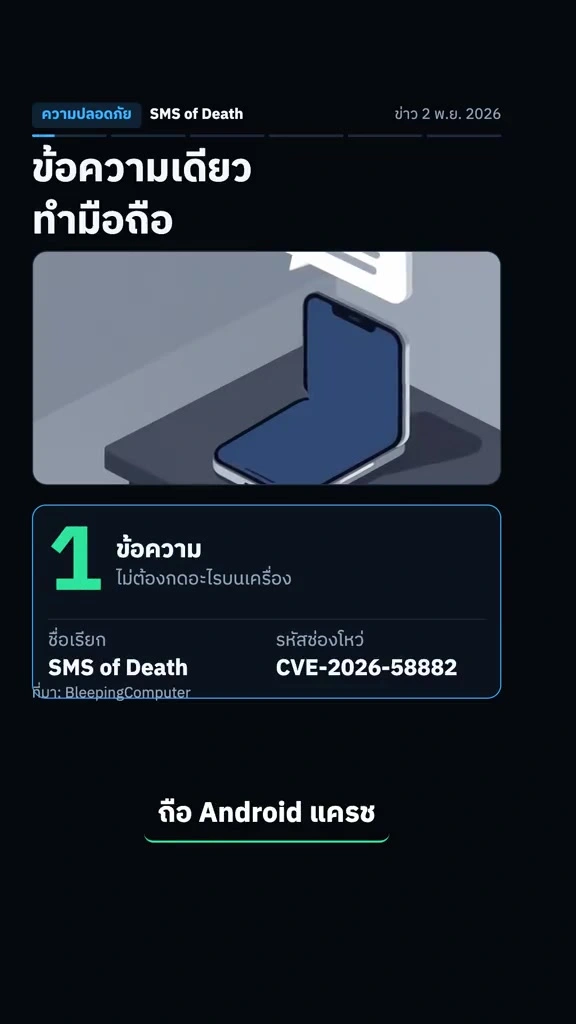

คำตอบสั้น ๆ: มีช่องโหว่ SMS of Death จริง แต่หลักฐานที่เปิดเผยชี้ไปที่บริการโทรศัพท์ Android ล่ม สัญญาณหาย หรือสายหลุด ไม่ได้ยืนยันว่าเครื่องเสียฮาร์ดแวร์ถาวร ช่องโหว่ CVE-2026-58882 อยู่ในบูเลติน Google เดือนพฤศจิกายน 2569 ที่แพตช์ระดับ 2026-11-01 สำหรับ Android 14, 15, 16, 16 QPR2 และ 17 ส่วนผู้ใช้ Android 12–13 ควรให้ผู้ผลิตหรือเครือข่ายยืนยันแพตช์ของรุ่นตัวเองก่อน เราไม่แนะนำให้รีบซื้อเครื่องใหม่เพียงเพราะชื่อข่าวดูน่ากลัว
ข้อความที่มองไม่เห็นทำอะไรกับมือถือได้บ้าง?
นี่ไม่ใช่ SMS ลิงก์หลอกที่ต้องกด แต่เป็นข้อความ WAP Push ที่จัดรูปแบบผิด ระบบโทรศัพท์อาจประมวลผลมันก่อนแสดงในกล่องข้อความ และทำให้โปรเซส com.android.phone ล่ม ผู้ใช้จึงไม่จำเป็นต้องเปิดข้อความหรือแตะหน้าจอก่อนเกิดอาการ ช่องโหว่นี้เป็นการทำให้บริการใช้งานไม่ได้ชั่วคราว (DoS) ไม่ใช่หลักฐานว่าแฮกเกอร์อ่านรูปหรือเข้าถึงแอปธนาคารได้
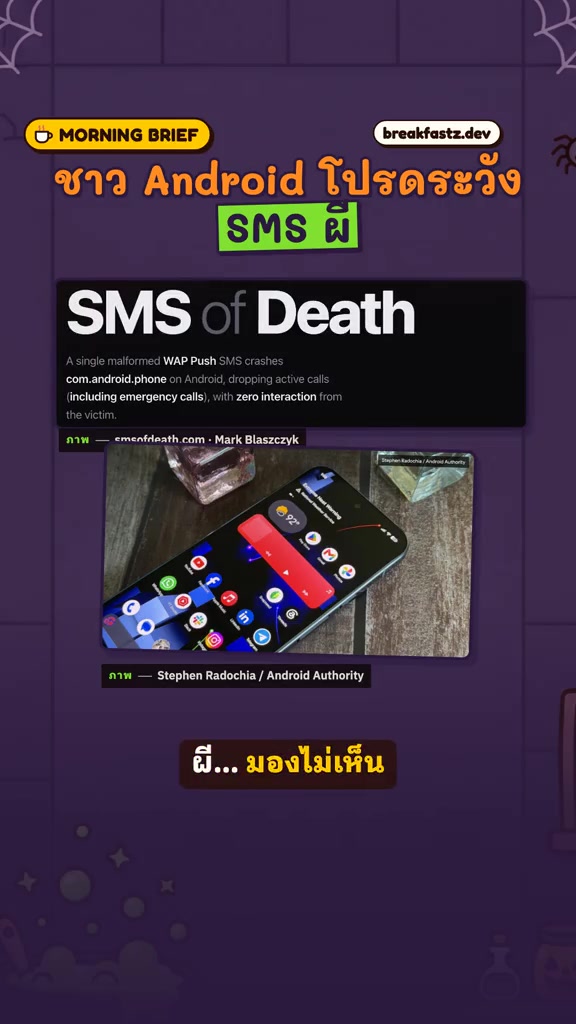
อาการที่มีความเสี่ยงคือสัญญาณมือถือขัดข้อง สายที่กำลังคุยถูกตัด และการโทรฉุกเฉินอาจได้รับผลเมื่อบริการโทรศัพท์ล่มด้วย (รายละเอียดผลกระทบต่อการโทร) หากมีการส่งข้อความโจมตีซ้ำ ระบบอาจล่มซ้ำหรือรีบูตวนได้ แต่คำว่า “มือถือพัง” ในพาดหัวแรงกว่าหลักฐานที่มี เพราะอาการที่อธิบายคือซอฟต์แวร์โทรศัพท์ขัดข้อง ไม่ใช่ชิ้นส่วนภายในเสียถาวร
เพราะข้อความอาจถูกจัดการก่อนเข้ากล่องข้อความ การบล็อกเบอร์ ลบ SMS หรือเปิดตัวกรองสแปมจึงไม่ใช่วิธีแก้ช่องโหว่นี้โดยตรง ณ วันที่ 2 พ.ย. 2569 ยังไม่มีการยืนยันว่า CVE นี้ถูกใช้โจมตีจริง (ประกาศ ThaiCERT) จึงควรอัปเดตอย่างมีสติ ไม่ต้องตื่นตระหนกกับทุกข้อความแปลก ๆ
เช็กแพตช์ให้ตรงกับ Android รุ่นของเรา
Android Security Bulletin เดือนพฤศจิกายน 2569 ระบุ CVE-2026-58882 ในหมวด System เป็นช่องโหว่ DoS ระดับ Critical และผูกกับระดับแพตช์ 2026-11-01 โดยแถวเวอร์ชันระบุ Android 14, 15, 16, 16 QPR2 และ 17 นี่คือหลักฐานสาธารณะที่ชัดที่สุดสำหรับการเช็กแพตช์ในตอนนี้ ไม่ควรดูแค่เลข Android แล้วสรุปว่าเครื่องได้รับการแก้แล้ว
| สถานะบนเครื่อง | ควรตีความอย่างไร |
|---|---|
| Android 14, 15, 16, 16 QPR2 หรือ 17 | ตรวจบรรทัด Android security update ว่าเป็น 2026-11-01 หรือใหม่กว่า เพื่อเทียบกับระดับแพตช์ที่บูเลตินระบุ |
| Android 12 หรือ 13 | ไม่อยู่ในแถวเวอร์ชันของ CVE นี้ในบูเลตินเดือนพฤศจิกายน ให้ถามผู้ผลิตหรือผู้ให้บริการเครือข่ายว่ารุ่นย่อยนั้นมีแพตช์เฉพาะหรือไม่ |
| แพตช์ขึ้นเดือนตุลาคม 2569 | อย่าเดาจากเดือนอย่างเดียว มีรายงานว่าโค้ดแก้ไขอาจถูกรวมในบางอัปเดตก่อนหน้า แต่บูเลติน Google เดือนตุลาคมไม่ได้ระบุ CVE นี้ ให้ผู้ผลิตยืนยันเฟิร์มแวร์ของรุ่นตรง ๆ |
- เปิด ตั้งค่า > เกี่ยวกับโทรศัพท์ > เวอร์ชัน Android แล้วดูบรรทัด การอัปเดตความปลอดภัยของ Android อย่าสับสนกับเวอร์ชัน Android หรือ Google Play system update ซึ่งเป็นคนละรายการ
- หากมีอัปเดต ให้เข้า ตั้งค่า > ระบบ > การอัปเดตซอฟต์แวร์ แล้วทำตามหน้าจอ เมนูของแต่ละยี่ห้ออาจต่างกัน ถ้าหาไม่เจอให้ค้นคำว่า “อัปเดตซอฟต์แวร์” ในช่องค้นหาของการตั้งค่า
- ก่อนติดตั้งควรต่อ Wi-Fi และมีแบตเตอรี่อย่างน้อย 75% ตาม คู่มืออัปเดต Android ของ Google เพราะแพตช์อาจใช้เวลาและเครื่องอาจต้องรีสตาร์ต
ถ้าเครื่องยังอยู่แพตช์เก่าหรือใช้ Android 12–13 ให้ส่งชื่อรุ่น เวอร์ชัน Android และวันที่แพตช์ให้ศูนย์ผู้ผลิตหรือค่ายมือถือ แล้วถามตรง ๆ ว่ามีแพตช์สำหรับ CVE-2026-58882 หรือไม่ หากเครื่องเริ่มรีบูตวนหรือสัญญาณหาย ให้ใช้โทรศัพท์อีกเครื่องติดต่อผู้ให้บริการก่อน อย่ารีเซ็ตโรงงานหรือทำตามขั้นตอนกู้คืนจากคลิปโดยไม่สำรองข้อมูลและตรวจคำแนะนำเฉพาะรุ่น
สรุป: ดูวันที่แพตช์ ไม่ใช่แค่คำว่า Android
ถ้าใช้ Android 14–17 ให้ตรวจระดับแพตช์ 2026-11-01 หรือใหม่กว่าเป็นจุดอ้างอิงทางการ ส่วน Android 12–13 และเครื่องที่ยังเห็นแพตช์เดือนตุลาคมควรยืนยันกับผู้ผลิตก่อนสรุปว่าได้รับการแก้แล้ว การอัปเดตระบบตรงรุ่นมีประโยชน์กว่าการบล็อกข้อความหรือรีบเปลี่ยนมือถือเพราะพาดหัวครับ