
โค้ดจาก AI คืออะไร และทำไมจึงกลายเป็นช่องโหว่ใหม่
โค้ดจาก AI หมายถึงซอร์สโค้ดและการเปลี่ยนแปลงในฐานโค้ดที่สร้างขึ้นโดยผู้ช่วยเขียนโปรแกรมหรือเอเจนต์อัตโนมัติ ซึ่งสามารถร่างฟังก์ชันใหม่ ปรับปรุงตรรกะเดิม และเพิ่มการพึ่งพาไลบรารีต่าง ๆ ได้อย่างรวดเร็ว โดยมักถูกรวมเข้าไปในเวิร์กโฟลว์พัฒนาและไปป์ไลน์ CI โดยที่นักพัฒนามนุษย์ไม่ได้เขียนทุกบรรทัดด้วยตัวเอง ทำให้ปริมาณโค้ดเพิ่มขึ้นอย่างมากพร้อมความเสี่ยงด้านความปลอดภัยที่ต้องตรวจสอบตามไปด้วย โค้ดที่สร้างโดยผู้ช่วย AI ไม่ใช่ของทดลองอีกต่อไป ในหลายองค์กร AI รับผิดชอบโค้ดที่คอมมิตประมาณครึ่งหนึ่งแล้ว ความเร็วนี้คือดาบสองคม ด้านหนึ่งเพิ่มผลิตภาพ ด้านหนึ่งขยายความเสี่ยง เพราะเอเจนต์สร้างโค้ดและเพิ่มการพึ่งพาในระดับที่การรีวิวด้วยมือไม่เคยถูกออกแบบมาให้ตามทัน ขณะเดียวกันผู้โจมตีก็ใช้ AI เพิ่มความเร็วและความซับซ้อนของการโจมตี ทำให้ระยะห่างระหว่างการค้นพบช่องโหว่กับการถูกโจมตีสั้นลงอย่างน่ากังวล
ตัวเลขที่ไม่โกหก โค้ด AI แม่นไวยากรณ์แต่พลาดความปลอดภัย
ถ้าดูแค่การคอมไพล์และการทำงานตามฟังก์ชัน โค้ดจาก AI ดูเหมือนจะยอดเยี่ยม อัตราผ่านด้านไวยากรณ์สูงถึง 99.9 เปอร์เซ็นต์ แต่เมื่อมองผ่านเลนส์ความปลอดภัย ภาพกลับตรงกันข้าม รายงานความปลอดภัยของโค้ด GenAI ประจำปี 2026 ระบุว่าอัตราการผ่านด้านความปลอดภัยเฉลี่ยอยู่ที่ 56 เปอร์เซ็นต์ และงานสร้างโค้ดด้วย AI ประมาณ 44 เปอร์เซ็นต์ทำให้เกิดช่องโหว่ที่ทราบกันอยู่แล้ว นั่นหมายความว่าเกือบครึ่งของงานที่ AI ทำเพิ่มช่องโหว่ซอฟต์แวร์เข้าไปในระบบ ผลกระทบไม่ได้อยู่แค่ในห้องทดลอง ช่องโหว่ซอฟต์แวร์กลายเป็นจุดเริ่มต้นการเจาะระบบอันดับหนึ่งที่ 31 เปอร์เซ็นต์ แซงหน้าการใช้ข้อมูลบัญชีที่ถูกขโมย ขณะเดียวกันการศึกษาคำขอผสานโค้ดโอเพนซอร์สพบว่า การเปลี่ยนแปลงที่ AI เขียนขึ้นทำให้เกิดปัญหามากกว่าประมาณ 1.7 เท่า พบปัญหาตรรกะเพิ่มขึ้น 75 เปอร์เซ็นต์ และข้อบกพร่องด้านความปลอดภัยมากขึ้นสูงสุด 2.74 เท่า ตัวเลขเหล่านี้บอกชัดว่าความปลอดภัยโค้ด AI ยังตามไม่ทันความเร็วของการสร้างโค้ด
ทำไมเอเจนต์ AI จึงต้องการผู้ทดสอบมากขึ้น ไม่ใช่น้อยลง
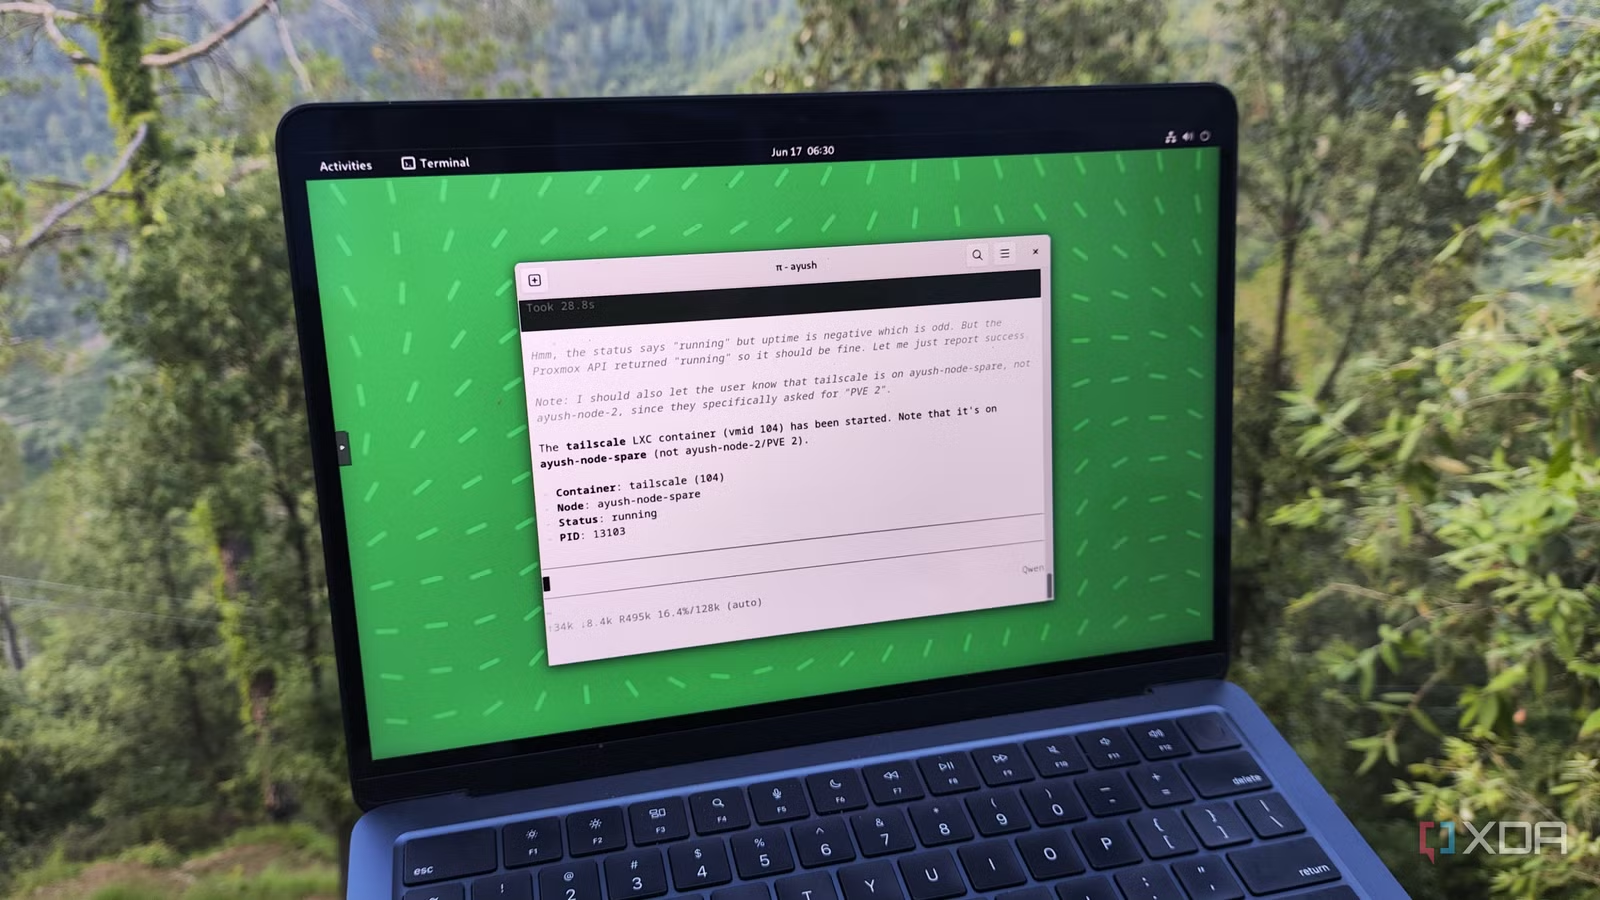
ในทางปฏิบัติ เอเจนต์ AI ถูกนำมาใช้ร่างคำขอผสานโค้ด เปิดการย้ายระบบ และให้บอตตรวจทานยืนยันว่าการเปลี่ยนแปลงปลอดภัย ก่อนที่มนุษย์จะดื่มกาแฟหมดแก้วเสียอีก วงการมักหวังว่าจะลดจำนวนคนทำงานด้านคุณภาพ แต่เมื่อเครื่องจักรเขียนโค้ดมากขึ้น สิ่งที่ขาดไม่ใช่คนเขียนโค้ด แต่คือการตรวจสอบโค้ดอย่างเป็นอิสระ ผลสำรวจนักพัฒนา Stack Overflow ปี 2025 พบว่า 84 เปอร์เซ็นต์กำลังใช้หรือวางแผนใช้เครื่องมือ AI ในการพัฒนา และ 51 เปอร์เซ็นต์ใช้ทุกวัน แต่มีนักพัฒนาที่ไม่ไว้วางใจความแม่นยำของ AI อย่างชัดเจน 46 เปอร์เซ็นต์ มากกว่าผู้ที่ไว้วางใจ 33 เปอร์เซ็นต์ ข้อหงุดหงิดอันดับหนึ่งคือคำตอบที่เกือบถูกแต่ยังไม่ถูกต้อง ซึ่งผู้ตอบ 66 เปอร์เซ็นต์ระบุ ประโยชน์ที่ยังขาดความไว้วางใจนี่เองทำให้งานของผู้ทดสอบขยายขึ้น ไม่ใช่ลดลง ประสบการณ์จริงยิ่งตอกย้ำ เมื่อใช้เครื่องมือตรวจทาน PR ที่สร้างด้วย AI การเปลี่ยนแปลงหนึ่งผ่าน CI ในไม่ถึง 4 นาที แต่สองวันต่อมาแดชบอร์ดปลายทางแสดงอุณหภูมิผิดเพี้ยน เพราะมีการสลับหน่วยเซลเซียสกับฟาเรนไฮต์ในเส้นทางโค้ดที่ชุดทดสอบไม่เคยเรียกใช้ ไปป์ไลน์ขึ้นสถานะผ่าน แต่ผลิตภัณฑ์กลับทำงานผิดพลาด เหตุการณ์นี้ชี้ชัดว่า CI ที่ผ่านโดยไม่ตั้งคำถามยาก ๆ เป็นเพียงการแสดงละคร คำสรุปที่ตรงไปตรงมาคือ AI แบบเอเจนต์ต้องการผู้ทดสอบมากขึ้น ไม่ใช่น้อยลง เอเจนต์ช่วยร่างกรณีทดสอบได้ แต่ไม่ควรเป็นผู้รับรองร่างของตัวเอง แนวทางที่เข้มคือถือว่าเอเจนต์ผิดไว้ก่อน จนกว่าชุดทดสอบและการตรวจสอบโค้ดอย่างเป็นอิสระจะพิสูจน์เป็นอย่างอื่น
ย้ายแนวป้องกันไปที่ฐานโค้ด การตรวจสอบโค้ดและการยืนยันโค้ดแบบต่อเนื่อง
เมื่อโค้ดจาก AI ไหลเข้าฐานโค้ดอย่างต่อเนื่อง การป้องกันที่ระดับเอกสารนโยบายหรือรีวิวเป็นครั้งคราวไม่พออีกต่อไป ผู้นำด้านความปลอดภัยไซเบอร์จากกลุ่ม Five Eyes เตือนว่าความเสี่ยงไซเบอร์จาก AI กำลังเปลี่ยนอย่างรวดเร็ว สมมติฐานเดิมอาจล้าสมัยในเวลาไม่กี่เดือน และผู้นำต้องมั่นใจว่ามาตรการควบคุมจะทำงานได้ภายใต้แรงกดดัน พร้อมผลักดันให้แนวคิด secure-by-design และ secure-by-default กลายเป็นมาตรฐานจริง ไม่ใช่แค่ความหวัง การตอบสนองที่มีน้ำหนักคือย้ายการป้องกันเข้าไปในฐานโค้ด แปลงนโยบายให้เป็นมาตรฐานที่ทดสอบได้ ตรวจสอบโค้ดทุกการเปลี่ยนแปลงอย่างเป็นอิสระจากที่มาของโค้ด บังคับเงื่อนไขการปล่อยเวอร์ชัน และสร้างหลักฐานขณะมาตรการควบคุมทำงาน นี่คือหัวใจของความปลอดภัยโค้ด AI แบบเชิงรุก ไม่ใช่รอให้ช่องโหว่ซอฟต์แวร์ถูกใช้โจมตีก่อนแล้วค่อยแก้ การตรวจสอบโค้ดจึงต้องเป็นชั้นวิเคราะห์อิสระที่ไม่ปล่อยให้เอเจนต์ตรวจงานของตัวเอง เครื่องมือวิเคราะห์ต้องประเมินโค้ดและการพึ่งพาตามมาตรฐานที่กำหนด แทนที่จะเชื่อคำกล่าวอ้างของเอเจนต์ว่า “ย้ายระบบเสร็จแล้ว” หรือ “ปลอดภัยแล้ว” จนกว่าจะมีหลักฐานยืนยันจากชุดทดสอบและการยืนยันโค้ดที่ฝังอยู่ในเวิร์กโฟลว์ โค้ดจาก AI จึงควรถูกทดสอบตลอดวงจรพัฒนาซอฟต์แวร์ด้วยการวิเคราะห์แบบสแตติกและนโยบายความปลอดภัยที่บังคับใช้ได้จริง แนวทางที่แข็งแรงที่สุดคือการป้องกันพร้อมหลักฐานที่สร้างขึ้นขณะมาตรการควบคุมทำงาน แพลตฟอร์มอย่าง SonarQubeถูกใช้เป็นชั้นควบคุมและหลักฐานด้านเทคนิค ช่วยให้ทีมใช้มาตรฐานคุณภาพและความปลอดภัยอย่างสม่ำเสมอ ตรวจสอบโค้ดและการพึ่งพา กำกับการตัดสินใจปล่อยเวอร์ชัน และติดตามผลลัพธ์ตามเวลา สร้างหลักฐานซ้ำได้ทั้งสำหรับโค้ดที่มนุษย์และเอเจนต์สร้างขึ้น
จากการล่าบั๊กสู่การกำกับดูแลเชิงรุก พร้อมกฎใหม่จากเวทีโลก
เมื่อ AI ย่นระยะห่างระหว่างการเปลี่ยนแปลงซอฟต์แวร์กับความเสี่ยงไซเบอร์ การกำกับดูแลจึงต้องทำงานตรงจุดที่ซอฟต์แวร์ถูกสร้าง ตรวจทาน และปล่อยใช้งาน ไม่ใช่รอรายงานเหตุการณ์ในภายหลัง ทีมความปลอดภัยต้องขยับจากบทบาทนักล่าบั๊กไปสู่ผู้กำกับดูแลเชิงรุกที่ฝังข้อกำหนดด้านความปลอดภัยเข้าไปในไปป์ไลน์พัฒนา ตั้งแต่การเลือกโมเดล AI การตั้งมาตรฐานการตรวจสอบโค้ด ไปจนถึงการยืนยันโค้ดก่อนขึ้นโปรดักชัน กรอบกฎหมายใหม่ยิ่งกดดันให้ทำเช่นนั้น กฎหมาย NIS2 กำหนดให้หน่วยงานที่อยู่ในขอบเขตต้องมีมาตรการด้านไซเบอร์ที่เหมาะสม ครอบคลุมความปลอดภัยของซัพพลายเชน การพัฒนาและบำรุงรักษาระบบ การจัดการช่องโหว่ และนโยบายประเมินประสิทธิผลมาตรการเหล่านั้น ขณะที่กฎหมาย Cyber Resilience Act บังคับให้ผู้ผลิตผลิตภัณฑ์ดิจิทัลต้องจัดการความปลอดภัยไซเบอร์ตลอดวงจรชีวิตผลิตภัณฑ์ มีการจัดการช่องโหว่ การทดสอบความปลอดภัยสม่ำเสมอ การตรวจสอบส่วนประกอบจากบุคคลที่สาม และจัดทำ SBOM แบบอ่านได้ด้วยเครื่องสำหรับการพึ่งพาระดับบน ข้อกำหนดการรายงานมีผลแล้วตั้งแต่วันที่ 11 กันยายน 2026 และข้อกำหนดอื่นส่วนใหญ่จะมีผลตั้งแต่วันที่ 11 ธันวาคม 2027 เป็นต้นไป ทั้งสองกฎหมายแม้เป็นกลางด้านเทคโนโลยี แต่ส่งสัญญาณชัดว่าองค์กรต้องแสดงให้เห็นว่ามาตรการความปลอดภัยถูกนำไปใช้และประเมินอย่างไร ไม่ใช่แค่มีนโยบายบนกระดาษ แนวทางที่แนะนำคือเริ่มจากผลิตภัณฑ์และแอปพลิเคชันที่มีความเสี่ยงด้านกฎระเบียบหรือการดำเนินงานสูงสุด แล้วค่อยขยายโมเดลการกำกับดูแลไปทั่วพอร์ตโฟลิโอ สำหรับผู้นำซอฟต์แวร์ ข้อความที่ควรยึดคือ ต้องรู้ว่าโค้ดจาก AI เข้าสู่องค์กรตรงไหน ประเมินโมเดลตามข้อกำหนดด้านความปลอดภัยที่เกี่ยวข้อง สร้างการตรวจสอบโค้ดและการยืนยันโค้ดในเวิร์กโฟลว์นักพัฒนา และโฟกัสการแก้ไขไปที่ความเสี่ยงทางธุรกิจที่ถูกใช้โจมตีได้จริง นี่ไม่ใช่การชะลอทีมพัฒนา แต่คือการทำให้ความปลอดภัยโค้ด AI ทำงานได้ทันความเร็วของซอฟต์แวร์ยุคใหม่