
โค้ด AI วิ่งเร็ว แต่ถ้าไร้ด่านตรวจสอบคือหายนะรออยู่
การตรวจสอบโค้ด AI คือกระบวนการวิเคราะห์ ตรวจยืนยัน และอนุมัติโค้ดที่สร้างโดย AI หลายชั้น ตั้งแต่เครื่องมืออัตโนมัติ การทดสอบ ระบบการควบคุมโค้ดสร้าง ไปจนถึงรีวิวโดยมนุษย์ เพื่อให้โค้ดปลอดภัย เชื่อถือได้ รักษามาตรฐานองค์กร และพร้อมใช้งานใน production โดยไม่สร้างหนี้เทคนิคที่มองไม่เห็น
หัวใจของบทความนี้คือ โค้ดจาก AI ห้ามข้ามด่านตรวจสอบหลายชั้น ไม่อย่างนั้นองค์กรกำลังแลกความเร็วกับความเสี่ยงแบบไม่คุ้มค่า แม้วันนี้เครื่องมือช่วยเขียนโค้ดจะทำให้ทีมส่งโค้ดได้เร็วในระดับที่ไม่เคยเกิดขึ้นมาก่อน แต่การเร่งฝั่งการเขียนเพียงอย่างเดียวเป็นแค่ภาพลวงตาของความเร็วปลายทาง เพราะโค้ดจะขึ้น production ได้ต้องผ่านการวางแผน การประสานงาน การรีวิว การทดสอบ และการตรวจสอบ production เต็มกระบวนการ การมองเฉพาะจำนวน pull request จาก AI จึงเป็นตัวเลขที่หลอกตา สิ่งที่ต้องถามคือโค้ดเหล่านั้นผ่านด่านตรวจสอบได้ไวและปลอดภัยแค่ไหน
ตัวเลขที่ไม่โกหก ทำไมความเร็ว AI ไม่ได้แปลว่าปล่อยของเร็ว
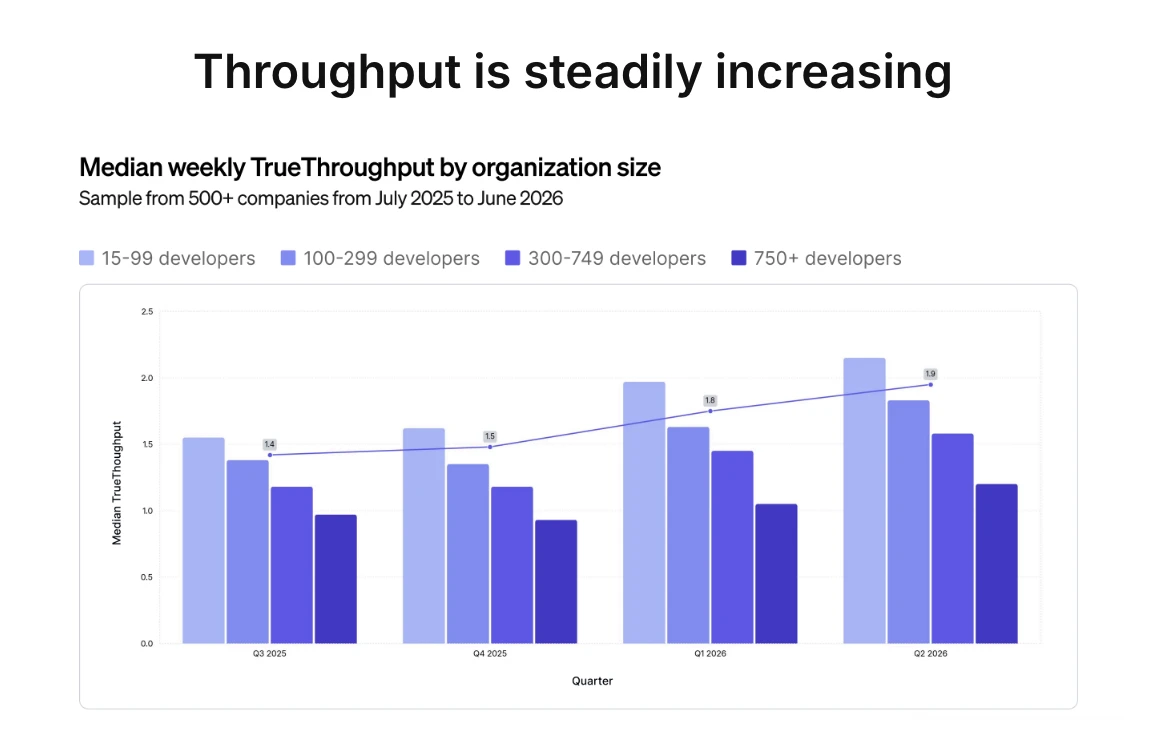
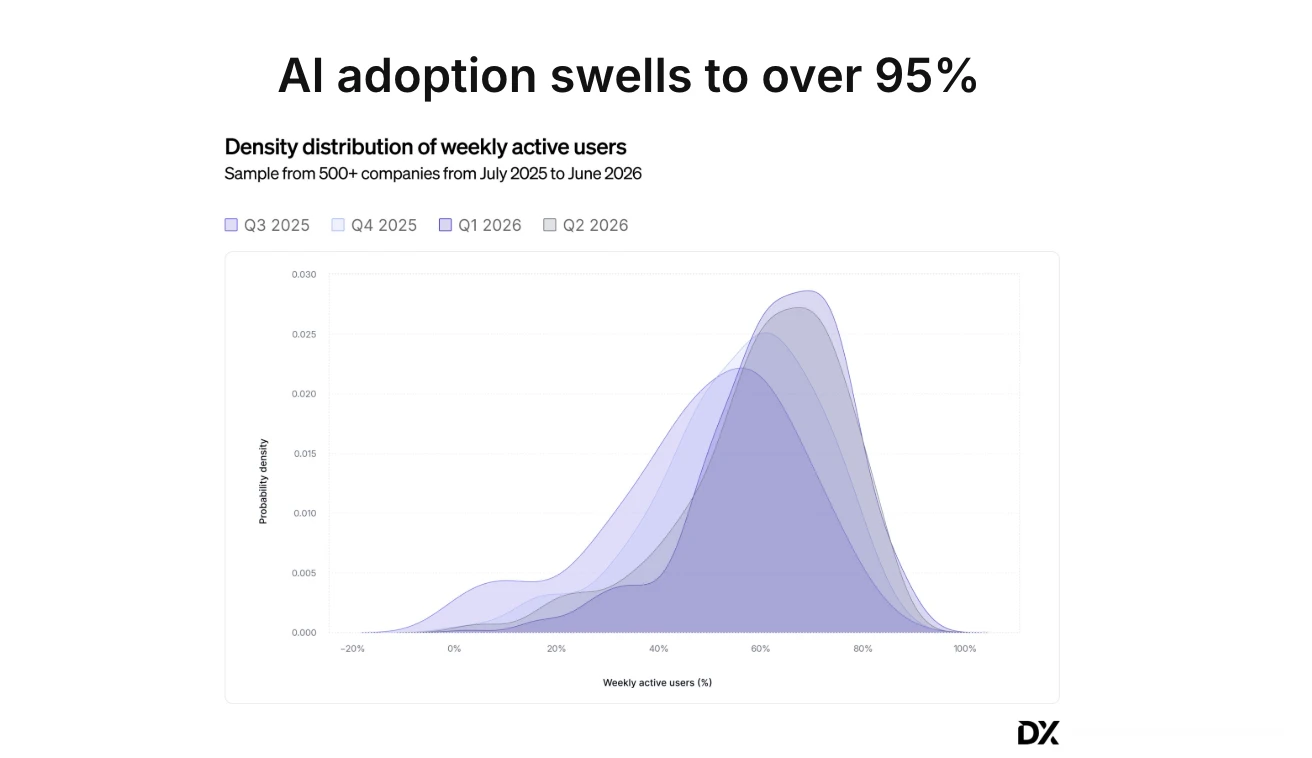
องค์กรวิศวกรรมกว่า 94% ใช้ AI ช่วยงานแล้ว ส่วนใหญ่ในงานเขียนโค้ดและดีบัก แต่มีเพียง 6% ที่ฝัง AI เข้าไปในทั้งวงจรการส่งมอบผลิตภัณฑ์ ตั้งแต่การวางแผน การรีวิว การทดสอบ ไปจนถึงการดูแลระบบจริง ข้อมูลนี้บอกตรงๆ ว่าตอนนี้โลกกำลังหมกมุ่นกับความเร็วฝั่งเขียน แต่ยังละเลยระบบรอบข้างที่ทำให้โค้ดขึ้น production ได้อย่างปลอดภัย
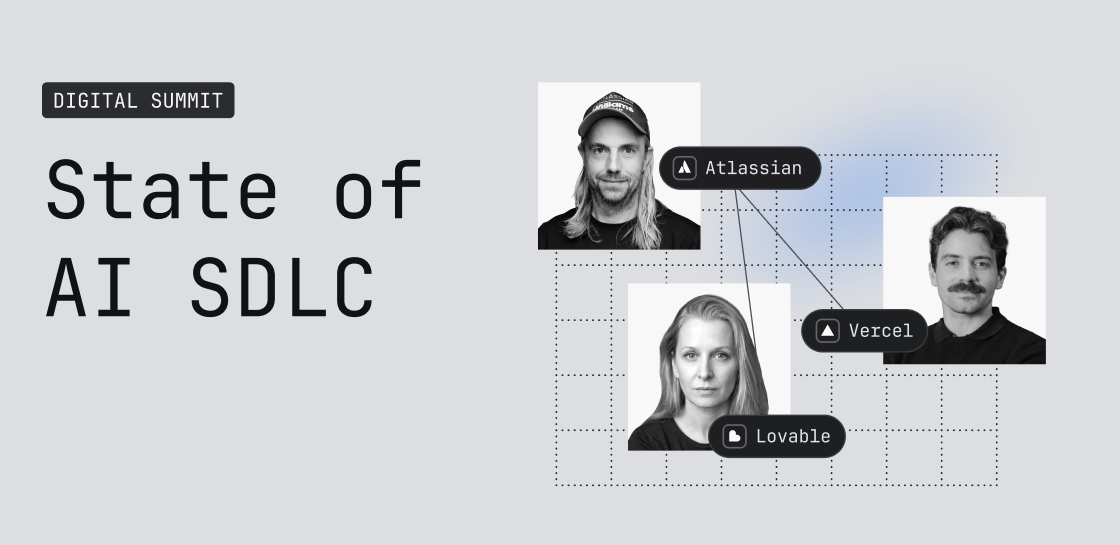
ในอีกเวทีหนึ่ง ผู้นำด้านวิศวกรรมหลายคนสนทนากันในงาน State of AI SDLC และสรุปตรงกันว่าได้เปรียบระยะยาวของ AI ไม่ใช่การพิมพ์โค้ดเร็วที่สุด แต่คือการออกแบบระบบทั้งองค์กรให้มี context ร่วมกัน มีการ orchestration เวิร์กโฟลว์ที่ฉลาด มี feedback สั้น และความรับผิดชอบที่ชัดเจน การวัดแค่ปริมาณโค้ดจาก AI จึงใช้ไม่ได้อีกต่อไป เพราะตัวคอขวดที่แท้จริงคือการตรวจสอบ production การพิสูจน์ว่าโค้ดนั้นปลอดภัย และการตัดสินใจว่าควรปล่อยขึ้นระบบจริงหรือไม่
จากโค้ดราคาถูกสู่ด่านตรวจหลายชั้น ทำไมรีวิวจึงกลายเป็นคอขวดใหม่
เมื่อโค้ดถูกสร้างได้ในไม่กี่นาที คอขวดใหม่จึงไม่ใช่การเขียน แต่คือการตรวจสอบและการควบคุมโค้ดสร้าง โค้ด generation ราคาถูกทำให้หลายทีมเจอประสบการณ์เหมือนกัน คือ pull request ท่วม แต่ reviewer มีเท่าเดิม ผลคือแถวรีวิวลากยาว และความเสี่ยงที่มาตรฐานจะถูกลดลงเพื่อให้ตามคิวทันเริ่มสูงขึ้น ตามคำของ Liz Fong-Jones การเขียนโค้ดกลายเป็นงานราคาถูก ทำให้การตรวจสอบกลายเป็นคอขวดหลักในสายการส่งมอบ
ตัวอย่างชัดเจนมาจากทีมหนึ่งที่มีนักพัฒนาชื่อ Quentin เขาเล่าว่าก่อนใช้ AI ฟีเจอร์เล็กหนึ่งอย่างใช้เวลา 3–4 วัน ฟีเจอร์ใหญ่กินเวลาสองสปรินต์ แต่ในวันที่อัดรายการ เขาสามารถเปิด pull request ได้ถึง 4 ชุดภายในห้าโมงเย็น เวลาของเขาถูกสลับจาก 90% เขียน 10% รีวิว กลายเป็น 60% เขียน 40% รีวิว เมื่อโค้ดผลิตได้เร็ว และมี AI coding agents ช่วย การตรวจสอบโค้ด AI จึงต้องถูกยกระดับเป็นกลยุทธ์หลัก ไม่ใช่งานเสริมปลายสาย
ดีไซน์ระบบ governance โค้ดให้ AI วิ่งเร็วแต่ไม่บ้าระห่ำ
การใช้ AI ให้คุ้มต้องคิดเกินกว่าความเร็วฝั่งเขียน เป้าหมายคือให้โค้ดเคลื่อนผ่านวงจรการส่งมอบได้อย่างเชื่อถือได้ ไม่ใช่แค่ผลิต pull request มากขึ้น นั่นหมายความว่าองค์กรต้องลงทุนใน context system ที่รวมความรู้วิศวกรรมจากหลายเครื่องมือไว้ด้วยกัน เพื่อให้ AI และมนุษย์เห็นภาพเดียวกัน เพราะถ้า AI ไม่เข้าใจสถาปัตยกรรม ประวัติ pull request มาตรฐานทีม และสัญญาณจากระบบจริง มันจะเดาช่องว่างเอง และสร้างหนี้เทคนิคโดยที่ใครไม่ทันรู้ตัว
ระบบ governance โค้ดที่ดีไม่ใช่เอกสารขั้นตอนยืดยาว แต่คือกฎที่ฝังอยู่ใน pipeline โดยตรง เช่น linters ที่บังคับใช้มาตรฐาน กฎการทดสอบที่ชัดเจน และด่านการตรวจสอบ production ที่อิงข้อมูลจริง การอนุญาตต้องอยู่ในระบบ ไม่ใช่แค่คำสั่งใน prompt เพราะ AI agent ที่เสนอการเปลี่ยนแปลงได้ ไม่ได้หมายความว่ามันต้องมีสิทธิ merge deploy หรือเข้าถึง secret ใน production การควบคุมโค้ดสร้างที่ดีคือการวางรั้วเทคโนโลยีให้ชัดเจนตั้งแต่ต้น
Multi-layer review: จาก CI ถึงมนุษย์ รีวิวหลายชั้นที่ production ต้องมี
เมื่อ AI coding agents เขียนโค้ดเร็วขึ้นหลายเท่า สิ่งที่องค์กรต้องทำคือสร้างการตรวจสอบโค้ด AI แบบหลายชั้น ตั้งแต่เครื่องมืออัตโนมัติไปจนถึงมนุษย์ ก่อนที่โค้ดจะเข้า production การแยกระหว่างโค้ดที่ถูกสร้าง กับโค้ดที่ถูกตรวจและอนุมัติแล้วคือเส้นบางๆ ระหว่างการเร่งนวัตกรรม กับการสร้างระเบิดเวลาทางเทคนิค
ตัวอย่างหนึ่งคือ workflow ที่กำหนดให้ AI ต้องผ่านด่านตรวจของตัวเองก่อน ทั้งการรันเทสต์ การรัน linter และการวิเคราะห์ด้วย SonarQube จากนั้นทุก pull request ต้องผ่าน 3 ชั้น คือ SonarQube ตรวจบั๊กและช่องโหว่ Gitar ตรวจภาพรวมทั้งด้านความปลอดภัย ประสิทธิภาพ และ logic แล้วปิดท้ายด้วย reviewer มนุษย์ Quentin ยังตั้งกฎว่า AI ห้าม commit เอง เขาจะเป็นคน commit เพื่อเห็นทุกไฟล์ที่ถูกเปลี่ยน นี่คือตัวอย่างการควบคุมโค้ดสร้างที่ชัดเจน และเป็นระบบ governance โค้ดที่สมดุลระหว่างความเร็วกับความรับผิดชอบ
ความปลอดภัยโค้ด AI: ช่องโหว่ ซิกเนเจอร์ และความจริงที่ซ่อนอยู่ใน dependency
ปัญหาความปลอดภัยโค้ด AI ไม่ได้อยู่แค่บรรทัดโค้ดที่เราเขียนเอง แต่ซ่อนอยู่ใน dependency และ secret ที่หลุดเข้าไปในซอร์ส เมื่อเราใช้ AI ช่วยเขียนโค้ด ความเร็วทำให้สองปัญหานี้โตไปพร้อมกัน dependency จำนวนมากในโปรเจกต์หนึ่งไม่มีใครอ่านครบ ช่องโหว่ CVE จึงสามารถนอนอยู่ในระบบเป็นเดือนโดยไม่มีใครแตะ จนกว่าจะมีคนอื่นพบก่อน นี่คือเหตุผลว่าทำไมความปลอดภัยโค้ด AI ต้องใช้เครื่องมือเฉพาะทางร่วมกับการรีวิวแบบเดิม
ด้าน secret ความเสี่ยงชัดเจนมากขึ้น เมื่อสั่ง AI เขียน integration แบบด่วนๆ มีโอกาสสูงที่ API key ถูกเขียนลงในซอร์สโดยตรงแทนที่จะมาจาก environment variable หรือ secrets manager และถึงจะลบออกใน commit ถัดไป ประวัติใน Git ก็ยังเก็บอยู่เสมอ เครื่องมืออย่าง sBOMBox ใช้ไฟล์ lock ต่างๆ เพื่อสร้าง SBOM และเช็คฐานข้อมูลช่องโหว่ขนาดใหญ่ ส่วน KeyScan จะค้นหา credential ทั้งในไฟล์ปัจจุบันและ Git history ด้วย pattern ราว 65 แบบ การตรวจสอบ production ที่ดีจึงต้องมีเครื่องมือระดับนี้ขนานกับรีวิวของมนุษย์
เปลี่ยน workflow ทั้งทีม: จาก security เป็น phase ท้าย มาเป็นคำถามทุกครั้งที่โค้ดเปลี่ยน
ผู้เขียนเครื่องมือด้านความปลอดภัยคนหนึ่งเล่าว่า เขาเริ่มจากเรียนพื้นฐาน security ในปี 2023 แล้วลงมือสร้างเครื่องมือเล็กสามตัวเพื่อแก้ปัญหาใหญ่ของทีม แก่นความคิดของเขาคือ security ไม่ใช่ phase ท้ายสุดของโปรเจกต์ แต่คือคำถามที่ต้องถูกถามทุกครั้งที่โค้ดเปลี่ยน และวิธีที่แน่นอนที่สุดว่าจะไม่ลืมถาม คือฝังคำถามนั้นไว้ใน CI ถ้า workflow ยังต้องพึ่งความจำของคน การตรวจสอบ production ก็จะตกหล่นในวันที่ทีมยุ่งที่สุด
ในภาพใหญ่ องค์กรต้องออกแบบ workflow ใหม่ให้สมดุลระหว่างการเร่งด้วย AI และข้อกำหนดด้านความปลอดภัยกับ compliance เมื่อค่าใช้จ่ายในการสร้างโค้ดลดลง การประสานงานและการตรวจสอบจะกลายเป็นข้อจำกัดหลักของ throughput ทั้งองค์กร ก่อนขยายการใช้ coding agents ควรหยิบตัวอย่างการเปลี่ยนแปลงที่มี AI ช่วยไม่กี่ชุด มาดูว่าหลังโค้ดถูกสร้างเกิดอะไรขึ้น ใช้เวลาตรงไหนไปกับการเคลียร์ requirement การรอเช็ค การแก้ validation และการรอรีวิว จากนั้นเลือกคอขวดซ้ำๆ มาปรับปรุงอย่างจริงจัง นี่คือการปรับ workflow ตามข้อเท็จจริง ไม่ใช่ตาม hype ของ AI
ข้อสรุป: ไม่ใช่ AI เขียนโค้ดเก่งแค่ไหน แต่ระบบรีวิวของคุณรับไหวหรือเปล่า
ภาพรวมทั้งหมดชี้ไปในทิศทางเดียวกัน AI ไม่ใช่ตัวร้าย แต่มันจะเดินทางสั้นที่สุดเสมอ และเส้นทางที่สั้นที่สุดแทบไม่เคยเป็นเส้นทางที่ปลอดภัยที่สุด การปล่อยให้ AI coding agents ขึ้น production โดยไม่มี multi-layer review gate จึงเท่ากับยอมให้ระบบเสี่ยงแตกในที่ที่ผู้ใช้ไม่เคยคาดคิด
สิ่งที่องค์กรควรทำไม่ใช่ลดด่านตรวจ แต่คือทำให้ด่านเหล่านั้นอัตโนมัติ ฉลาด และรวดเร็วพอจะไม่กลายเป็นเบรกของทีม การตรวจสอบโค้ด AI ควรเริ่มจาก context ที่ดี การควบคุมโค้ดสร้างที่ชัดเจน ระบบ governance โค้ดที่ฝังอยู่ใน pipeline และการตรวจสอบ production ที่ใช้ทั้งเครื่องมือหาช่องโหว่ dependency ตรวจ secret และรีวิวโดยมนุษย์ การถามว่า AI เขียนโค้ดเก่งแค่ไหนจึงไม่สำคัญเท่ากับคำถามว่า ระบบรีวิวของทีมคุณพร้อมรับมือ AI แล้วหรือยัง