
ฟิชชิงด้วย AI เปลี่ยนข้อมูลที่ขโมยได้ให้เป็นแผนหลอกลวง
ฟิชชิงด้วย AI คือการใช้ปัญญาประดิษฐ์วิเคราะห์ข้อมูลที่ได้จากการเข้าถึงบัญชีหรือกล่องจดหมาย แล้วสร้างข้อความหลอกลวงให้ตรงกับบทบาท ความสัมพันธ์ และงานของเป้าหมาย เพื่อเพิ่มโอกาสให้ผู้รับเชื่อและทำตามคำขอโดยไม่ทันระแวง EvilTokens แสดงให้เห็นว่า AI ไม่จำเป็นต้องเป็นเครื่องมือเจาะระบบด้วยตัวเอง แต่อาจทำให้ข้อมูลที่ถูกขโมยมีประโยชน์ต่อผู้โจมตีมากขึ้นอย่างรวดเร็ว
แพลตฟอร์มนี้วิเคราะห์และสรุปอีเมล ค้นหาธุรกรรม ใบแจ้งหนี้ และข้อมูลซัพพลายเออร์ ตลอดจนระบุผู้มีอำนาจอนุมัติการชำระเงินหรือความสัมพันธ์ที่น่าเชื่อถือ จากนั้น AI ช่วยร่างอีเมลให้เหมาะกับลักษณะงานของผู้รับ ทำให้คำขอโอนเงินหรือเปลี่ยนบัญชีผู้รับดูเป็นเรื่องปกติมากขึ้น นี่คือเหตุผลที่องค์กรไม่ควรมองอีเมลที่อ่านลื่นและมีบริบทถูกต้องว่าเชื่อถือได้โดยอัตโนมัติ
ภัยนี้ไม่ได้จำกัดอยู่กับองค์กรประเภทเดียว มีรายงานว่า EvilTokens เชื่อมโยงกับกล่องจดหมายที่ถูกบุกรุกกว่า 12,000 กล่อง ในองค์กรมากกว่า 10,000 แห่งทั่วโลก นับตั้งแต่พบแพลตฟอร์มในเดือนกุมภาพันธ์ 2026 ตัวเลขดังกล่าวทำให้เห็นว่าอีเมลธุรกิจที่ถูกยึดครองอาจกลายเป็นฐานให้หลอกลวงต่อภายในองค์กรและคู่ค้าได้
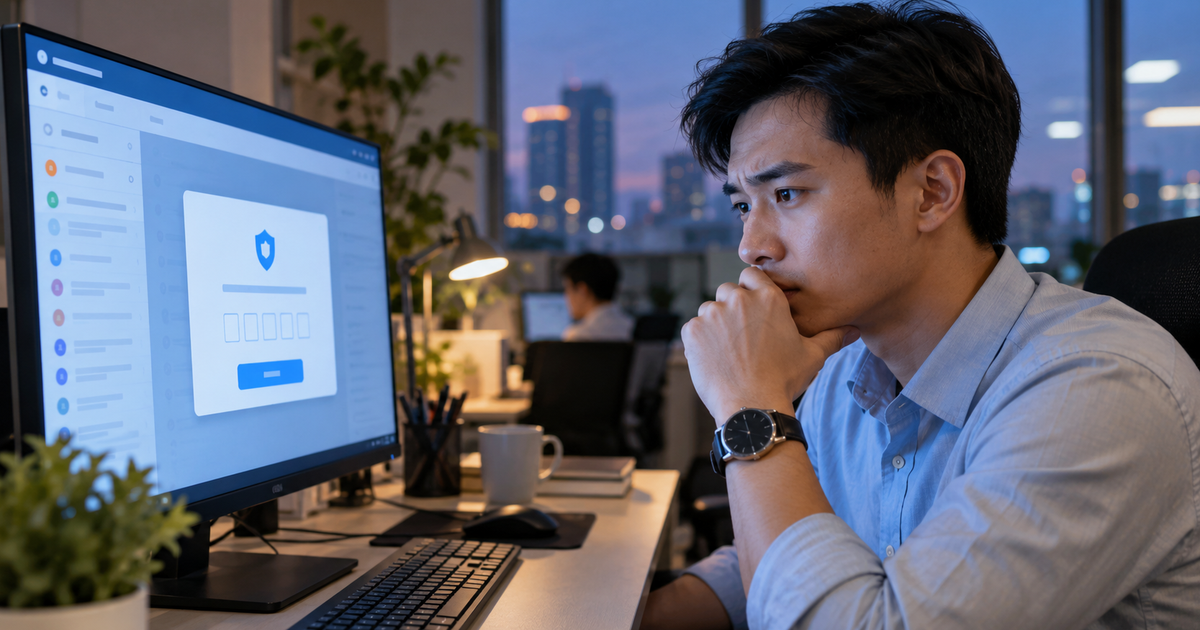
หน้าเข้าสู่ระบบจริงก็ไม่ได้แปลว่าคำขอนั้นปลอดภัย
จุดที่ทำให้ EvilTokens น่ากังวลคือการใช้กระบวนการเข้าสู่ระบบด้วยรหัสอุปกรณ์ ซึ่งเป็นวิธีตรวจสอบสิทธิ์ที่ถูกต้องและมีไว้รองรับอุปกรณ์บางชนิด เช่น สมาร์ททีวี เครื่องพิมพ์ หรืออุปกรณ์ประชุมทางไกล ผู้โจมตีส่งรหัสให้เหยื่อทางอีเมลฟิชชิง แล้วชักชวนให้กรอกรหัสในหน้าเข้าสู่ระบบจริง หากผู้ใช้ยืนยัน เซสชันที่ได้รับอนุญาตอาจเป็นเซสชันที่ผู้โจมตีเริ่มไว้ ไม่ใช่ของผู้ใช้เอง
ดังนั้น การเห็นหน้าเข้าสู่ระบบที่ถูกต้องไม่ได้รับประกันว่ากำลังอนุมัติการเข้าสู่ระบบของตนเอง องค์กรควรกำชับพนักงานไม่ให้กรอกรหัสอุปกรณ์จากอีเมลหรือข้อความ SMS ที่ไม่คาดคิด แม้ลิงก์จะพาไปยังหน้าเข้าสู่ระบบทางการก็ตาม และควรตรวจสอบคำขอโอนเงิน การเปลี่ยนบัญชีผู้รับ หรือคำขอข้อมูลสำคัญผ่านช่องทางสื่อสารอีกทางหนึ่ง
การยืนยันตัวตนหลายปัจจัยยังจำเป็น แต่ไม่เพียงพอเมื่อผู้ใช้ถูกหลอกให้อนุมัติเซสชันที่ผู้โจมตีควบคุม นโยบายจึงต้องครอบคลุมพฤติกรรมการอนุมัติและบริบทของการเข้าสู่ระบบ ไม่ใช่ฝากความหวังไว้กับการเพิ่มขั้นตอนยืนยันเพียงอย่างเดียว
ยกระดับความปลอดภัยอีเมลด้วยการควบคุมและเฝ้าระวัง
แนวทางป้องกันฟิชชิงที่องค์กรควรเริ่มทำคือปิดการเข้าสู่ระบบด้วยรหัสอุปกรณ์ หากไม่มีความจำเป็นทางธุรกิจ หากต้องเปิดใช้ ควรจำกัดการใช้งานด้วยนโยบายการเข้าถึงแบบมีเงื่อนไข พร้อมตั้งการแจ้งเตือนเมื่อพบอุปกรณ์ใหม่ กฎกล่องจดหมายที่ผิดปกติ หรือรูปแบบการเข้าสู่ระบบที่น่าสงสัย การควบคุมเหล่านี้ช่วยลดโอกาสที่รหัสซึ่งถูกหลอกให้กรอกจะกลายเป็นทางเข้าถึงบัญชีโดยไม่มีใครสังเกต
หากสงสัยว่าบัญชีถูกยึด ผู้ดูแลระบบควรยกเลิกเซสชันและรหัสรีเฟรช และอาจล็อกบัญชีชั่วคราวเพื่อหยุดการเข้าถึงทันที จากนั้นตรวจสอบกฎกล่องจดหมาย อุปกรณ์ที่ลงทะเบียนใหม่ และข้อความที่ถูกส่งออกไป เพราะผู้โจมตีอาจใช้บัญชีที่เข้าถึงได้อ่านอีเมล สร้างกฎซ่อนข้อความ หรือส่งอีเมลหลอกลวงต่อ
การเฝ้าระวังควรเป็นงานต่อเนื่อง ไม่ใช่ทำเฉพาะหลังเกิดเหตุ AI ช่วยให้ผู้โจมตีวิเคราะห์ข้อมูลและเลือกเป้าหมายได้ไวขึ้น ขณะที่ผู้ดูแลระบบเองก็ต้องใช้การตรวจจับและตอบสนองอัตโนมัติมาช่วยรับมือภัยคุกคามที่เร็วเกินกว่าจะพึ่งการตรวจด้วยคนอย่างเดียว การซ้อมสถานการณ์และฝึกพนักงานให้ตรวจสอบคำขอผิดปกติจึงเป็นส่วนหนึ่งของความปลอดภัยอีเมล ไม่ใช่งานเสริม
การปิดแพลตฟอร์มไม่ใช่จุดจบของภัย
Microsoft ร่วมมือกับพันธมิตรปิดใช้งานโครงสร้างพื้นฐานของ EvilTokens โดยยึดเว็บไซต์ 50 แห่งและปิดโดเมนที่เกี่ยวข้องมากกว่า 150 แห่ง นี่เป็นมาตรการสำคัญ แต่ไม่ได้ลบวิธีการโจมตีที่พิสูจน์แล้วว่าใช้ได้ ผู้ไม่หวังดีอาจนำแนวคิดการหลอกให้ยืนยันเซสชันและการใช้ AI วิเคราะห์กล่องจดหมายไปปรับใช้กับบริการหรือเครื่องมืออื่น
องค์กรขนาดใหญ่และหน่วยงานที่การหยุดชะงักสร้างความเสียหายสูง เช่น สถาบันการเงิน ระบบสาธารณูปโภค และระบบควบคุม IoT ควรประเมินความเสี่ยงด้วยการจำลองการโจมตี ฝึกบุคลากร และเตรียมแผนความต่อเนื่องทางธุรกิจ ต่อให้ระบบป้องกันแน่นเพียงใด ก็ไม่มีระบบใดรับประกันความปลอดภัยได้ทั้งหมด การเตรียมตรวจพบและฟื้นตัวจึงสำคัญพอ ๆ กับการปิดกั้นการโจมตี
บทเรียนจาก EvilTokens ชัดเจนว่าองค์กรไม่ควรฝากการป้องกันไว้กับความระมัดระวังของพนักงานหรือการยืนยันตัวตนเพียงชั้นเดียว ต้องควบคุมช่องทางเข้าสู่ระบบ เฝ้าดูความผิดปกติ และตรวจสอบคำขอสำคัญผ่านช่องทางอิสระ เมื่อฟิชชิงด้วย AI ทำให้ข้อความหลอกลวงแนบเนียนขึ้น การป้องกันอีเมลที่จริงจังและการตอบสนองที่รวดเร็วจึงเป็นเงื่อนไขพื้นฐานของการลดความเสี่ยงภัยไซเบอร์องค์กร