
อัปเดตความปลอดภัย Android เดือนตุลา คืออะไรและทำไมต้องรีบลง
อัปเดตความปลอดภัย Android ประจำเดือนตุลาคมคือชุดแพตช์ระบบที่ออกเพื่อแก้ไขช่องโหว่ด้านความปลอดภัยในเฟรมเวิร์ก ระบบ และบริการ Google Play โดยมุ่งลดความเสี่ยงจากการยกระดับสิทธิ์ การโจมตีแบบทำให้บริการล่ม การรั่วไหลข้อมูล และการรันโค้ดจากระยะไกล ชุดอัปเดตนี้ช่วยให้มือถือ Android ได้รับการปิดช่องโหว่ที่ผู้โจมตีอาจใช้เจาะระบบโดยไม่ต้องอาศัยการโต้ตอบจากผู้ใช้ เป็นมาตรการเชิงรุกที่เจ้าของเครื่องควรติดตั้งทันทีที่ผู้ผลิตปล่อยเฟิร์มแวร์ออกมา เพราะทุกการอัปเดตคือการลดโอกาสที่ข้อมูลและอุปกรณ์จะถูกควบคุมจากผู้ไม่หวังดี มุมมองหนึ่งที่ไม่ควรละเลยคือ การเพิกเฉยต่ออัปเดตคือการยอมเก็บบั๊กและช่องโหว่ไว้ในเครื่องของตัวเอง การเลื่อนอัปเดตออกไปเท่ากับปล่อยให้โทรศัพท์ใช้ซอฟต์แวร์ที่ผู้โจมตีมีเอกสารช่องโหว่อยู่แล้ว ทำให้คุณตกอยู่ในระดับความเสี่ยงที่ไม่จำเป็นเลย
ภาพรวม Android security patches เดือนตุลา ช่องโหว่ 28 จุดที่ไม่ควรมองข้าม
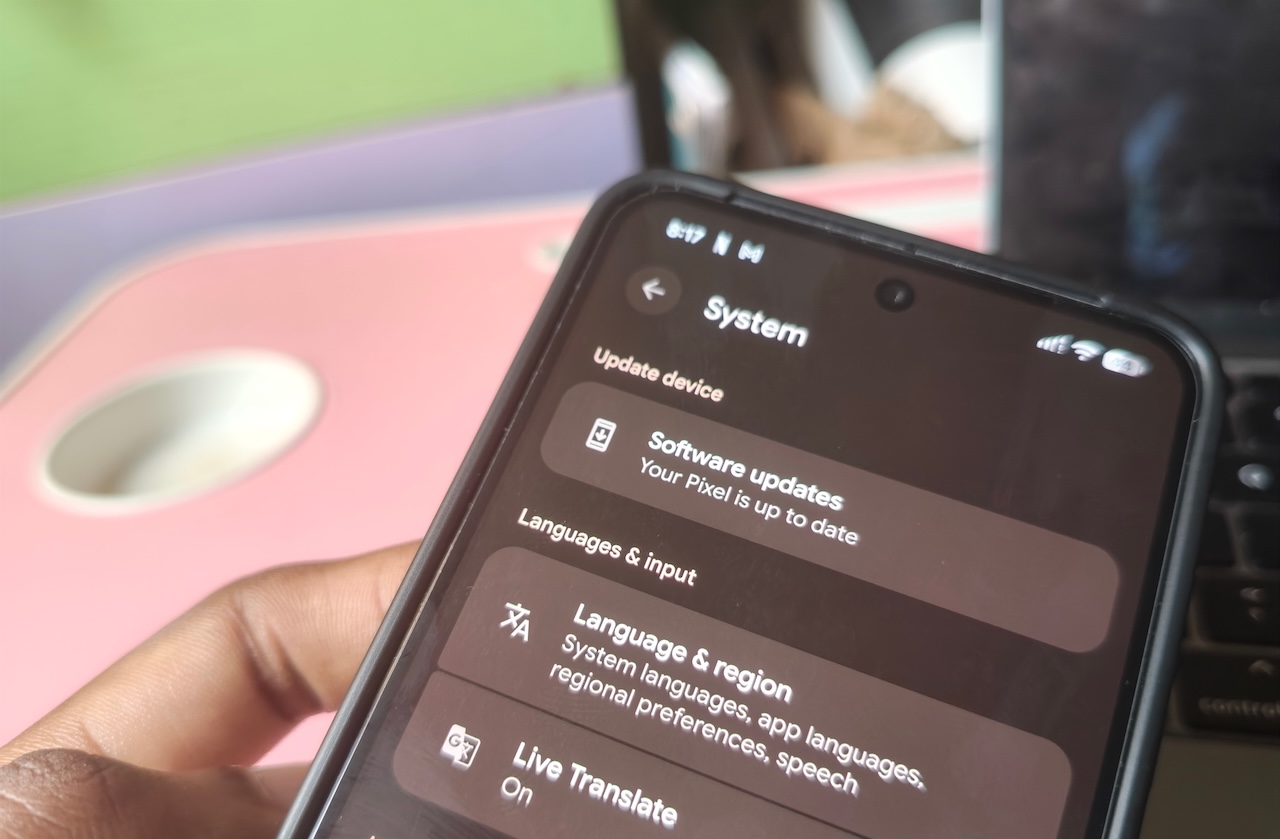
ใน Android Security Bulletin วันที่ 5 ตุลาคม Google ระบุว่ามีการอุดช่องโหว่ทั้งหมด 28 รายการ แบ่งออกเป็นระดับวิกฤต 8 รายการและส่วนใหญ่ที่เหลือเป็นระดับความเสี่ยงสูง ช่องโหว่กระจายอยู่ในสามส่วนหลักคือเฟรมเวิร์ก ระบบ และส่วนที่เกี่ยวข้องกับ Google Play โดยพบในระบบมากที่สุดถึง 18 จุด เฟรมเวิร์ก 7 จุด และ Google Play กับ Project Mainline อีก 3 จุด ประเภทช่องโหว่ที่เจอบ่อยที่สุดคือการยกระดับสิทธิ์ EoP 13 รายการ รองลงมาคือการโจมตีแบบทำให้บริการล่ม DoS 7 รายการ การรั่วไหลข้อมูล ID 4 รายการ และการรันโค้ดจากระยะไกล RCE 1 รายการ จุดที่น่ากังวลเป็นพิเศษคือช่องโหว่ในส่วนระบบที่เปิดโอกาสให้ผู้โจมตีสามารถยกระดับสิทธิ์ในเครื่องโดยไม่ต้องมีสิทธิ์รันโค้ดมาก่อนและไม่ต้องอาศัยการกดหรือการยืนยันใดจากผู้ใช้เลย คำพูดที่ควรจำคือ “มีการอุดช่องโหว่ทั้งหมด 28 รายการ แบ่งออกเป็นระดับวิกฤต 8 รายการ” ซึ่งสะท้อนว่าความเสี่ยงไม่ได้มีเพียงเล็กน้อยแต่ครอบคลุมหลายชั้นของระบบ
Pixel security flaws และบั๊กที่ถูกแก้ในอัปเดตเดือนตุลา
อัปเดตเดือนตุลาคมสำหรับ Pixel ไม่ได้มีแค่ Android security patches ทั่วไป แต่ยังมี Pixel Security Bulletin ที่ลงรายละเอียดช่องโหว่ของ Pixel เองด้วย โดยมีการอุดช่องโหว่ 6 รายการบนอุปกรณ์ Pixel ควบคู่ไปกับแพตช์ Android หลัก ในจำนวนนี้มี 3 รายการถูกจัดเป็นระดับวิกฤต รวมถึงช่องโหว่ Bluetooth ที่สามารถเปิดทางให้ผู้โจมตีได้สิทธิ์ควบคุมเครื่องมากขึ้น ช่องโหว่อีกสองรายการอยู่ในส่วน GDMC และ GSA ซึ่งก็ให้สิทธิ์ระดับใกล้เคียงกัน ช่องโหว่ Bluetooth รหัส CVE-2026-55330 ถูกจัดอยู่ในกลุ่ม EoP ที่เกิดใน Bluetooth stack ของ Pixel ซึ่งเป็นส่วนที่ต้องวิเคราะห์แพ็กเก็ตจากอุปกรณ์รอบตัวตลอดเวลาและมักทำงานก่อนที่ผู้ใช้จะมีปฏิสัมพันธ์ใดๆ ช่องโหว่แบบนี้อันตรายเพราะเปิดโอกาสให้โค้ดได้สิทธิ์สูงกว่าที่ได้รับ อาจไปถึงระดับสิทธิ์ระบบหากถูกใช้โจมตีสำเร็จ นอกจากนั้นยังมีช่องโหว่ระดับสูงอีกสามรายการคือ EoP ใน kernel สองจุดและช่องโหว่รั่วข้อมูลใน GDMC หนึ่งจุด ฝั่งบั๊กด้านการใช้งาน Pixel ก็มีการแก้สามจุดสำคัญ คือคีย์บอร์ดเสมือนที่บางครั้งไม่ปรากฏบน Pixel 8 และรุ่นใหม่กว่า เสียงรอสายเพี้ยนระหว่างการโทรผ่าน VoIP บน Pixel 8 ถึง Pixel 10 และการบันทึกรูปหรือวิดีโอในแนวผิดบน Pixel 11 ที่ได้รับการแก้ผ่านซอฟต์แวร์เวอร์ชันล่าสุดแล้ว
ใครได้รับอัปเดตเดือนตุลาและควรลงเมื่อไร
Google เริ่มปล่อย October system update ให้กับสมาร์ทโฟน Pixel ที่รองรับและรัน Android 17 โดยทยอยปล่อยเป็นระยะตลอดหนึ่งสัปดาห์ขึ้นกับผู้ให้บริการเครือข่ายและรุ่นอุปกรณ์ ผู้ใช้จะได้รับการแจ้งเตือนเมื่ออัปเดตพร้อมติดตั้ง รายชื่อเครื่องที่อยู่ในกลุ่มนี้ครอบคลุม Pixel 6 จนถึง Pixel 11 รวมทั้งรุ่น A series แท็บเล็ต Pixel และ Pixel Fold ทุกรุ่น แม้รายละเอียดเชิงเทคนิคของช่องโหว่หลายรายการจะยังไม่ถูกเปิดเผย แต่แพตช์จำนวนมากถูกฝังอยู่ในไดรเวอร์แบบปิดซอร์สของ Pixel ทำให้ผู้ใช้รอมปรับแต่งสามารถรับการแก้ไขได้ก็ต่อเมื่อแฟลช vendor image ที่ Google ปล่อยใหม่ สำหรับผู้ใช้ทั่วไป การรอให้เครื่องอัปเดตเองถือว่าเสี่ยงเกินไป การเข้าไปตรวจสอบที่เมนู การตั้งค่า ระบบ และ อัปเดตซอฟต์แวร์ แล้วสั่งตรวจสอบด้วยตนเองคือขั้นตอนง่ายๆ ที่ควรทำทันทีเมื่อรู้ว่ามี Android security patches รอบใหม่ออกมา ข้อแนะนำที่ตรงไปตรงมาคือ ใช้เวลาไม่กี่นาทีอัปเดตเครื่องวันนี้ ดีกว่าต้องใช้หลายชั่วโมงแก้ปัญหาจากการถูกเจาะระบบในวันหน้า
แนวทางปฏิบัติหลังอัปเดตและข้อสรุปสำหรับผู้ใช้ Android
หลังติดตั้ง October system update แล้ว ผู้ใช้ควรมองอัปเดตความปลอดภัยเป็นกิจวัตร ไม่ใช่เหตุการณ์ครั้งคราว ขั้นแรกคือหมั่นตรวจข่าวสารจากผู้ผลิตเครื่องอยู่เสมอ เพราะบางแบรนด์อาจออกเฟิร์มแวร์ตามหลังประกาศของ Google เล็กน้อย ผู้ใช้ควรสังเกตประกาศความปลอดภัยของผู้ผลิตและรีบติดตั้งเฟิร์มแวร์ใหม่เมื่อมีให้โหลด สำหรับผู้ใช้ Pixel การอัปเดตครั้งนี้สำคัญเป็นพิเศษเพราะมี Bluetooth vulnerability fix ระดับวิกฤตอยู่ในชุดแพตช์ และมี Pixel security flaws ทั้งในส่วน GDMC GSA และ kernel ที่หากปล่อยทิ้งไว้ก็เปิดโอกาสให้การยกระดับสิทธิ์เกิดขึ้นได้ ฝั่งผู้ใช้ Android รุ่นอื่น แม้จะไม่ได้อยู่ในกลุ่ม Pixel แต่แพตช์ 28 จุดบนเฟรมเวิร์กและระบบคือเกราะป้องกันหลักที่ช่วยลดความเสี่ยงจากทั้ง EoP DoS ID และ RCE ข้อสรุปง่ายๆ คือ การเปิดเครื่องให้อัปเดตทันทีที่มี Android security patches ใหม่ไม่ใช่เรื่องทางเลือก แต่เป็นส่วนหนึ่งของการดูแลความปลอดภัยดิจิทัล เช่นเดียวกับการตั้งรหัสผ่านที่ดีและระวังการติดตั้งแอปจากแหล่งที่ไม่น่าเชื่อถือ หากคุณใส่ใจข้อมูลส่วนตัวของตัวเอง การอัปเดตเดือนตุลาในครั้งนี้ควรอยู่ในลำดับต้นๆ ของสิ่งที่ต้องทำ