
ช่องโหว่ที่ไม่ควรมองข้าม
ช่องโหว่ Zoom คือจุดอ่อนในซอฟต์แวร์ประชุมออนไลน์ที่ผู้ไม่หวังดีอาจใช้เจาะระบบ ยกระดับสิทธิ์บนคอมพิวเตอร์ หรือเข้าถึงบัญชีผู้ใช้ได้ โดยความเสี่ยงครั้งนี้กระทบผู้ใช้ Windows และทำให้การตรวจสอบเวอร์ชันกับอัปเดตโปรแกรมเป็นเรื่องเร่งด่วนสำหรับคนทำงานและครีเอเตอร์ที่ใช้ประชุมทุกวัน ช่องโหว่ CVE-2026-108186 เปิดทางให้โจมตีผ่านเครือข่ายเพื่อยกระดับสิทธิ์เข้าถึงคอมพิวเตอร์ได้โดยไม่ต้องล็อกอิน และมีคะแนนความรุนแรง 9.6 เต็ม 10 ตามเกณฑ์ CVSS[CVE-2026-108186 มีคะแนนความรุนแรง 9.6 เต็ม 10 ตามเกณฑ์ CVSS ขณะที่ช่องโหว่ CVE-2026-53412 ซึ่งได้รับการเตือนก่อนหน้านี้ในเดือนกรกฎาคม มีคะแนน 9.8 และอาจเปิดทางให้แฮกเกอร์ยึดบัญชีได้หากไม่ได้อัปเดตเวอร์ชัน ประเด็นนี้จึงไม่ใช่แค่ข่าวเทคนิค แต่เป็นความเสี่ยงต่ออุปกรณ์ บัญชี และงานที่เปิดผ่านการประชุม
รายการที่ระบุว่าได้รับผลกระทบคือ Zoom Workplace for Windows ตั้งแต่เวอร์ชัน 7.1.0 จนถึงรุ่นก่อน 7.1.8 รวมถึง VDI Client และ Meeting SDK รุ่นเก่า ผู้ใช้กลุ่มนี้ควรตรวจสอบรุ่นที่ติดตั้งทันที และไม่ควรคิดว่าการใช้โปรแกรมเพื่อประชุมอย่างเดียวทำให้ปลอดภัย เพราะการโจมตีที่ยกระดับสิทธิ์อาจกระทบตัวเครื่อง ไม่ได้จำกัดอยู่แค่ห้องประชุม
เริ่มป้องกันจากการอัปเดตและบัญชี
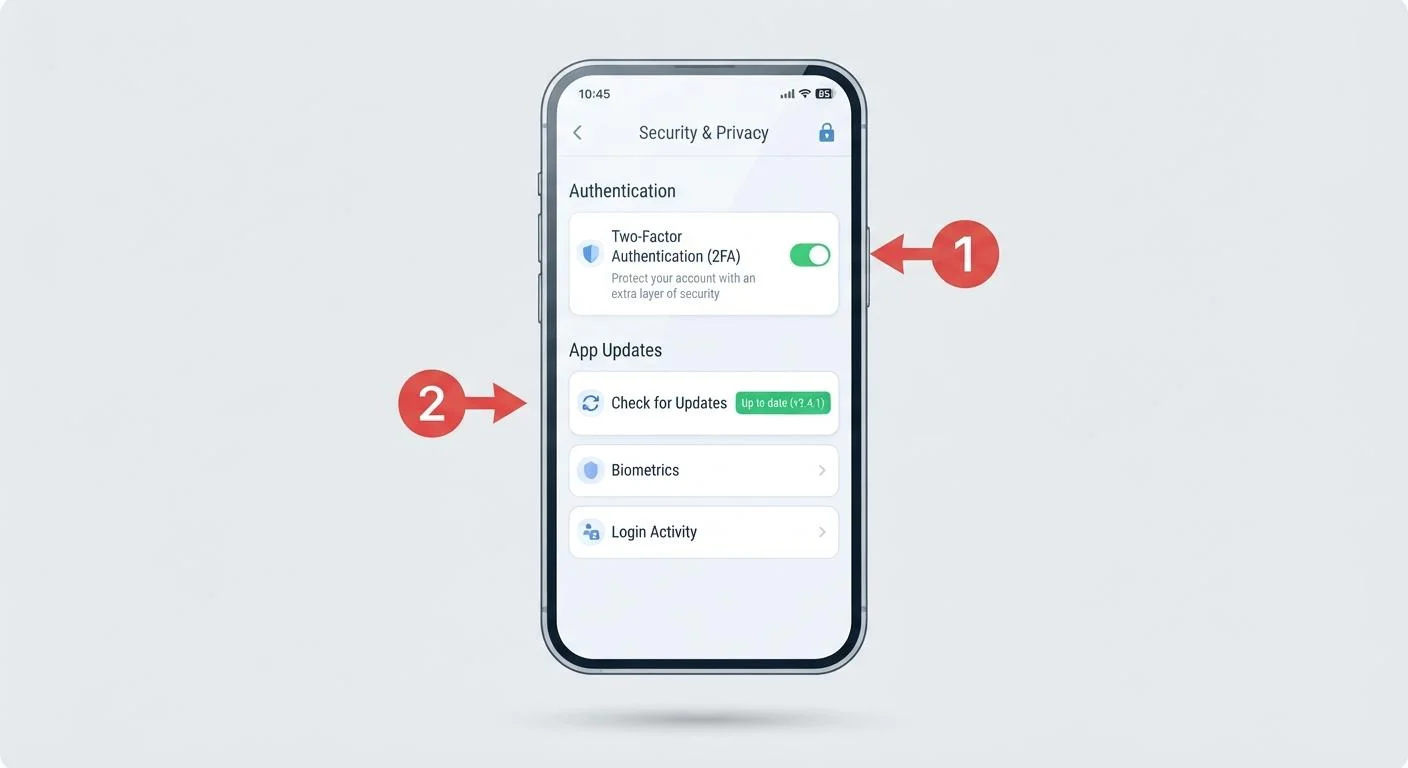
การอัปเดต Zoom ไม่ควรถูกเลื่อนไปเรื่อย ๆ เมื่อมีช่องโหว่ที่อาจกระทบทั้งบัญชีและคอมพิวเตอร์ ให้เปิดการดาวน์โหลดและติดตั้งอัปเดตอัตโนมัติในโปรแกรม พร้อมดูแลไดรเวอร์และระบบปฏิบัติการให้เป็นปัจจุบันด้วย การอัปเดตซอฟต์แวร์ประชุมสม่ำเสมอช่วยลดช่วงเวลาที่อุปกรณ์ต้องอยู่กับรุ่นที่มีความเสี่ยง และทำให้ผู้ใช้ไม่พลาดการปรับปรุงที่ผู้พัฒนาส่งมา การตรวจสอบเองเป็นระยะยังสำคัญ เพราะการตั้งค่าอัตโนมัติไม่ได้ทดแทนการใส่ใจเมื่อมีการแจ้งเตือน
- เปิดใช้การยืนยันตัวตนสองชั้นผ่านแอปยืนยันตัวตน เพื่อเพิ่มด่านป้องกันแม้รหัสผ่านรั่วไหล
- ใช้รหัสผ่านที่คาดเดายาก และแยกอีเมลสมัครบริการประชุมออกจากอีเมลหลักที่ผูกกับการเงินหรือบัญชีสำคัญอื่น
- อัปเดตโปรแกรม ไดรเวอร์ และระบบปฏิบัติการ พร้อมตรวจสอบการแจ้งเตือนอัปเดตเป็นประจำ
คุมความเสี่ยงในห้องประชุม
ความปลอดภัย Zoom ไม่ได้ขึ้นอยู่กับรุ่นโปรแกรมเพียงอย่างเดียว พฤติกรรมการคลิกลิงก์และสิทธิ์ในห้องประชุมก็เป็นจุดที่ผู้ใช้ควบคุมได้ หลีกเลี่ยงลิงก์ประชุมจากแหล่งที่ไม่คุ้นเคย และก่อนเริ่มประชุมให้เปิดห้องรอคอย (Waiting Room) รวมถึงจำกัดผู้ที่แชร์หน้าจอได้ วิธีเหล่านี้ช่วยลดโอกาสที่บุคคลภายนอกจะเข้าร่วมหรือแทรกแซงการประชุมโดยไม่เหมาะสม โดยเฉพาะเมื่อต้องสัมภาษณ์ลูกค้า แชร์งาน หรือประชุมกับคนจำนวนมาก
คนทำงานควรถือว่าความปลอดภัยเป็นกิจวัตร ไม่ใช่สิ่งที่ทำเฉพาะหลังเกิดข่าวเตือน ซอฟต์แวร์ไม่มีทางปลอดภัยร้อยเปอร์เซ็นต์ตลอดเวลา การใช้เวลาเพียงไม่กี่นาทีเพื่อตรวจสอบเวอร์ชัน เปิดการยืนยันตัวตนสองชั้น และทบทวนสิทธิ์ในห้องประชุม เป็นการลดความเสี่ยงที่ทำได้ทันที หากมีผู้ใช้หลายคนในองค์กร ควรชวนกันตรวจสอบและแจ้งเตือนเมื่อพบอุปกรณ์ที่ยังใช้รุ่นเก่า การป้องกันบัญชี Zoom จึงเป็นทั้งความรับผิดชอบส่วนบุคคลและส่วนหนึ่งของวินัยการทำงาน
ข้อสรุป: ตรวจวันนี้ ดีกว่ารอให้เกิดเหตุ
ช่องโหว่ที่มีคะแนนความรุนแรงสูงและกระทบซอฟต์แวร์ประชุมบน Windows เป็นเหตุผลเพียงพอให้ผู้ใช้ตรวจสอบเวอร์ชันโดยไม่รอให้เกิดอาการผิดปกติ เริ่มจากอัปเดต Zoom และระบบที่เกี่ยวข้อง เปิดการยืนยันตัวตนสองชั้น แยกอีเมลสำหรับงาน และตั้งค่าห้องประชุมให้จำกัดการเข้าถึงกับการแชร์หน้าจอ นี่คือขั้นตอนพื้นฐานที่ช่วยปกป้องทั้งบัญชี อุปกรณ์ ผลงาน และความน่าเชื่อถือได้มากกว่าการหวังว่าซอฟต์แวร์จะไม่มีจุดอ่อน การตื่นตัวและลงมืออัปเดตอย่างสม่ำเสมอจึงเป็นวิธีที่ผู้ใช้ทำได้จริงและควรทำตั้งแต่วันนี้