
ทำไมช่องโหว่นี้จึงต้องรีบจัดการ
ช่องโหว่ Zero-day Outlook คือข้อบกพร่องใน Microsoft Outlook ที่ผู้โจมตีเริ่มใช้โจมตีก่อนที่ผู้ใช้จะได้รับแพตช์แก้ไข โดยกรณีนี้มีรหัส CVE-2026-124194 และเกี่ยวข้องกับการปลอมแปลงที่ทำให้โปรแกรมเชื่อมต่อไปยังเซิร์ฟเวอร์ภายนอกโดยไม่เตือนผู้ใช้เมื่อเปิดไฟล์ข้อความที่ถูกสร้างขึ้นเป็นพิเศษ นี่ไม่ใช่ความเสี่ยงที่ควรรอจัดการตามรอบ เพราะมีรายงานว่านำช่องโหว่ Outlook นี้ไปใช้โจมตีจริงแล้ว แม้ระดับความรุนแรงที่ระบุไว้จะอยู่ที่ CVSS 6.5 หรือระดับปานกลาง ผู้ใช้ไม่จำเป็นต้องตื่นตระหนก แต่ควรถือว่าการอัปเดตเป็นงานเร่งด่วน โดยเฉพาะในองค์กรที่ Outlook เชื่อมกับระบบงานและบัญชีที่มีสิทธิ์เข้าถึงข้อมูลสำคัญ
กลไกโจมตีอาศัยไฟล์ข้อความที่ผู้ใช้ต้องเปิดใน Outlook ก่อนจึงจะเริ่มทำงาน การเห็นอีเมลในรายการหรืออ่านจากหน้าต่างแสดงตัวอย่างเพียงอย่างเดียวไม่กระตุ้นช่องโหว่นี้ จุดนี้ช่วยให้ประเมินเหตุการณ์ได้ตรงขึ้น แต่ไม่ใช่เหตุผลให้เปิดไฟล์ที่ไม่คาดหมาย เพราะชื่อผู้ส่งที่คุ้นเคยก็อาจถูกปลอมแปลงได้
ความเสี่ยงไม่ได้หยุดอยู่ที่กล่องจดหมาย
เมื่อเปิดไฟล์ที่เตรียมไว้ Outlook อาจเชื่อมต่อไปยังเครือข่ายภายนอกโดยไม่มีคำเตือนตามปกติ การเชื่อมต่อนั้นอาจเปิดเผยค่าแฮช NTLMv2 ซึ่งเป็นข้อมูลที่เกี่ยวข้องกับการยืนยันตัวตนของบัญชี Windows และอาจถูกนำไปใช้พยายามสวมรอยเข้าถึงระบบอื่นหรือระบบภายในองค์กร นี่คือเหตุผลที่ไม่ควรมองเหตุการณ์นี้เป็นเพียงบั๊กของโปรแกรมอีเมล เพราะผลกระทบอาจขยายไปยังบัญชีและเครื่องที่เชื่อมโยงกัน
ผลิตภัณฑ์ที่ระบุว่าได้รับผลกระทบ ได้แก่ Microsoft 365 Apps for Enterprise, Office LTSC 2021 และ Office LTSC 2024 ทั้งรุ่น 32 บิตและ 64 บิต ผู้ดูแลระบบควรตรวจสอบเครื่องที่ใช้ผลิตภัณฑ์เหล่านี้ ไม่ควรสรุปว่าเครื่องปลอดภัยเพียงเพราะ Windows Update แจ้งว่าเป็นรุ่นล่าสุด เนื่องจากแพตช์ Outlook มากับช่องทางอัปเดตของ Office แยกต่างหาก
หากพบการเชื่อมต่อหรือการเข้าถึงที่ผิดปกติหลังเปิดไฟล์ต้องสงสัย ให้เปลี่ยนข้อมูลรับรองของบัญชีที่เกี่ยวข้อง และตรวจสอบระบบอื่นที่ใช้บัญชีเดียวกันด้วย การลงแพตช์ปิดช่องโหว่ได้ แต่การตรวจสอบบัญชีช่วยรับมือกรณีที่ข้อมูลยืนยันตัวตนอาจถูกเปิดเผยไปแล้ว
แพตช์ Outlook ต้องติดตั้งผ่าน Office
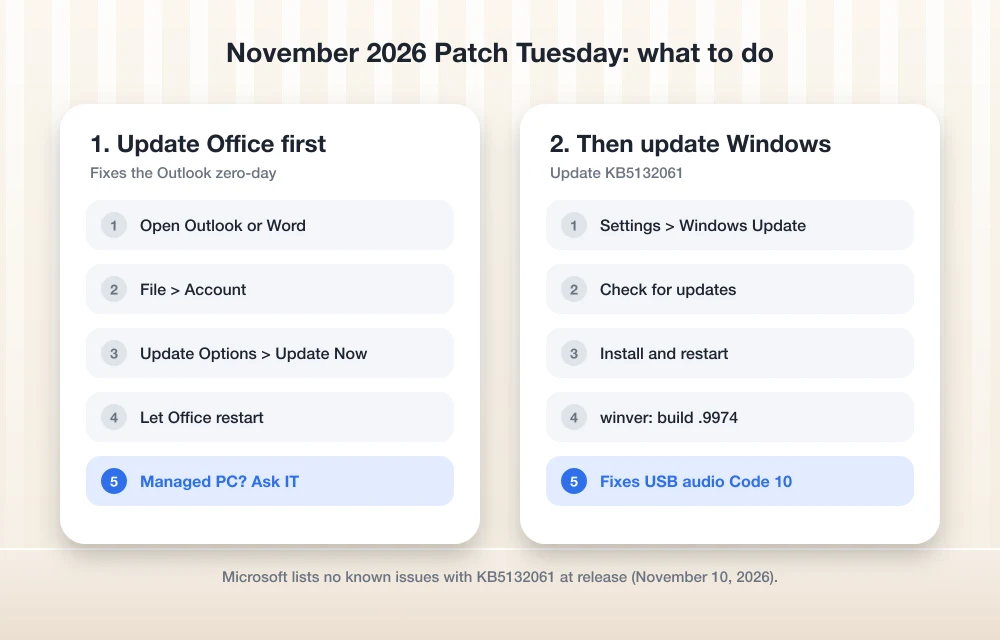
Microsoft แก้ช่องโหว่ Outlook นี้แล้วในการอัปเดต Patch Tuesday เดือนพฤศจิกายน 2569 แต่ผู้ใช้ต้องติดตั้งผ่านตัวอัปเดตของ Office จึงจะได้รับการแก้ไข วิธีที่ตรงที่สุดคือเปิด Outlook หรือ Word แล้วเลือก แฟ้ม > บัญชี หรือ บัญชี Office จากนั้นเลือก ตัวเลือกการอัปเดต > อัปเดตเดี๋ยวนี้ และปิดเปิดแอป Office ใหม่ตามคำแนะนำ เมื่อเสร็จแล้วให้ตรวจสอบรุ่นโปรแกรมเพื่อยืนยันว่าอัปเดตติดตั้งสำเร็จ
สำหรับ Office LTSC 2021 ต้องเป็นรุ่น 16.0.14334.21048 หรือใหม่กว่า ส่วน Office LTSC 2024 ต้องเป็นรุ่น 16.0.17932.21140 หรือใหม่กว่า ขณะที่ Microsoft 365 Apps for Enterprise ควรติดตั้งการอัปเดตความปลอดภัยล่าสุดผ่านช่องทางอัปเดตของ Microsoft 365 Apps หากปุ่มอัปเดตหายไปหรือใช้งานไม่ได้ อาจเป็นเพราะองค์กรเป็นผู้ควบคุมการอัปเดต ให้แจ้งฝ่ายไอทีเพื่อเร่งติดตั้งแพตช์ Outlook แทนการรอรอบปกติ
อย่าพึ่งพา Windows Update เพื่อแก้ช่องโหว่นี้ เพราะการอัปเดต Windows เพียงอย่างเดียวไม่ติดตั้งแพตช์ของ Office ระหว่างที่ยังตรวจสอบหรือรออัปเดต ควรงดเปิดไฟล์ข้อความแนบที่ไม่ได้คาดหมาย แม้ชื่อผู้ส่งจะดูคุ้นเคย และแจ้งผู้ดูแลระบบหากพบพฤติกรรมผิดปกติ
สรุป: อัปเดต ตรวจสอบ และลดโอกาสถูกสวมรอย
ข้อสรุปชัดเจนคืออย่ารอให้เกิดเหตุจึงค่อยลงมือ ช่องโหว่ Zero-day Outlook ถูกใช้โจมตีจริง และการเปิดไฟล์ที่ถูกสร้างขึ้นเป็นพิเศษอาจทำให้ข้อมูลยืนยันตัวตนของบัญชี Windows รั่วไหลได้ ผู้ใช้ทั่วไปควรสั่งอัปเดต Office ด้วยตนเอง ส่วนองค์กรควรตรวจสอบรุ่นที่ได้รับผลกระทบและเร่งกระจายแพตช์ให้ครบทุกเครื่อง
หลังติดตั้งแล้ว ให้ยืนยันรุ่น Office ตรวจสอบกิจกรรมบัญชีที่น่าสงสัย และเปลี่ยนข้อมูลรับรองพร้อมตรวจสอบระบบที่เกี่ยวข้องหากพบสัญญาณผิดปกติ การไม่เปิดไฟล์ที่ไม่คาดหมายช่วยลดโอกาสถูกโจมตีระหว่างรอแพตช์ แต่ไม่ใช่สิ่งทดแทนการอัปเดต ความเสี่ยงนี้มีทางแก้ที่ชัดเจน จึงควรทำทั้งสองอย่างทันที