
เหตุใดช่องโหว่นี้จึงต้องรีบจัดการ
ช่องโหว่ Outlook คือข้อบกพร่องในโปรแกรมอีเมลที่อาจเปิดทางให้ผู้โจมตีหลอกระบบหรือผู้ใช้ และในกรณีนี้ไฟล์ข้อความที่ถูกสร้างขึ้นเป็นพิเศษอาจทำให้ข้อมูลยืนยันตัวตนของ Windows หลุดออกไปเมื่อเปิดด้วย Outlook ThaiCERT เตือนว่า Outlook Zero-day หมายเลข CVE-2026-124194 ถูกนำไปใช้โจมตีจริงแล้ว โดยเป็นช่องโหว่ประเภทปลอมแปลงที่ทำให้ Outlook เชื่อมต่อไปยังเซิร์ฟเวอร์ภายนอกซึ่งผู้โจมตีควบคุม โดยไม่แสดงคำเตือนตามปกติ ข้อมูลที่อาจรั่วคือค่า NTLMv2 Hash ซึ่งเกี่ยวข้องกับการยืนยันตัวตนของบัญชี Windows และอาจถูกนำไปสวมรอยเพื่อเข้าถึงระบบภายในองค์กร คะแนนความรุนแรงอยู่ที่ 6.5 ระดับปานกลาง แต่การโจมตีเกิดขึ้นจริงแล้ว จึงไม่ควรรอให้คะแนนความรุนแรงเพียงอย่างเดียวเป็นตัวกำหนดความเร่งด่วน ผู้ใช้ที่ได้รับไฟล์ไม่คาดคิดควรระวังเป็นพิเศษ แม้ชื่อผู้ส่งจะดูคุ้นเคย
ใครได้รับผลกระทบ และอะไรเป็นเงื่อนไขการโจมตี
ผลิตภัณฑ์ที่ระบุว่าได้รับผลกระทบ ได้แก่ Microsoft 365 Apps for Enterprise, Office LTSC 2021 และ Office LTSC 2024 โดยครอบคลุมทั้งรุ่น 32 บิตและ 64 บิต ผู้ใช้ Office LTSC 2021 ที่ต่ำกว่า Build 16.0.14334.21048 และ Office LTSC 2024 ที่ต่ำกว่า Build 16.0.17932.21140 ควรเร่งตรวจสอบและติดตั้งรุ่นที่แก้ไขแล้ว ส่วน Microsoft 365 Apps for Enterprise ต้องรับการอัปเดตความปลอดภัยล่าสุดผ่านช่องทางอัปเดตของ Microsoft 365 Apps การเปิดดูอีเมลในรายการหรือผ่านหน้าต่างแสดงตัวอย่างเพียงอย่างเดียวไม่กระตุ้นช่องโหว่นี้ แต่ความเสี่ยงเกิดเมื่อผู้ใช้เปิดไฟล์ข้อความที่ถูกดัดแปลงเป็นพิเศษ เงื่อนไขดังกล่าวไม่ได้ทำให้ภัยนี้หมดความสำคัญ เพราะผู้โจมตีอาจใช้ข้อความล่อลวงให้เปิดไฟล์ได้ การหลีกเลี่ยงไฟล์ที่ไม่ได้คาดหมายจึงเป็นมาตรการชั่วคราว ไม่ใช่สิ่งทดแทนแพตช์
ติดตั้งแพตช์ Outlook โดยไม่พลาดช่องทาง
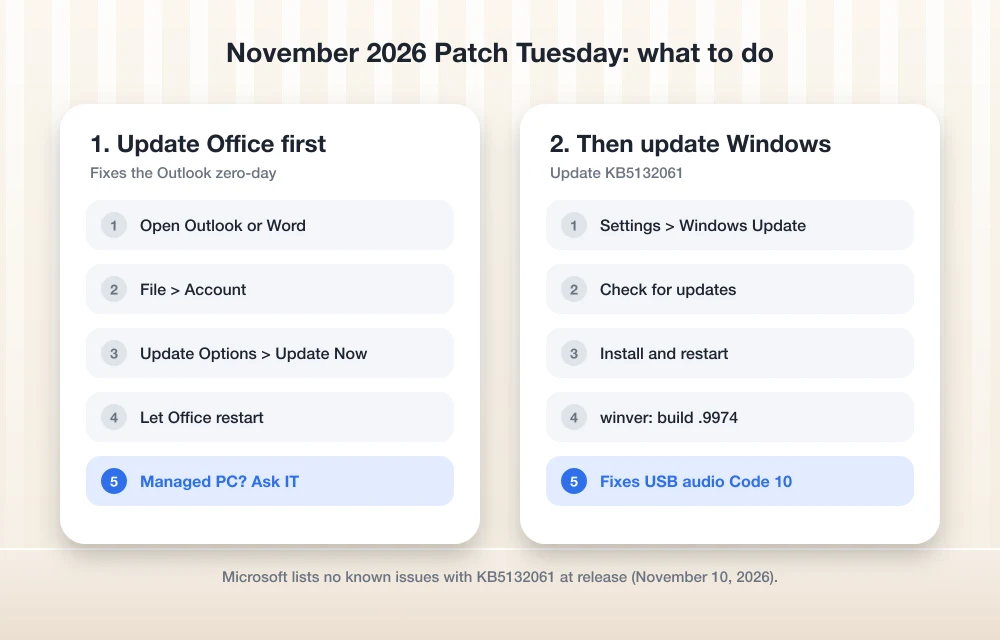
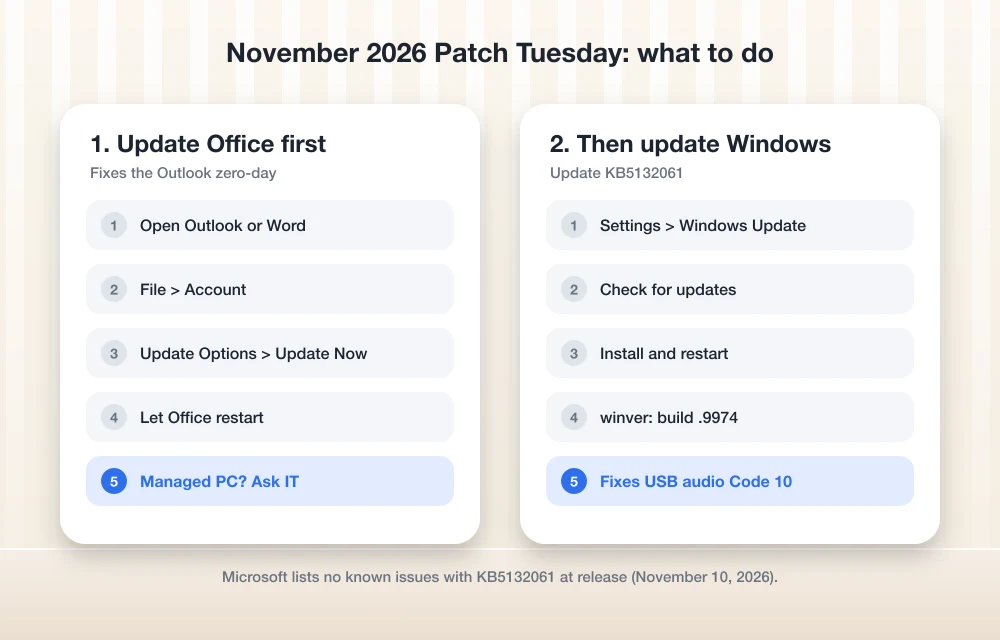
จุดที่ผู้ใช้พลาดได้ง่ายคือการคิดว่าเครื่องปลอดภัยแล้วเพราะ Windows Update แจ้งว่าอัปเดตครบ ช่องโหว่ Outlook นี้ได้รับการแก้ไขผ่านตัวอัปเดตของ Office ไม่ใช่ Windows Update ดังนั้นการอัปเดตระบบปฏิบัติการอย่างเดียวไม่เพียงพอ
- เปิด Outlook หรือแอป Office เช่น Word
- ไปที่ ไฟล์ > บัญชี หรือ ไฟล์ > บัญชี Office
- เลือก ตัวเลือกการอัปเดต แล้วเลือก อัปเดตเดี๋ยวนี้
- ปิดและเปิดแอป Office ใหม่เมื่อระบบร้องขอ จากนั้นตรวจสอบว่ารุ่นโปรแกรมได้รับการอัปเดตแล้ว
หากไม่มีปุ่มตัวเลือกการอัปเดตหรือปุ่มถูกปิดใช้งาน องค์กรอาจเป็นผู้ควบคุมการอัปเดต ให้แจ้งฝ่ายไอทีเพื่อเร่งติดตั้งแพตช์ความปลอดภัย หากสงสัยว่าเปิดไฟล์อันตรายไปแล้ว ควรตรวจสอบการเข้าสู่ระบบและกิจกรรมของบัญชีนั้นโดยเร็ว เพราะการติดตั้งแพตช์ไม่สามารถยืนยันได้ว่าข้อมูลที่รั่วไปก่อนหน้านี้ไม่ถูกนำไปใช้
ข้อสรุป: อย่ารอ Windows Update
ช่องโหว่ Outlook ครั้งนี้มีความเสี่ยงที่จับต้องได้ ทั้งเพราะถูกใช้โจมตีแล้วและอาจเปิดทางให้ข้อมูลบัญชี Windows ถูกนำไปสวมรอยเข้าระบบองค์กร คะแนน 6.5 ไม่ใช่เหตุผลให้ผัดวันติดตั้ง โดยเฉพาะเมื่อวิธีแก้คืออัปเดต Office ผ่านช่องทางของ Office เอง ผู้ใช้ควรตรวจสอบรุ่นโปรแกรมและติดตั้งแพตช์ทันที ส่วนผู้ดูแลระบบควรเร่งตรวจเครื่องที่ใช้ผลิตภัณฑ์ซึ่งได้รับผลกระทบ พร้อมติดตามกิจกรรมบัญชีที่อาจเปิดไฟล์ต้องสงสัย ข้อสรุปชัดเจนคือ อย่าพึ่งพาสถานะอัปเดตของ Windows อย่างเดียว และอย่ารอให้เกิดการสวมรอยก่อนลงมือ