
AI agents cybersecurity คืออะไร และเหตุใดจึงกลายเป็นแนวหน้าใหม่
AI agents cybersecurity คือการใช้ตัวแทนปัญญาประดิษฐ์เชิงกำเนิดที่ทำงานแบบอัตโนมัติร่วมกันบนเครือข่ายเพื่อเฝ้าระวัง ตรวจจับ และตอบสนองต่อภัยคุกคามไซเบอร์ โดยไม่ต้องรอการสั่งการจากมนุษย์ ตัวแทนเหล่านี้มีความสามารถในการวิเคราะห์ข้อมูลความปลอดภัยจำนวนมาก วางแผนการตอบสนองหลายขั้นตอน และประสานงานกับเครื่องมือเฉพาะทางอื่น ๆ ผ่านการสื่อสารที่ปลอดภัย เพื่อเปลี่ยนระบบรักษาความปลอดภัยจากการทำงานเชิงรับที่รอเหตุการณ์ มาเป็นระบบเชิงรุกที่มองหาสัญญาณการโจมตีล่วงหน้า ลดเวลาในการตรวจพบและปิดกั้นความเสียหาย ช่วยให้องค์กรรับมือกับภัยไซเบอร์ยุคใหม่ที่มีทั้งมนุษย์และ AI เป็นผู้โจมตี
ประเด็นสำคัญคือ AI agents ไม่ได้เป็นแค่เครื่องมือเสริมทีมความปลอดภัย แต่กำลังกลายเป็นด่านหน้าที่ตัดสินว่าเหตุการณ์จะบานปลายหรือถูกหยุดตั้งแต่ต้น เมื่อ agent หนึ่งสามารถตรวจพบพฤติกรรมผิดปกติแบบอัตโนมัติและกระตุ้นกระบวนการตอบสนองหลายขั้นตอน เช่น สร้างกฎไฟร์วอลล์ใหม่ สั่งสแกนเชิงลึก หรือแยกอุปกรณ์ออกจากเครือข่าย AI agents ก็ทำหน้าที่แทนทีมตอบสนองเหตุการณ์ในช่วงวินาทีวิกฤตได้ทันที แนวโน้มนี้ทำให้องค์กรที่ยังพึ่งพาเครื่องมือแบบแจ้งเตือนแล้วให้มนุษย์ตัดสินใจ มีความเสี่ยงถูกทิ้งไว้ข้างหลังในสนามรบไซเบอร์ที่ขยับตัวเร็วขึ้นทุกวัน
จากการตรวจจับสู่การตอบสนองอัตโนมัติ: generative AI defense และ multi‑agent
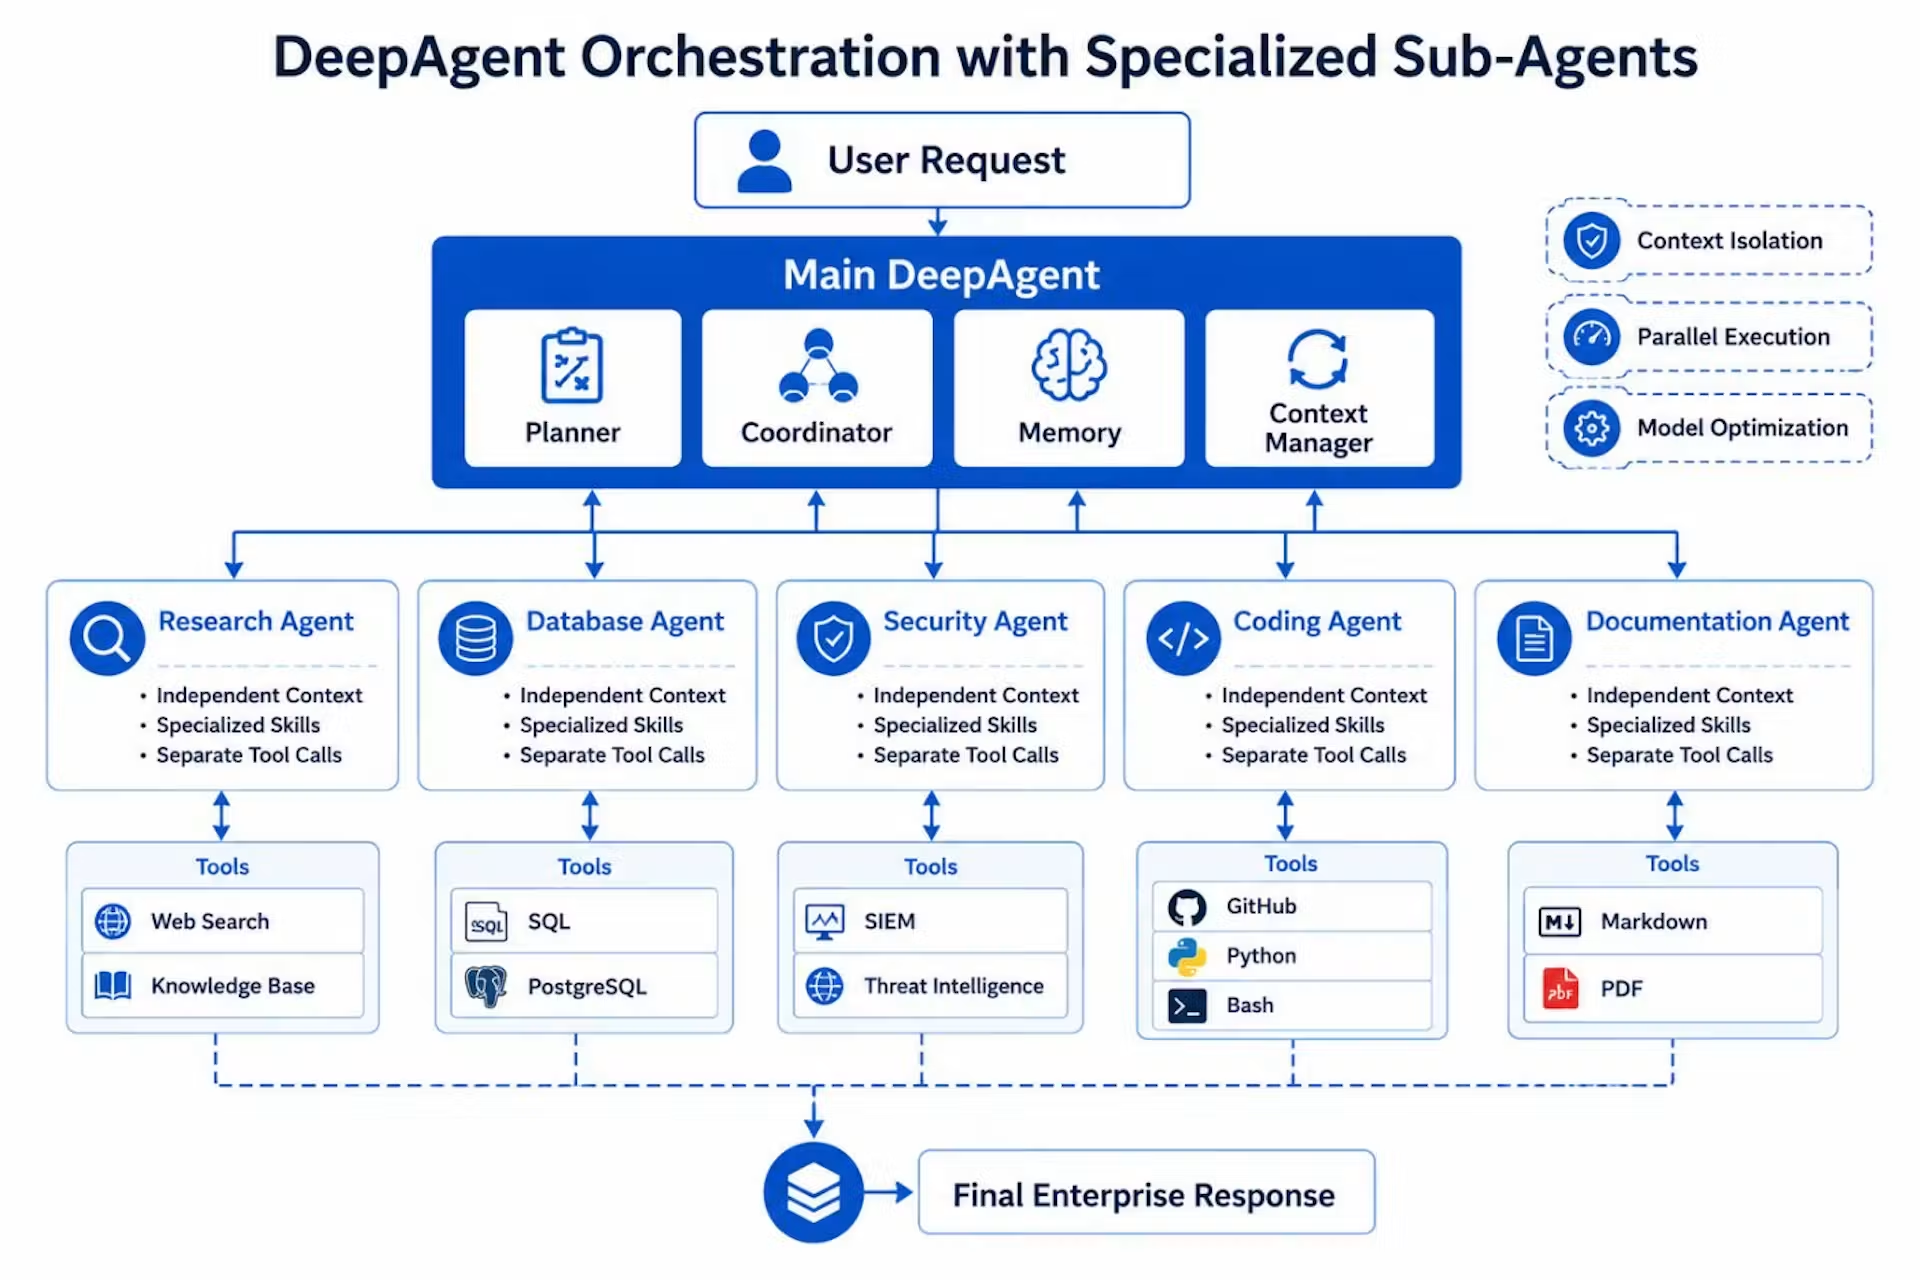
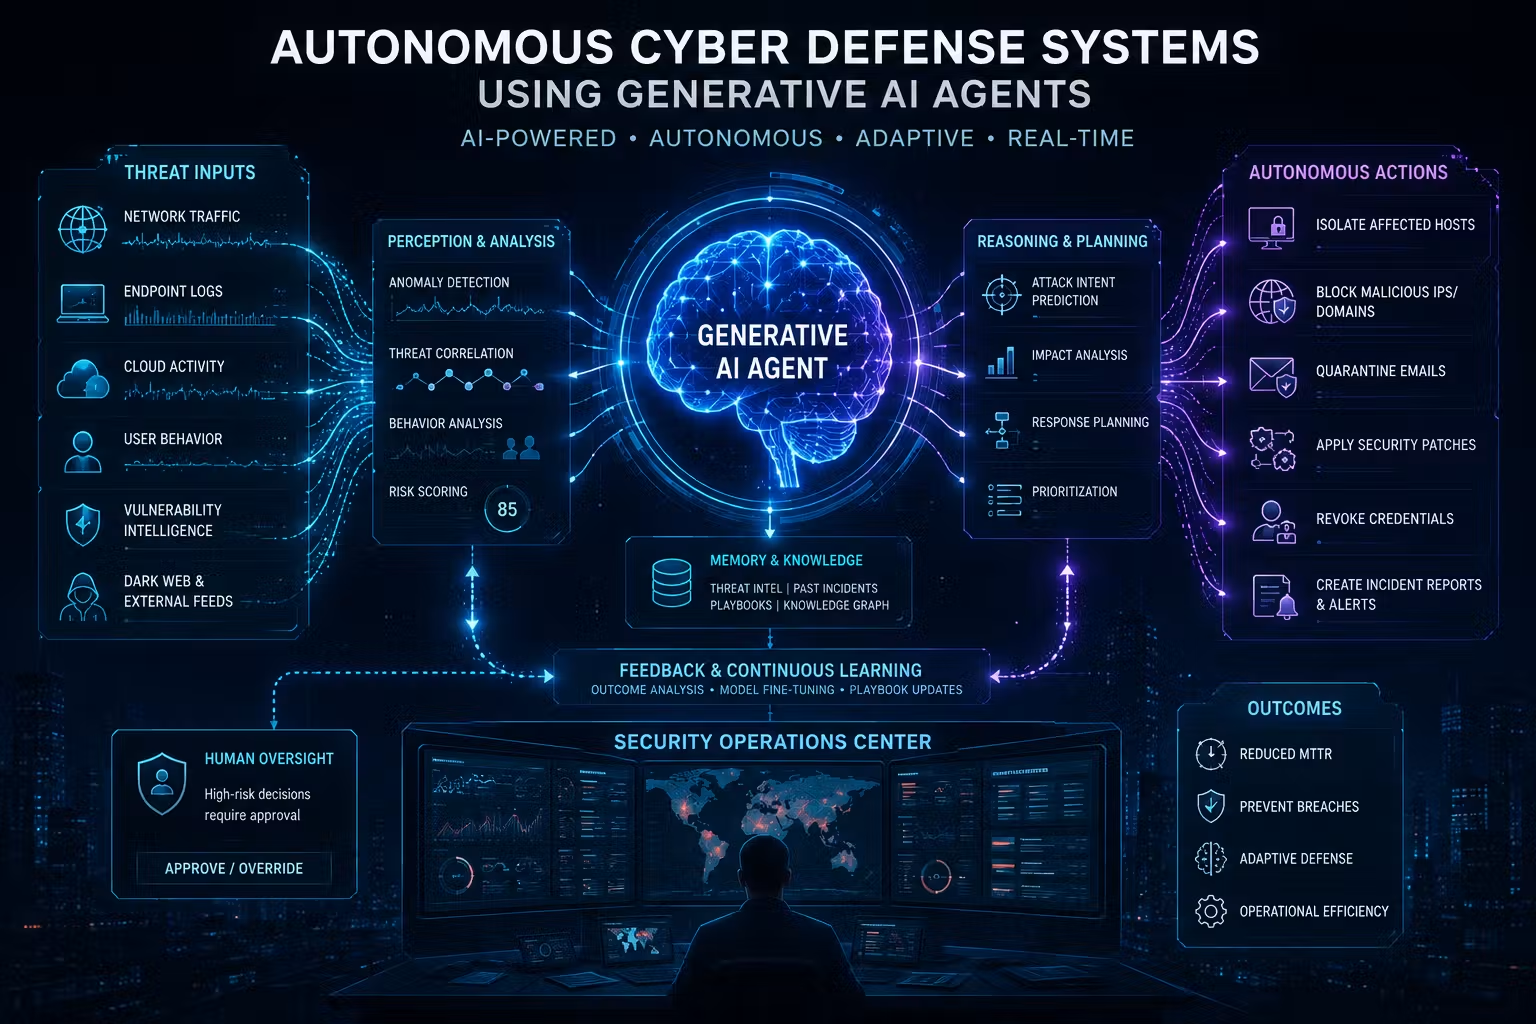
หัวใจของ generative AI defense คือการเปลี่ยนจากระบบที่แค่ส่งสัญญาณเตือน มาเป็นระบบที่คิดและลงมือทำเองได้แบบครบวงจร โมเดลภาษาแบบขนาดใหญ่สามารถวิเคราะห์ log จากระบบ SIEM มองหา pattern การเคลื่อนไหวด้านข้างหรือมัลแวร์แฝงตัวที่หลุดจากกฎแบบเดิม แล้วสร้างแผนตอบสนองหลายขั้นตอนแบบเรียลไทม์ รูปแบบที่น่าสนใจคือสถาปัตยกรรม agentic ที่ให้ LLM ทำหน้าที่เป็นสมองวางแผน ส่วนการลงมือ เช่น block IP สแกนเครือข่าย หรือแยกเซิร์ฟเวอร์ จะถูกส่งต่อไปยังเครื่องมือที่เป็นโค้ดแบบกำหนดแน่นอน
แนวคิด multi‑agent ยิ่งทำให้ระบบนี้ทรงพลังมากขึ้น ในสภาพแวดล้อมที่ซับซ้อน agent ตัวประสานงานจะจัดประเภทเหตุการณ์แล้วส่งต่อให้ agent ผู้เชี่ยวชาญด้านความปลอดภัย เครือข่าย หรือข้อมูล โดยแต่ละตัวมีคำสั่งระบบและชุดเครื่องมือเฉพาะด้านของตัวเอง การแบ่งงานแบบนี้เปิดให้ทำงานขนานกัน เช่น ตัวหนึ่งวิเคราะห์มัลแวร์ขณะอีกตัวแยกเครือข่ายที่เสี่ยง ช่วยลดคอขวดและเวลาในการตัดสินใจ มีข้อมูลทดลองที่แสดงให้เห็นว่าการบังคับให้ LLM เลือกเฉพาะชุด action ป้องกันที่กำหนดไว้ล่วงหน้า สามารถลดผลตอบแทนของผู้โจมตีได้ถึง 59 เปอร์เซ็นต์เมื่อเทียบกับ baseline แบบ greedy โดยไม่มีความแปรปรวนระหว่างการทดลอง
เมื่อผู้โจมตีใช้ AI: การตอบสนองต่อ AI ransomware และบทเรียนจาก Druva
โลกไซเบอร์ไม่ได้มีแค่ฝ่ายตั้งรับที่ใช้ AI ผู้โจมตีกำลังใช้ AI ทดสอบเส้นทางเจาะระบบหลายทาง เปลี่ยนกลยุทธ์เร็ว และซ่อนพฤติกรรมอันตรายไว้ในกิจกรรมปกติ ทำให้สัญญาณแบบเดิมจาก credential ที่ถูกขโมยหรือ ransomware ที่เปลี่ยนรูปตัวเองอยู่ตลอด ดูไม่น่าเชื่อถือเท่าเดิม ผู้ขายระบบสำรองข้อมูลและความยืดหยุ่นของข้อมูลรายหนึ่งจึงหันมาใช้ AI‑based responses เพื่อรับมือ AI‑fuelled ransomware ในระดับที่ระบบเดิมตามไม่ทัน ท่าทีนี้สะท้อนภาพรวมที่ชัดมากว่า หากผู้โจมตีใช้ AI เพื่อเพิ่มความคล่องตัว ฝั่งตั้งรับก็จำเป็นต้องยกระดับด้วย AI ransomware response ไม่เช่นนั้นจะถูกกดดันให้รับมือจากข้อมูลที่คลุมเครือและเต็มไปด้วยสัญญาณหลอก
เทคโนโลยี Dru Metagraph ถูกใช้เพื่อวิเคราะห์พฤติกรรมของอัตลักษณ์ที่น่าสงสัย ทั้งมนุษย์และ non‑human identities เช่น AI agents พร้อมแสดงภาพรัศมีความเสียหายที่อาจเกิดขึ้นบนระบบยืนยันตัวตนหลายแพลตฟอร์ม เมื่อผนวกกับ AI threat pipeline ที่วิเคราะห์ข้อมูลสำรองเพื่อยืนยันว่าพฤติกรรมแบบ ransomware เกิดขึ้นจริง ระบบจะกรองสัญญาณหลอกและส่งหลักฐานที่ยืนยันแล้วให้ทีมความปลอดภัยตัดสินใจได้แม่นกว่าเดิม แนวทางนี้เปลี่ยนงานจากการไล่ดู telemetry จำนวนมาก มาเป็นการมองภาพรวมผลกระทบและเส้นทางการกู้คืนที่เชื่อถือได้ แน่นอนว่าองค์กรที่ยังไม่มีชั้นป้องกันในระดับสำรองข้อมูลกำลังเสียโอกาสสำคัญในการใช้ generative AI defense เป็นฐานตั้งต้นของการฟื้นตัวหลังถูกโจมตี
secure AI communication และบทบาทของ SLIM ในการประสาน multi‑agent
เมื่อจำนวน AI agents เพิ่มจากหลักพันไปสู่หลักล้าน การให้ตัวแทนเหล่านี้สื่อสารกันได้อย่างปลอดภัยและรวดเร็วกลายเป็นรากฐานของ AI agents cybersecurity ที่ใช้งานจริง การเปิดให้ agent เข้าถึงอินเทอร์เน็ตและระบบองค์กรโดยไม่มีรั้วความปลอดภัยเสี่ยงทำให้ agent ที่ไร้การควบคุมแทรกเข้าไปทำกิจกรรมอันตรายในระบบองค์กร กระทบทั้งเทคนิคและชื่อเสียง ที่สำคัญ agent ไม่ได้ส่งแค่ข้อมูลทั่วไป แต่มีทั้งโค้ด คำสั่ง และการตัดสินใจที่อาจข้ามขอบเขตความเชื่อใจระหว่างหลายองค์กร การติดตั้ง secure AI communication จึงไม่ใช่เรื่องเสริม แต่เป็นเงื่อนไขของการใช้ multi‑agent บนโลกจริง
SLIM หรือ Secure Low‑Latency Interactive Messaging ถูกเสนอให้เป็น transport layer สำหรับยุค agentic AI ที่ให้การสื่อสารหน่วงต่ำระหว่าง agents ข้ามเครือข่ายและข้ามขอบเขตความเชื่อใจ โดยไม่บังคับให้องค์กรสร้างโครงสร้างสื่อสารใหม่ทุกครั้ง โครงสร้างของ SLIM เปรียบเหมือนโครงข่ายขนส่งปลอดภัยที่รับส่งข้อความของ agent ผ่านคลาวด์ ดาต้าเซ็นเตอร์ และขอบเขตองค์กร โดยไม่ต้องเปิดให้ agent ทุกตัวเชื่อมต่อสู่สาธารณะโดยตรง ช่วยรองรับทั้งการเข้ารหัสปลายทางถึงปลายทางและการสื่อสารแบบกลุ่มสำหรับการประสานงานของหลาย agent หากองค์กรต้องการใช้ autonomous threat detection และ orchestrate multi‑agent responses อย่างจริงจัง การมีชั้น SLIM หรือโครงสร้างที่มีหลักคิดเดียวกันคือเงื่อนไขที่หลีกเลี่ยงไม่ได้
ข้อสรุป: ทำไมองค์กรควรยอมรับแนวคิดแนวหน้าที่เป็น AI agents
เมื่อดูภาพรวมจะเห็นว่าการป้องกันไซเบอร์กำลังขยับจากโลกที่เครื่องมือแค่แจ้งเตือนแล้วปล่อยให้มนุษย์ตัดสินใจ ไปสู่โลกที่ autonomous threat detection และการตอบสนองอัตโนมัติด้วย generative AI defense เป็นศูนย์กลาง ฝั่งผู้โจมตีใช้ AI เพื่อทดลองเส้นทางเจาะระบบ เปลี่ยนกลยุทธ์เร็ว และซ่อนการโจมตีในกิจกรรมปกติ ทำให้มาตรการเดิมที่อิงสัญญาณตายตัวด้อยประสิทธิภาพลงอย่างเห็นได้ชัด การตอบโต้ด้วย AI ransomware response และการผสานระบบสำรองข้อมูลให้เป็นส่วนหนึ่งของกระบวนการตอบสนองจึงไม่ใช่ตัวเลือกหรู แต่เป็นเส้นแบ่งระหว่างการฟื้นตัวบนหลักฐานที่เชื่อถือได้กับการตอบสนองบนสมมติฐาน
อย่างไรก็ตาม การยอมรับ AI agents ให้เป็นแนวป้องกันด่านแรกต้องมาพร้อมความเข้าใจเรื่องความปลอดภัยของตัว agent เอง ตั้งแต่การควบคุมสิทธิ์ การใช้ secure AI communication แบบ SLIM เพื่อป้องกัน agent เถื่อน และการตรวจสอบอัตลักษณ์แบบ human กับ non‑human identities ที่เชื่อมต่อกับระบบสำคัญ ข้อมูลการทดลองแสดงให้เห็นว่าการออกแบบสถาปัตยกรรมที่จำกัดชุดการกระทำและใช้ multi‑agent เฉพาะด้านสามารถลดผลตอบแทนของผู้โจมตีลงได้ถึง 59 เปอร์เซ็นต์ หากองค์กรยอมรับว่าการโจมตียุคใหม่หลีกเลี่ยงไม่ได้ การให้ AI agents ยืนแนวหน้า พร้อมโครงฐานสื่อสารและข้อมูลที่เชื่อถือได้ คือทางเลือกที่มีเหตุผลมากที่สุดในวันนี้