
ภัยไซเบอร์องค์กรไม่ได้เริ่มจากการพังกำแพงเสมอไป
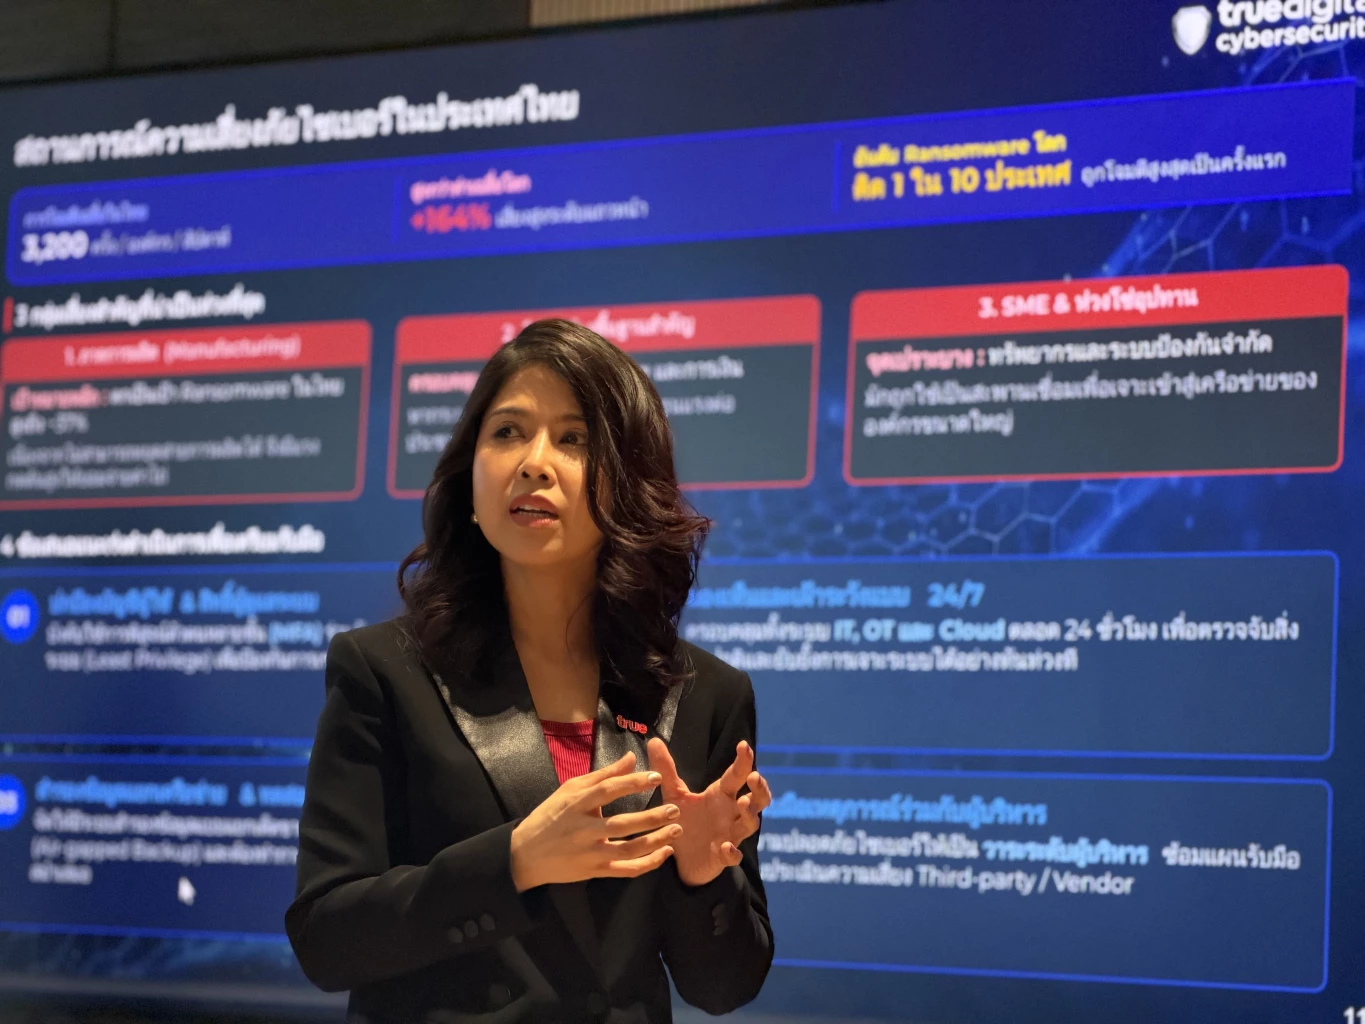
ภัยไซเบอร์องค์กรคือการโจมตีระบบและข้อมูลของธุรกิจ ซึ่งอาจเริ่มจากบัญชีผู้ใช้หรือช่องทางของคู่ค้าที่ดูน่าเชื่อถือ ก่อนลุกลามไปยังระบบสำคัญและทำให้การดำเนินงานหยุดชะงัก ตัวเลขที่องค์กรควรหยุดมองข้ามคือ ทรู ดิจิทัลรายงานว่าองค์กรไทยเผชิญการโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% ความถี่นี้ไม่ใช่เหตุผลให้ซื้อเครื่องมือทุกชนิด แต่เป็นสัญญาณว่าการป้องกันแบบตั้งรับอย่างเดียวไม่พอ ผู้โจมตีใช้ AI ช่วยค้นหาช่องโหว่และเร่งการโจมตี ขณะที่เหตุการณ์ด้านความปลอดภัยที่ศูนย์ SOC ของทรูเฝ้าระวังเพิ่มขึ้นเท่าตัวในช่วงหนึ่งเดือนเมื่อเทียบกับช่วงเดียวกันของปีก่อน เมื่อองค์กรมีโอกาสถูกโจมตีซ้ำอยู่เสมอ คำถามสำคัญจึงไม่ใช่เพียงว่าจะกันทุกครั้งได้หรือไม่ แต่จะเห็นเหตุผิดปกติเร็วแค่ไหนและกู้ธุรกิจกลับมาได้หรือไม่
บัญชีจริงและคู่ค้าที่ไว้ใจ อาจกลายเป็นทางผ่าน
วิธีโจมตีที่น่ากังวลไม่จำเป็นต้องฝ่าเครื่องมือป้องกันตรง ๆ แฮกเกอร์อาจใช้บัญชีผู้ใช้จริง รหัสผ่านที่รั่วไหล หรือการเชื่อมต่อของคู่ค้าและผู้ให้บริการภายนอกเพื่อเข้าสู่ระบบสำคัญ เมื่อผ่านเข้ามาแล้ว ผู้โจมตีอาจขยับไปยังเครื่องแม่ข่ายและระบบสำรองข้อมูล ก่อนติดตั้งแรนซัมแวร์เพื่อเข้ารหัสข้อมูลเรียกค่าไถ่ ความเสี่ยงยังขยายจากข้อมูลไปถึงระบบ OT ที่ควบคุมเครื่องจักรและโครงสร้างพื้นฐาน ซึ่งอาจกระทบการปฏิบัติงานและความปลอดภัยของประชาชน องค์กรจึงควรตรวจสอบสิทธิ์และรูปแบบการเข้าใช้บัญชี โดยเฉพาะบัญชีที่มีอำนาจสูง ใช้ MFA และทบทวนสิทธิ์ให้เหมาะกับหน้าที่ พร้อมประเมินความปลอดภัยของคู่ค้าและผู้ให้บริการภายนอก อย่าถือว่าการเชื่อมต่อที่ได้รับอนุญาตปลอดภัยโดยอัตโนมัติ
Agentic AI เร่งตรวจจับ แต่ไม่ควรตัดสินใจลำพัง
Agentic AI ช่วยศูนย์ปฏิบัติการความปลอดภัยไซเบอร์คัดกรองการแจ้งเตือนจำนวนมาก วิเคราะห์พฤติกรรมผิดปกติ และสนับสนุนการตอบสนองได้เร็วขึ้น โดยทรู ดิจิทัลนำแนวทางนี้มาใช้ร่วมกับผู้เชี่ยวชาญที่สืบสวนและประเมินเหตุการณ์ซับซ้อน จุดแข็งของ AI คือการประมวลผลสัญญาณจำนวนมากและเฝ้าระวังต่อเนื่อง แต่การระบุความผิดปกติไม่ได้แปลว่ารู้บริบททางธุรกิจครบ หรือควรสั่งปิดระบบทุกครั้งโดยอัตโนมัติ องค์กรควรกำหนดว่าเหตุการณ์แบบใดให้ระบบรวบรวมหลักฐานและแจ้งเตือน เหตุการณ์ใดอนุญาตให้แยกอุปกรณ์หรือระงับบัญชีได้ และกรณีใดต้องให้คนอนุมัติ การตรวจจับภัยคุกคามจะมีคุณค่าเมื่อเชื่อมกับขั้นตอนตอบสนองที่ซ้อมไว้จริง พร้อมครอบคลุมระบบ IT, OT และคลาวด์ ไม่ใช่เพิ่มเครื่องมือแล้วปล่อยให้การแจ้งเตือนกองอยู่โดยไม่มีผู้รับผิดชอบ
วาง Cyber Resilience ให้ธุรกิจฟื้นตัวได้จริง
การใช้ AI ควรเดินคู่กับ Cyber Resilience หรือความสามารถในการรับมือและฟื้นตัว เพราะไม่มีเครื่องมือใดรับประกันว่าจะสกัดการโจมตีได้ทั้งหมด ให้องค์กรเริ่มจากการมองเห็นทรัพย์สินและความเสี่ยงในระบบ IT, OT, คลาวด์ รวมถึงห่วงโซ่คู่ค้า จากนั้นเฝ้าระวังและกำหนดผู้รับผิดชอบการตอบสนองให้ชัดเจน การควบคุมสิทธิ์และใช้ MFA ต้องมาพร้อมแผนรับมือเหตุการณ์ที่ฝึกซ้อมแล้ว ไม่ใช่มีเอกสารไว้แต่ไม่เคยทดสอบ ส่วนข้อมูลสำรองควรแยกจากเครือข่ายหลัก และต้องทดลองกู้คืนเป็นระยะเพื่อยืนยันว่าใช้งานได้จริง สุดท้าย องค์กรควรกำหนดลำดับความสำคัญของระบบที่ต้องกลับมาให้บริการก่อน แนวทางนี้ทำให้ AI เป็นตัวเร่งการมองเห็นและตอบโต้ ขณะที่แผนฟื้นฟูช่วยจำกัดความเสียหายและพาธุรกิจกลับมาดำเนินงาน