
เอเยนต์ AI ในระบบความปลอดภัยองค์กรคืออะไร และทำไมเราต้องคิดใหม่เรื่องทีม
เอเยนต์ AI ในระบบความปลอดภัยองค์กรคือระบบปัญญาประดิษฐ์ที่ได้รับมอบหมายให้ทำงานด้านตรวจจับภัยคุกคาม วิเคราะห์สัญญาณความเสี่ยง และตอบสนองต่อเหตุการณ์อย่างเป็นอิสระในระดับหนึ่ง โดยทำงานร่วมกับแพลตฟอร์มความปลอดภัยและข้อมูลขององค์กรอย่างต่อเนื่องตลอดเวลา เป้าหมายคือลดภาระนักวิเคราะห์มนุษย์และย่นเวลาจากการตรวจพบไปสู่การตอบสนองให้สั้นลงในระดับความเร็วของเครื่อง AI agents enterprise security จึงไม่ใช่แค่เครื่องมือเสริม แต่กำลังกลายเป็นสมาชิกทีมที่มีบทบาทชัดเจนและต้องถูกกำกับดูแลเหมือนบุคลากรคนหนึ่งในองค์กร
รายงานจากบริษัทด้านความปลอดภัย Web3 ระบุชัดว่า ปัญญาประดิษฐ์แบบเอเยนต์กำลังขยับจากการเป็นชุดเครื่องมือสนับสนุนไปสู่การเป็นผู้ดำเนินการอิสระ ทั้งในการกรองแจ้งเตือน วิเคราะห์หลายขั้นตอน ผสานรวม API ภายนอก และแก้ไขปัญหาแบบเรียลไทม์โดยต้องพึ่งการแทรกแซงจากมนุษย์น้อยลง นี่คือการเปลี่ยนเกมด้าน autonomous threat detection อย่างแท้จริง แต่ในมุมมองของผู้เขียน หากองค์กรยังคงมองเอเยนต์เหล่านี้เป็นเพียง “ฟีเจอร์” ไม่ใช่ “สมาชิกทีม” ก็เท่ากับปล่อยให้พลังของ AI เดินหน้าด้วยโครงสร้างกำกับดูแลที่ตามไม่ทัน
เมื่อการโจมตีวิ่งด้วยความเร็วของเครื่อง ฝ่ายป้องกันต้องมีเอเยนต์ AI เป็นแนวหน้า
แรงกดดันให้องค์กรหันมาใช้เอเยนต์ AI ในด้านความปลอดภัยไม่ได้เกิดจากแฟชั่นเทคโนโลยี แต่เกิดจากสนามรบที่เปลี่ยนไป การโจมตีด้วยความเร็วของเครื่องเพิ่มขึ้นอย่างต่อเนื่อง ประกอบกับการขาดแคลนบุคลากรด้านความปลอดภัยไซเบอร์ทั่วโลกและค่าปรับด้านการป้องกันการฟอกเงินที่พุ่งสูงจนแตะระดับสูงมากในช่วงครึ่งแรกของปี 2025 ในสถานการณ์เช่นนี้ security alert automation แบบเดิมที่อาศัยกฎตายตัวและการไล่ตรวจแจ้งเตือนทีละรายการโดยมนุษย์จึงไม่พออีกต่อไป
ในโลก Web3 โปรโตคอลเริ่มนำระบบตัดวงจรบนเชนแบบเรียลไทม์ 24 ชั่วโมงทุกวันและการตรวจสอบบันทึก AI ที่บังคับใช้มาใช้ เพื่อให้ระบบอัตโนมัติสามารถตรวจพบการโจมตีที่กำลังเกิดขึ้นและหยุดสัญญาทันที ลดการรอคอยการแทรกแซงจากมนุษย์ นักสืบสวนบล็อกเชนระดับสูงชี้ว่า แม้ผู้โจมตีจะเคลื่อนไหวด้วยความเร็วของเครื่อง แต่ธุรกรรมของพวกเขายังต้องผ่านเครือข่ายที่สามารถถูกเฝ้าระวังและตัดวงจรได้ นี่คือข้อได้เปรียบจากสนามเหย้าที่ฝ่ายป้องกันมีอยู่ หากใช้ autonomous threat detection ได้อย่างถูกวิธี ผู้โจมตีจะไม่แข่งกับมนุษย์อีกต่อไป แต่ต้องแข่งกับเครื่องที่เฝ้ามองอยู่ตลอดเวลา
กรณี AlertZero: เมื่อแพลตฟอร์มองค์กรใช้ทีมเอเยนต์ AI จัดการแจ้งเตือนล้น
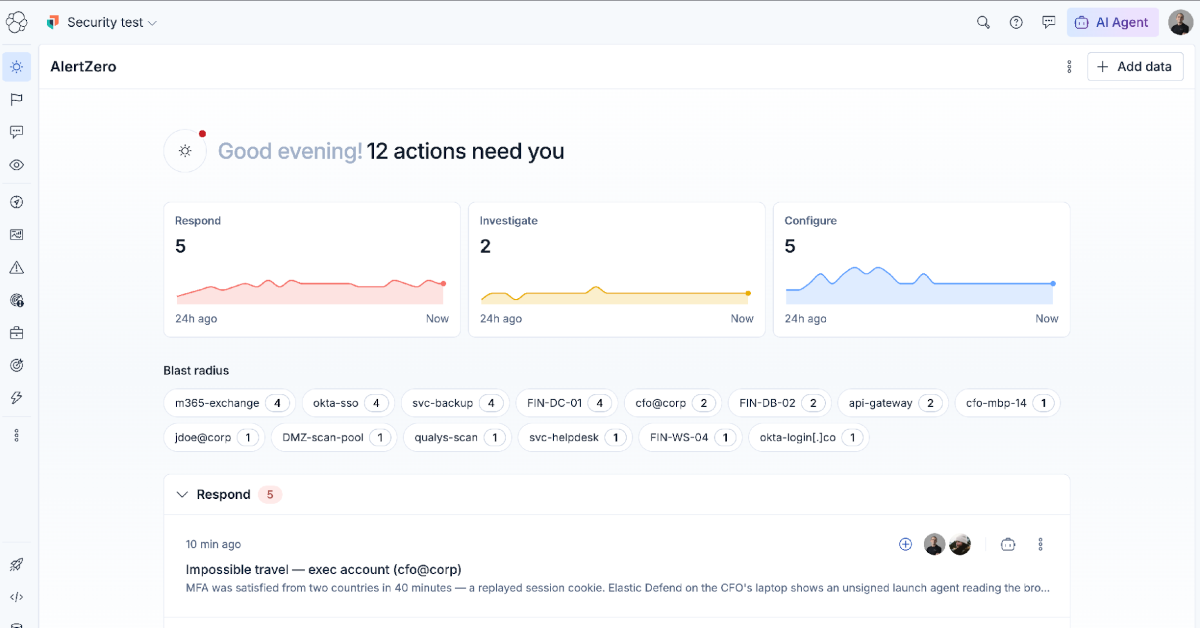
ด้านแพลตฟอร์มความปลอดภัยขององค์กรก็เริ่มขยับในทิศทางเดียวกัน ล่าสุดมีการเปิดตัว AlertZero ซึ่งนิยามตัวเองว่าเป็นทีมของเอเยนต์ AI เฉพาะทางสำหรับงานด้านความมั่นคงปลอดภัย เป้าหมายคือจัดการปัญหาแจ้งเตือนล้นที่ศูนย์ปฏิบัติการต้องเผชิญมานาน ตรวจพบเหตุการณ์มากเกินกว่าจำนวนนักวิเคราะห์จะรับไหว แถมยังมีการแจ้งเตือนผิดพลาดเพิ่มเข้าคิวอย่างไม่หยุด ในมุมมองของผู้เขียน นี่คือภาพชัดเจนของ AI agents enterprise security ที่ไม่ได้ทำแค่ช่วยดูข้อมูล แต่รับบทเป็น “ทีมงานอัตโนมัติ” ทำงานคู่กับ SOC โดยตรง
AlertZero แบ่งเอเยนต์ออกเป็นหลายกลุ่มที่เรียกว่า Watches เช่น Triage Watch สำหรับเติมข้อมูลและตัดสินใจว่าการแจ้งเตือนใดควรดำเนินการ พร้อมปิดการแจ้งเตือนที่ไม่จำเป็นโดยระบุเหตุผล Hunt Watch สำหรับค้นหาภัยคุกคามอย่างต่อเนื่องตามแนวทางจากงานวิจัย Detection Watch เพื่อเสนอการปรับจูนกฎการตรวจจับ และ Forensics Watch สำหรับการวิเคราะห์มัลแวร์และเส้นทางการโจมตีที่ทีมงานจำนวนมากยังขาดคนเชี่ยวชาญ สิ่งที่น่าคิดคือ แม้ระบบจะมีความเป็นอิสระสูง ลูกค้ายังสามารถกำหนดระดับอำนาจของแต่ละ Watch ได้ละเอียดถึงระดับงานรายบุคคล ซึ่งสะท้อนแนวคิด AI team governance อย่างเป็นรูปธรรมมากกว่าคำพูดสวยหรูในสไลด์
กรอบกำกับดูแลแบบ treat AI as teammate: บทบาท ขอบเขต และการตรวจสอบโดยมนุษย์
เมื่อองค์กรเริ่มให้เอเยนต์ AI ตัดสินใจและลงมือทำงานแทนนักวิเคราะห์ในหลายขั้นตอน คำถามสำคัญจึงไม่ใช่แค่ว่าเทคโนโลยีทำอะไรได้ แต่คือใครรับผิดชอบเมื่อเกิดข้อผิดพลาด รายงานจากฝั่ง Web3 เน้นย้ำว่า ถึงแม้ AI แบบเอเยนต์จะข้ามจากการช่วยตัดสินใจไปสู่การดำเนินการตัดสินใจแล้ว แต่ผู้จัดการและองค์กรที่นำไปใช้ยังคงต้องรับผิดชอบทางกฎหมายและเชิงปฏิบัติการเต็มร้อย ดังนั้น AI agents enterprise security ต้องทำงานภายใต้อำนาจที่จำกัด มีระเบียบการส่งต่อปัญหาที่ชัดเจน และถูกกำกับดูแลโดยมนุษย์ที่ระบุชื่อได้ ไม่ใช่ “ระบบอัตโนมัติที่ไม่มีคนเป็นเจ้าของ”
แนวคิด treat AI as teammate จึงหมายถึงการเขียนบทบาทของเอเยนต์ในคำบรรยายงานอย่างชัดเจน แยกขอบเขตการดำเนินการจากการกำกับดูแลของมนุษย์ในทุกโครงสร้างองค์กร พร้อมทั้งทำบันทึกและตรวจสอบอย่างต่อเนื่องของบันทึกการให้เหตุผลภายในของเอเยนต์ AI ให้เป็นมาตรการด้านการปฏิบัติตามกฎระเบียบที่บังคับใช้ ฝั่งแพลตฟอร์มองค์กรเองก็ยอมรับว่า แม้จะตั้งค่าระดับความเป็นอิสระสูงสุด การประเมินผลที่ยังไม่สรุปชัดเจนก็ยังต้องให้มนุษย์เป็นคนตัดสินใจอยู่ดี ผู้เขียนมองว่า จุดนี้คือเส้นแบ่งสำคัญ หากองค์กรละเลยการตรวจสอบโดยมนุษย์ เอเยนต์ AI อาจกลายเป็นต้นตอของ false positives ที่กระทบการดำเนินงาน หรือแย่กว่านั้นคือความเสี่ยงด้าน compliance ที่ไม่มีใครรู้ตัวจนสายเกินไป
ข้อเสนอเชิงปฏิบัติ: ตั้ง governance ให้เอเยนต์ AI เหมือนตั้งทีมใหม่ในองค์กร
ทิศทางต่อไปจึงไม่ใช่จะใช้เอเยนต์ AI หรือไม่ แต่คือจะออกแบบ AI team governance อย่างไรให้ได้ประโยชน์จาก autonomous threat detection โดยไม่เพิ่มความเสี่ยงเชิงระบบ ผู้เขียนเสนอว่า องค์กรควรมองการเพิ่มเอเยนต์ AI เข้าไปในแพลตฟอร์มความปลอดภัยเหมือนการตั้งทีมใหม่ เริ่มจากกำหนดเป้าหมายและขอบเขตงานที่ชัดเจน เช่น จำกัดให้เอเยนต์ทำงานด้านการเชื่อมโยงสัญญาณ การจัดลำดับความสำคัญของแจ้งเตือน หรือการวิเคราะห์เบื้องต้น ขณะที่การตัดสินใจที่กระทบธุรกรรมสำคัญหรือการเปลี่ยนแปลงกฎต้องผ่านการอนุมัติโดยมนุษย์เสมอ ดังที่มีการระบุไว้ว่าจะไม่เปลี่ยนกฎใดๆ หากไม่ได้รับการอนุมัติจากมนุษย์
ถัดมาคือการออกแบบเวิร์กโฟลว์ให้มนุษย์และเอเยนต์ทำงานร่วมกันอย่างโปร่งใส องค์กรสามารถใช้เครื่องมือสร้างเอเยนต์และระบบอัตโนมัติแบบเดียวกับที่ใช้สร้าง AlertZero เพื่อเพิ่มเวิร์กโฟลว์ของตนเอง โดยรักษาหลักการที่ว่า ทุกเหตุผลภายในของเอเยนต์ต้องถูกบันทึกและตรวจสอบได้ สุดท้าย ต้องกล้าตั้งคำถามกับเอเยนต์ของตัวเองอยู่เสมอ หากผลลัพธ์เริ่มเบี่ยงจากบริบททางธุรกิจหรือกฎระเบียบ ให้ถือว่าเป็นสัญญาณเตือนว่า governance อาจเริ่มเสื่อม ไม่ใช่แค่โมเดล AI ทำงานผิด เมื่อองค์กรยอมรับว่าเอเยนต์ AI คือสมาชิกทีมคนหนึ่ง ก็ต้องพร้อมรับบทบาทของผู้จัดการที่กล้ากำกับ ถาม และปรับโครงสร้างทีม เมื่อเห็นว่าความเสี่ยงเริ่มเกินขอบเขตที่ตั้งไว้