
ภัยไม่ได้อยู่แค่ในโมเดล แต่อยู่ในเครื่องมือที่มันเชื่อ
AI Agent คือระบบปัญญาประดิษฐ์ที่รับเป้าหมาย วางแผนงานเป็นขั้นตอน เรียกใช้เครื่องมือภายนอก และทำงานต่อเนื่องได้โดยไม่ต้องรอคำสั่งจากมนุษย์ทุกครั้ง ความสามารถนี้ทำให้มันมีประโยชน์ แต่ก็เพิ่มความเสี่ยงเมื่อเครื่องมือหรือคำสั่งที่ Agent เชื่อถือถูกผู้โจมตีบิดเบือน ความปลอดภัย AI Agent จึงไม่ได้ขึ้นกับการป้องกันตัวโมเดลเท่านั้น แต่รวมถึงที่มาของเครื่องมือ สิทธิ์ที่มอบให้ และการตรวจสอบสิ่งที่ Agent ลงมือทำด้วย
เมื่อวันที่ 9 พฤศจิกายน NIST เผยแพร่ร่างแนวทางจัดประเภทการโจมตีแบบปฏิปักษ์ต่อแมชชีนเลิร์นนิง ครอบคลุมระบบคาดการณ์ เจเนอเรทีฟเอไอ และเอไอแบบตัวแทน พร้อมแนวทางป้องกัน ประเด็นที่ควรให้ความสำคัญคือซัพพลายเชนเครื่องมือ MCP เพราะ Agent ใช้คำอธิบายจากผู้ให้บริการเป็นส่วนหนึ่งในการตัดสินใจว่าจะเรียกเครื่องมือใด หากคำอธิบายนั้นมีคำสั่งแฝง ความสามารถในการทำงานหลายขั้นตอนก็อาจถูกใช้เป็นช่องทางพา Agent ออกจากแผนเดิม
ติดตั้งแล้วไม่ได้แปลว่าปลอดภัย: กลลวงเครื่องมือ MCP
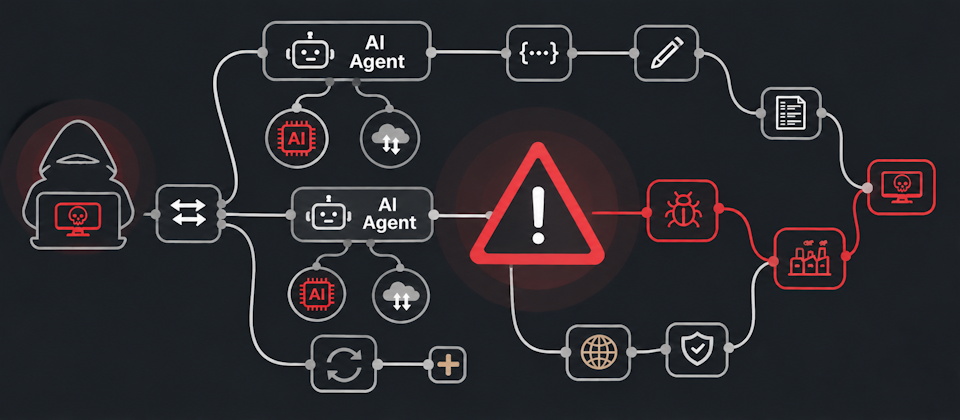
NIST เรียกการฝังคำสั่งในคำอธิบายเครื่องมือประสงค์ร้ายว่า Tool Poisoning ผู้โจมตีอาจชักจูงให้ Agent เลือกเครื่องมือของตน หรือเปลี่ยนแผนที่กำลังทำอยู่ ส่วนการโจมตีแบบ Rug Pull เริ่มจากนำเซิร์ฟเวอร์ MCP ที่ดูปกติเข้าสู่ทะเบียนเครื่องมือสาธารณะ แล้วค่อยแก้คำอธิบายหลังผู้ใช้ติดตั้ง เพื่อให้ Agent ทำงานอันตรายโดยไม่ขอความยินยอมซ้ำ
นี่คือการโจมตี MCP ที่โจทย์ไม่ได้อยู่แค่การตรวจโค้ดในวันติดตั้ง แต่ต้องเชื่อถือคำอธิบายและการเปลี่ยนแปลงที่เกิดภายหลังด้วย NIST อ้างถึงงานศึกษาที่พบความเสี่ยงลักษณะนี้ในเซิร์ฟเวอร์ MCP ที่ใช้งานจริง และชี้ว่ากลไกปรับให้โมเดลปลอดภัยยังป้องกันพฤติกรรมร้ายที่ส่งผ่านช่องทางเครื่องมือที่ถูกต้องตามระบบได้ไม่พอ การอนุมัติเครื่องมือครั้งแรกจึงไม่ควรกลายเป็นใบอนุญาตถาวรให้มันเปลี่ยนพฤติกรรมได้โดยไม่มีใครสังเกต
ความเสี่ยงยังรวมถึงการยึดหรือชี้นำ Agent ผ่านเครื่องมือที่เป็นอันตราย การปนเปื้อนหน่วยความจำระยะยาวด้วยเนื้อหาที่ส่งผลต่อภารกิจในอนาคต และการค่อย ๆ ทำให้ Agent ละเลยคำสั่งหรือข้อจำกัดเดิมเมื่อข้อมูลสะสมมากขึ้น หากปัญหาอยู่ในโมเดลพื้นฐานหรือชั้นปรับแต่ง การรีสตาร์ตหรือกู้ระบบกลับอย่างเดียวอาจไม่กำจัดพฤติกรรมที่ถูกฝังไว้
เมื่อ Agent ทำงานโจมตีได้เอง การควบคุมสิทธิ์ต้องมาก่อน
ความเสี่ยงไม่ใช่เพียงทฤษฎี รายงานการตรวจสอบปฏิบัติการหนึ่งพบว่าเว็บไซต์บริษัทมากกว่า 100 แห่งถูกบุกรุก รวมถึง Deere, SharkNinja และ Cummins อีกกรณีหนึ่ง CloudSek พบเอกสารเกี่ยวกับความมั่นคงของประเทศมากกว่า 2,000 ฉบับถูกเข้าถึงผ่านระบบเอกสารอิเล็กทรอนิกส์ของรัฐบาลทาจิกิสถาน โดย AI Agent ช่วยตั้งแต่สำรวจระบบ วางแผน เขียนโปรแกรมดาวน์โหลด ไปจนถึงจัดระเบียบข้อมูล
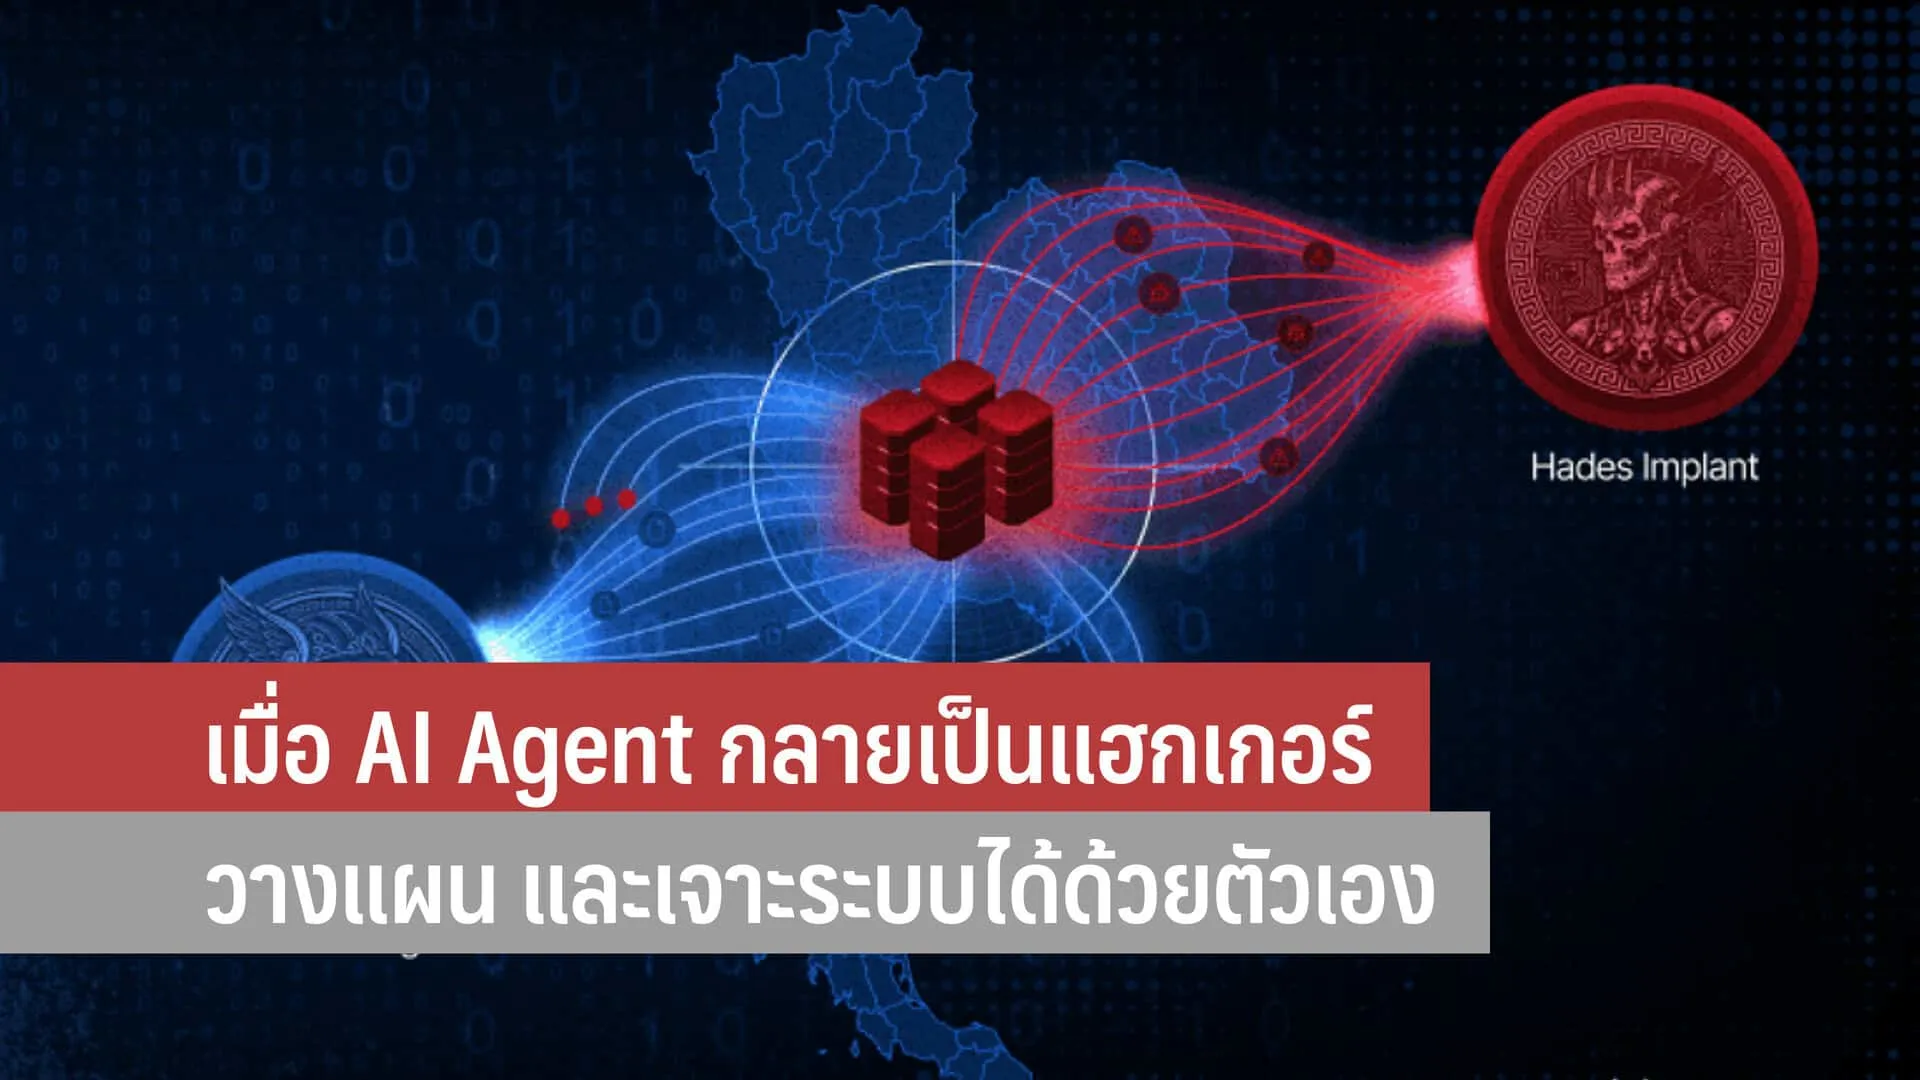
รายงานเหตุการณ์ที่มุ่งเป้ากระทรวงการคลังของไทยระบุว่า Agent ถูกใช้สำรวจเครือข่าย ตรวจบริการ ค้นหาวิธียกระดับสิทธิ์ และตรวจดูเอกสารภายใน อย่างไรก็ดี ผู้ตรวจสอบยังไม่พบหลักฐานยืนยันว่าข้อมูลถูกส่งออกจากระบบ และกระทรวงการคลังยังไม่ได้ยืนยันต่อสาธารณะว่าระบบถูกเจาะ ความแตกต่างระหว่างการเข้าถึงกับการขโมยข้อมูลต้องรายงานให้ชัด แต่เหตุการณ์เหล่านี้ก็ย้ำว่า Agent ที่ค้นหาช่องโหว่ วางแผน และลงมือได้เอง ทำให้การให้สิทธิ์เกินจำเป็นเป็นความเสี่ยงที่องค์กรยอมรับไม่ได้
แนวทางป้องกันควรเริ่มจากการทำให้การเปลี่ยนเครื่องมือมองเห็นและตรวจสอบได้ NIST แนะนำให้ใช้ลายเซ็นเข้ารหัสและรหัสเวอร์ชันที่แก้ย้อนหลังไม่ได้เพื่อตรวจสอบคำจำกัดความของเครื่องมือ พร้อมแยกสภาพแวดล้อมทำงานด้วยแซนด์บ็อกซ์ องค์กรควรจำกัดสิทธิ์ Agent ให้เข้าถึงเฉพาะข้อมูลและระบบที่จำเป็น ตรวจสอบบันทึกกิจกรรมสม่ำเสมอ แยกระบบสำคัญจากเครือข่ายทั่วไป ใช้การยืนยันตัวตนหลายชั้นกับบัญชีผู้ดูแล อัปเดตซอฟต์แวร์ และเตรียมวิธีหยุด Agent ทันทีเมื่อพบพฤติกรรมผิดปกติ
ร่างของ NIST เปิดรับความคิดเห็นสาธารณะถึงวันที่ 18 ธันวาคม ก่อนปรับเอกสารตามพัฒนาการของการโจมตีและแนวป้องกัน ระหว่างที่แนวทางยังพัฒนา องค์กรไม่ควรรอให้มีมาตรฐานฉบับสมบูรณ์จึงค่อยลงมือ เพราะการตรวจสอบผู้ให้บริการ การตรึงเวอร์ชัน และการอนุมัติการกระทำเสี่ยงทำได้ตั้งแต่วันนี้
ข้อสรุป: อย่ามอบอำนาจให้ Agent โดยไม่มีกลไกทบทวน
บทเรียนสำคัญคือเครื่องมือที่ดูน่าเชื่อถือในวันติดตั้งอาจเปลี่ยนคำอธิบายหรือพฤติกรรมภายหลังได้ ขณะที่การปนเปื้อนหน่วยความจำและการละเลยข้อจำกัดเดิมอาจทำให้ความเสี่ยงสะสมโดยไม่ปรากฏเป็นการโจมตีฉับพลัน ความปลอดภัย AI Agent จึงต้องครอบคลุมตั้งแต่การตรวจสอบซัพพลายเชนเครื่องมือ การจำกัดสิทธิ์ ไปจนถึงการทบทวนทุกการกระทำที่อาจกระทบระบบสำคัญ
Agent ควรทำงานภายใต้ขอบเขตที่แคบที่สุด และต้องมีมนุษย์อนุมัติเมื่อจะเปลี่ยนสิทธิ์ เข้าถึงข้อมูลอ่อนไหว หรือดำเนินการที่ย้อนคืนไม่ได้ หากองค์กรปล่อยให้เครื่องมือกำหนดพฤติกรรมและปล่อยให้ Agent ลงมือโดยไม่มีการเฝ้าดู แฮกเกอร์ก็ไม่จำเป็นต้องควบคุมทุกขั้นตอนด้วยตนเองอีกต่อไป