
ภัยไซเบอร์ระลอกใหม่ เป้าหมายคือกระเป๋าคริปโตและรหัสผ่านของคุณ
ภัยไซเบอร์รูปแบบใหม่ในโลกคริปโตและการเงินดิจิทัล คือการใช้ส่วนขยายเบราว์เซอร์และแอปปลอมเป็นช่องทางแพร่กระจายมัลแวร์ขโมยรหัสผ่านและข้อมูลกระเป๋าเงิน มัลแวร์เหล่านี้สามารถดักข้อมูลที่ผู้ใช้พิมพ์ เก็บคุกกี้และโทเคนล็อกอิน สร้างหน้าเว็บปลอมเลียนแบบบริการกระเป๋าฮาร์ดแวร์ รวมถึงดึงไฟล์กระเป๋าเงินที่ถูกเข้ารหัสไปประมวลผลภายหลัง ทำให้ผู้โจมตีมีโอกาสยึดบัญชีออนไลน์และขโมยสินทรัพย์ดิจิทัลโดยที่เหยื่ออาจไม่รู้ตัวทันที
ประเด็นสำคัญตอนนี้คือมีการพบส่วนขยาย Chrome และ Edge อย่างน้อย 19 รายการที่ฝังมัลแวร์ขโมยข้อมูลและเงินคริปโต โดยสามารถขโมยรหัสผ่าน ประวัติการเข้าเว็บไซต์ และข้อมูลกระเป๋าคริปโตได้ ขณะเดียวกันมีแอปเดสก์ท็อป Claude ปลอมที่ใช้แพร่กระจายมัลแวร์ Revstealer ซึ่งมุ่งเป้าไปที่กระเป๋าเงินสินทรัพย์คริปโตหลายประเภท ทั้งหมดนี้สะท้อนว่าแค่ใช้งานเบราว์เซอร์หรือโหลดแอปผิดที่ครั้งเดียว อาจเท่ากับเปิดประตูให้มิจฉาชีพเข้าถึงทรัพย์สินทั้งหมดของคุณ
19 ส่วนขยาย Chrome อันตราย และมัลแวร์ขโมยรหัสผ่านแบบเหนือชั้น
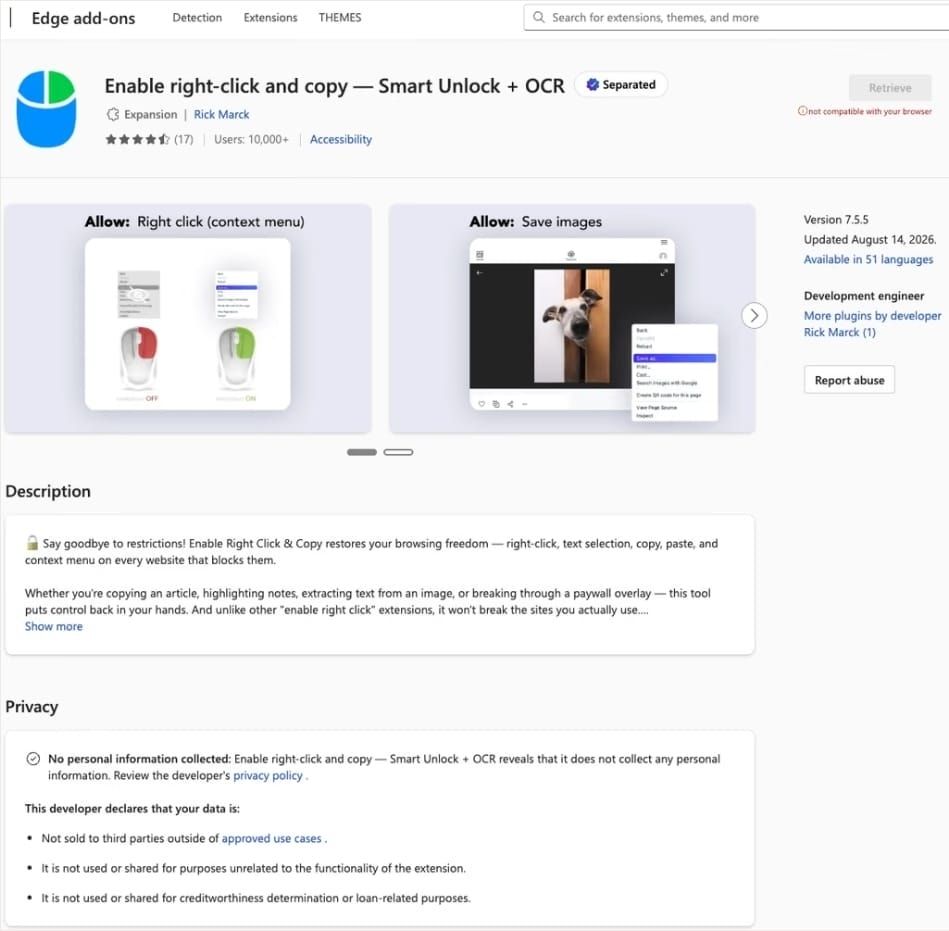
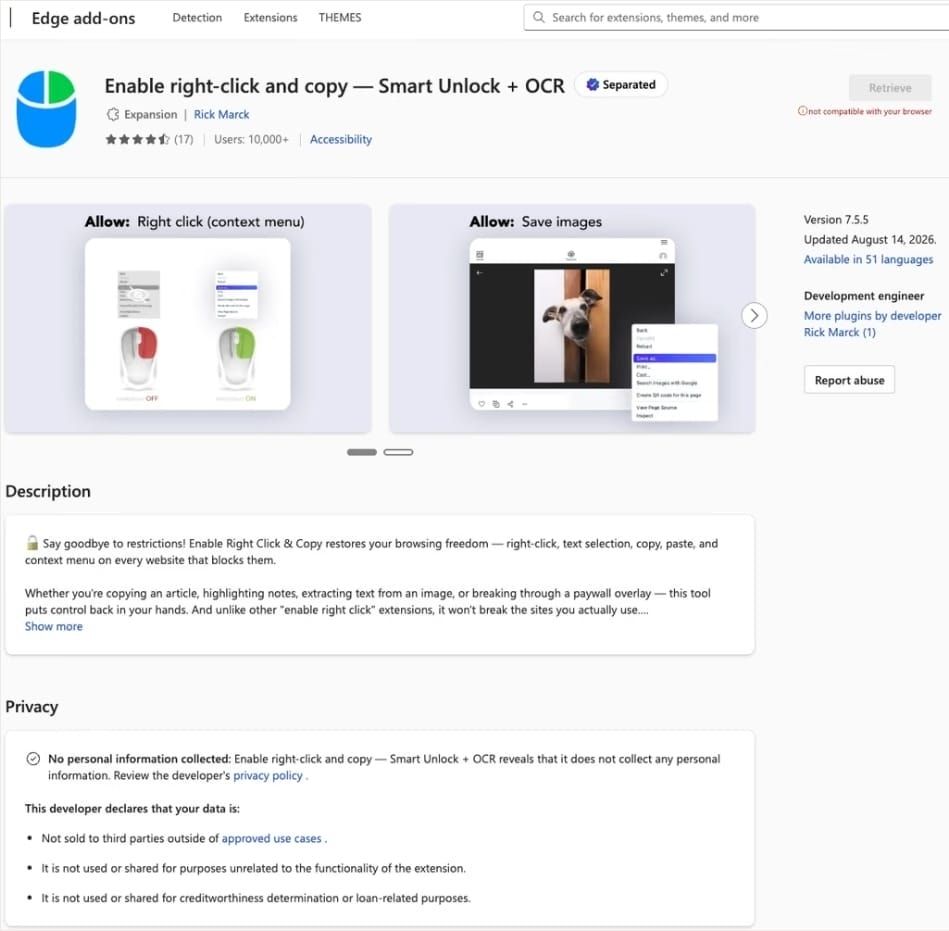
การค้นพบครั้งนี้ไม่ได้เป็นแค่ข่าวเตือนเล่นๆ เพราะทีมวิจัย Socket Threat Research รายงานว่าพบส่วนขยาย 19 ตัว บน Google Chrome 18 ตัว และบน Microsoft Edge 1 ตัว เชื่อมโยงกับมัลแวร์ที่สามารถขโมยรหัสผ่าน ข้อมูลบัญชี ประวัติการเข้าเว็บไซต์ และข้อมูลกระเป๋าคริปโตได้ ส่วนหนึ่งของแคมเปญนี้คือการซื้อส่วนขยายเดิมที่เคยปลอดภัยจากนักพัฒนา แล้วค่อยอัปเดตเวอร์ชันใหม่แอบยัดโค้ดอันตรายเข้าไป ทำให้ผู้ใช้ที่เคยลงมาก่อนหน้าเสี่ยงโดยไม่รู้ตัว
ส่วนขยายเหล่านี้ติดต่อเซิร์ฟเวอร์ควบคุมผ่าน WebSocket เพื่อรับคำสั่งและดาวน์โหลดโมดูลมัลแวร์จำนวนมาก ก่อนพยายามลดการป้องกันของเบราว์เซอร์แล้วฉีด JavaScript ลงในหน้าเว็บที่ผู้ใช้เปิดอยู่ หนึ่งในโมดูลสามารถตรวจจับเว็บกระเป๋าคริปโตบนเครือข่าย EVM Solana และ Tron แล้วสวมรอยปุ่ม Connect Wallet และ Swap ให้ธุรกรรมเดินไปตามคำสั่งของผู้โจมตี อีกโมดูลสร้างหน้าอัปเดตหรือกู้คืน Ledger และ Trezor ปลอม เพื่อหลอกเอา Recovery Phrase 12 18 หรือ 24 คำ จากนั้นส่งออกไปให้ผู้โจมตี

แอป Claude ปลอมและ QR Code ปลอม กลยุทธ์ใหม่หลอกนักลงทุน
ภัยไม่ได้อยู่แค่บนเบราว์เซอร์ แอปปลอมเงินดิจิทัลก็เริ่มระบาด นักวิจัยด้านความปลอดภัยพบแอปเดสก์ท็อปปลอมชื่อ Claude Opus 5 Free Desktop ที่ถูกใช้เพื่อแพร่กระจายมัลแวร์ Revstealer โดยอ้างว่าเป็นเวอร์ชันฟรีของโมเดล AI แบบเสียเงิน เพื่อหลอกให้ผู้ใช้ Windows ติดตั้งซอฟต์แวร์ที่มุ่งขโมยข้อมูลกระเป๋าเงินคริปโตหลายประเภท รวมถึงฐานข้อมูลของเบราว์เซอร์ โปรแกรมจัดการรหัสผ่าน และการตั้งค่า VPN แอปกระเป๋าเงินที่ตกเป็นเป้าหมาย เช่น Atomic Armory Cake Wallet Sparrow Wasabi Ledger Wallet Trezor Suite Electrum และอื่นๆ
ในอีกด้านหนึ่ง มิจฉาชีพยังใช้ชื่อและโลโก้หน่วยงานกำกับดูแลการลงทุนร่วมกับ QR Code เพื่อสร้างความน่าเชื่อถือ ชวนเหยื่อลงทุนโดยอ้างว่ารับรองความปลอดภัย และพยายามใช้เป็นช่องทางเก็บข้อมูลส่วนตัวของผู้ลงทุน หน่วยงานรัฐจึงย้ำให้ประชาชนตรวจสอบชื่อผู้ชักชวนหรือผู้ให้บริการผ่านระบบ SEC Check First หรือโทรสายด่วน 1207 กด 22 ก่อนตัดสินใจลงทุน คำแนะนำนี้ไม่ใช่เรื่องเล็ก เพราะช่วยกรองโบรกเกอร์เถื่อนและแคมเปญหลอกลงทุนที่ผูกกับมัลแวร์ขโมยรหัสผ่านและข้อมูลได้
ช่องโหว่แอป Ledger Ethereum และเหตุผลที่ต้องอัปเดตเดี๋ยวนี้
หลายคนเข้าใจว่าซื้อฮาร์ดแวร์วอลเล็ตแล้วจะปลอดภัยเสมอ แต่เหตุการณ์ล่าสุดกับแอป Ethereum ของ Ledger แสดงให้เห็นว่าความเสี่ยงไม่ได้จบแค่การเก็บอุปกรณ์ในลิ้นชัก ผู้ก่อตั้ง OneKey ระบุว่าทีมของเขาสามารถผลิตความผิดพลาดด้านความปลอดภัยในกระเป๋าเงินฮาร์ดแวร์ Ledger ได้สำเร็จ โดยเฉพาะในแอป Ethereum ช่องโหว่นี้เกี่ยวข้องกับการโจมตีแบบแทนที่ทรานแซกชัน ที่อาจเปิดโอกาสให้มีการลงนามธุรกรรมที่ไม่ได้รับอนุญาตโดยไม่มีความยินยอมของผู้ใช้
Ledger ยอมรับปัญหาและปล่อยการแก้ไขในเวอร์ชัน 1.22.3 ของแอป Ethereum โดยระบุชัดว่าผู้ใช้ต้องอัปเดตแอปผ่าน Ledger Live การอัปเดตเฉพาะเฟิร์มแวร์ไม่เพียงพอ นี่คือจุดที่ผู้ใช้จำนวนมากมักพลาด เพราะคิดว่าอัปเดตเฟิร์มแวร์แล้วทุกอย่างปลอดภัย ทั้งที่ความจริงแอปพลิเคชันที่เชื่อมต่อบล็อกเชนก็มีช่องโหว่ได้ หากคุณใช้ Ledger กับ Ethereum อยู่ การเลื่อนอัปเดตคือการยอมเสี่ยงให้ธุรกรรมของคุณถูกดัดแปลงในเงามืด
คู่มือป้องกันมัลแวร์ขโมยรหัสผ่านและคริปโตที่ต้องเริ่มทำวันนี้
เมื่อภัยกระจายทั้งในรูปส่วนขยาย Chrome อันตราย แอปปลอมเงินดิจิทัล และช่องโหว่ฮาร์ดแวร์วอลเล็ต การนิ่งเฉยเท่ากับยอมให้มิจฉาชีพมีเวลาเล่นกับบัญชีของคุณ สิ่งที่ต้องทำทันทีมีหลายข้อ แต่ไม่ซับซ้อน หากเปรียบเทียบความลำบากกับการกู้คืนสินทรัพย์หลังถูกขโมยแล้ว การลงแรงป้องกันล่วงหน้าคุ้มค่ากว่ามาก
- เปิดหน้า Extensions บน Chrome หรือ Edge แล้วลบส่วนขยายที่ไม่จำเป็น หรือไม่จำได้ว่าติดตั้งเมื่อไร โดยเฉพาะเครื่องที่เคยใช้เชื่อมต่อกระเป๋าคริปโต และตรวจอัปเดตข่าวรายชื่อ 19 ส่วนขยายอันตรายอยู่เสมอ
- หากเคยกรอก Recovery Phrase หรือ Seed Phrase ผ่านหน้าเว็บใดๆ ขณะมีส่วนขยายที่น่าสงสัย ให้ถือว่า Recovery Phrase ชุดนั้นไม่ปลอดภัยอีกต่อไป และย้ายสินทรัพย์ไปยังวอลเล็ตใหม่ทันที
- ตรวจสอบความแท้ของแอปก่อนดาวน์โหลดเสมอ โดยโหลดจากแหล่งอย่างเป็นทางการเท่านั้น หลีกเลี่ยงเวอร์ชันฟรีแปลกๆ เช่น Claude Opus 5 Free Desktop ที่ถูกพบว่าใช้แพร่กระจาย Revstealer
- อัปเดตแอป Ethereum บน Ledger ผ่าน Ledger Live ให้เป็นเวอร์ชันล่าสุด 1.22.3 เพื่อปิดช่องโหว่ที่เกี่ยวกับการแทนที่ธุรกรรม การอัปเดตเฉพาะเฟิร์มแวร์ไม่เพียงพอ
- เปิดระบบยืนยันตัวตนสองขั้นตอนในบัญชีเทรดคริปโตและบริการสำคัญทุกแห่ง เพื่อเพิ่มชั้นป้องกันหากรหัสผ่านหรือโทเคนการล็อกอินถูกขโมยไปแล้ว
- ก่อนลงทุนผ่านผู้ชักชวนหรือ QR Code ใดๆ ให้ตรวจสอบรายชื่อผู้ให้บริการผ่านระบบ SEC Check First หรือโทรสายด่วน 1207 กด 22 ตามคำแนะนำของหน่วยงานกำกับ
บทเรียนจากกรณี Revstealer ยังชี้ให้เห็นว่าแม้โปรแกรมความปลอดภัยบางตัวจะไม่ตรวจพบมัลแวร์ในตอนแรก แต่บัญชีออนไลน์หลายบัญชีของเหยื่อถูกยึดในเวลาต่อมา แสดงว่ามัลแวร์ขโมยข้อมูลสามารถนำไปสู่การยึดบัญชีและขโมยทรัพย์สินได้อย่างรวดเร็ว การป้องกันเชิงรุกจึงเป็นทางเลือกเดียวที่สมเหตุสมผล