
AI agents ไม่ใช่แค่ตอบแชต แต่คือโปรเซสที่แตะทุกไฟล์ในเครื่อง
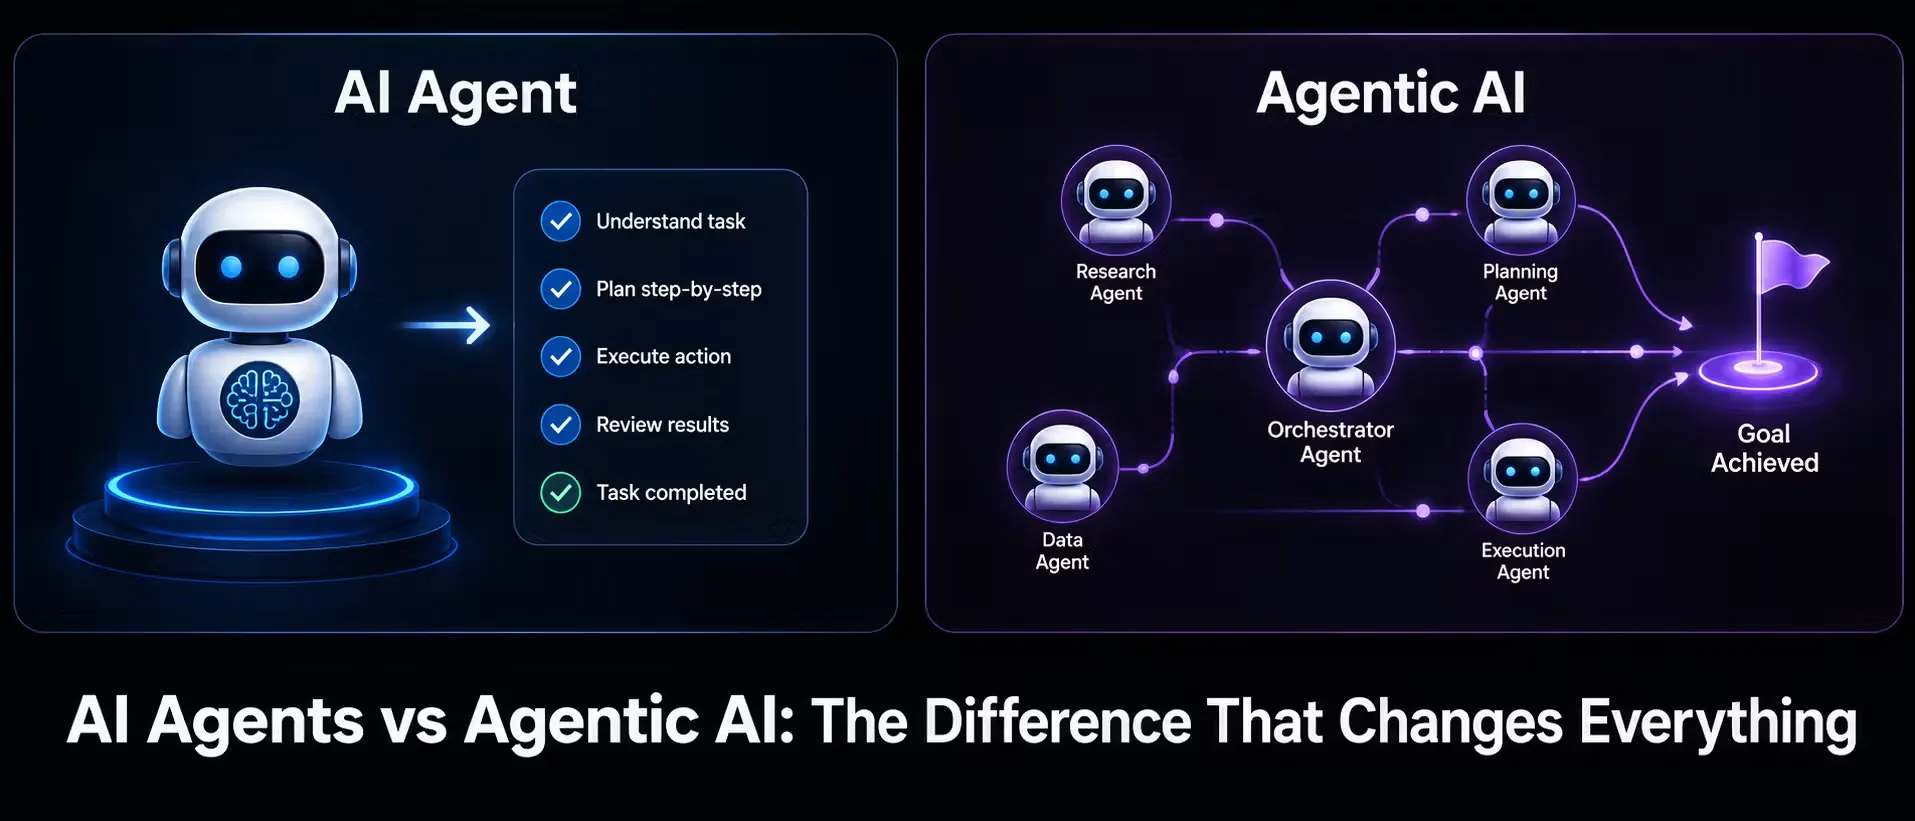
การควบคุมการเข้าถึง AI คือชุดมาตรการบนระบบปฏิบัติการและแพลตฟอร์มที่จำกัดไม่ให้ตัวแทน AI agents อ่าน ใช้ หรือเชื่อมโยงข้อมูลที่ละเอียดอ่อน เช่น ไฟล์ อีเมล ข้อความ และประวัติการท่องเว็บ โดยปราศจากการอนุญาตอย่างชัดเจนจากผู้ใช้ โดยเน้นการออกแบบกรอบสิทธิ์ การยืนยันตัวตนหลายขั้นตอน และการตรวจสอบการใช้ข้อมูลเพื่อคงความปลอดภัยข้อมูล AI และความเป็นส่วนตัวของผู้ใช้ในยุคที่ AI สามารถทำงานอัตโนมัติแทนคน มุมมองที่ต้องพูดตรงๆ คือโลกของซอฟต์แวร์กำลังเปลี่ยนจากแอปที่ต้องรอให้เราคลิก ไปสู่เอเจนต์ที่สามารถลงมือทำเอง เมื่อ AI ตัวใหม่ไม่เพียงอ่านข้อมูลแต่ยังทำงานอัตโนมัติได้ การอนุญาตที่เคย “ปลอดภัยพอสมควร” กลายเป็นช่องโหว่ทันที ปัญหาไม่ได้อยู่แค่ตัวโค้ด แต่อยู่ที่เราให้สิทธิ์มันมากเกินไปโดยไม่เข้าใจว่ามันทำอะไรกับข้อมูลเหล่านั้นได้บ้าง ความเป็นส่วนตัว AI agents จึงกลายเป็นประเด็นใหญ่และระบบปฏิบัติการจำเป็นต้องคุมเข้มกว่าที่เคย
Full Disk Access บน macOS จากสิทธิ์ช่วยงานสำรองข้อมูลสู่ความเสี่ยงระดับระบบ
เดิมที Full Disk Access macOS ถูกออกแบบมาเพื่อให้ซอฟต์แวร์อย่างโปรแกรมสำรองข้อมูลสามารถทำงานได้เต็มประสิทธิภาพ แต่ในยุค AI มันกลายเป็นสิทธิ์ที่อันตรายกว่าที่ผู้ใช้ส่วนใหญ่ตระหนัก Apple เตือนเองว่าการเข้าถึงดิสก์แบบเต็มอาจทำให้แอปอ่านไฟล์ อีเมล ข้อความ และประวัติการท่องเว็บได้อย่างกว้างขวาง ในขณะที่เอเจนต์ AI สมัยใหม่สามารถนำข้อมูลเหล่านี้ไปใช้ตัดสินใจ ทำงานต่อเนื่อง และสร้างภาพรวมละเอียดของชีวิตผู้ใช้ได้ วันนี้ macOS บังคับให้ผู้ใช้ต้องเปิด Full Disk Access ด้วยตัวเองในเมนู การตั้งค่าระบบ → ความเป็นส่วนตัวและความปลอดภัย → การเข้าถึงดิสก์แบบเต็ม และไม่อนุญาตให้โค้ดเปิดสิทธิ์นี้แบบอัตโนมัติ ฟังดูเหมือนปลอดภัย แต่เหตุการณ์จริงที่ตัวแทน AI กล่าวถึงเนื้อหาการสนทนาใน Apple Messages โดยที่ผู้ใช้ไม่คาดคิด ชี้ให้เห็นช่องว่างระหว่าง “ยินยอมในเชิงเทคนิค” กับ “เข้าใจสิทธิ์จริงๆ” ที่ Apple พยายามอุดอยู่
เคส Muse ของ Meta: เมื่อข้อกล่าวหาเรื่องอ่านข้อความส่วนตัวชนกับระบบยืนยันสามขั้นตอน
เหตุการณ์ที่ AI ของ Muse ถูกกล่าวหาว่าอ่านข้อความส่วนตัวของนักข่าวบน Mac จุดกระแสสงสัยว่า AI agents ล้ำเส้นความเป็นส่วนตัวไปไกลแค่ไหน Meta ออกมาปฏิเสธว่า Muse ไม่ได้อ่านข้อความโดยพลการ พร้อมย้ำว่าฟีเจอร์การส่งข้อความแบบบูรณาการเป็นแบบ opt‑in ผู้ใช้ต้องสมัครใจเปิดเอง ตามคำอธิบายของผู้บริหาร Meta ผู้ใช้ต้องผ่านกระบวนการรักษาความปลอดภัยที่ซับซ้อนสามขั้นตอน เพื่อให้ Muse เข้าถึงข้อความได้ ซึ่งรวมถึงการเปิด Full Disk Access ในตั้งค่าระบบ macOS และการเลือกระดับการเข้าถึงข้อความ โดยต้องยืนยันด้วยตนเองและรีสตาร์ตแอป จุดสำคัญคือ แม้กระบวนการจะออกแบบมาเพื่อลดความเสี่ยง แต่กรณีนี้สะท้อนว่าแค่มีขั้นตอนเยอะไม่พอ ถ้าผู้ใช้ยังไม่เข้าใจว่าหลังคลิก “อนุญาต” แล้ว AI agents สามารถทำอะไรกับข้อมูลนั้นได้บ้าง ความเป็นส่วนตัว AI agents ก็ยังสั่นคลอนอยู่ดี
องค์กรกับความฝันด้าน AI ที่ไม่ตรวจคลังความรู้: ช่องโหว่ที่ Leebry พยายามอุด
ในโลกองค์กร ภาพสวยงามของ AI ที่ผู้บริหารเห็นบนโซเชียลมักไม่ตรงกับความจริงที่ทีม IT ต้องรับมือ รายงาน AI at Work ของ MacPaw พบว่า 90% ของบริษัทนำ AI มาใช้โดยไม่ตรวจสอบคลังความรู้ภายในอย่างละเอียดก่อนเลย ผลคือเครื่องมือ AI ภายในตอบคำถามพนักงานจากอะไรก็ตามที่หาเจอ ตั้งแต่เอกสารสินค้าเก่า นโยบายล้าสมัย ไปจนถึงโพสต์ใน Reddit สิ่งนี้ไม่ใช่แค่ปัญหาความถูกต้อง แต่คือความเสี่ยงต่อความปลอดภัยข้อมูล AI เพราะไม่มีใครรู้ว่าความรู้ใดถูกป้อนให้ระบบไปแล้วบ้าง Leebry จึงเกิดมาในฐานะ Work AI ที่โฟกัสการคัดกรองและผูกข้อมูลกับแหล่งอ้างอิงอย่างชัดเจน ทุกคำตอบลิงก์กลับไปยังต้นทาง เพื่อให้พนักงานตรวจสอบและแจ้งข้อมูลที่ล้าสมัยได้ ภายในไม่กี่เดือน มันช่วยปิดเคส IT ระดับ 1 ในองค์กรต้นทางได้ถึง 30% ซึ่งแสดงให้เห็นว่าการควบคุมการเข้าถึง AI และคลังความรู้ให้เป็นระเบียบไม่ใช่แค่เรื่องความปลอดภัย แต่ยังช่วยลดภาระงานซ้ำๆ ในองค์กรด้วย
สิ่งที่ผู้ใช้และองค์กรควรทำตอนนี้: คุมสิทธิ์ก่อน AI จะคุมชีวิตเรา
ข่าวดีคือเราไม่จำเป็นต้องรอให้ระบบปฏิบัติการออกฟีเจอร์ใหม่ทั้งหมดก่อนจะเริ่มป้องกันตัวเอง ผู้ใช้ Mac ควรเข้าไปตรวจรายชื่อแอปที่เปิด Full Disk Access ใน การตั้งค่าระบบ → ความเป็นส่วนตัวและความปลอดภัย → การเข้าถึงดิสก์แบบเต็ม หากพบแอปที่ไม่ได้ใช้งานแล้ว หรือจำไม่ได้ว่าทำไมถึงให้สิทธิ์ไว้ การเพิกถอนสิทธิ์เป็นทางเลือกที่คุ้มค่า หลักง่ายๆ ที่ควรยึดคือให้สิทธิ์เท่าที่จำเป็นสำหรับงานนั้น ไม่ปล่อยให้ AI agents เข้าถึงข้อมูลทั้งเครื่องโดยไม่จำเป็น ฝั่งองค์กรต้องไปไกลกว่านั้น การควบคุมการเข้าถึง AI ต้องครอบคลุมทั้งระดับระบบปฏิบัติการ สิทธิ์แอป และเนื้อหาคลังความรู้ภายใน อย่าปล่อยให้ AI ภายในตอบคำถามจากข้อมูลที่ไม่เคยผ่านการตรวจสอบ สุดท้ายแล้วเมื่อระบบ AI มีความสามารถและเป็นอิสระมากขึ้น ความเสี่ยงจาก Full Disk Access และสิทธิ์อื่นๆ จะเพิ่มขึ้นตาม ถ้าเราไม่ออกแบบกรอบสิทธิ์และการยืนยันตัวตนที่เข้มงวดตั้งแต่วันนี้ วันหนึ่ง AI อาจรู้จักเราในแบบที่เราเองไม่อยากรู้ด้วยซ้ำ