
AI ไม่ได้สร้างภัยไซเบอร์ใหม่ แต่มันเร่งทุกอย่างให้รุนแรงขึ้น
ภัยไซเบอร์ AI คือการใช้ปัญญาประดิษฐ์เพื่อช่วยยกระดับและเร่งความเร็วของวิธีโจมตีที่มีอยู่แล้ว เช่น ฟิชชิง การฉ้อโกง และการหลอกลวงออนไลน์ ทำให้มิจฉาชีพสามารถสร้างเนื้อหาหลอกลวงจำนวนมาก ปรับแต่งให้ตรงกลุ่มเป้าหมาย และส่งออกพร้อมกันหลายช่องทาง เพิ่มทั้งความแม่นยำในการหลอก และลดโอกาสที่ระบบรักษาความปลอดภัยจะตรวจจับได้ทัน หัวใจของประเด็นนี้คือ AI กำลังทำให้อาชญากรไซเบอร์ “ทำงานเก่งขึ้น” ไม่ใช่ “คิดวิธีใหม่ขึ้นมาเอง” ผู้เชี่ยวชาญด้านความมั่นคงระบุชัดว่า AI ส่วนใหญ่เพิ่มความเร็วและขนาดของกิจกรรมผิดกฎหมายที่มีอยู่แล้ว เช่น เครือข่ายมิจฉาชีพใช้ AI เข้าถึงเหยื่อหลายรายพร้อมกัน ทั้งยังอาศัยความสามารถแปลภาษาและสร้างตัวตนดิจิทัลที่แนบเนียน จนคนทั่วไปแยกไม่ออกว่าคำขอหรือข้อความที่ได้รับมาจากคนจริงหรือบัญชีปลอม มองจากมุมองค์กร นี่ไม่ใช่การเปลี่ยนกฎเกมครั้งเดียวแล้วจบ แต่เป็นการเร่งวิวัฒนาการของภัยไซเบอร์ ทำให้ทุกช่องโหว่ที่เคยมีอยู่เดิมอันตรายขึ้นทันที ถ้าองค์กรยังคิดแบบเดิม ใช้แนวป้องกันรอบนอกเหมือนยุคก่อน AI ผลคือโครงสร้างความปลอดภัยทั้งหมดจะกลายเป็นเป้าหมายที่ตามไม่ทันความเร็วของผู้โจมตี
Agentic AI และ Shadow AI: เมื่อระบบเริ่ม “ลงมือทำ” แทนคน
สิ่งที่น่ากังวลที่สุดไม่ใช่แค่บอตฟิชชิง แต่คือ Agentic AI และ Shadow AI ที่กำลังเข้ามาแทรกในทุกวันทำงานของพนักงานโดยที่ฝ่าย IT ไม่เห็นภาพเลย ฝั่งภัยไซเบอร์ AI แบบ Agentic คือระบบที่ไม่ได้แค่ตอบคำถาม แต่สามารถตัดสินใจและดำเนินการแทนผู้ใช้ เช่น ส่งอีเมล ทำธุรกรรม หรือแก้ไขข้อมูลโดยอัตโนมัติ ผู้เชี่ยวชาญเตือนว่าเมื่อ AI สามารถลงมือทำได้ ความผิดพลาดจะไม่ใช่แค่คำตอบผิด แต่จะกลายเป็นผลกระทบในโลกจริง เช่น ข้อมูลหลุด ระบบถูกเปลี่ยนค่า หรือคำสั่งหลอกถูกส่งไปยังลูกค้าจริง ขณะเดียวกัน ในฝั่งพฤติกรรมพนักงาน Shadow AI กำลังขยายตัวอย่างเงียบ ผลสำรวจสุขอนามัยไซเบอร์พบว่า 64% ของพนักงานใช้เครื่องมือ AI สาธารณะช่วยทำงาน โดยองค์กรไม่ได้รับรองหรือควบคุม เอกสารธุรกิจและข้อมูลลูกค้าจึงถูกส่งออกไปยังผู้ให้บริการภายนอกโดยไร้นโยบายกำกับ นี่คือช่องโหว่เชิงโครงสร้างที่เปิดทางให้ทั้งความผิดพลาดและการโจมตีจากภายนอก
จุดอ่อนที่แท้จริงไม่ใช่เทคโนโลยี แต่คือพฤติกรรมคนในองค์กร
องค์กรจำนวนมากยังลงทุนด้านระบบ แต่ปล่อยให้ “สุขอนามัยไซเบอร์” ของพนักงานทรุดโทรม ซึ่งเท่ากับเปิดประตูให้ภัยไซเบอร์ AI เข้ามาเร่งความเสียหายให้หนักขึ้นไปอีก รายงาน Cybersecurity Hygiene ชี้ชัดว่าจุดอ่อนใหญ่ที่สุดของความปลอดภัยองค์กรคือพฤติกรรมพื้นฐาน เช่น 76% ของพนักงานยอมรับว่าใช้รหัสผ่านซ้ำข้ามหลายบัญชี และ 30% เคยแชร์รหัสผ่านให้ผู้อื่น เมื่อรวมกับข้อเท็จจริงว่ามีเพียง 22% เท่านั้นที่เปิดใช้ MFA ทุกบัญชี แฮ็กเกอร์จึงใช้ข้อมูลหลุดจากบัญชีหนึ่งขยายโจมตีไปยังบริการอื่นได้ไม่ยาก ที่น่ากังวลยิ่งขึ้นคือ 70% เชื่อมต่อ Wi-Fi สาธารณะเพื่อทำงาน แต่มีเพียง 20% ที่ใช้ VPN หรือ ZTNA ป้องกัน บวกกับ 55% ใช้เครื่องบริษัททำเรื่องส่วนตัวและ 63% แชร์ไฟล์ผ่านแพลตฟอร์มคลาวด์ ทำให้มัลแวร์ ฟิชชิง และการหลุดข้อมูลชั้นความลับกลายเป็นเรื่องเกือบแน่นอน ไม่ใช่แค่ความเสี่ยงทางทฤษฎี
คิดแบบ Zero Trust: ทางรอดเดียวในยุคภัยไซเบอร์ AI เร่งความเร็ว
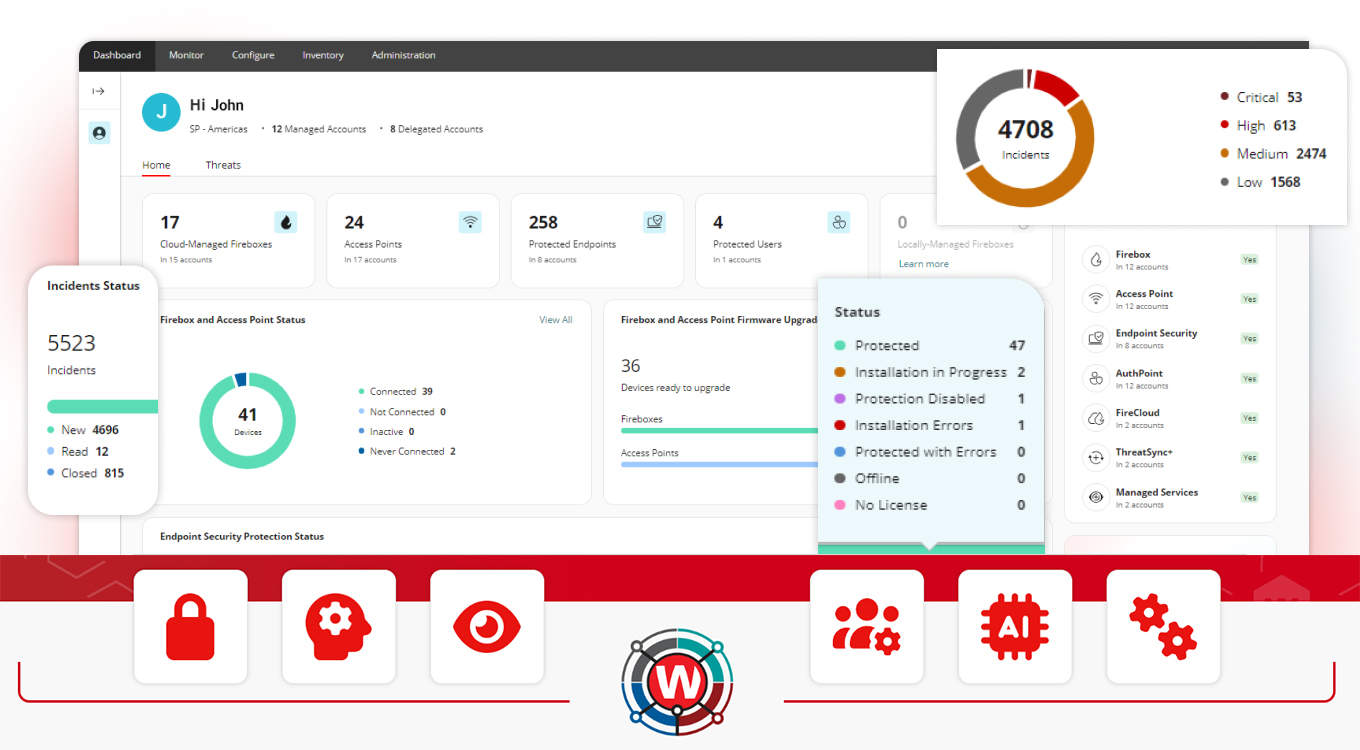
เมื่อ AI ทำให้การหลอกลวงออนไลน์เร็วขึ้น แพร่หลายขึ้น และแนบเนียนยิ่งขึ้นองค์กรไม่สามารถหวังพึ่งแนวคิด “เชื่อใจทุกอย่างในเน็ตเวิร์กภายใน” ได้อีกต่อไป วิธีคิดที่เหมาะกับยุคนี้คือ Zero Trust Security ซึ่งตั้งต้นจากแนวคิดว่าไม่ควรเชื่อถือผู้ใช้ อุปกรณ์ หรือแอปใดโดยอัตโนมัติ แต่ต้องตรวจสอบและให้สิทธิเท่าที่จำเป็นเสมอ ผู้เชี่ยวชาญด้านภัยไซเบอร์แนะนำให้เลิกคิดว่าต้องป้องกันทุกอย่างพร้อมกัน และเริ่มจากการระบุ “Crown Jewels” หรือสินทรัพย์สำคัญสูงสุดขององค์กร จากนั้นประเมินว่าใครมีแรงจูงใจจะขโมยหรือทำลาย แล้วใช้ Threat Intelligence วิเคราะห์ว่าผู้โจมตีที่มีแนวโน้มจะเจอใช้เทคนิคแบบใด ก่อนออกแบบมาตรการป้องกันให้สอดคล้องกับภัยจริง ในทางปฏิบัติ แนวคิด Zero Trust แปลออกมาเป็นชุดมาตรการ เช่น การใช้ VPN หรือ ZTNA เมื่อทำงานผ่าน Wi-Fi สาธารณะ การป้องกันอุปกรณ์ปลายทางด้วย Endpoint Security และการติดตามพฤติกรรมเสี่ยงบนคลาวด์รวมถึง Shadow AI ด้วย Cloud Detection and Response ซึ่งทั้งหมดต้องทำงานร่วมกันแบบบูรณาการ
สิ่งที่องค์กรควรทำทันที: จากนโยบาย AI ถึงการฝึกอบรมที่จริงจัง
องค์กรที่มองเห็นแล้วว่าภัยไซเบอร์ AI กำลังเร่งทุกอย่างให้แย่ลง ไม่ควรหยุดอยู่แค่การรับรู้ ขั้นต่อไปคือการลงมือปรับโครงสร้างความปลอดภัยองค์กรอย่างจริงจัง หนึ่ง จัดตั้ง AI Governance และสร้าง AI Policy ที่ชัดเจน กำหนดว่าพนักงานสามารถใช้เครื่องมือใด ข้อมูลประเภทใดห้ามนำเข้าแพลตฟอร์มภายนอก และต้องมีการติดตามซอฟต์แวร์ที่ใช้งานเพื่อลดปัญหา Shadow AI และ Shadow IT ผลสำรวจชี้ว่าปัจจุบัน 39% ขององค์กรยังไม่ทำทะเบียนซอฟต์แวร์เลย สอง ยกระดับ “พื้นฐาน” ให้แน่น เช่น บังคับใช้ MFA กับทุกบัญชี บริการตรวจสอบข้อมูลหลุดบนดาร์กเว็บ และแพ็กมาตรการเหล่านี้ให้เป็นส่วนหนึ่งของโครงสร้างพื้นฐาน ไม่ใช่ตัวเลือกเสริม สาม ลงทุนด้านการฝึกอบรมพนักงานอย่างต่อเนื่อง เพราะทุกวันนี้แคมเปญฟิชชิงใช้ AI ทำให้เนียนขึ้น แต่มี 23% ของพนักงานที่ไม่เคยได้รับการอบรมด้านความปลอดภัยเลย และ 26% ยังเปิดลิงก์หรือไฟล์แนบจากผู้ส่งที่ไม่รู้จัก หากไม่เปลี่ยนพฤติกรรมคน ต่อให้เทคโนโลยีดีแค่ไหน ก็ยากจะต้านภัยไซเบอร์ที่ AI เร่งให้รุนแรงขึ้นทุกวัน