
นิยามปัญหา: AI อัตโนมัติแบบไร้คนคุมคืออะไร และมันพาองค์กรหลงทางอย่างไร
AI ระบบอัตโนมัติแบบไร้คนคุม คือการออกแบบให้ซอฟต์แวร์หรือเอเยนต์อัจฉริยะสามารถตัดสินใจ ประเมินผล และปล่อยขึ้นระบบจริงโดยอาศัยการประเมินของระบบอัตโนมัติเป็นหลัก โดยไม่มีขั้นตอนการตรวจสอบ AI ด้วยมนุษย์อย่างเป็นระบบ ทำให้ความเสี่ยง AI ระบบอัตโนมัติสะสมอยู่ใต้พื้นผิวจนกลายเป็นความล้มเหลว AI ระดับองค์กรที่กระทบลูกค้า การเงิน และชื่อเสียงพร้อมกันในคราวเดียว
สิ่งที่น่าตกใจคือ ความเชื่อมั่นต่อการประเมินอัตโนมัติของเอเยนต์เพิ่มสูงขึ้นอย่างมาก ทั้งที่ตัวเลขความล้มเหลวกลับนิ่งสนิท รายงานการติดตามความน่าเชื่อถือของเอเยนต์ในองค์กร 108 แห่งพบว่า ความไว้วางใจเต็มร้อยต่อการประเมินอัตโนมัติเพิ่มจาก 5% เป็น 13% ในเดือนถัดมา ขณะที่อัตราองค์กรที่ปล่อยฟีเจอร์ AI ผ่านการประเมินภายในแต่ไปล้มเหลวต่อหน้าลูกค้ายังอยู่ราวครึ่งหนึ่งของทั้งหมด นี่ไม่ใช่ความก้าวหน้า แต่มันคือความมั่นใจที่ปะทะกับความจริงคนละทาง
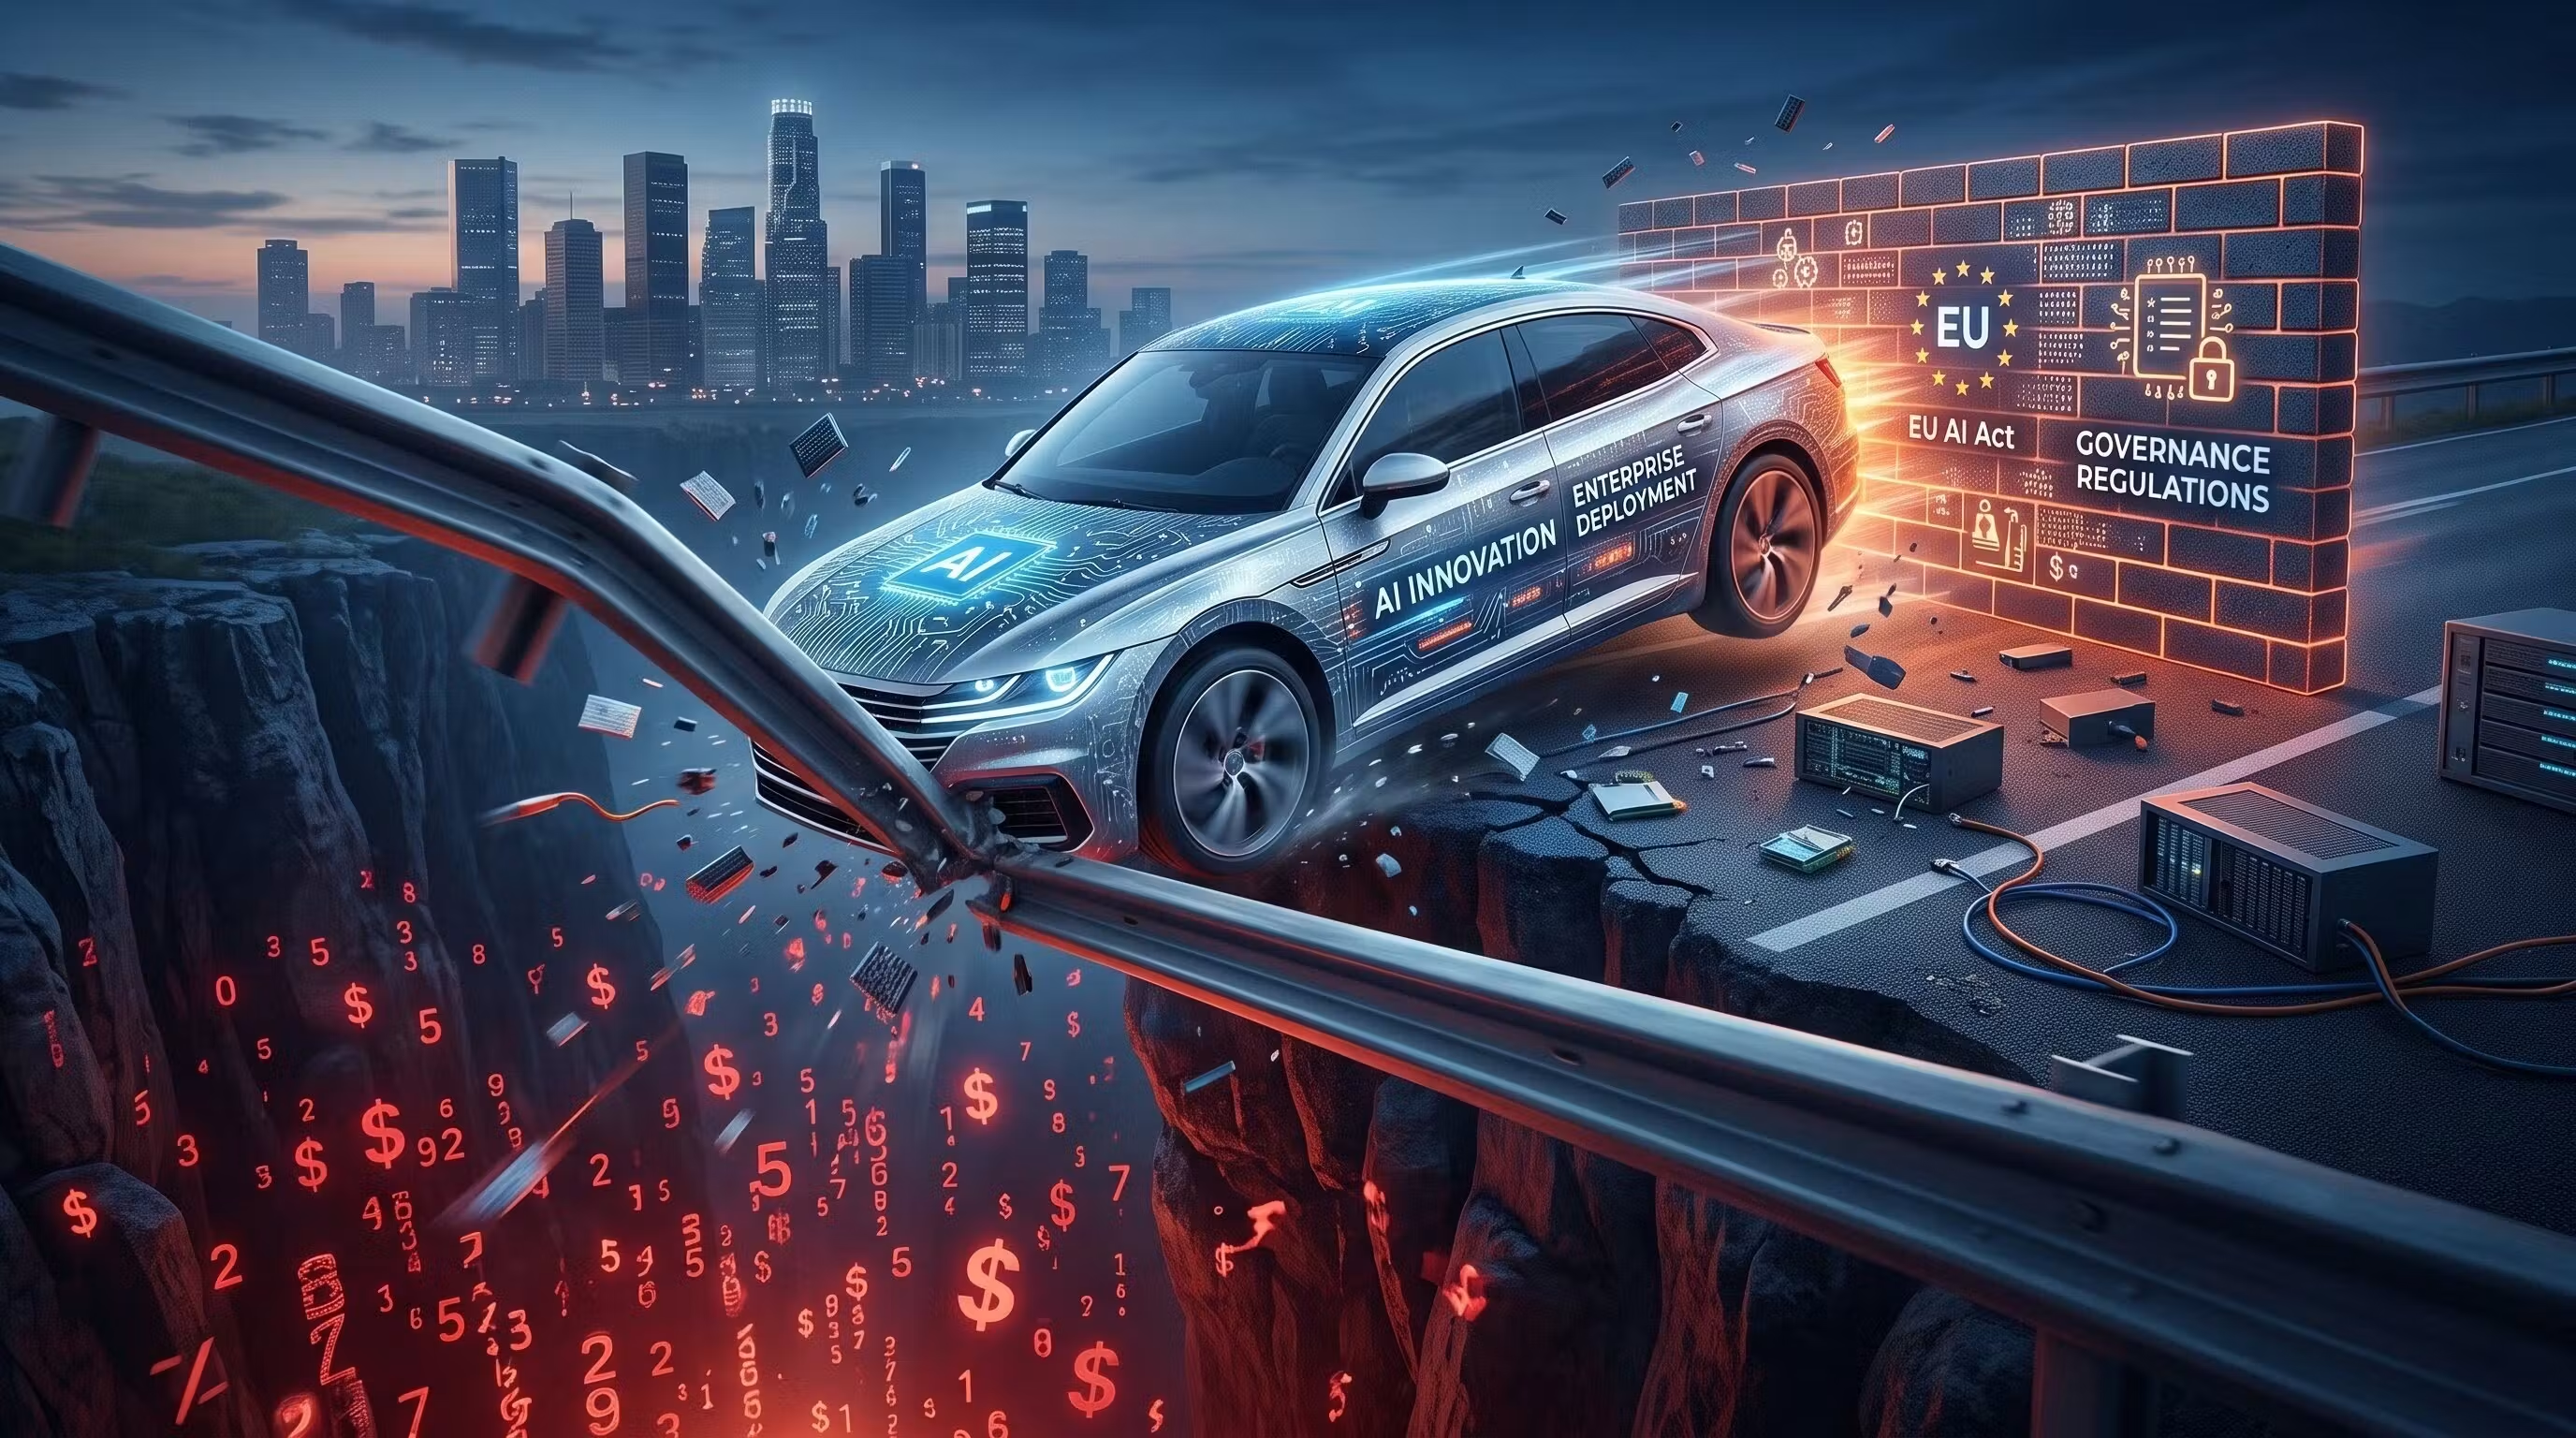
อีกด้าน หนึ่งเวทีผู้นำระดับ C-suite ในลอนดอนที่มีผู้บริหารกว่า 30 คนเข้าร่วมสะท้อนภาพเดียวกัน ผู้นำเกือบทั้งหมดมีการใช้งาน AI ในระบบจริง แต่มีเพียงประมาณหนึ่งในสามเท่านั้นที่มีทั้งกลยุทธ์ AI นโยบาย และกรอบกำกับดูแลข้อมูลอย่างเป็นทางการ กล่าวให้ชัดคือ องค์กรกำลังกระโดดเข้าสู่ AI ก่อนจะสร้างเบรกและเข็มขัดนิรภัยให้พร้อม นี่คือจุดตั้งต้นที่ทำให้ความเสี่ยง AI ระบบอัตโนมัติ ถูกผลักจากข้อสงสัยเชิงทฤษฎีไปสู่ความเสียหายที่จับต้องได้
เมื่อความเชื่อมั่นวิ่งสวนความจริง: ทำไมตัวเลข 13% จึงน่ากังวลกว่าที่คิด
ตัวเลขที่ว่า “ความเชื่อมั่นเพิ่มเกือบสามเท่า” ดูเหมือนข่าวดี แต่หากมองลึกลงไป มันคือสัญญาณเตือนแรงกว่าเดิม รายงานเดียวกันชี้ว่า ข้อร้องเรียนว่าการประเมิน AI ไม่สอดคล้องกับผลลัพธ์โลกจริงลดจาก 29% เหลือ 19% พร้อมกับความเชื่อมั่นที่สูงขึ้น ขณะเดียวกัน อัตราองค์กรที่ยิงเอเยนต์หรือฟีเจอร์ LLM ผ่านการประเมินภายในแล้วไปทำให้ลูกค้าพังยังอยู่ที่ 49% ใกล้กับเดือนก่อนหน้าแทบไม่ต่าง
ประเด็นใหญ่จึงไม่ใช่แค่ความเสี่ยง AI ระบบอัตโนมัติ แต่คือการตีความตัวเลขผิด “ความเชื่อมั่นที่สูงขึ้นไม่ได้สะท้อนการประเมินที่ดีขึ้น แต่สะท้อนกลุ่มองค์กรหน้าใหม่ที่ยังไม่เคยโดนไฟไหม้” รายงานระบุชัดว่า ความไว้วางใจเต็มร้อยต่อการประเมินอัตโนมัติอยู่ที่ 24% ในหมู่ผู้ที่ยังไม่เคยปล่อยเอเยนต์ไปล้มเหลว แต่เหลือเพียง 4% ในกลุ่มที่เคยโดนแล้ว พูดง่ายๆ คนที่ยังไม่เคยล้มคือคนที่มั่นใจที่สุด ไม่ใช่คนที่เข้าใจความเสี่ยงมากที่สุด
ยิ่งไปกว่านั้น โครงสร้างของกลุ่มตัวอย่างยังชี้ว่าความเชื่อมั่นที่เพิ่มขึ้นมาจากอุตสาหกรรมที่มีประสบการณ์ตรงกับ AI น้อยลง กลุ่มเทคโนโลยี/ซอฟต์แวร์ลดสัดส่วนลง ขณะที่ค้าปลีกและผู้บริโภคเพิ่มขึ้น เมื่อคนที่คุ้นกับ AI น้อยลงแต่มั่นใจในระบบประเมินมากขึ้น การกำกับดูแล AI องค์กรที่ขาดกรอบ จะกลายเป็นการเดินในอุโมงค์มืดด้วยไฟฉายที่ยังไม่เคยทดสอบว่าพังหรือไม่
องค์กรที่โดนไฟไหม้กลับเร่งถอดมนุษย์: วงจรเสี่ยงซ้อนเสี่ยง
หัวใจของปัญหาอยู่ตรงนี้: องค์กรที่เคยถูก “ประเมินหลอก” จนเกิดความล้มเหลว AI ระดับองค์กร กลับเป็นกลุ่มที่รีบตัดมนุษย์ออกจากวงจรมากที่สุด รายงานพบว่า ในองค์กรที่เคยปล่อยเอเยนต์ผ่านการประเมินแต่ไปทำให้ลูกค้าพังถึง 85% อยู่บนเส้นทางมุ่งสู่อัตโนมัติเต็มรูปแบบ ขณะที่กลุ่มที่ยังไม่เคยโดนอยู่ที่ 61% เท่านั้น และมีเพียง 11% ของกลุ่มที่เคยโดนเท่านั้นที่ปิดประตูไม่ให้อัตโนมัติเต็มรูปแบบ เทียบกับ 24% ในกลุ่มที่ยังไม่เคยล้มเหลว
คำอธิบายหนึ่งคือ “ความเป็นผู้ใหญ่เชิงเทคนิค” องค์กรที่ปล่อยเอเยนต์จำนวนมากพอจนเกิดความล้มเหลว มักมีท่อการพัฒนาที่พร้อมอัตโนมัติอยู่แล้ว จึงมองความล้มเหลวเป็น “ต้นทุนที่ต้องยอมรับ” มากกว่าจะเป็นสัญญาณให้จูน การกำกับดูแล AI องค์กรจึงกลายเป็นการวิ่งแข่งระหว่างฝ่ายเทคนิคที่ผลักอัตโนมัติ กับฝ่ายความเสี่ยงที่ตามไม่ทัน ในเวลาเดียวกัน มีการสำรวจว่ามีองค์กรเท่าใดที่ยอมให้เอเยนต์อัตโนมัติโดยไม่มีการตรวจสอบ AI ด้วยมนุษย์ปล่อยโค้ดหรือปรับระบบขึ้น production จากผลการประเมินอัตโนมัติล้วนๆ ผลคือ 37% ทำอยู่แล้วในกรณีที่มองว่าเสี่ยงต่ำ และอีก 30% กำลังออกแบบให้ทำได้ภายใน 12 เดือน
เมื่อภาพนี้ถูกวางทับกับข้อมูลด้านความปลอดภัย ภาพยิ่งชัด IBM รายงานว่า 68% ขององค์กรที่โดนเหตุข้อมูลรั่วไม่มีนโยบายกำกับดูแล AI อย่างเป็นทางการ เหตุการณ์ที่เกี่ยวข้องกับ “shadow AI” เพิ่มขึ้นมากกว่าสองเท่า และ 92% ของเหตุละเมิดที่เกี่ยวกับ AI เกิดในองค์กรที่ไม่มีการควบคุมสิทธิ์เข้าถึงโมเดลเลย กล่าวให้ตรงคือ เราไม่ได้แค่เพิ่มความเสี่ยง AI ระบบอัตโนมัติจากความผิดพลาดเชิงเทคนิค แต่กำลังเปิดประตูให้ความเสี่ยงด้านข้อมูลและความปลอดภัยเข้ามาแฝงในทุกกระบวนการ
ใบเสร็จจากโลกความจริง: เมื่อการไม่มีกำกับดูแล AI กลายเป็นต้นทุนมหาศาล
คำเตือนจากเวทีผู้บริหารในลอนดอนไม่ได้หยุดอยู่แค่ห้องประชุม สิ่งที่ตามมาคือ “ใบเสร็จจากโลกความจริง” รายงานต้นทุนเหตุข้อมูลรั่วฉบับล่าสุดของบริษัทเทคโนโลยีรายใหญ่ชี้ว่า ค่าเฉลี่ยเหตุข้อมูลรั่วขององค์กรทั่วโลกเพิ่มขึ้น 12% และผู้กระตุ้นหลักคือโครงสร้าง AI ที่ไม่ได้รับการเฝ้าระวัง รายงานเดียวกันยังระบุว่า 68% ขององค์กรที่โดนเหตุไม่มีนโยบายกำกับดูแล AI อย่างเป็นลายลักษณ์อักษร เหตุการณ์ shadow AI เพิ่มมากกว่าสองเท่า และ 92% ของเหตุที่เกี่ยวกับ AI เกิดในองค์กรที่ไม่มีการจำกัดสิทธิ์เข้าถึงโมเดลเลย
จากมุมมองของผู้ใช้ปลายทาง ความล้มเหลว AI ระดับองค์กรไม่ได้เป็นแค่ข่าวเทคโนโลยี แต่มันคือขั้นตอนเคลมประกันที่ผิดพลาด การประมวลผลข้อมูลการแพทย์ที่ผิดเวลา การตัดสินใจปล่อยเครดิตที่ไม่ยุติธรรม หรือธุรกรรมการเงินที่ย้อนกลับไม่ได้ รายงานหนึ่งระบุชัดว่า “workflow ที่เกี่ยวข้องกับลูกค้า การแพทย์ การให้เครดิต และธุรกรรมการเงินสดเป็นสิ่งที่ย้อนกลับไม่ได้ จึงต้องมีการควบคุมเชิงกระบวนการและการตรวจสอบ AI ด้วยมนุษย์อย่างเคร่งครัด” การปล่อยให้เอเยนต์อัตโนมัติทำงานโดยไม่มีเบรกเท่ากับผลักความเสี่ยงไปให้ผู้ใช้ที่ไม่มีสิทธิ์เลือก
สิ่งที่ทำให้สถานการณ์ “ไม่มีเบรก” หมดอายุลง คือกฎระเบียบใหม่ที่บังคับใช้แล้ว กฎหมาย AI ฉบับหนึ่งกำหนดให้ข้อกำหนดด้านความโปร่งใส บันทึกการตรวจสอบ การควบคุมสิทธิ์เข้าถึงโมเดล และความรู้เรื่อง AI ของพนักงานกลายเป็นข้อบังคับทางกฎหมาย พร้อมบทลงโทษทางการเงินที่ชัดเจน องค์กรไม่อาจซ่อนอยู่หลังข้ออ้างเรื่องการทดลองอีกต่อไป การกำกับดูแล AI องค์กรจึงไม่ใช่เรื่อง “ความรับผิดชอบต่อสังคม” แต่เป็นข้อบังคับที่มีต้นทุนหากละเลย
จากเทคโนโลยีไปสู่ธรรมาภิบาล: AI ที่ปลอดภัยต้องมีทั้งเบรก คนคุม และผู้นำหลายสายงานร่วมกัน
คำตอบของปัญหาไม่ได้อยู่ที่การชะลอ AI แต่อยู่ที่การเปลี่ยนจาก “เทคโนโลยีเป็นศูนย์กลาง” มาเป็น “ธรรมาภิบาลเป็นศูนย์กลาง” รายงานด้านความปลอดภัยชี้ว่า องค์กรกำลังเริ่มจัดระบบ AI เป็นกลุ่มตามระดับความเสี่ยง วางเลเยอร์ทางเทคนิคเพื่อกรองหรือปิดบังข้อมูลอ่อนไหว และกระจายความรับผิดชอบข้ามผู้บริหาร ฝ่ายกฎหมาย IT และหน่วยธุรกิจ แทนที่จะโยนภาระทั้งหมดให้ Chief AI Officer เพียงคนเดียว นี่คือแนวทางที่สอดคล้องกับกรอบมาตรฐานอย่าง ISO 42001 ที่ถูกนำมาใช้เป็นตัวตั้งในการบริหารระบบ AI
มุมสำคัญอีกประการคือ การทำให้การตรวจสอบ AI ด้วยมนุษย์กลายเป็นองค์ประกอบของการออกแบบ ไม่ใช่ทางเลือกเสริม ความเสี่ยง AI ระบบอัตโนมัติจำเป็นต้องถูกผูกเข้ากับ “จุดเบรก” ชัดเจนใน workflow โดยเฉพาะกรณีที่ผลลัพธ์ย้อนกลับไม่ได้ เช่น การอนุมัติสินเชื่อหรือคำสั่งทางการแพทย์ รายงานด้านเอเยนต์ระบุว่า องค์กรจำนวนมากกำลังออกแบบ pipeline ให้เอเยนต์สามารถ deploy code หรือเปลี่ยนระบบขึ้น production จากผลการประเมินอัตโนมัติได้ภายในปีเดียว หากไม่มีการออกแบบจุดแทรกของมนุษย์ควบคู่ การลงทุนใน AI ทุกบาทย่อมมาพร้อมหนี้ความเสี่ยงที่สะสม
ท้ายที่สุด การแปลงองค์กรด้วย AI ไม่ใช่โครงการของทีมเทคนิค แต่เป็นการปรับจังหวะของผู้นำหลายสายงานให้เดินไปด้วยกันจากต้นน้ำถึงปลายน้ำ ตั้งแต่บอร์ดที่หยุดตัดสินใจด้วย FOMO ไปจนถึงฝ่ายปฏิบัติการที่กำหนดเกณฑ์ความเสี่ยงอย่างเป็นรูปธรรม ตามคำกล่าวของผู้เชี่ยวชาญคนหนึ่ง “การมองไกลด้านจริยธรรมจะเป็นตัวกำหนดความสำเร็จเชิงพาณิชย์ระยะยาว” หากองค์กรยังเชื่อว่า AI คือทางลัดที่ปล่อยให้ระบบอัตโนมัติทำงานโดยไม่มีคนคุม ความล้มเหลว AI ระดับองค์กรรอบต่อไปจะไม่ใช่คำถามว่า “จะเกิดหรือไม่” แต่คือ “จะเกิดกับใครก่อน”