
ทำความเข้าใจก่อน: Gemini 4 Argon และขีดจำกัด 1 ล้านโทเคนคืออะไร
Gemini 4 Argon คือโมเดลปัญญาประดิษฐ์สำหรับงานวิศวกรรมซอฟต์แวร์ งานองค์กร และความปลอดภัยไซเบอร์ ที่ออกแบบมาเพื่อรองรับเวิร์กโฟลว์ยาวและซับซ้อน สามารถใช้เหตุผลเชิงลึกกับโค้ด เอกสารกฎหมาย รายงานการเงิน และข้อมูลหลายรูปแบบในรอบการทำงานเดียว โดยมีขีดจำกัด Gemini 4 Argon token ขาออกสูงสุด 1 ล้านโทเคน ทำให้สร้างผลลัพธ์ต่อเนื่องได้โดยไม่สะดุดในงานที่ต้องประมวลผลยาวและมีหลายขั้นตอน มุมที่น่าสนใจสำหรับสายเขียนโค้ด AI และ AI code review คือ Argon ถูกออกแบบมาให้ใช้กับงานแก้บั๊ก ย้ายฐานโค้ดขนาดใหญ่ และออกแบบอัลกอริทึมที่ต้องคิดหลายชั้นในครั้งเดียว โดยไม่ต้องตัดงานเป็นส่วนเล็กๆ เหมือนรุ่นที่มีโทเคนน้อยกว่า ข้อแม้สำคัญคือ ณ ตอนนี้ยังเป็นการเปิดใช้แบบจำกัด ให้ผู้เชี่ยวชาญด้านความปลอดภัยที่ได้รับความไว้วางใจเข้าทดสอบผ่านโครงการเฉพาะ ก่อนจะขยายไปยังลูกค้า API แบบชำระเงินและสมาชิก Google AI Ultra ด้วยขีดจำกัด Output จาก 64,000 เป็น 1 ล้านโทเคน Argon จึงเหมาะกับคนที่ต้องรีวิวโค้ดยาว วิเคราะห์ช่องโหว่หลายไฟล์ และร่างรายงานขนาดใหญ่ในรอบเดียว ไม่ใช่แค่ลองใช้เล่นแต่ควรมองเป็นเครื่องมือระดับงานองค์กร
| คุณสมบัติ | Gemini รุ่นก่อนหน้า | Gemini 4 Argon |
|---|---|---|
| ขีดจำกัด Output (โทเคน) | ประมาณ 64,000 | สูงสุด 1,000,000 |
| งานหลัก | งานโค้ดและข้อความทั่วไป | เขียนโค้ด AI งานองค์กร และตรวจสอบความปลอดภัย AI ขนาดใหญ่ |
| ลักษณะเวิร์กโฟลว์ | งานสั้นหรือแบ่งรอบหลายครั้ง | งานยาวต่อเนื่องหลายขั้นตอนในรอบเดียว |
ใช้ 1 ล้านโทเคนทำ AI code review ฐานโค้ดใหญ่แบบทีละรอบ
หัวใจของการใช้ Gemini 4 Argon ให้คุ้มสำหรับสายโค้ด คือการเปลี่ยนจากรีวิวไฟล์เดี่ยว ไปสู่การรีวิวทั้งโมดูลหรือโครงการในครั้งเดียวด้วย AI code review เมื่อมีขีดจำกัด Gemini 4 Argon token ขาออกถึง 1 ล้านโทเคน โมเดลจึงมีพื้นที่ในการอธิบายเหตุผล วิเคราะห์โค้ดหลายหมื่นถึงหลายแสนบรรทัด และเสนอแพตช์อย่างละเอียดต่อเนื่องในรอบเดียว วิศวกรภายในใช้ Argon ช่วยย้ายฐานโค้ด C/C++ ไปเป็น Rust ตั้งแต่ไลบรารี re2 และ libgav1 ที่มีโค้ดหลายหมื่นบรรทัด ไปจนถึงเคอร์เนล Fuchsia Zircon ที่มีโค้ดมากกว่า 800,000 บรรทัด ซึ่งต้องผ่านการตรวจสอบอัตโนมัติและมนุษย์อย่างเข้มข้น นี่เป็นตัวอย่างชัดว่าขีดจำกัดโทเคนสูงช่วยรองรับงานที่ต้องอ่านและเปรียบเทียบโค้ดยาวมากแบบไม่ขาดตอน หนึ่งในคำพูดที่น่าจดจำคือ “การเพิ่มขีดจำกัด Output จาก 64,000 เป็น 1 ล้านโทเคน ช่วยให้วิเคราะห์ปัญหาได้ลึกขึ้น และแก้โจทย์ยากได้ภายในรอบการทำงานเดียว” ซึ่งสะท้อนว่าคุณควรคิดโจทย์ให้เป็นเวิร์กโฟลว์ยาว ไม่ใช่คำสั่งสั้นกระจัดกระจาย
- กำหนดเป้าหมายรีวิวให้ชัด เช่น ตรวจสไตล์โค้ด ค้นบั๊กตรรกะ หรือประเมินการออกแบบสถาปัตยกรรม จากนั้นรวบรวมไฟล์ที่เกี่ยวข้องทั้งหมดเป็นชุดงานเดียว เพื่อให้ Argon เห็นภาพรวมเชื่อมโยงฟังก์ชันข้ามโมดูลได้
- เตรียมคำอธิบายบริบทโครงการ เช่น ภาษาเฟรมเวิร์ก แนวปฏิบัติด้านความปลอดภัยที่ต้องการ และข้อจำกัดการดีพลอย แล้วป้อนพร้อมซอร์สโค้ดในคำสั่งเดียว เพื่อให้การเขียนโค้ด AI และคำแนะนำสอดคล้องมาตรฐานทีม
- สั่งให้ Argon วิเคราะห์โค้ดแบบหลายขั้นตอน ตั้งแต่สแกนหาบั๊กทั่วไป ไปจนถึงเสนอแพตช์หรือโค้ด Rust ทดแทน พร้อมให้สรุปเป็นรายงานโครงสร้างชัดเจน อาศัยขีดจำกัด 1 ล้านโทเคนเพื่อเก็บรายละเอียดทั้งหมดในเวิร์กโฟลว์รอบเดียว
ตรวจสอบความปลอดภัย AI ทั้งโค้ดและเอกสารในรอบเดียว
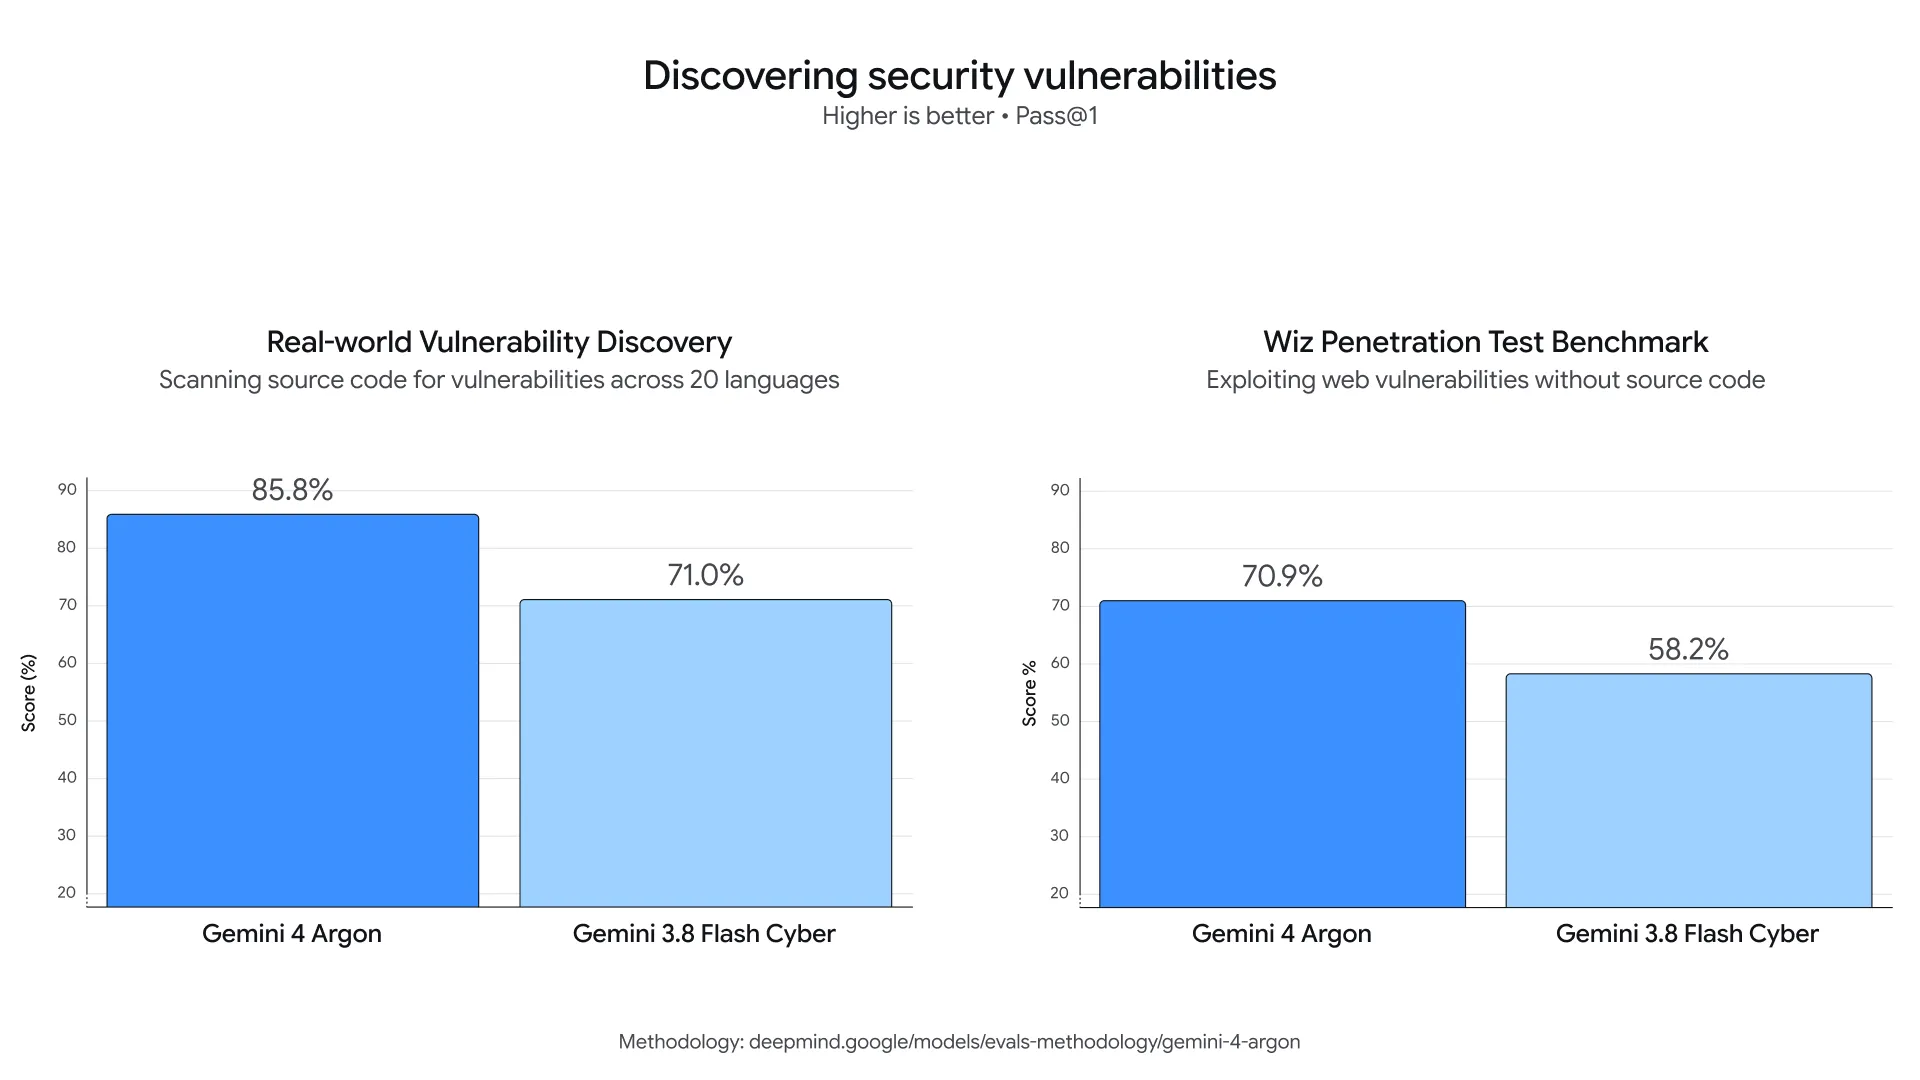
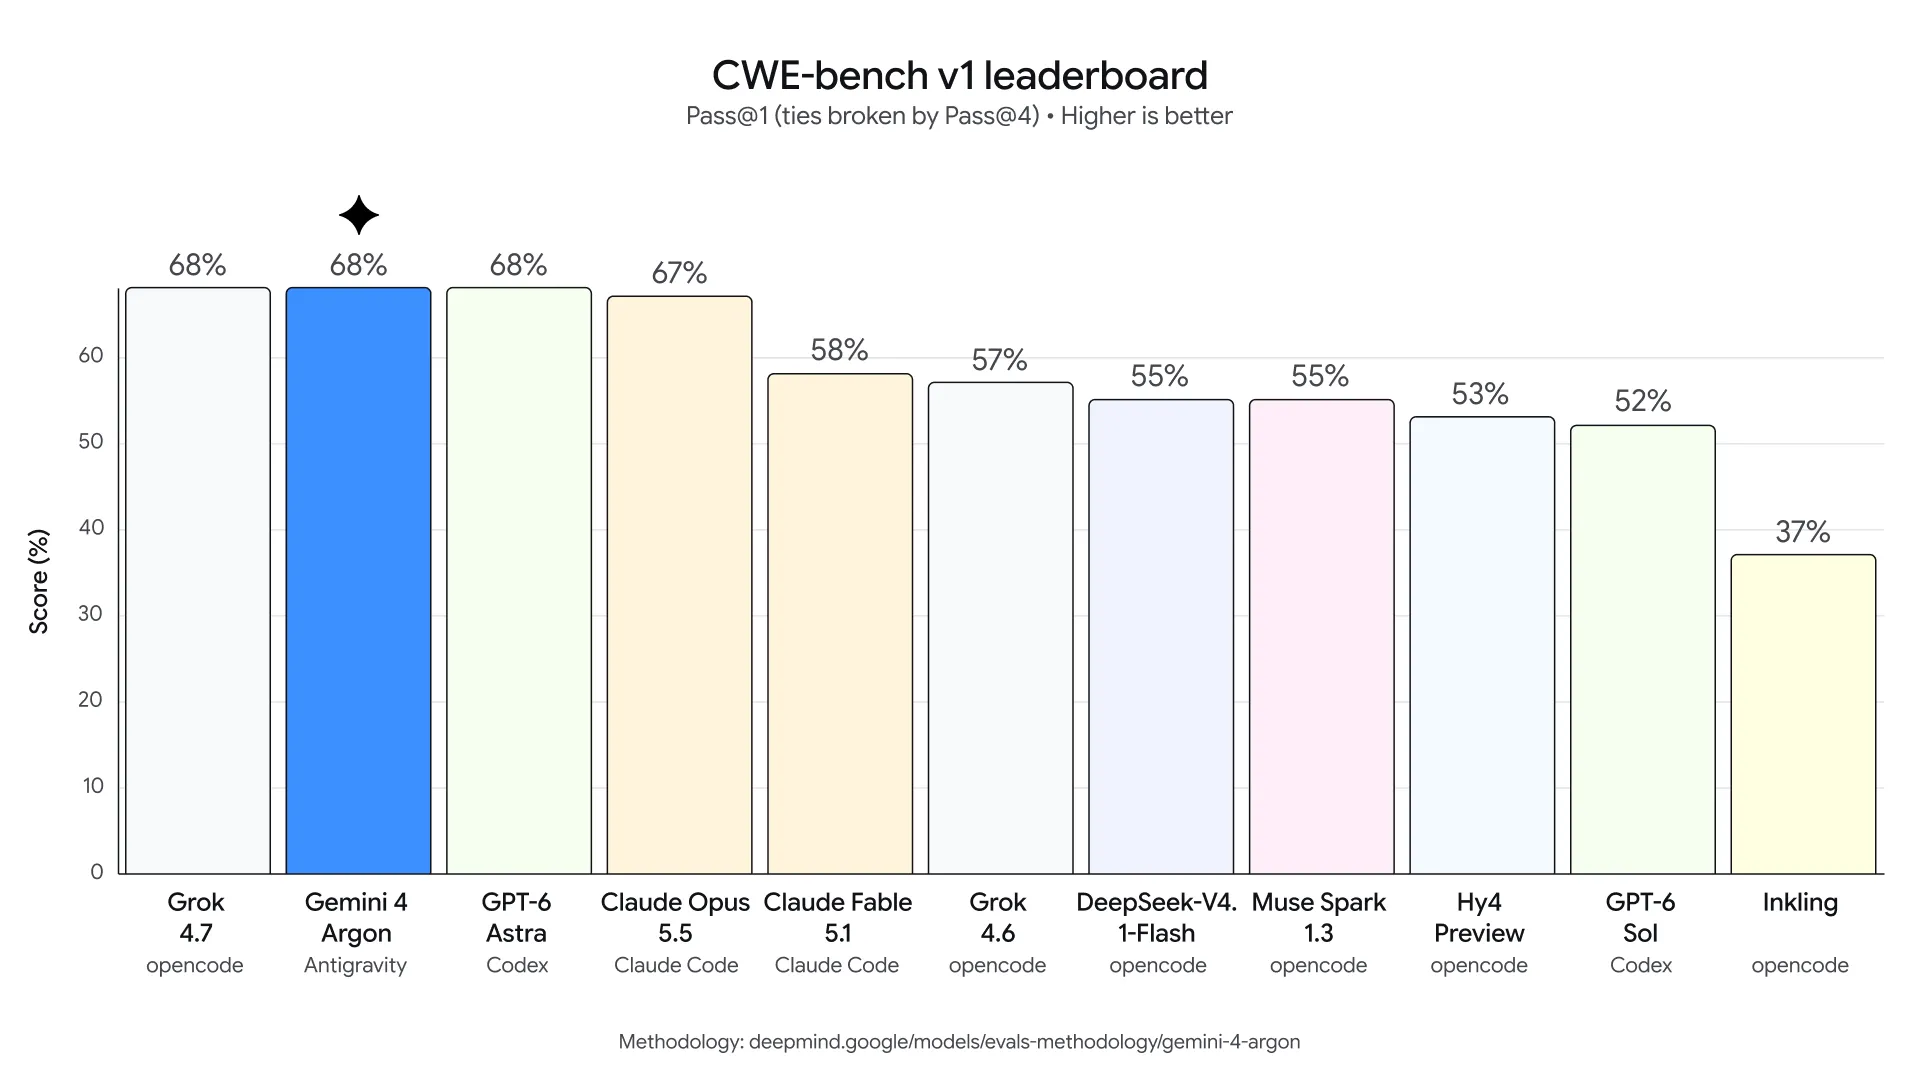
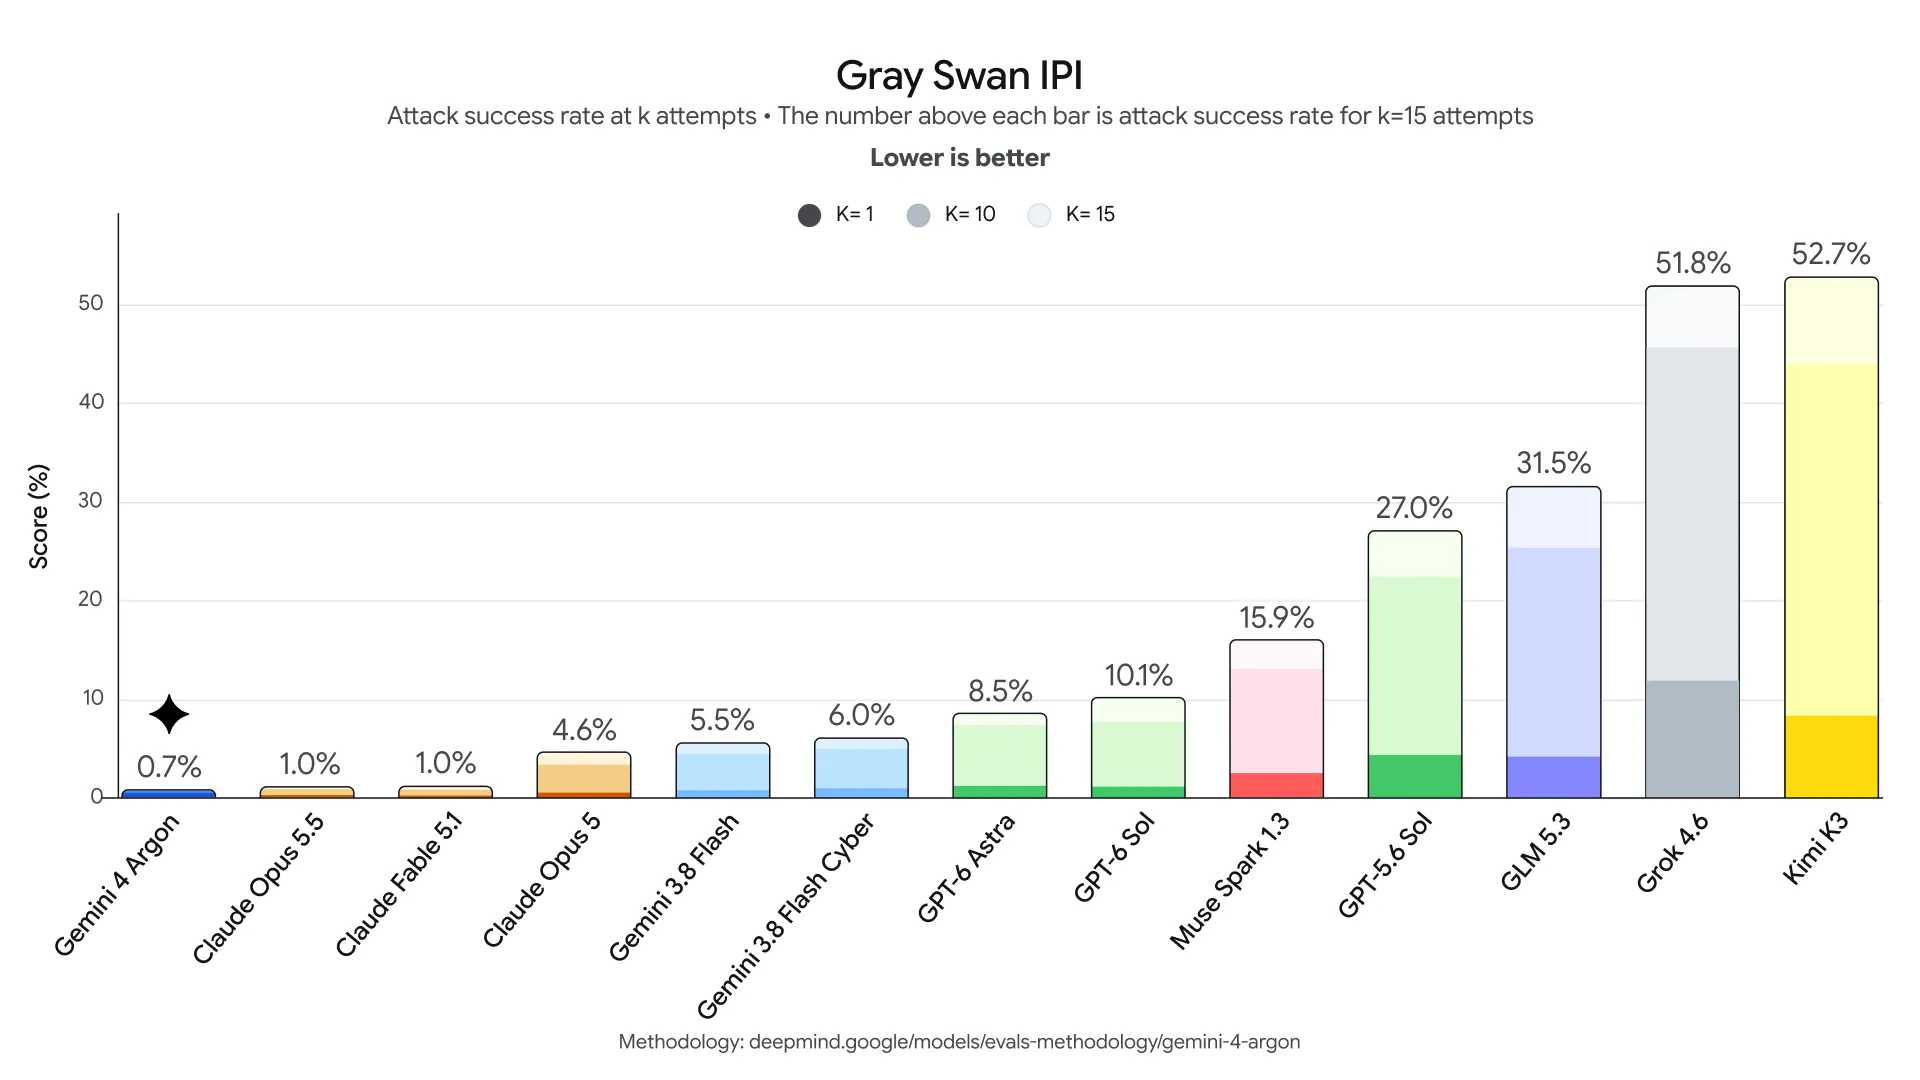
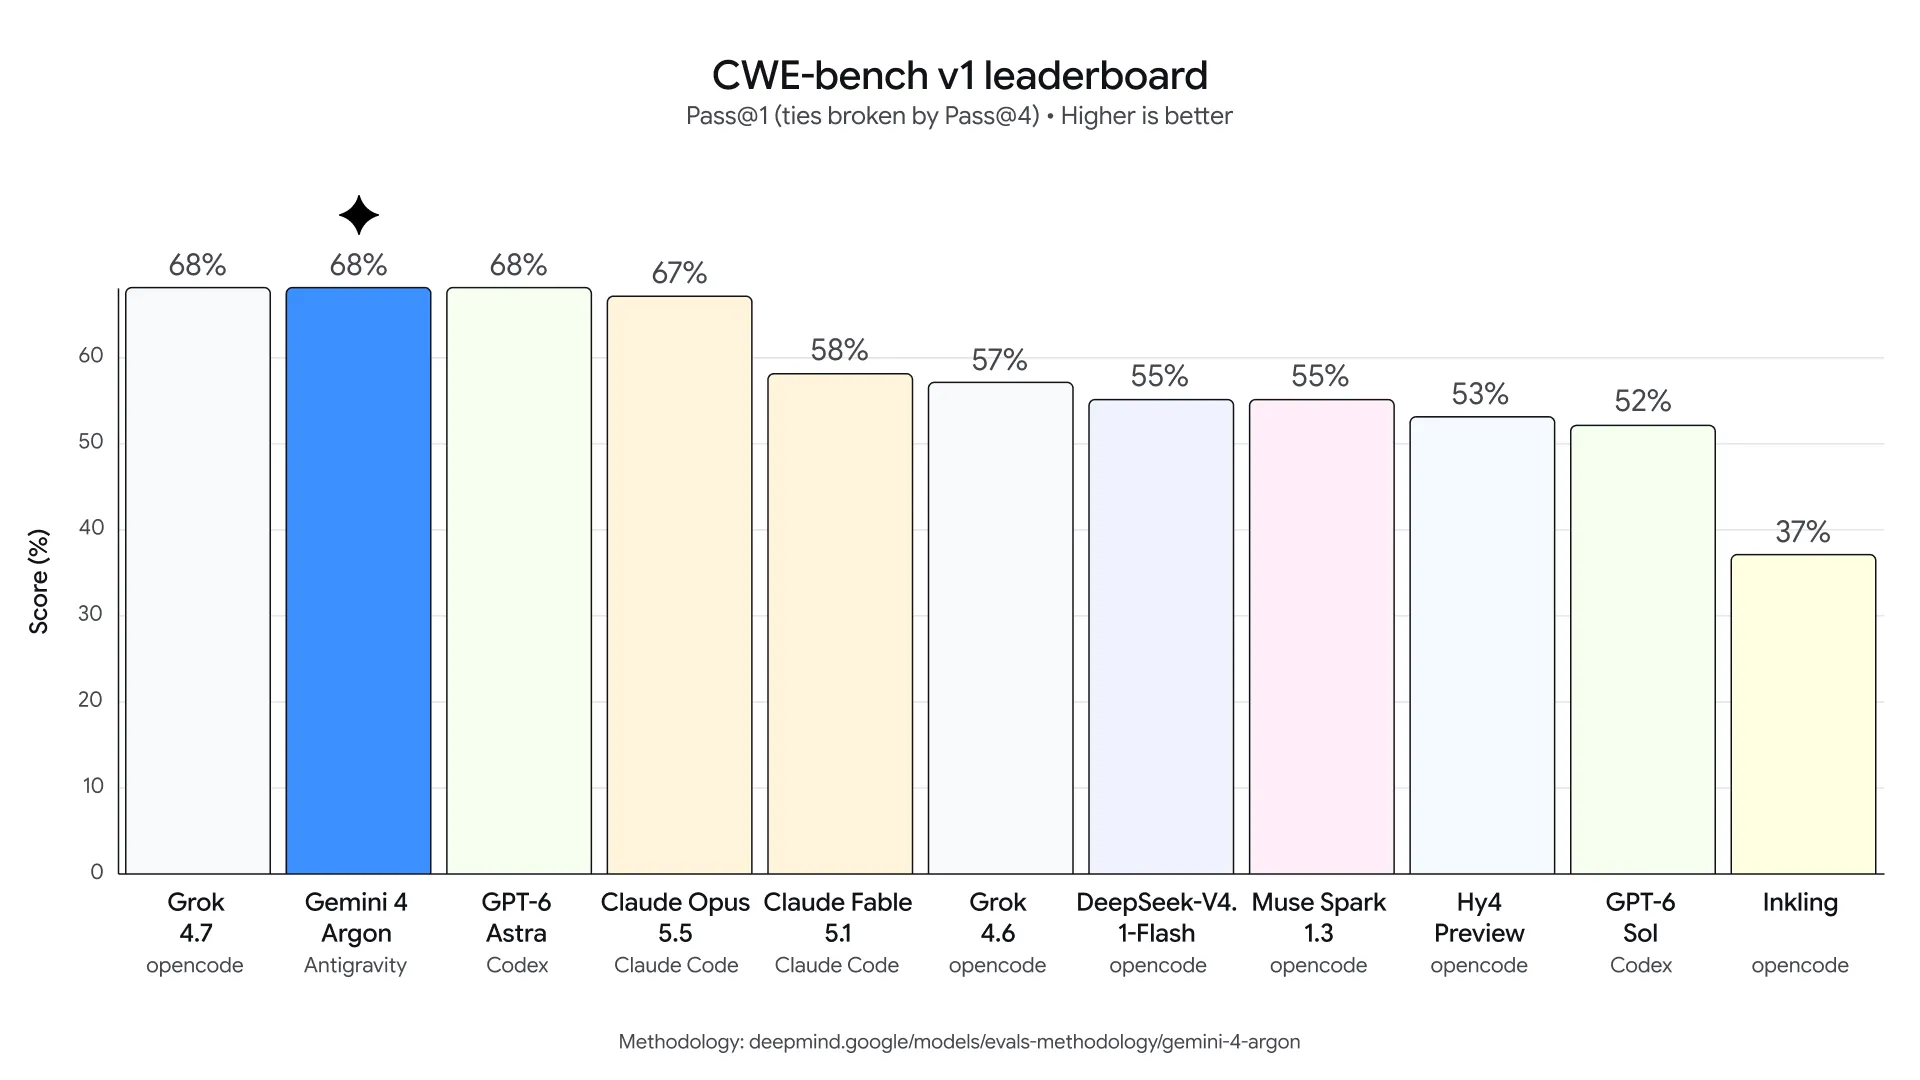
ด้านความปลอดภัยไซเบอร์ Gemini 4 Argon ถูกฝึกให้มีความสามารถสูงในการตรวจสอบความปลอดภัย AI ทั้งกับซอร์สโค้ดและระบบขนาดใหญ่ สามารถค้นหา ตรวจสอบยืนยัน และแก้ไขช่องโหว่สำคัญของซอฟต์แวร์ได้อัตโนมัติ ด้วยขีดจำกัด Gemini 4 Argon token ที่สูง โมเดลจึงวิเคราะห์หลายไฟล์ หลายบริการ และเอกสารสเปกที่เกี่ยวข้องในเวิร์กโฟลว์เดียวได้ โมเดลนี้แสดงความแม่นยำในการตรวจจับและแก้ช่องโหว่ซอฟต์แวร์ในการทดสอบ CWE-bench v1 และถูกใช้งานโดยทีม Wiz ผ่านโปรเจกต์ Scan for Good เพื่อค้นหาและเสนอแพตช์ให้กับช่องโหว่ที่ตรวจพบ สิ่งที่ได้เปรียบคือมันไม่แค่ชี้ให้เห็นว่ามีปัญหา แต่พยายามตรวจสอบว่าโจมตีได้จริงหรือไม่ แล้วสร้างแพตช์ที่สามารถใช้แก้ได้ทันที จุดระวังคือ แม้ Argon มีความสามารถด้านความปลอดภัยสูง แต่ในช่วงแรก Google เปิดให้ผู้เชี่ยวชาญด้านการป้องกันภัยไซเบอร์ที่ได้รับความไว้วางใจใช้งานผ่านโครงการ Fairwind Program โดยไม่มีข้อจำกัดด้านไซเบอร์ของโมเดล เพื่อให้สามารถทดสอบและให้ข้อเสนอแนะด้านมาตรการความปลอดภัย ก่อนจะขยายสู่ผู้ใช้ทั่วไป การจะใช้ให้คุ้มจึงต้องวางกระบวนการ เช่น ใช้ Argon สแกนช่องโหว่จากโค้ดและเอกสารออกแบบระบบ แล้วให้ทีมมนุษย์ตรวจสอบซ้ำก่อนดีพลอย เพื่อลดความเสี่ยงจากการพึ่งพา AI เพียงลำพัง
- ใช้ Argon วิเคราะห์โค้ดหลายไฟล์เพื่อค้นหา pattern ช่องโหว่ซ้ำๆ ในบริการต่างกัน แล้วให้มันจัดลำดับความรุนแรงและเสนอแพตช์ในรายงานเดียว
- แนบเอกสารออกแบบระบบและนโยบายความปลอดภัยร่วมกับซอร์สโค้ด เพื่อให้โมเดลตรวจว่าการตั้งค่าปัจจุบันสอดคล้องหรือมีช่องว่างที่ผู้โจมตีใช้ประโยชน์ได้
- ใช้ความสามารถวิเคราะห์ภาพและกราฟ เพื่อตรวจแผนผังระบบหรือแผนภูมิการไหลของข้อมูล หาเส้นทางโจมตีที่หลุดตรวจในรีวิวแบบข้อความ
งานองค์กร กฎหมาย การเงิน และรายงานยาวแบบต่อเนื่อง
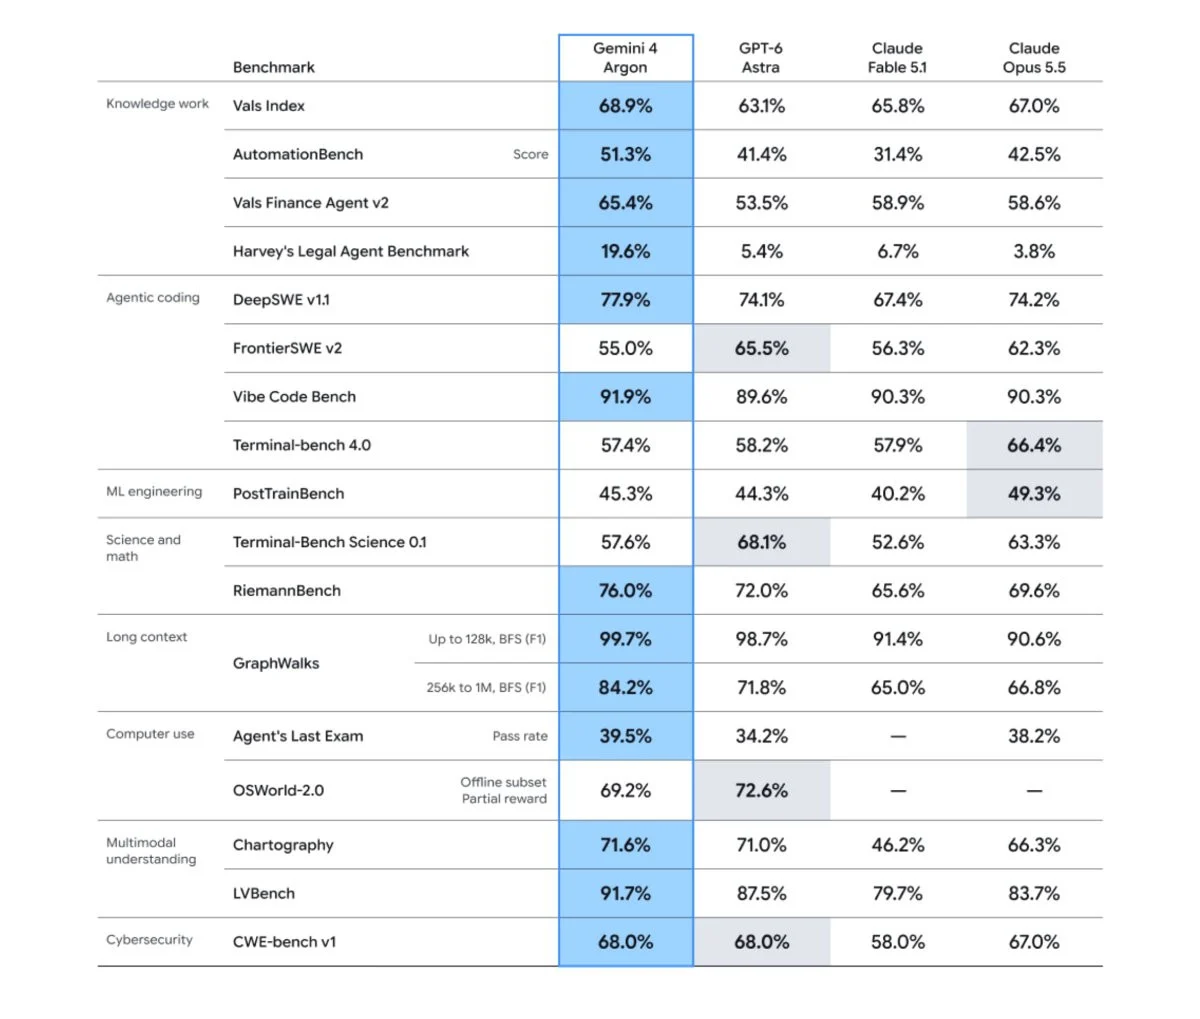
นอกจากงานโค้ดแล้ว Gemini 4 Argon ยังถูกออกแบบให้รับมือกับงานองค์กรที่ต้องใช้เหตุผลเชิงลึกต่อเนื่อง ทั้งเอกสารกฎหมาย รายงานการเงิน และเวิร์กโฟลว์ธุรกิจอัตโนมัติ โมเดลผสานความสามารถด้านการเขียนโค้ด การใช้เหตุผล และการประมวลผลข้อมูลหลายรูปแบบ เพื่อรองรับงานที่ต้องดำเนินการหลายขั้นตอนต่อเนื่อง เช่น การค้นคว้าเอกสารหลายฉบับแล้วสรุปเป็นรายงานเดียว Argon ทำคะแนนนำบนดัชนีที่วัดผลกระทบทางเศรษฐกิจของงานด้านการเงิน กฎหมาย และภาษี และทำผลงานดีในชุดทดสอบเฉพาะทางสำหรับการค้นคว้าข้อมูลการเงินหลายขั้นตอนและการร่างเอกสารกฎหมายเชิงลึก ในด้านระบบอัตโนมัติของธุรกิจ Argon อยู่ในอันดับต้นๆ บนแบบทดสอบที่วัดการทำงานตั้งแต่ต้นจนจบของเวิร์กโฟลว์หลัก ซึ่งสะท้อนว่าเหมาะกับการตั้งเป็นเอเจนต์ช่วยทำงานเอกสารยาวไม่ขาดตอน จุดแข็งที่มักถูกมองข้ามคือความสามารถในการเข้าใจภาพ กราฟ และวิดีโอยาว เช่น การอ่านกราฟระดับมืออาชีพหรือดึงข้อมูลจากวิดีโอขนาดยาวแล้วผูกเข้ากับเอกสารประกอบ ทำให้การตรวจสอบความปลอดภัย AI หรือการวิเคราะห์ความเสี่ยงทางการเงินที่ต้องดูกราฟและรายงานยาว สามารถทำในเวิร์กโฟลว์เดียวได้
ข้อดี
- รองรับงานเอกสารและรายงานหลายรูปแบบในคำสั่งเดียว ลดการตัดงานเป็นชิ้นเล็ก
- สามารถเชื่อมข้อมูลจากโค้ด เอกสาร และภาพเข้าด้วยกันสำหรับการวิเคราะห์เชิงลึก
- เหมาะกับเวิร์กโฟลว์อัตโนมัติในแผนกกฎหมาย การเงิน และไอทีความปลอดภัย
ข้อควรระวัง
- ยังเปิดให้ใช้แบบจำกัด ต้องรอการขยายสู่ลูกค้า API และสมาชิกบริการ AI ระดับสูง
- เวิร์กโฟลว์ยาวต้องออกแบบดี เพราะถ้าคำสั่งไม่ชัด แม้มี 1 ล้านโทเคนก็อาจได้ผลลัพธ์สับสน
สรุป: คุ้มไหมและควรจับตาอะไรเมื่อใช้ Argon ในงานโค้ดและความปลอดภัย
เมื่อมองภาพรวม Gemini 4 Argon คือก้าวกระโดดสำหรับคนที่ต้องทำงานโค้ดและความปลอดภัยในระดับฐานโค้ดใหญ่และเวิร์กโฟลว์องค์กร ขีดจำกัด Gemini 4 Argon token สูงสุด 1 ล้านโทเคนทำให้การเขียนโค้ด AI การทำ AI code review และตรวจสอบความปลอดภัย AI สามารถทำแบบต่อเนื่องในรอบเดียว ลดการแบ่งงานและลดช่องว่างในการวิเคราะห์ อย่างไรก็ตาม สิ่งที่ควรจับตาคือการเปิดใช้งานที่ยังจำกัดอยู่ในกลุ่มผู้เชี่ยวชาญด้านไซเบอร์และภายในองค์กร ก่อนจะขยายไปยังลูกค้า API แบบชำระเงินและสมาชิกแพ็กเกจ AI ขั้นสูง ระหว่างรอ คุณสามารถเริ่มออกแบบเวิร์กโฟลว์รีวิวโค้ดและตรวจช่องโหว่ที่คิดเป็นรอบเดียว เตรียมมาตรฐานเอกสารและโครงสร้างโปรเจกต์ไว้ล่วงหน้า เมื่อถึงวันที่เข้าถึงได้ง่ายขึ้น คนที่เตรียมเวิร์กโฟลว์ไว้แล้วจะดึงประโยชน์จาก Argon ได้เต็มที่ โดยใช้มันเป็นเอเจนต์คู่คิดในงานโค้ดและความปลอดภัย มากกว่ามองเป็นเครื่องมือถามตอบสั้นๆ เท่านั้น