
ภัยไซเบอร์ AI ทำให้เวลาตั้งรับหดสั้นลง
ภัยไซเบอร์ AI คือการใช้ปัญญาประดิษฐ์ทั้งเพื่อค้นหาและโจมตีจุดอ่อนของระบบ ตลอดจนตรวจจับและตอบสนองต่อการบุกรุก ทำให้การแข่งขันระหว่างผู้โจมตีกับผู้ป้องกันเกิดขึ้นเร็วกว่าเดิมมาก และบีบให้องค์กรต้องเตรียมทั้งเทคโนโลยีและคนให้พร้อมทำงานร่วมกัน นายนักรบ เนียมนามธรรม ประธานเจ้าหน้าที่บริหารของ SECURE ระบุว่า ในอดีตการเจาะระบบตั้งแต่ค้นหาช่องโหว่จนแทรกซึมสำเร็จอาจกินเวลา 1-2 เดือน แต่ปัจจุบัน AI ช่วยค้นหาช่องโหว่และเขียนโค้ดโจมตี จนเข้าถึงระบบได้ในเวลาไม่ถึง 5 นาที ตัวเลขนี้ชี้ว่าแผนรับมือที่พึ่งคนตรวจสัญญาณทีละรายการย่อมเสี่ยงตามไม่ทัน อย่างไรก็ตาม AI ไม่ได้อยู่ฝ่ายใดฝ่ายหนึ่งเท่านั้น เมื่อแฮกเกอร์ใช้ AI เร่งโจมตี องค์กรก็ต้องใช้ระบบอัตโนมัติช่วยวิเคราะห์และป้องกันด้วย แต่เครื่องมือเพียงอย่างเดียวไม่พอ หากไม่มีผู้รับผิดชอบและขั้นตอนตัดสินใจที่ชัดเจน
Agentic SOC เปลี่ยนสัญญาณเตือนให้เป็นการตอบสนอง
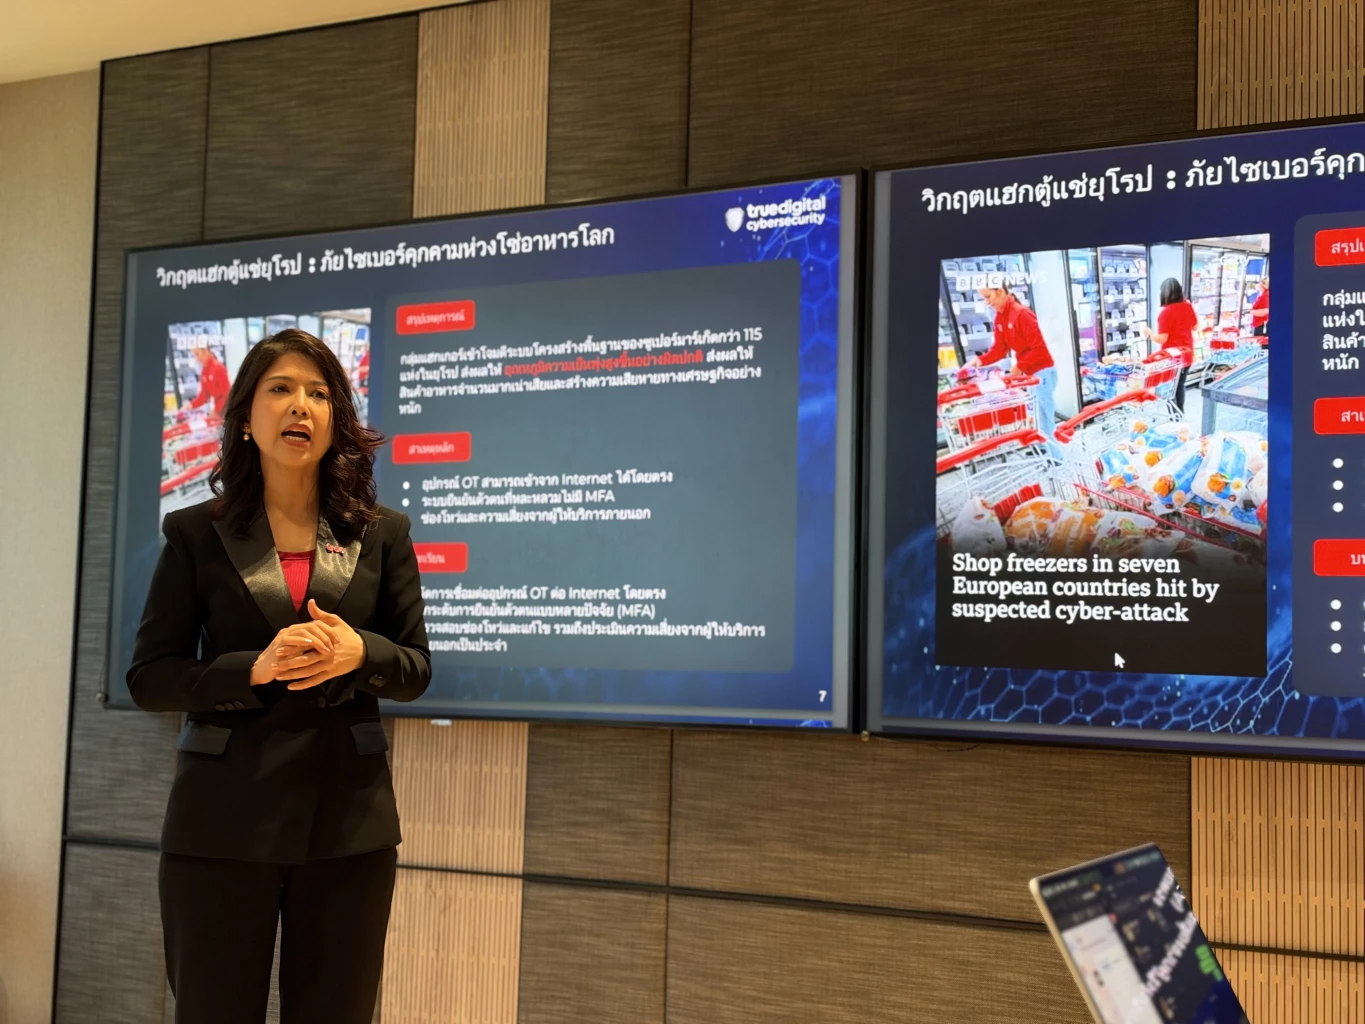
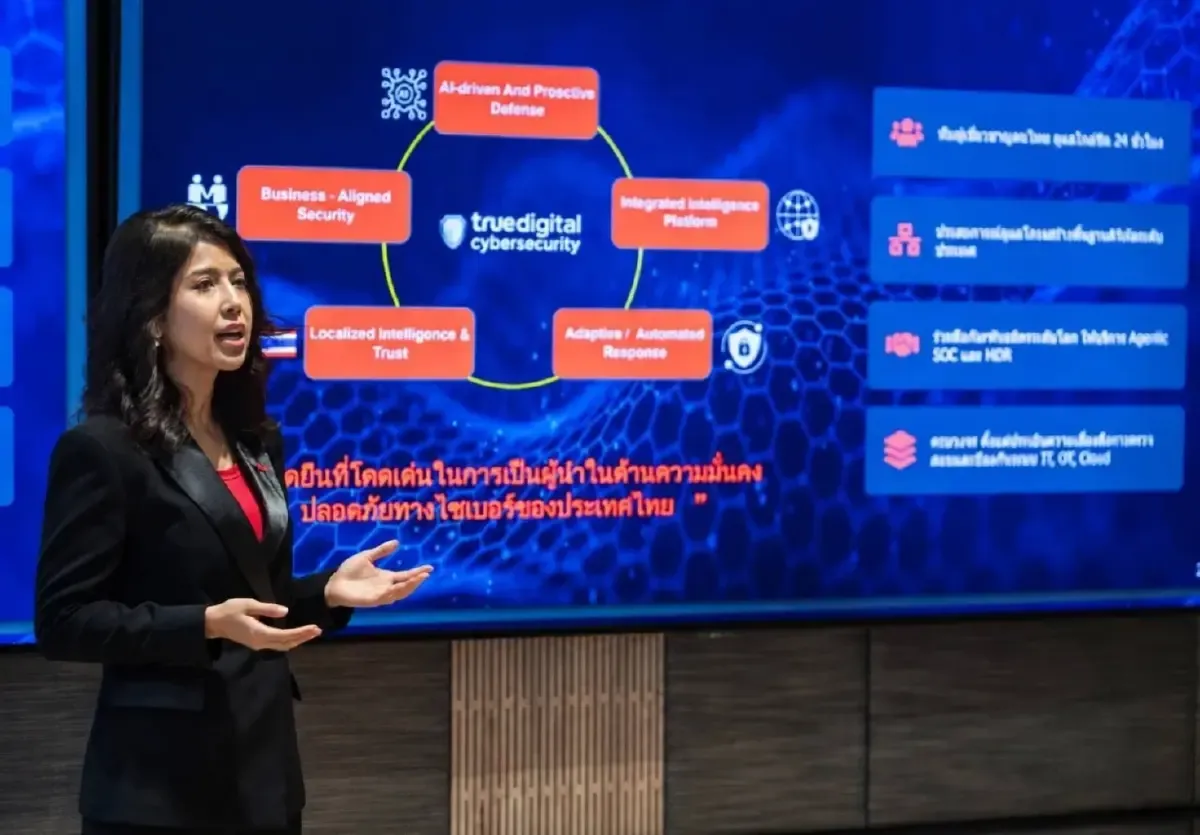
จุดแข็งของ Agentic AI ในศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ หรือ Agentic SOC คือช่วยคัดกรองข้อมูลภัยคุกคามจำนวนมาก จัดลำดับความสำคัญ และเร่งงานตรวจจับ วิเคราะห์ และตอบสนองให้ต่อเนื่องขึ้น จึงช่วยลดภาระจากการที่ผู้เชี่ยวชาญต้องไล่ตรวจสัญญาณทุกชิ้นด้วยตนเอง แต่การตัดสินใจสำคัญยังควรมีคนกำกับ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ซึ่งให้บริการองค์กรกว่า 100 รายใน 10 ประเทศ นำ Agentic AI มายกระดับศูนย์ SOC เพื่อวิเคราะห์และจัดลำดับภัยคุกคาม โดยรายงานว่าจัดการภัยคุกคามได้เฉลี่ย 15 นาที พร้อมทำงานร่วมกับผู้เชี่ยวชาญไซเบอร์กว่า 85 คน นี่เป็นตัวอย่างของการใช้ระบบอัตโนมัติเพิ่มความเร็ว โดยยังให้คนช่วยตรวจสอบความแม่นยำ สำหรับองค์กร การพิจารณา Agentic SOC จึงไม่ควรดูแค่เวลาตอบสนองที่ผู้ให้บริการระบุ ต้องถามต่อว่าครอบคลุมระบบใด ใครอนุมัติการแยกเครื่องหรือปิดบัญชี และมีหลักฐานการดำเนินการให้ตรวจสอบย้อนหลังหรือไม่
เตรียมระบบ คน และแผนฟื้นฟูไปพร้อมกัน
การลงทุนป้องกันจะคุ้มค่าก็ต่อเมื่อเริ่มจากรู้ว่าระบบใดหยุดไม่ได้ และความเสียหายจะลามไปถึงส่วนใด องค์กรควรจำลองการโจมตีเพื่อค้นหาช่องโหว่ ฝึกอบรมทีมให้ใช้เครื่องมือ AI และจัดทำแผนบริหารความต่อเนื่องทางธุรกิจ เพราะไม่มีระบบใดป้องกันได้ครบทุกกรณี การฝึกคนไม่ใช่งานเสริม โดยแหล่งข้อมูลประเมินว่าการเรียนรู้เพื่อใช้เครื่องมือ AI รับมือภัยคุกคามอาจใช้เวลา 6 เดือนถึง 1 ปี มาตรการพื้นฐานที่ควรทำควบคู่กัน ได้แก่ บังคับใช้การยืนยันตัวตนหลายชั้นและควบคุมบัญชีผู้ดูแลระบบ เฝ้าระวังระบบ IT, OT และคลาวด์ตลอด 24 ชั่วโมง แยกข้อมูลสำรองออกจากเครือข่ายหลักและทดสอบกู้คืน รวมถึงซักซ้อมแผนรับเหตุร่วมกันระหว่างผู้บริหาร ฝ่ายไอที และพนักงาน องค์กรที่มีงบประมาณจำกัดอาจพิจารณาบริการแบบสมัครสมาชิกเพื่อเข้าถึงความสามารถด้านความปลอดภัยโดยไม่ต้องลงทุนโครงสร้างพื้นฐานและบุคลากรทั้งหมดเอง แต่ต้องประเมินขอบเขตบริการและความพร้อมของทีมภายในด้วย เป้าหมายไม่ใช่แค่หยุดการโจมตีให้เร็วที่สุด หากยังต้องกลับมาดำเนินธุรกิจได้เมื่อการป้องกันถูกเจาะผ่าน