
ภัยไซเบอร์ AI ไม่ได้รอให้กำแพงป้องกันพัง
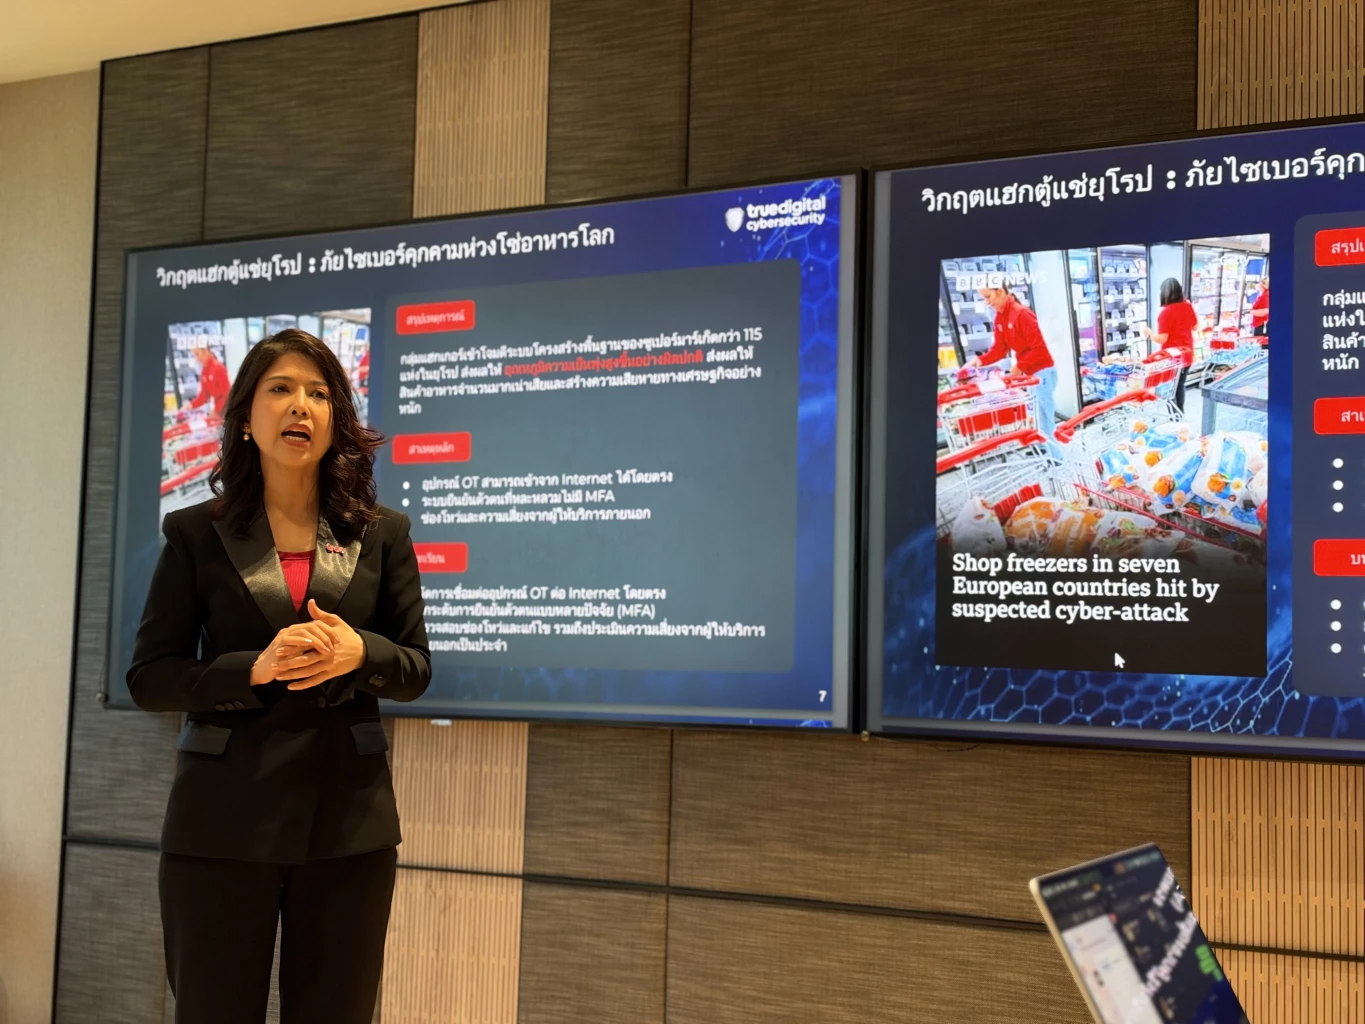
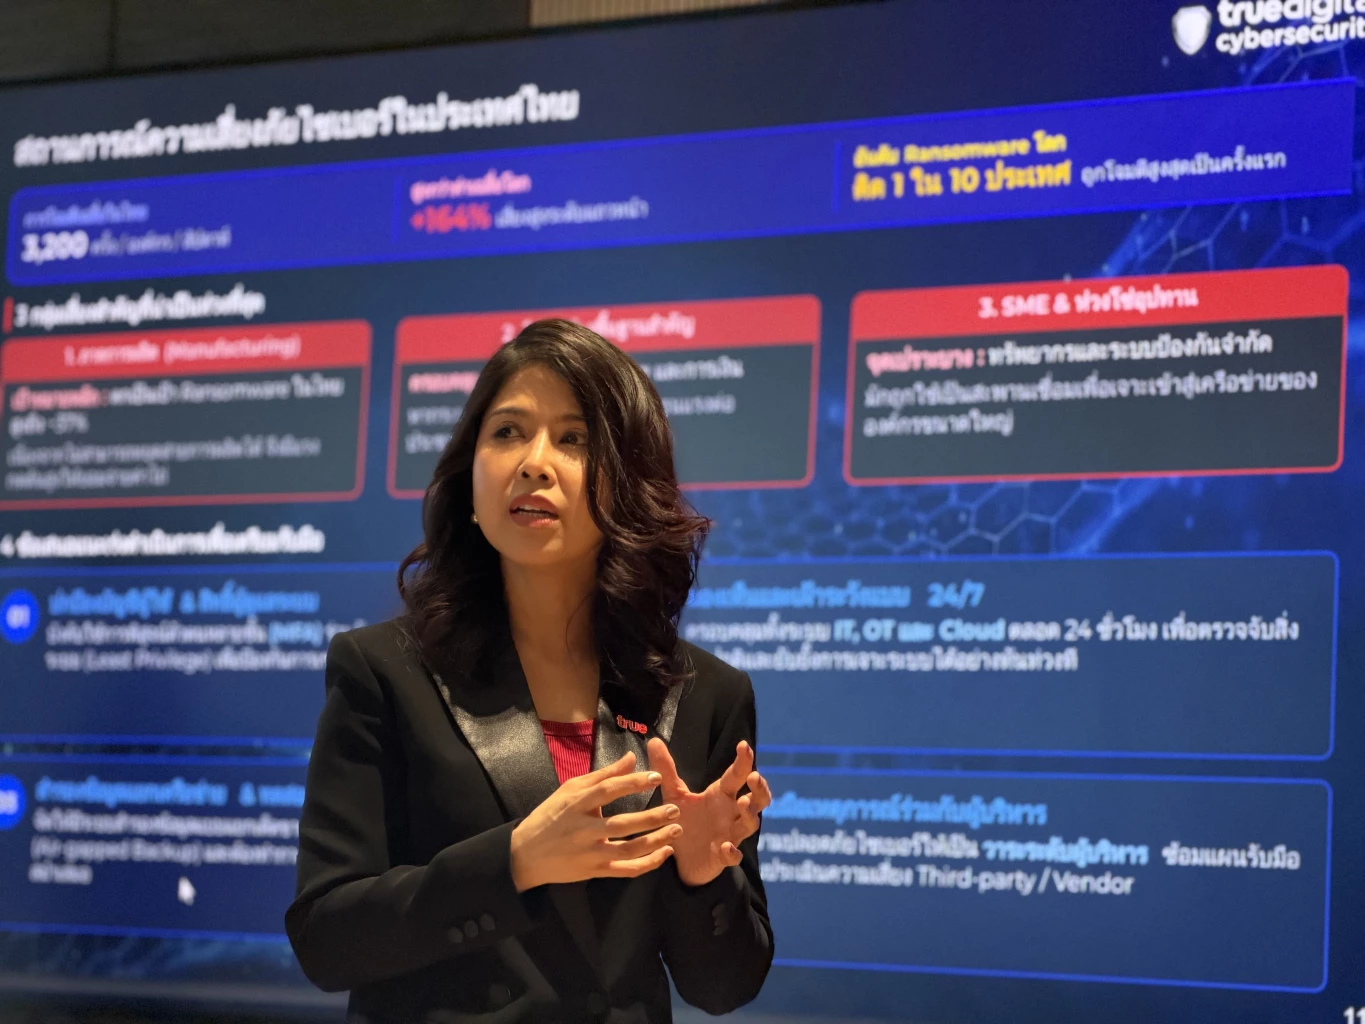
ภัยไซเบอร์ AI คือการใช้ปัญญาประดิษฐ์เพื่อค้นหาช่องโหว่ เร่งการโจมตี หรือช่วยตรวจจับและตอบสนองต่อพฤติกรรมผิดปกติในระบบองค์กร โดยความเร็วที่เพิ่มขึ้นทำให้การตั้งรับแบบเดิมอาจตามไม่ทันเหตุการณ์ที่เกิดได้ตลอดเวลา ทรู ดิจิทัล ไซเบอร์ซีเคียวริตี้รายงานว่า องค์กรไทยเผชิญการโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% ขณะที่เหตุการณ์ที่ศูนย์เฝ้าระวังความปลอดภัยไซเบอร์ของบริษัทตรวจพบในช่วงหนึ่งเดือนเพิ่มขึ้นเท่าตัวจากช่วงเดียวกันของปีก่อน ตัวเลขนี้ไม่ควรถูกอ่านเป็นเพียงสถิติด้านไอที แต่เป็นสัญญาณว่าความเสี่ยงต่อการหยุดชะงักของธุรกิจเพิ่มขึ้นด้วย เมื่อแฮกเกอร์ใช้ AI ค้นหาจุดอ่อนและปรับวิธีโจมตีได้เร็วขึ้น การหวังพึ่งกำแพงป้องกันชั้นเดียวจึงไม่พอ องค์กรต้องคิดตั้งแต่การเห็นเหตุผิดปกติไปจนถึงการกลับมาให้บริการได้
ผลกระทบไม่ได้หยุดอยู่ที่ข้อมูลถูกขโมย หากผู้โจมตีเข้าถึงเครือข่ายแล้ว ก็อาจเคลื่อนต่อไปยังเครื่องแม่ข่ายและระบบสำรอง ก่อนติดตั้งแรนซัมแวร์เพื่อเข้ารหัสข้อมูลและเรียกค่าไถ่ สำหรับประชาชน ความเสียหายอาจแปลเป็นบริการที่ใช้ไม่ได้หรือกระบวนการสำคัญสะดุด โดยเฉพาะเมื่อการโจมตีลามไปถึงระบบควบคุมเครื่องจักร พลังงาน หรือบริการสาธารณสุข การประเมินความปลอดภัยจึงควรถามมากกว่าว่า “มีระบบป้องกันหรือยัง” แต่ต้องถามด้วยว่าใครจะตัดสินใจเมื่อเกิดเหตุ และองค์กรจะกู้คืนงานสำคัญได้เร็วแค่ไหน
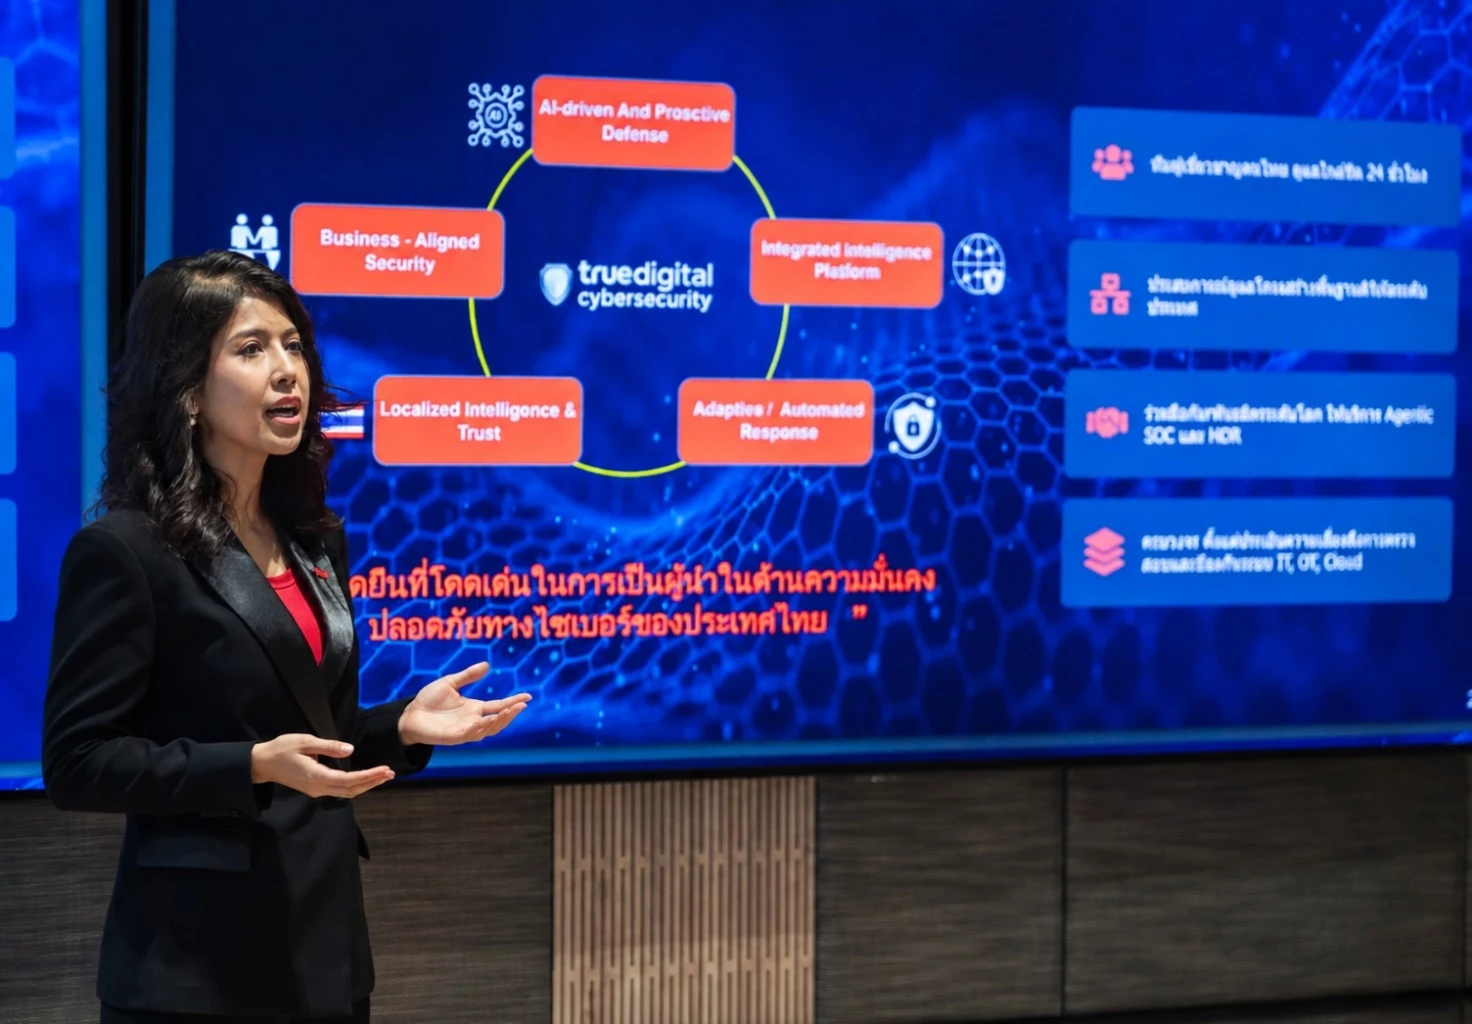
บัญชีจริงและคู่ค้าอาจกลายเป็นประตูเข้า
แฮกเกอร์ใช้ AI เพื่อค้นหาช่องโหว่และเร่งการเจาะระบบ แต่ทางเข้าที่ได้ผลอาจไม่ใช่การฝ่าเครื่องมือป้องกันโดยตรง ปัจจุบันผู้โจมตีอาศัยบัญชีผู้ใช้จริง รหัสผ่านที่รั่วไหล และช่องเชื่อมต่อของคู่ค้าหรือผู้ให้บริการภายนอก เพื่อเข้าถึงระบบที่องค์กรไว้วางใจ ข้อมูลรหัสผ่านของคนไทยหลุดออกไปมากกว่า 10 ล้านราย และมีรายงานว่าแฮกเกอร์ใช้เวลาเฉลี่ยเพียง 29 นาทีในการเจาะระบบและโอนย้ายข้อมูลสำเร็จ นี่คือเหตุผลที่การติดตั้งเครื่องมือใหม่อย่างเดียวไม่พอ หากบัญชีผู้ดูแลมีสิทธิ์กว้างเกินไป หรือคู่ค้าเชื่อมต่อโดยไม่มีการตรวจสอบ ความเสี่ยงก็ยังอยู่ในระบบ
องค์กรควรเริ่มจากการบังคับใช้การยืนยันตัวตนหลายปัจจัย โดยเฉพาะบัญชีสิทธิ์สูง ตรวจสอบบัญชีที่ไม่ได้ใช้งานและการเชื่อมต่อจากภายนอก พร้อมทบทวนสิทธิ์ให้เหลือเท่าที่จำเป็น การอัปเดตอุปกรณ์และระบบที่เปิดรับอินเทอร์เน็ตต้องเป็นงานประจำ ไม่ใช่โครงการที่รอทำเมื่อมีงบ ส่วนคู่ค้าและผู้ให้บริการควรถูกจัดเป็นส่วนหนึ่งของขอบเขตความปลอดภัย เพราะช่องโหว่ในห่วงโซ่อุปทานอาจพาผู้โจมตีเข้าสู่ระบบหลักได้ การเฝ้าระวังควรครอบคลุมช่วงนอกเวลาทำการและวันหยุดด้วย เนื่องจากเหตุโจมตีไม่ได้เกิดตามตารางงานของทีมไอที
ให้ Agentic AI ช่วยศูนย์ SOC แต่คนยังต้องตัดสินใจ
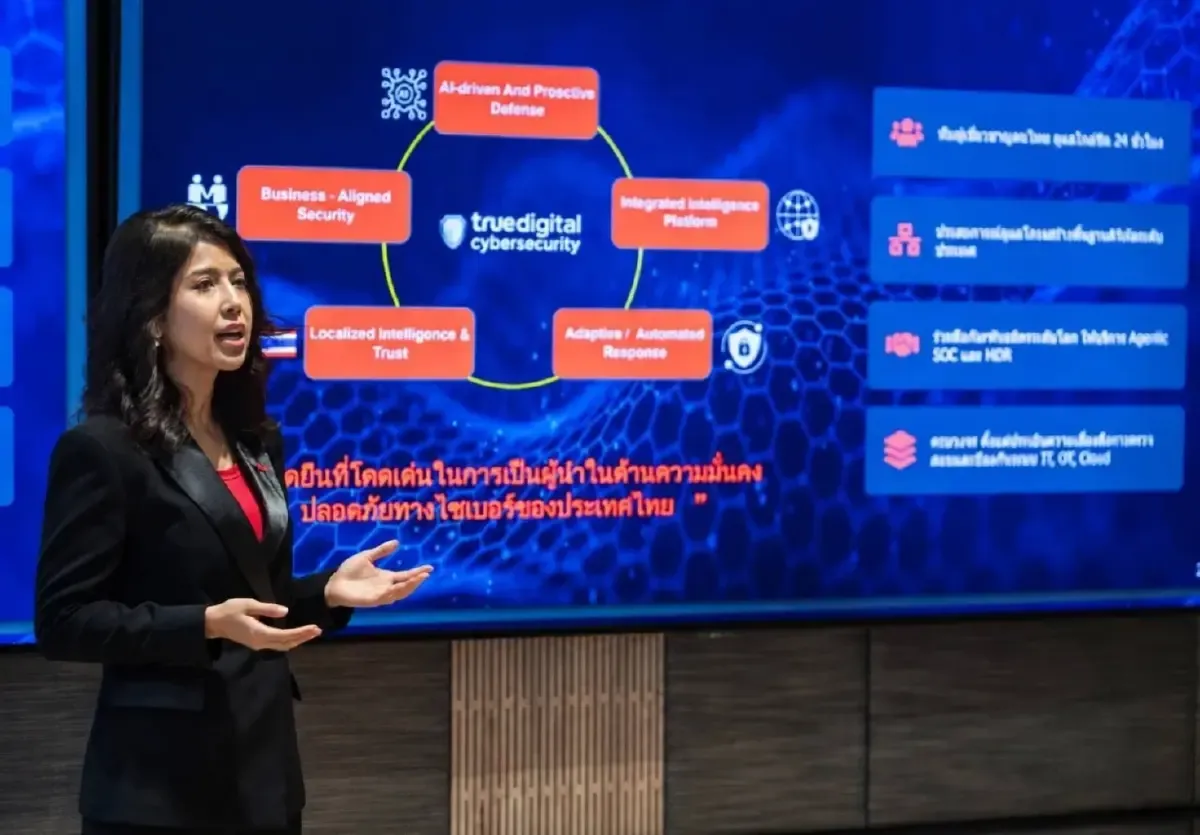
เมื่อจำนวนการแจ้งเตือนมากและการโจมตีเคลื่อนเร็ว ศูนย์ SOC ที่พึ่งการคัดกรองด้วยคนเพียงอย่างเดียวย่อมมีข้อจำกัด ทรู ดิจิทัล ไซเบอร์ซีเคียวริตี้จึงยกระดับศูนย์ SOC ด้วย Agentic AI เพื่อช่วยจัดลำดับการแจ้งเตือน วิเคราะห์พฤติกรรมผิดปกติ และสนับสนุนการตอบสนอง โดยทำงานร่วมกับผู้เชี่ยวชาญในการสืบสวนและตัดสินใจกรณีซับซ้อน บริษัทระบุว่าการนำเทคโนโลยีนี้มาใช้ช่วยให้ศูนย์ SOC ตรวจจับ วิเคราะห์ และตอบสนองต่อภัยคุกคาม โดยมีเวลาเฉลี่ยในการจัดการภัยคุกคาม 15 นาที จุดแข็งของ AI คือประมวลผลข้อมูลต่อเนื่องและช่วยให้ทีมเห็นสัญญาณที่อาจหลุดจากการตรวจด้วยมือ แต่ตัวเลขเวลานี้ไม่ควรถูกตีความเป็นหลักประกันว่าจะหยุดทุกการโจมตีได้
แนวทางที่เหมาะสมจึงไม่ใช่ปล่อยให้ระบบอัตโนมัติตัดสินใจทุกเรื่อง แต่กำหนดล่วงหน้าว่าเหตุแบบใดให้ AI แยกอุปกรณ์หรือระงับบัญชีได้ทันที และเหตุใดต้องส่งให้ผู้เชี่ยวชาญอนุมัติ การเชื่อมข้อมูลจากระบบไอที ระบบปฏิบัติการทางกายภาพ และคลาวด์ยังช่วยให้ทีมเห็นภาพกว้างขึ้น องค์กรที่ไม่มีบุคลากรเฝ้าระวังตลอดวันอาจพิจารณาบริการดูแลความปลอดภัยจากผู้ให้บริการภายนอก แต่ต้องกำหนดขอบเขตการเข้าถึง การแจ้งเหตุ และผู้มีอำนาจตัดสินใจให้ชัดเจน การใช้ AI สู้ AI มีประโยชน์เมื่อเพิ่มความเร็วให้ทีม ไม่ใช่เมื่อทำให้ความรับผิดชอบเลือนหาย
เตรียมรับเหตุและกู้คืนให้ได้จริง
ไม่มีองค์กรใดรับประกันได้ว่าจะป้องกันการโจมตีทุกแบบ สิ่งที่แยกองค์กรที่ฟื้นตัวได้ออกจากองค์กรที่หยุดยาวจึงเป็นความพร้อมก่อนเกิดเหตุ ทรูเสนอแนวทาง Cyber Resilience ที่ครอบคลุมการมองเห็นความเสี่ยง การตรวจจับเร็ว การตอบสนองทัน และการกู้คืนได้จริง โดยรวมถึงการตรวจสอบระบบไอที ระบบปฏิบัติการทางกายภาพ คลาวด์ และความเสี่ยงจากคู่ค้า ในทางปฏิบัติ องค์กรควรแยกข้อมูลสำรองออกจากเครือข่ายหลักและทดสอบกู้คืนเป็นระยะ เพราะข้อมูลสำรองที่ไม่เคยทดลองใช้ยังไม่ใช่หลักประกันเมื่อเกิดแรนซัมแวร์
- กำหนดบัญชีสำคัญและสิทธิ์ผู้ดูแลให้รัดกุม พร้อมใช้การยืนยันตัวตนหลายปัจจัย
- เฝ้าระวังระบบตลอด 24 ชั่วโมง และกำหนดผู้รับผิดชอบเมื่อพบพฤติกรรมผิดปกติ
- แยกข้อมูลสำรองจากเครือข่ายหลัก แล้วทดสอบการกู้คืนตามสถานการณ์จริง
- ซักซ้อมแผนร่วมกันระหว่างผู้บริหาร ฝ่ายไอที และพนักงาน ตั้งแต่การตัดการเชื่อมต่อจนถึงการกลับมาให้บริการ
การซ้อมต้องตอบให้ได้ว่าใครมีอำนาจสั่งตัดระบบ จะสื่อสารกับลูกค้าและคู่ค้าอย่างไร และบริการใดต้องกลับมาก่อน เพื่อไม่ให้การตัดสินใจเริ่มต้นใหม่ในวันที่ระบบล่ม นอกจากนี้ ทรูระบุว่ากำลังสนับสนุนองค์กรขนาดใหญ่และภาคธนาคารตรวจสอบระบบเข้ารหัส เพื่อเตรียมเปลี่ยนผ่านสู่การเข้ารหัสที่รองรับยุคหลังควอนตัม โดยมองปี 2030 เป็นหมุดหมายที่ควรวางแผนไว้ ข้อสรุปสำคัญคือองค์กรไม่ควรวัดความปลอดภัยจากจำนวนเครื่องมือที่ซื้อ แต่จากความสามารถในการตรวจพบผู้บุกรุก ลดความเสียหาย และกู้ระบบกลับมาทำงานได้จริง