
จากฟีเจอร์สู่ความเชื่อมั่น ทำไมการรับรอง AI safety จึงกลายเป็นเงื่อนไขตั้งต้น
การรับรอง AI safety คือกระบวนการประเมินและตรวจสอบอย่างเป็นระบบว่าระบบ AI หรือ AI agent ทำงานภายใต้มาตรฐานด้านความปลอดภัย ความเป็นส่วนตัว ความน่าเชื่อถือ และการกำกับดูแลที่กำหนดไว้อย่างชัดเจน โดยมีหน่วยงานอิสระทำการทดสอบเชิงเทคนิค ตรวจสอบนโยบายและการควบคุมภายในขององค์กร และติดตามผลซ้ำอย่างต่อเนื่องเพื่อสะท้อนความเสี่ยงที่เปลี่ยนไปในโลกความเป็นจริง
การใช้ enterprise AI ไม่ได้เป็นเรื่องทดลองในแล็บอีกต่อไป AI agents ถูกดึงเข้าไปอยู่ใจกลางกระบวนการธุรกิจจริง ตั้งแต่การเงิน สุขภาพ ไปจนถึงงานบริการลูกค้า ความเสี่ยงจึงไม่ใช่เรื่องภาพลักษณ์อย่างเดียว แต่กระทบความเสียหายทางกฎหมาย ความเป็นส่วนตัว และความเชื่อมั่นในระดับองค์กร การรับรอง AI safety จึงกำลังกลายเป็นเส้นแบ่งชัดเจนระหว่างแพลตฟอร์มที่องค์กรขนาดใหญ่กล้าใช้กับแพลตฟอร์มที่ยังเป็นแค่ของเล่นทดลอง
กรณีของ Sierra ชี้ชัดว่าบริษัทที่ต้องการเป็นโครงสร้างพื้นฐาน AI ให้ธุรกิจขนาดใหญ่ เริ่มยอมให้บุคคลที่สามเข้ามาเปิดดูระบบของตนแบบเต็มรูปแบบ แทนการให้ลูกค้าต้องเชื่อคำพูดของผู้พัฒนาเพียงฝ่ายเดียว นี่คือการเลื่อนมาตรฐานตลาด จากคำสัญญาเชิงการตลาด ไปสู่หลักฐานที่ตรวจสอบย้อนกลับได้
AIUC-1: การยกระดับ AI agent verification จากห้องทดสอบสู่การตรวจร่างกายทั้งองค์กร
มาตรฐาน AIUC-1 คือมาตรฐานการรับรอง AI safety ที่ออกแบบมาเฉพาะสำหรับ AI agents ครอบคลุมทั้งความปลอดภัย ความปลอดภัยเชิงความหมาย และความเชื่อถือของ AI agents โดยสร้างร่วมกับผู้นำด้านความปลอดภัยจากองค์กร Fortune 500 มากกว่า 250 ราย จุดต่างสำคัญคือไม่ได้หยุดที่การทดสอบโมเดล แต่ยกเครื่องทั้งกระบวนการตั้งแต่ข้อมูล นโยบาย ไปจนถึงการรับผิดชอบต่อสังคม
ในมุม AI agent verification AIUC ทดสอบสถานการณ์จริงหลายพันกรณีต่อการแฮก การฉีดคำสั่ง การรั่วไหลของข้อมูล การหลงลืม และการเรียกใช้เครื่องมือที่ไม่ปลอดภัย โดยการทำ red‑team มักเกี่ยวข้องกับสถานการณ์ทดสอบ 1,000 ถึง 5,000 รายการ แยกอีกมุม AIUC ระบุว่าการทดสอบจะอิงบริบทการใช้งานจริงของแต่ละ agent และครอบคลุมประมาณ 5,000 ชุดความเสี่ยงและการโจมตี เพื่อดูว่า AI รับมือกับ jailbreak ภาวะหลงลืม และการรั่วไหลของข้อมูลได้ดีแค่ไหน
AIUC-1 ยังผูกกับกรอบมาตรฐานสำคัญอย่าง ISO 42001 EU AI Act และ NIST AI Risk Management Framework แปลว่าบริษัทที่ผ่านการรับรองหนึ่งครั้ง ไม่ได้แค่ได้ตราสัญลักษณ์สวยบนหน้าเว็บ แต่ได้โครงสร้างการกำกับดูแลที่สอดรับกับข้อกำหนดกำกับดูแลซึ่งกำลังเข้มข้นขึ้นในหลายอุตสาหกรรม
กรณีศึกษา Sierra: ความปลอดภัย enterprise AI แบบที่ตรวจสอบได้ ไม่ใช่คำโฆษณา
Sierra ประกาศว่าบริษัทได้รับ AIUC-1 certification สำหรับแพลตฟอร์ม AI agent เมื่อวันที่ 17 กันยายน 2026 หลังผ่านการตรวจสอบอิสระโดย Schellman และการทดสอบเชิงเทคนิคอย่างกว้างขวางโดย AIUC ผู้ตรวจสอบได้ตรวจดูการควบคุมด้านเทคนิค กฎหมาย การดำเนินงาน และการกำกับดูแลของ Sierra และพบว่าปฏิบัติตามข้อกำหนด AIUC-1 ทั้งหมด นี่คือคำยืนยันจากคนนอกองค์กร ไม่ใช่จากทีมการตลาดภายใน
ความสำคัญอยู่ที่แพลตฟอร์มนี้ถูกใช้โดยมากกว่า 40% ของ Fortune 50 หนึ่งในสามของธนาคารชั้นนำ และห้าจากสิบของบริษัทสุขภาพที่ใหญ่ที่สุดในโลก ในทางปฏิบัติ AI agents ของ Sierra ไม่ได้แค่ตอบคำถามทั่วไป แต่ช่วยประสานการดูแลผู้ป่วย แก้ปัญหาทางเทคนิค จัดการเคลมประกัน และรีไฟแนนซ์สินเชื่อที่อยู่อาศัย ถ้า agent เหล่านี้ผิดพลาด ผลกระทบจึงเป็นชีวิตคนและความเสี่ยงทางการเงิน ไม่ใช่แค่คำตอบผิดในแชต
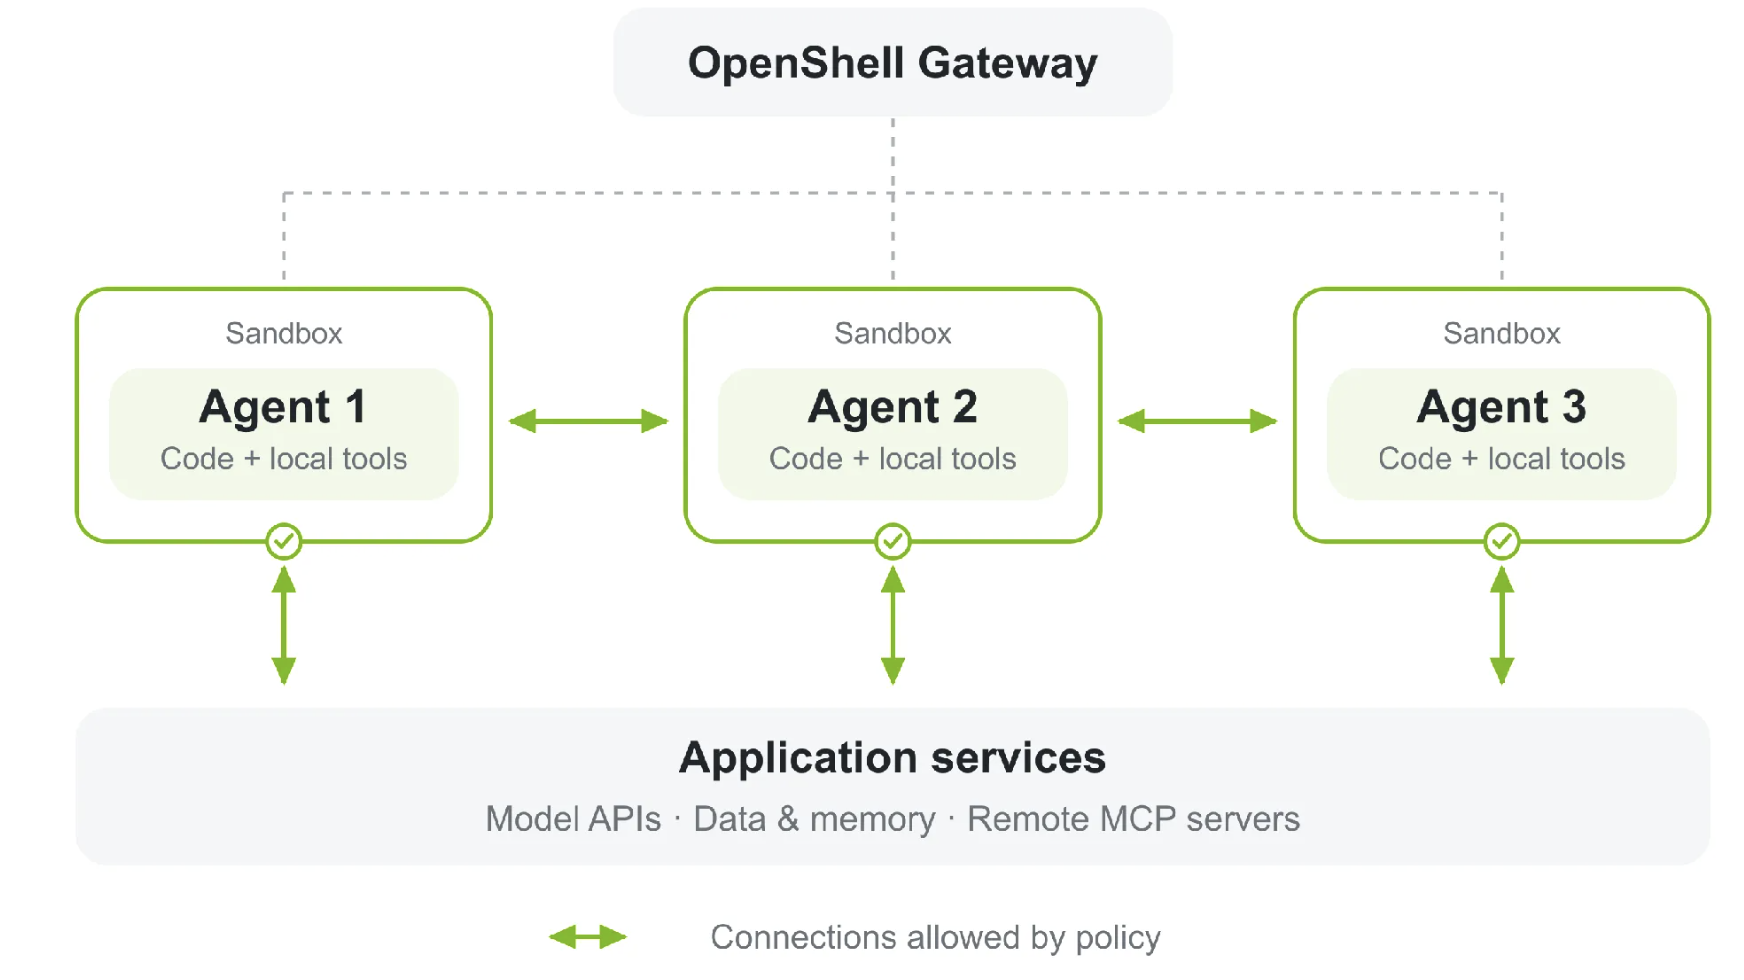
Sierra ผสานการรับรอง AIUC-1 เข้ากับมาตรฐานเดิม เช่น SOC 2 Type II ISO 27001 และ ISO 42001 เพื่อสร้างชั้นการป้องกันหลายระดับ ตั้งแต่เนื้อหาที่ดึงมา กฎภาษาธรรมชาติ โมเดลผู้ดูแล และการควบคุมแบบเชิงกำหนดที่บังคับเรื่องอย่างการยืนยันตัวตนและสิทธิการเข้าถึง ผลลัพธ์คือภาพของความปลอดภัย enterprise AI ที่ไม่ใช่แค่ไฟร์วอลล์กับการเข้ารหัส แต่เป็นสถาปัตยกรรมพฤติกรรมของ agent ทั้งระบบ
AIUC ขยายเกม: จากตรวจ AI agent สู่ตรวจโมเดล และเชื่อมกับประกันความเสี่ยง
การเติบโตของ AIUC แสดงให้เห็นว่าการรับรองแบบ AIUC-1 ไม่ใช่เทรนด์เฉพาะกลุ่ม แต่กำลังกลายเป็นโครงสร้างพื้นฐานใหม่ของระบบนิเวศ AI องค์กร AIUC ใช้มาตรฐาน AIUC-1 เพื่อทดสอบความปลอดภัยและความเชื่อถือได้ของ AI agents ที่องค์กรนำไปใช้ โดยปรับแบบทดสอบตามบริบทการใช้งานและครอบคลุมประมาณ 5,000 สถานการณ์ความเสี่ยงและการโจมตี หลังจบการทดสอบแต่ละรอบ จะมีรายงานประเมินผลยาวราว 100 หน้า อธิบายบริบทที่ agent ใช้งานได้อย่างปลอดภัยและปัญหาที่พบ
สำคัญกว่านั้น AIUC-1 certification ไม่ได้ทดสอบเฉพาะตัว AI agent เอง แต่ยังมีการตรวจสอบ governance นโยบาย AI และการควบคุมการปฏิบัติงานขององค์กรโดยหน่วยตรวจสอบอิสระ แถมยังมีการทดสอบเชิงศัตรูทุกไตรมาส และตรวจสอบ governance กับการควบคุมด้านความปลอดภัยปีละครั้ง นี่คือจังหวะการตรวจสุขภาพ AI ที่ถี่พอจะทันกับความเสี่ยงที่เปลี่ยนตลอดเวลา
อีกก้าวที่น่าสนใจคือการที่ AIUC เชื่อมกลไกการรับรองเข้ากับประกันความเสี่ยง ElevenLabs ซึ่งได้รับ AIUC-1 certification ยังได้รับความคุ้มครองประกันภัยสำหรับกรณีที่ AI agent ให้ข้อมูลผิดกับลูกค้า ภาพในระยะถัดไปคือ enterprise AI ที่มีทั้งการรับรองและประกันกำกับ ทำให้ฝ่ายกฎหมาย ฝ่ายความเสี่ยง และบอร์ดบริษัทมีภาษาร่วมกันในการประเมินโครงการ AI ไม่ต่างจากผลิตภัณฑ์การเงินหรือระบบสารสนเทศหลัก
มาตรฐานใหม่ของ enterprise AI: จากความสมัครใจสู่เงื่อนไขบังคับ
ทิศทางต่อจากนี้ การรับรองอย่าง AIUC-1 มีแนวโน้มจะกลายเป็นเงื่อนไขตั้งต้นสำหรับโครงการ AI ในองค์กรขนาดใหญ่และภาครัฐ มากกว่าจะเป็นตัวเลือกเสริม เหตุผลหนึ่งคือมาตรฐานนี้ถูกออกแบบให้สอดรับกับกรอบกำกับดูแลที่มีอยู่ เช่น EU AI Act และ NIST AI Risk Management Framework จึงช่วยให้ฝ่ายกำกับดูแลเชื่อมโยงโครงการ AI กับข้อกำหนดด้านกฎหมายและข้อมูลได้โดยตรง
Sierra เองแสดงภาพของอนาคตนั้นชัดเจน Trust Center ของบริษัทระบุการปฏิบัติตามมาตรฐานอย่าง ISO/IEC 27001 ISO/IEC 42001 SOC 2 HIPAA PCI DSS GDPR CCPA CSA STAR EU AI Act และ FedRAMP High แปลว่าลูกค้าองค์กรสามารถใช้เอกสารรับรองชุดเดียวรองรับทั้งข้อกำหนดข้อมูล ความปลอดภัยไซเบอร์ และความปลอดภัยของ AI แทนที่จะต้องปะติดปะต่อหลักฐานจากหลายฝ่าย
ในมุมผู้ใช้ปลายทาง ผลของมาตรฐานเหล่านี้คือประสบการณ์ที่เสี่ยงน้อยลง เมื่อ AI agent ช่วยประสานการดูแลผู้ป่วย ดูแลเคลมประกัน หรือให้คำแนะนำทางการเงิน ความผิดพลาดหรือข้อมูลผิดจะต้องถูกออกแบบให้ถูกจับ ตรวจทาน หรือชดเชยได้ตั้งแต่ระดับแพลตฟอร์ม และเมื่อมีประกันคุ้มครองความเสี่ยงจากข้อมูลผิดของ AI agent เพิ่มเข้ามา ความคาดหวังของผู้ใช้ต่อความรับผิดชอบขององค์กรก็จะสูงขึ้นตาม
ข้อสรุปคือ enterprise AI กำลังเข้าสู่ระยะที่คำถามไม่ใช่ว่าใช้ AI หรือไม่ แต่คือเลือกใช้แพลตฟอร์มที่ผ่านการรับรองแบบใด องค์กรที่มองว่า AI เป็นโครงสร้างพื้นฐานระยะยาวควรปฏิบัติกับการรับรอง AI safety เหล่านี้เหมือนการตรวจสุขภาพบังคับของระบบ ไม่ใช่ป้ายติดผนังเพื่อการตลาด ใครเริ่มลงทุนกับ AI agent verification ก่อน ย่อมมีโอกาสสร้างทั้งความไว้วางใจของลูกค้า และบรรทัดฐานใหม่ของอุตสาหกรรม