
Agentic Enterprise ต้องคิดเรื่องความปลอดภัยก่อนสร้างเอเจนต์ ไม่ใช่หลังบ้านลุกเป็นไฟ
Agentic Enterprise คือแนวทางที่องค์กรออกแบบระบบและกระบวนการให้ AI agents สามารถตัดสินใจ ประสานงานเครื่องมือ และลงมือทำงานอัตโนมัติแทนมนุษย์ในหลายจุดสัมผัสของธุรกิจ ตั้งแต่การตอบลูกค้า การวิเคราะห์ความเสี่ยง ไปจนถึงการปฏิบัติการด้านความปลอดภัยไซเบอร์แบบเรียลไทม์ ทำให้ AI กลายเป็นส่วนหนึ่งของโครงสร้างพื้นฐานทางธุรกิจ ไม่ใช่แค่ฟีเจอร์เสริมในแอปพลิเคชันอีกต่อไป
ปัญหาคือ องค์กรส่วนใหญ่รีบสร้างเอเจนต์ก่อนวางรั้วความปลอดภัย ทั้งที่ทราฟฟิก AI จำนวนมากกำลังวิ่งผ่านพร็อกซีและเครื่องมือมอนิเตอร์ที่ไม่เคยถูกออกแบบมาสำหรับ AI ตั้งแต่ต้น ผลคือไม่มีทั้ง enterprise AI governance ที่ชัดเจน ไม่มี AI agents protection ที่เป็นระบบ และไม่มี agentic AI security ที่ดูแลเอเจนต์ตลอดวงจรชีวิต เอเจนต์ที่ควรช่วยลดความเสี่ยงจึงอาจกลายเป็นตัวขยายพื้นที่โจมตีแทน
เมื่อ 77% ขององค์กรระบุว่างานหลักด้าน AI ของตนคือการ inference ไม่ใช่การเทรนโมเดลอีกต่อไป ทำให้งาน production AI กลายเป็นโครงสร้างพื้นฐานระดับ mission-critical ที่ต้องมี AI security platform รองรับอย่างจริงจัง องค์กรที่ยังมอง AI เป็น POC จะตามเกมความปลอดภัยไม่ทันอย่างหลีกเลี่ยงไม่ได้
ควบคุม AI จากจุดเดียว: ทำไม AI Gateway และ AI token management คือด่านหน้าที่มองข้ามไม่ได้
เมื่อองค์กรหนึ่งใช้โมเดล AI เฉลี่ยถึง 7 โมเดล และให้งาน inference รันอยู่ในทุกแอปพลิเคชัน เรื่อง tokenomics ไม่ใช่รายละเอียดปลีกย่อย แต่คือปัจจัยต้นทุนและความปลอดภัยระดับยุทธศาสตร์ ทุกคำขอที่เรียกโมเดลล้วนกินทั้งเงิน ประสิทธิภาพ และเปิดโอกาสให้ข้อมูลไหลออกไปผิดที่ผิดทาง ถ้าองค์กรไม่รู้ด้วยซ้ำว่าใครใช้ token เท่าไร กับโมเดลไหน ก็ไม่มีวันวัดความคุ้มค่าและความเสี่ยงได้เลย
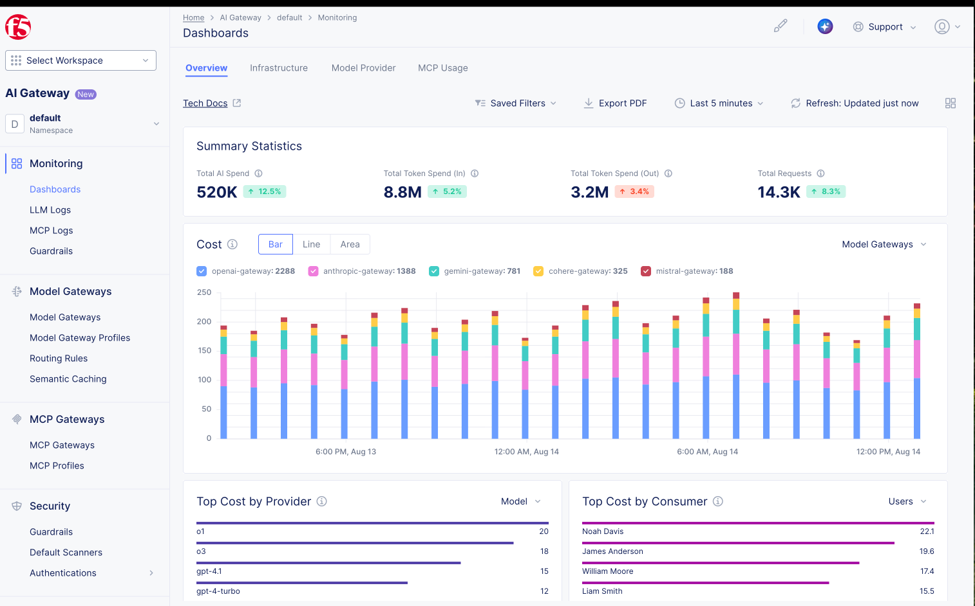
การยกระดับ F5 AI Gateway ให้เป็นส่วนหนึ่งของ F5 AI Security Platform จึงสำคัญ เพราะมันกลายเป็นจุดควบคุมเดียวสำหรับนโยบายต่อทุกคำขอที่วิ่งเข้าโมเดล AI, AI Agent และเครื่องมือที่เกี่ยวข้อง ครอบคลุมทั้งต้นทุน token และความปลอดภัย ฟังก์ชัน Model Gateway ระบุที่มาของการใช้ token แยกตามผู้ให้บริการ โมเดล ทีม และผู้ใช้ พร้อมกำหนดงบประมาณรายทีมแบบบังคับใช้ตั้งแต่ตอนที่ค่าใช้จ่ายเกิดขึ้นจริง ไม่ใช่รอใบแจ้งหนี้ค่อยตกใจ
นี่คือหัวใจของ AI token management ที่ดี: รู้ว่าใครใช้อะไร เมื่อไร และต้องหยุดหรือเร่งตรงไหน นอกจากนี้ F5 ยังลงทุนกับ smart routing, model tiering, semantic caching และ load balancing ที่รับรู้สถานะ GPU เพื่อส่งคำขอไปยังโมเดลที่เหมาะสมในระดับราคาที่เหมาะสม โดยระบุว่าสามารถลดค่าใช้จ่ายด้าน token ได้สูงสุดถึง 60% โดยไม่ต้องแก้โค้ดแอปพลิเคชัน องค์กรที่ยังปล่อยให้แต่ละทีมยิงโมเดลกันแบบไร้ศูนย์กลาง กำลังเผาเงินไปกับความไร้ระเบียบโดยไม่รู้ตัว
ที่สำคัญ ในมุม enterprise AI governance แพลตฟอร์มนี้เปิดให้กำหนดงบประมาณ นโยบายการจัดเส้นทางโมเดล และสิทธิ์การเข้าถึงของเอเจนต์จากจุดกลางเพียงครั้งเดียว แล้วบังคับใช้ได้กับสภาพแวดล้อมแบบกระจายทุกที่ที่โมเดลและเอเจนต์ทำงานอยู่ ทำให้ทีม AI platform ops, AI security ops และการเงินมองข้อมูลชุดเดียวกันบนหน้าจอเดียว นี่แหละคือการกำกับดูแล AI ที่เป็นของจริง ไม่ใช่แค่สไลด์ในงานประชุม
Agentic AI security: จาก SOC ระดับหนึ่งสู่การป้องกันเอเจนต์ตลอดวงจรชีวิต
ในด้านความมั่นคงปลอดภัยเอง AI agents กำลังเปลี่ยนโฉมงาน SOC ระดับหนึ่ง โดยค่อยๆ รับหน้าที่จำแนกแจ้งเตือน เชื่อมโยงข่าวกรองภัยคุกคาม และรันขั้นตอนตอบสนองตาม decision tree แทนมนุษย์ ทำให้บทบาท SOC analyst ขยับจากการลงมือจัดการแจ้งเตือนไปสู่การเฝ้าดูเอเจนต์ ตรวจสอบผลวิเคราะห์ และจัดการเคสที่เกินกรอบอัตโนมัติ นี่คือการย้ายมนุษย์ขึ้นไปทำงาน value สูงขึ้น แต่ก็สร้างความเสี่ยงใหม่ทันที: ถ้าเอเจนต์ถูกโจมตีหรือตีกรอบผิด จะมีใครเฝ้าดูผู้เฝ้ายามอีกที
การที่ต้องมี agentic AI security จึงไม่ใช่แฟชั่น แต่เป็นเงื่อนไขของความน่าเชื่อถือในระบบ AI ที่ทำงานแทนเรา แพลตฟอร์มความปลอดภัยใหม่เริ่มตอบโจทย์นี้อย่างตรงจุด เช่น F5 MCP Gateway ที่ให้การควบคุมสิทธิ์ของเอเจนต์ในระดับละเอียด จำกัดให้เอเจนต์เข้าถึงเฉพาะ API แหล่งข้อมูล และระบบ RAG ที่ได้รับอนุญาตอย่างชัดเจน พร้อมบันทึก audit trail ว่าเอเจนต์ตัวไหนเข้าถึงอะไร เมื่อไร ในนามของใคร ถ้าองค์กรยังไม่มีทะเบียนกลางของเอเจนต์และเครื่องมือ MCP นั่นหมายความว่ายังไม่เข้าใจความเสี่ยงจริงของตัวเองเลยด้วยซ้ำ
ในอีกด้านหนึ่ง การซื้อกิจการ Virtue AI ชี้ให้เห็นทิศทางเดียวกัน คือการสร้างความสามารถด้าน Agent Protection, Governance และ Visibility เพื่อมองเห็นการทำงานของเอเจนต์และเครื่องมือ AI ทั้งหมด ค้นหาเอเจนต์หรือแอปที่ไม่ได้รับอนุญาต สแกนเครื่องมือ MCP และซอร์สโค้ดหาความเสี่ยง ติดตามพฤติกรรมเอเจนต์ และบล็อกการเรียกใช้เครื่องมือที่เป็นอันตรายก่อนเกิดผลกระทบ พร้อมเสริมด้วยการ Agentic System Red-Teaming ที่ทดสอบเอเจนต์ในแซนด์บ็อกซ์กว่า 50 รูปแบบและ 14 โดเมนความเสี่ยงสูง รวมถึงการจำลองการโจมตีแบบ prompt injection และผ่าน MCP บนเฟรมเวิร์กเอเจนต์ชั้นนำ
เมื่อ Gartner คาดว่าตลาดเครื่องมือรักษาความปลอดภัยระบบนิเวศ AI และเอเจนต์จะเติบโตจาก 2.8 พันล้านดอลลาร์ในปี 2026 ไปเป็น 16.4 พันล้านดอลลาร์ภายในปี 2030 สิ่งที่สะท้อนชัดคือ โลกกำลังยอมรับความจริงร่วมกันว่า เอเจนต์ไม่ได้ต้องการแค่การมอนิเตอร์ แต่ต้องการกรอบความปลอดภัยเฉพาะของตัวเองตั้งแต่ขั้นตอนออกแบบ ทดสอบ ไปจนถึงการรันจริงอย่างต่อเนื่อง
AI security platform แบบเนื้อแท้: จาก Guardrails ถึง Continuous Validation
องค์กรที่คิดจะรอดในยุค Agentic Enterprise ต้องเลิกมองความปลอดภัย AI เป็นโครงการครั้งเดียวจบ แล้วหันมามองเป็นวงจรต่อเนื่องตั้งแต่นโยบาย การใช้งาน การทดสอบ ไปจนถึงการป้องกันระหว่างรันจริง แนวคิดนี้สะท้อนชัดใน AI security platform ที่ประกอบด้วยสี่เสาหลักคือ AI governance, AI usage control, AI security testing และ AI runtime protection พร้อมชั้น observability ที่ครอบอยู่ด้านบน ทำงานเป็นวงจรความปลอดภัยที่ทำต่อเนื่อง แทนที่จะทำเพื่อผ่าน compliance เพียงครั้งเดียว
ในระดับ runtime F5 AI Guardrails ตรวจสอบทุก prompt และ response เพื่อปิดบังข้อมูลอ่อนไหวก่อนส่งถึงโมเดล บล็อกการโจมตีแบบ injection และ jailbreak และใช้หลัก fail closed กับคำขอที่ประเมินไม่ได้ พร้อม audit trail ครบส่งต่อ SIEM และรองรับกรอบเช่น SOC 2, ISO และ HIPAA ส่วนฝั่ง Virtue AI เพิ่มมิติของ Continuous AI Validation โดยทดสอบรูปแบบการโจมตีหลายร้อยรูปแบบและหมวดความเสี่ยงมากกว่า 1,000 รายการ รองรับมัลติโมดัล และจัดทำรายงานสำหรับทีมความปลอดภัย ความเสี่ยง และ compliance โดยเฉพาะ
กล่าวอีกแบบ ถ้าองค์กรไม่มีทั้ง guardrails ระหว่างรันและการทดสอบแบบต่อเนื่อง ก็เท่ากับปล่อยให้เอเจนต์ที่เชื่อมต่อกับข้อมูลสำคัญและระบบภายในวิ่งอยู่บนความเชื่อมากกว่าหลักฐาน ระบบที่แข็งแรงในวันนี้อาจเปราะบางทันทีเมื่อมีการอัปเดตโมเดล ปรับ prompt หรือเปลี่ยนเครื่องมือ MCP การลงทุนกับ AI security platform จึงไม่ใช่ค่าใช้จ่ายส่วนเกิน แต่เป็น “ค่าเช่าความเชื่อมั่น” ที่องค์กรต้องจ่ายตลอดอายุการใช้งานของ AI
คนคือจุดแข็งสุดท้าย: ทำไมองค์กรต้องยกระดับทักษะ AI security พร้อมไปกับการลงทุนเทคโนโลยี
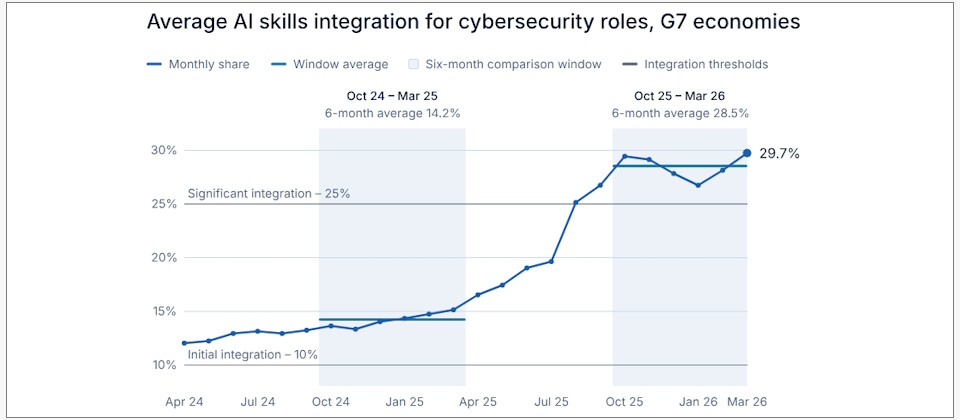
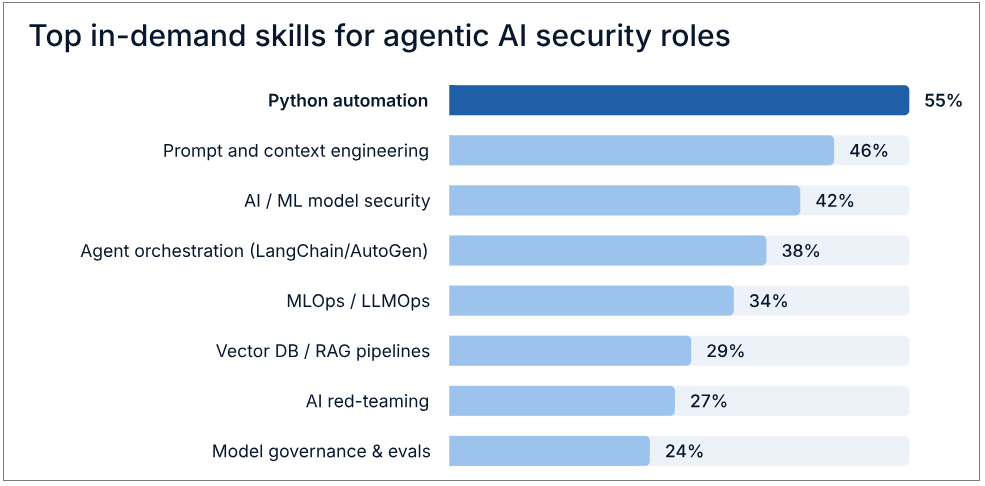
ต่อให้มีแพลตฟอร์มดีแค่ไหน ถ้าทีมความปลอดภัยไม่มีทักษะด้าน AI security ก็อาจตั้งค่าผิด ละเลยสัญญาณเตือน หรือปล่อยให้เอเจนต์ทำงานนอกกรอบโดยไม่รู้ตัว ข้อมูลจากกลุ่ม AI Workforce Consortium แสดงให้เห็นว่าตำแหน่งด้านความปลอดภัยไซเบอร์ในกลุ่มประเทศอุตสาหกรรมชั้นนำที่ระบุว่าต้องการทักษะ AI เพิ่มขึ้นเป็น 28.5% จากเดิม 14.2% ภายในเวลาเพียงปีเดียว หรือเพิ่มขึ้นเท่าตัว ทักษะหลักที่ถูกถามหาคือ Python automation, prompt และ context engineering, AI model security, AI agents coordination และ MLOps/LLMOps
งาน SOC ก็เปลี่ยนโฉมไปตามที่กล่าวไว้แล้ว: AI agents ค่อยๆ รับงาน Tier 1 ทำให้โอกาสที่นักวิเคราะห์หน้าใหม่จะได้สัมผัสเคสจริงลดลง ถ้าองค์กรไม่ลงทุนสร้างเส้นทางเรียนรู้ใหม่ เช่น การฝึกตีความผลวิเคราะห์ของเอเจนต์ การรีวิว decision tree ของระบบอัตโนมัติ และการออกแบบ guardrails ร่วมกับทีม data/AI การพึ่งพาเอเจนต์จะกลับมาสร้างช่องว่างทักษะที่กว้างกว่าเดิม
ดังนั้น กลยุทธ์ที่สมบูรณ์สำหรับ agentic AI security ควรเดินสองขาไปพร้อมกัน: ขาหนึ่งคือโครงสร้างพื้นฐาน เช่น AI security platform, AI Gateway, agent protection และ AI token management ที่ดี อีกขาคือการยกระดับคนให้เข้าใจทั้งความเสี่ยงและศักยภาพของ AI อย่างแท้จริง องค์กรที่ทำได้ทั้งสองอย่างจะไม่เพียงแค่ปกป้องตัวเองจากการโจมตี แต่ยังกล้าปล่อยให้เอเจนต์ไปสร้างคุณค่าทางธุรกิจเต็มศักยภาพโดยไม่ต้องกลัวไฟไหม้หลังบ้านตลอดเวลา