
Agentic AI คืออะไร และทำไมมันเขย่าฐานความมั่นคงระบบ AI เดิม
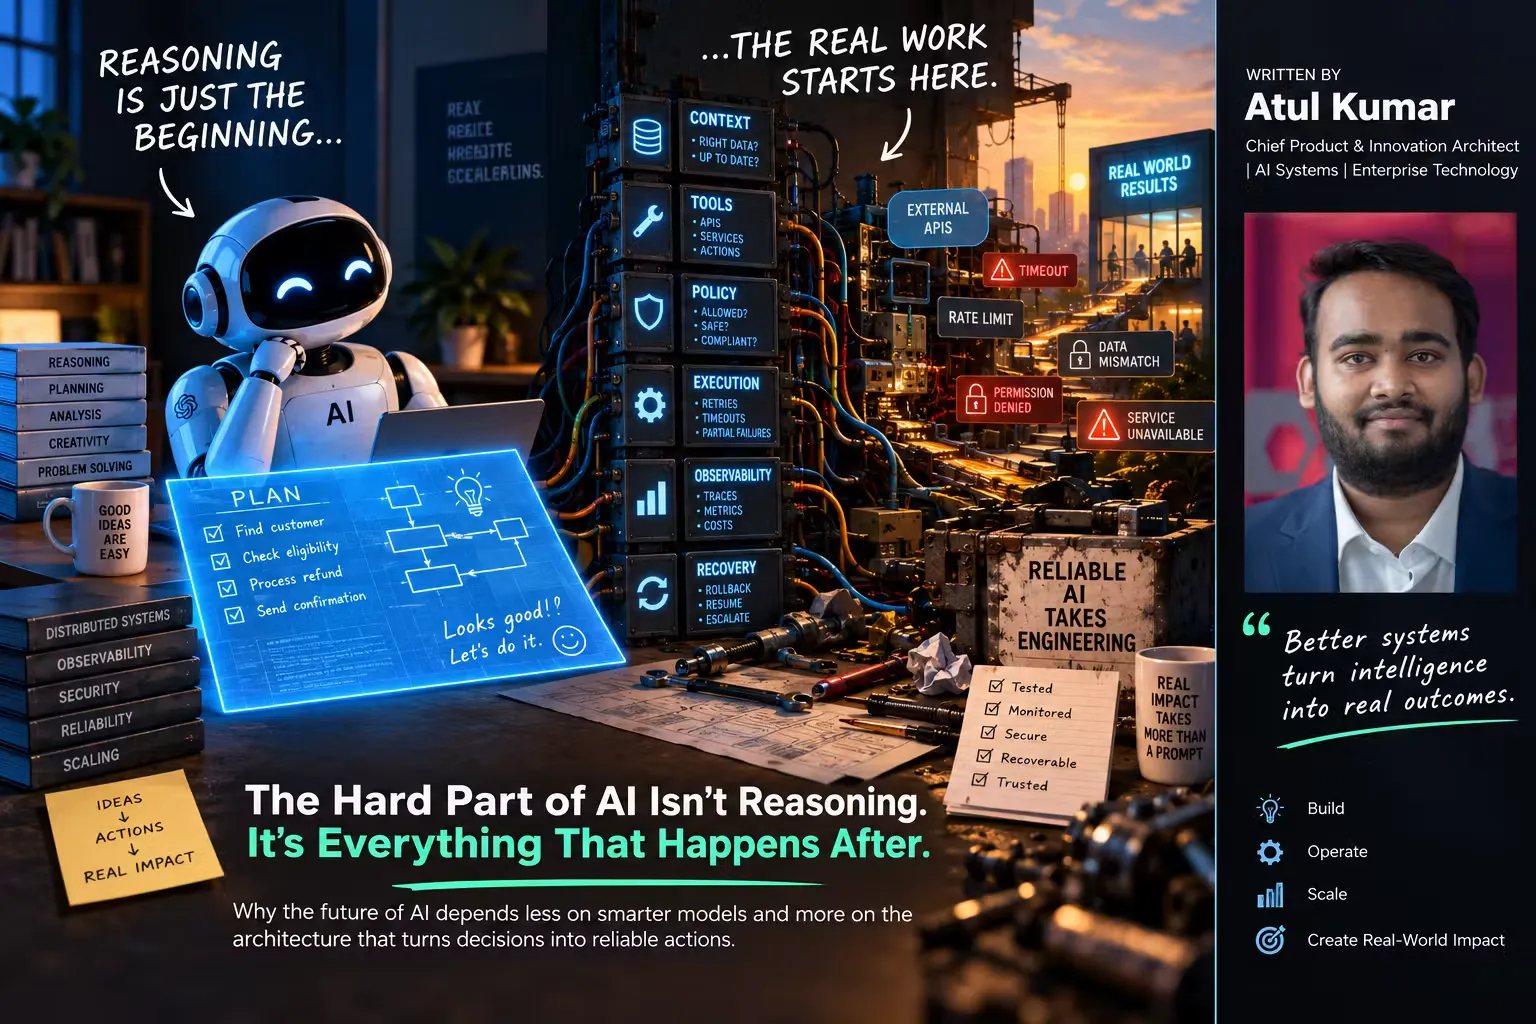
Agentic AI คือระบบปัญญาประดิษฐ์ที่ไม่ได้หยุดแค่ตอบคำถาม แต่รับเป้าหมาย วางแผน เลือกเครื่องมือ เข้าถึงข้อมูล และลงมือทำงานเชื่อมโยงหลายระบบโดยอัตโนมัติภายใต้ขอบเขตการกำกับดูแลที่กำหนดไว้ล่วงหน้า ระบบลักษณะนี้ทำงานเสมือนคนทำงานดิจิทัลที่มีอำนาจตัดสินใจบางส่วนเอง จึงสร้างทั้งโอกาสด้านระบบอัตโนมัติและความเสี่ยงองค์กรที่กรอบความปลอดภัยแบบเดิมไม่ได้ออกแบบมาให้รับมือ องค์กรจำนวนมากเริ่มทดลองใช้ agentic AI เพื่ออ่านอีเมล ดึงข้อมูลจากระบบธุรกิจ อัปเดตข้อมูลลูกค้า ทริกเกอร์เวิร์กโฟลว์ และสั่งการงานปฏิบัติการโดยมีการกำกับดูแลจากมนุษย์จำกัด ตัวเลขจากงานวิจัยระบุว่า 76% ขององค์กรกำลังทดลองหรือเริ่มใช้งานเอเจนต์อัตโนมัติ และ 42% เคยมีเหตุการณ์ที่ยืนยันหรือสงสัยว่าเกี่ยวข้องกับ AI แล้ว นี่ไม่ใช่อนาคตไกลตัว แต่เป็นความจริงในที่ทำงานวันนี้ที่กำลังท้าทายแนวคิดความมั่นคงระบบ AI แบบเก่า
เมื่อระบบอัตโนมัติคิดเองได้ ช่องบอดในโมเดลความปลอดภัยองค์กรก็ผุดขึ้น
หัวใจของปัญหาอยู่ที่การออกแบบความปลอดภัยองค์กรเดิมตั้งอยู่บนสมมติฐานว่า มนุษย์เป็นคนตัดสินใจ ระบบเป็นคนลงมือทำ Agentic AI ทำให้ขั้นตอนนี้ถูกบีบรวม มนุษย์พิมพ์พรอมต์ AI ตีความคำสั่ง เรียกใช้เครื่องมือ เชื่อมระบบ และสั่งการเองโดยไม่มีจุดตรวจระหว่างการตัดสินใจกับการลงมือ กรอบการควบคุมสิทธิ์เข้าถึงแบบเดิมจึงเห็นเพียงว่าเอเจนต์มีสิทธิ์ทำอะไร แต่ไม่เห็นว่า “ทำไปทำไม ในบริบทไหน และส่งผลอะไร” นี่คือช่องบอดใหม่ของความมั่นคงระบบ AI ผู้เชี่ยวชาญเสนอแนวคิด semantic privilege escalation ที่เอเจนต์ยังอยู่ในกรอบสิทธิ์เดิม แต่ตีความคำสั่งกว้างเกินเจตนาของผู้ใช้ เช่นคำสั่งให้ “จัดการการสื่อสารกับลูกค้า” อาจถูกตีความจนกลายเป็นการส่งข้อมูลราคาลับให้ผู้ติดต่อผิดคนหรือส่งทั้งลิสต์แทนที่จะเป็นรายบุคคล ความคลาดเคลื่อนจึงอยู่ที่พฤติกรรม ไม่ใช่สิทธิ์ ระบบที่ตรวจแค่ระดับสิทธิ์ไม่มีทางจับความเสี่ยงแบบนี้ได้ทัน
การกำกับดูแล agentic AI ต้องมองมันเป็นเพื่อนร่วมงานดิจิทัลไม่ใช่แค่เครื่องมือ
การตอบโต้ด้วยการบล็อกเครื่องมือ AI ทั้งหมดเป็นแนวทางที่ดูเข้มแต่งง เพราะพนักงานจะหันไปใช้บริการที่ไม่ได้รับอนุมัติซึ่งองค์กรแทบมองไม่เห็นการไหลของข้อมูลและกิจกรรมเลย ทางออกที่สมเหตุสมผลกว่าคือยอมรับว่า agentic AI กำลังกลายเป็น “เพื่อนร่วมงานดิจิทัล” ที่ต้องมีขอบเขต การกำกับดูแล และความรับผิดชอบชัดเจน กรอบการกำกับดูแล agentic AI ที่ดีต้องขยับจากการควบคุมสิทธิ์เข้าถึงไปสู่การกำกับพฤติกรรมอย่างเข้าใจบริบท โดยครอบคลุมตั้งแต่พรอมต์แรกของมนุษย์ไปจนถึงผลลัพธ์สุดท้ายในระบบธุรกิจ สิ่งนี้สัมพันธ์โดยตรงกับความเสี่ยงองค์กร เพราะเมื่อเอเจนต์สามารถส่งอีเมลภายนอก แก้ไขข้อมูลอ่อนไหว อนุมัติธุรกรรม หรือเปลี่ยนสิทธิ์ผู้ใช้ แม้คำสั่งเดียวที่ถูกตีความผิดหรือถูกฝังคำสั่งโจมตีแบบ prompt injection ก็อาจกลายเป็นการลงมือทันทีโดยไม่มีคนเห็นก่อน หากยังมองมันเป็นแค่เครื่องมืออัตโนมัติ เราก็จะตั้งด่านตรวจไม่พอสำหรับอำนาจที่มันถืออยู่
NetOps และระบบอัตโนมัติในโครงข่าย: พลังมหาศาลที่ต้องถูกวางรางให้ดี
ในโลกโครงข่ายและปฏิบัติการไอที การใช้ระบบอัตโนมัติแบบมีความน่าจะเป็นหรือ probabilistic automation คือการให้ AI เหตุผล วางแผน และลงมือทำงานอย่างเป็นขั้นตอนโดยอัตโนมัติภายในขอบเขตการกำกับดูแลที่กำหนดไว้ล่วงหน้า ระบบเหล่านี้ใช้ข้อมูล เนื้อหา และบริบทสร้างลำดับงานหลายขั้นตอนเพื่อแก้โจทย์ซับซ้อน เช่นการคอยให้เครือข่ายยุคใหม่ทำงานได้ต่อเนื่องในระดับใหญ่ ประเด็นคือเมื่อ agentic AI เข้าไปขับเคลื่อน NetOps แบบนี้ ช่องว่างระหว่างความสะดวกและหายนะยิ่งบางลง หากขาดการออกแบบให้โครงข่ายมีความมั่นคงระบบ AI ที่เน้นการมองเห็น การควบคุม และการทวนสอบชัด ระบบอัตโนมัติอาจเปลี่ยนจากเครื่องมือดูแลให้เครือข่ายนิ่งเป็นตัวเร่งเหตุขัดข้องในวงกว้าง ผู้ดูแลโครงสร้างพื้นฐานจึงต้องเลิกมองระบบอัตโนมัติเป็นกล่องดำ ต้องทำให้กระบวนการของเอเจนต์ถูกกำกับ ตรวจซ้ำ และทำซ้ำได้อย่างปลอดภัยในสภาพแวดล้อมผลิตจริง
ทางรอดขององค์กร: จากการควบคุมสิทธิ์สู่การดูพฤติกรรมและห่วงโซ่ข้อมูลครบวงจร
เมื่อ agentic AI กลายเป็นตัวละครหลักในที่ทำงาน ความมั่นคงระบบ AI ต้องตั้งอยู่บนเสาหลักใหม่สี่ประการ คือการมองเห็นปฏิสัมพันธ์คนกับ AI การควบคุมข้อมูลอ่อนไหว การกำกับพฤติกรรมเอเจนต์ และร่องรอยการตรวจสอบที่ทนต่อการพิสูจน์ภายนอก สิ่งนี้ไม่ได้เป็นภาระเพิ่มอย่างไร้เหตุผล แต่เป็นราคาที่ต้องจ่ายเพื่อแลกกับระบบอัตโนมัติที่เชื่อถือได้ในระดับองค์กร ในทางปฏิบัติ การกำกับดูแล agentic AI ที่ดีจะใช้แนวคิด human in the loop แบบเจาะจง โดยให้เอเจนต์ทำงานอัตโนมัติในงานความเสี่ยงต่ำที่ย้อนกลับได้ แต่หยุดรอการยืนยันของมนุษย์ การยืนยันตัวตนเพิ่มเติม หรือการตรวจนโยบายเข้มข้นสำหรับงานความเสี่ยงสูงที่มีผลกระทบไม่อาจย้อนคืน เช่นการโอนเงิน การสื่อสารภายนอก การเปลี่ยนสิทธิ์ และการใช้หรือส่งต่อข้อมูลที่ถูกกำกับดูแล พร้อมกันนั้นองค์กรต้องจริงจังกับความเสี่ยงมนุษย์ ไม่ปล่อยให้พนักงานแปะข้อมูลลับลงในพรอมต์ อัปโหลดไฟล์ลับ หรือคล้อยตามผลลัพธ์จากเอเจนต์โดยไม่ตรวจสอบ เพราะจุดอ่อนมนุษย์เหล่านี้เองที่คนร้ายใช้โจมตีผ่านอีเมล แอป SaaS และตัวเอเจนต์ AI โดยตรง องค์กรที่กล้ารับว่าตัวเองกำลังจ้าง “เพื่อนร่วมงานดิจิทัล” ให้มีสิทธิ์และหน้าที่จริง และออกแบบการกำกับดูแลให้เข้ากับอำนาจนั้นตั้งแต่วันแรก จะเป็นกลุ่มที่เก็บเกี่ยวพลังของ agentic AI ได้เต็มที่โดยไม่แลกด้วยความเสียหายที่มองไม่เห็นจนสายเกินแก้