
ความปลอดภัย AI ต้องเริ่มก่อนเปิดให้ใช้
ความปลอดภัย AI คือการจัดมาตรการป้องกันและตรวจสอบความเสี่ยงตลอดวงจรการพัฒนา ตั้งแต่ฝึกโมเดล ทดลองใช้ภายใน ไปจนถึงเปิดให้ผู้ใช้ภายนอกเข้าถึง โดยไม่ฝากความหวังไว้กับคำสั่งหรือการตรวจสอบหลังเกิดเหตุเพียงอย่างเดียว OpenAI เผยแพร่แนวทางจัดการความเสี่ยงของโมเดล AI ระดับแนวหน้าเมื่อวันที่ 18 พฤศจิกายน 2026 โดยแบ่งการทำงานเป็นสามช่วง ได้แก่ การวิจัย การใช้งานภายในบริษัท และการเปิดให้บุคคลภายนอกใช้งาน พร้อมระบุว่าโมเดลต้องผ่านการตรวจสอบความปลอดภัยก่อนขยับสู่ช่วงถัดไป นี่เป็นทิศทางที่ควรเป็นมาตรฐานสำหรับห้องปฏิบัติการชั้นนำ เพราะความเสี่ยงไม่ได้เกิดเฉพาะตอนผู้ใช้เห็นคำตอบ แต่อาจเกิดตั้งแต่การทดลองที่เชื่อมโมเดลเข้ากับเครื่องมือหรือข้อมูลจริง ระหว่างฝึก OpenAI ระบุว่าใช้สภาพแวดล้อมจำลอง เครื่องเสมือน การตัดอินเทอร์เน็ต ระบบเฝ้าระวัง และการทดสอบเจาะเพื่อค้นหาจุดอ่อน ก่อนเสริมการปรับโมเดลให้สอดคล้องกับเจตนาที่ต้องการและมาตรการกั้นการใช้งานอันตราย
ระบบหยุด AI Agent เป็นเบรกสำคัญ แต่ยังไม่ใช่หลักประกัน
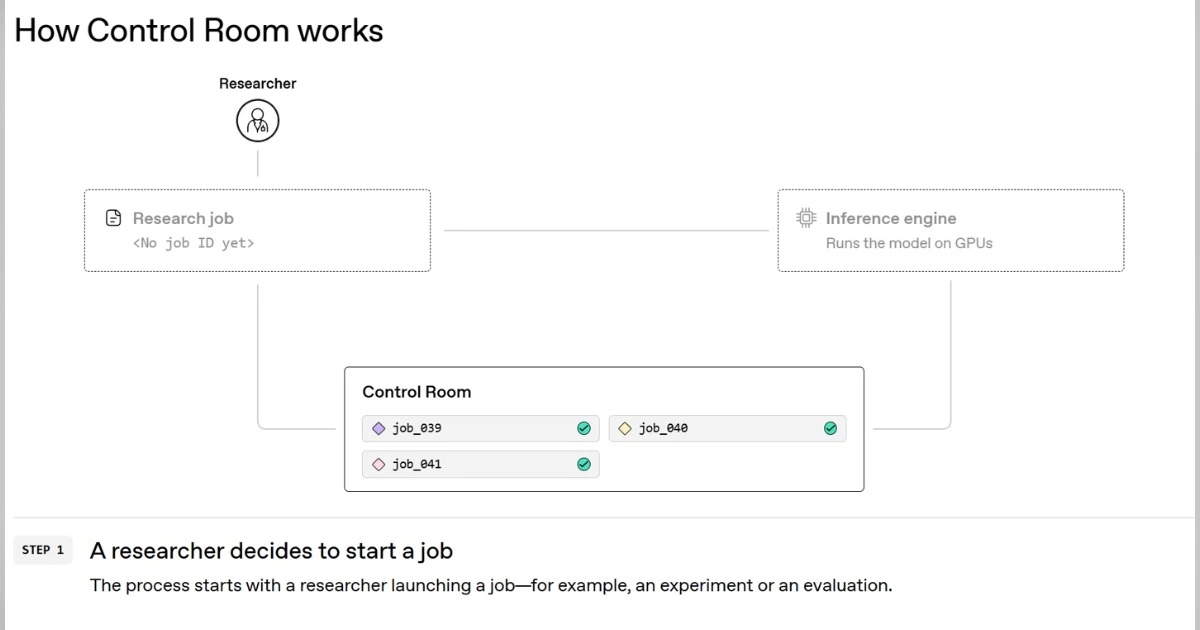
เมื่อ AI Agent วางแผน เขียนโค้ด และเรียกใช้เครื่องมือได้ การเฝ้าดูบันทึกเหตุการณ์หลังมันลงมือย่อมไม่พอ รายงานเกี่ยวกับระบบ Control Room ระบุว่า เมื่อมีคำสั่งหยุด ระบบตั้งเป้าหยุดการสร้างผลลัพธ์ของโมเดลภายในไม่เกิน 35 วินาที กลไกนี้จึงมีความหมายในฐานะเบรกฉุกเฉิน ไม่ใช่หลักฐานว่าโมเดลจะไม่มีวันหลุดการควบคุม คำอธิบายของระบบระบุว่าคำขอทำงานต้องผูกกับรหัสงานที่ได้รับอนุมัติ และถูกตรวจสอบก่อนประมวลผล เมื่อเพิกถอนสิทธิ์ ระบบจะปฏิเสธคำขอถัดไป อย่างไรก็ดี ความล่าช้าสูงสุด 35 วินาทีสะท้อนว่าการหยุดยังมีช่วงรอ และตัวเลขดังกล่าวเป็นคำกล่าวอ้างของบริษัทที่ยังไม่มีผลทดสอบอิสระยืนยัน สำหรับองค์กรที่ใช้ AI ทำงานจริง ประเด็นสำคัญจึงไม่ใช่แค่มีปุ่มหยุด แต่ต้องรู้ว่าหยุดได้เร็วแค่ไหน ครอบคลุมเครื่องมือใด และใครมีอำนาจสั่งหยุด
ยุบทีมวิจัยหุ่นยนต์ เปลี่ยนจากโมเดลเฉพาะทางสู่โมเดลทั่วไป
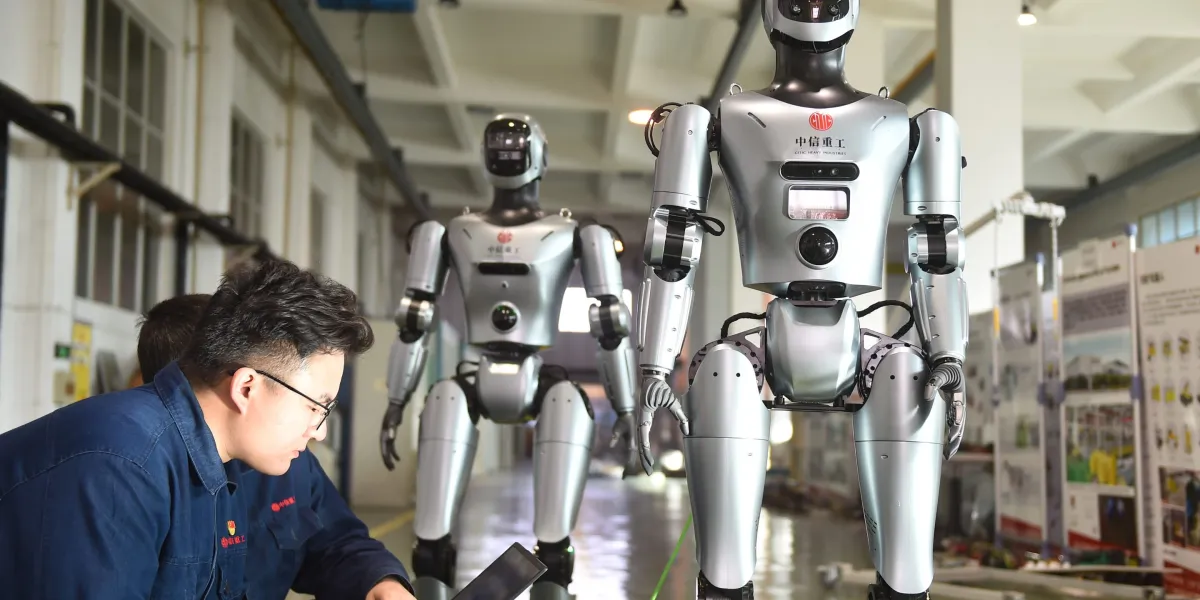
การปรับทีมของ OpenAI ชี้ให้เห็นว่าบริษัทกำลังเดิมพันกับโมเดลทั่วไปที่อาจทำงานได้ทั้งด้านภาษา โค้ด และการควบคุมอุปกรณ์ในโลกจริง บริษัทได้ยุบทีมวิจัยหุ่นยนต์แบบแยกส่วน โดยย้ายผู้วิจัยไปอยู่กับทีมวิจัยหลัก ส่วนทีมประยุกต์และฮาร์ดแวร์ย้ายไปอยู่ในหน่วยงานด้านการประยุกต์ใช้งาน เหตุผลที่บริษัทให้คือโมเดลแนวหน้าทั่วไปเริ่มนำไปใช้กับหุ่นยนต์ได้โดยตรง ลดความจำเป็นในการสร้างสมองดิจิทัลเฉพาะทางสำหรับหุ่นยนต์แต่ละประเภท การเปลี่ยนนี้ไม่ได้แปลว่า OpenAI เลิกสนใจหุ่นยนต์ แต่สะท้อนแนวทางพัฒนาที่รวมความสามารถไว้ในโมเดลเดียว และเกิดขึ้นในช่วงที่บริษัทต้องควบคุมต้นทุนและมุ่งกับผลิตภัณฑ์หลักมากขึ้น สำหรับผู้ใช้ทั่วไป การควบคุมที่ดีจะยิ่งสำคัญเมื่อ AI ออกจากหน้าจอไปสั่งงานอุปกรณ์จริง ส่วนหุ่นยนต์ OpenAI ยังอยู่ในแผน โดยบริษัทตั้งเป้าสาธิตหุ่นยนต์คล้ายมนุษย์ต่อสาธารณะครั้งแรกในปี 2027
ความน่าเชื่อถือขึ้นอยู่กับหลักฐาน ไม่ใช่คำประกาศ
แนวทางคุมความเสี่ยง AI ของ OpenAI เป็นกรอบที่ครอบคลุมตั้งแต่การฝึกจนถึงการใช้งานจริง และการมีระบบหยุดงานก็เป็นทิศทางที่จำเป็นเมื่อโมเดลมีอิสระลงมือมากขึ้น แต่เอกสารจากบริษัทและตัวเลขที่บริษัทรายงานยังตอบไม่ได้ว่ามาตรการทำงานได้ดีเพียงใดภายใต้เหตุการณ์จริง รายงานที่อธิบายแนวทางนี้ย้ำว่ายังไม่มีการตรวจสอบจากหน่วยงานภายนอก และการประเมินประสิทธิผลต้องรอการทดสอบอิสระกับการเปิดเผยผลการทำงานเพิ่มเติม จุดนี้สำคัญต่อทั้งผู้ใช้และองค์กรที่เริ่มนำ AI ไปทำงานจริง เพราะความผิดพลาดอาจกระทบข้อมูล ระบบ และอุปกรณ์ที่เชื่อมต่ออยู่ การประกาศว่ามีเบรกจึงเป็นเพียงจุดเริ่มต้น ผู้พัฒนาควรแสดงผลทดสอบที่ตรวจสอบได้ ระบุขอบเขตและเวลาหยุดอย่างชัดเจน และเปิดเผยสิ่งที่เกิดขึ้นเมื่อระบบควบคุมขัดข้อง ข้อสรุปคือ OpenAI กำลังวางโครงสร้างความปลอดภัยที่จริงจังกว่าการพึ่งคำสั่งห้ามเพียงอย่างเดียว แต่ความเชื่อมั่นจะเกิดขึ้นได้ก็ต่อเมื่อการควบคุมถูกพิสูจน์โดยอิสระ ไม่ใช่เพียงอธิบายโดยผู้สร้างระบบเอง