
ภาพรวมความพร้อม AI กับช่องโหว่ไซเบอร์ที่องค์กรมองข้าม
ความพร้อม AI ไทยหมายถึงระดับที่องค์กรประเมินว่าตนเองมีโครงสร้างพื้นฐานข้อมูล ระบบประมวลผล และมาตรการความปลอดภัยเพียงพอสำหรับการแปลงร่าง AI องค์กร ตั้งแต่การจัดเก็บและเข้าถึงข้อมูล ไปจนถึงการปกป้องข้อมูลสำคัญจากภัยคุกคามไซเบอร์ AI พร้อมทั้งมีกติกาการใช้ AI ที่ชัดเจนสำหรับพนักงานและระบบงาน เพื่อให้ใช้เทคโนโลยีได้คุ้มค่าและไม่เสี่ยงต่อการรั่วไหลของข้อมูลหรือหยุดชะงักทางธุรกิจ ตัวเลข 86% ขององค์กรที่มองว่าโครงสร้างพื้นฐานรองรับ AI มีความสำคัญสะท้อนว่าภาคธุรกิจกำลังเร่งลงทุนด้านข้อมูลและระบบประมวลผล แต่เมื่อหันดูด้านความปลอดภัยกลับพบว่า มีเพียง 9.5% ที่มั่นใจอย่างยิ่งว่าพร้อมรับมือภัยคุกคามไซเบอร์ในยุค AI ช่องว่างนี้ไม่ใช่เรื่องเทคนิคเล็กน้อย แต่คือความเสี่ยงเชิงกลยุทธ์ เพราะการลงทุนโครงสร้างพื้นฐานที่ไม่พาความปลอดภัยข้อมูล AI ไปด้วย เท่ากับเปิดประตูให้ภัยคุกคามไซเบอร์ AI เข้าถึงหัวใจธุรกิจอย่างตรงไปตรงมา
ทำไมโครงสร้างพื้นฐานพร้อม แต่ความปลอดภัยข้อมูล AI ยังเปราะบาง
ผลสำรวจแสดงภาพชัดว่าองค์กรกำลังตีความคำว่าความพร้อม AI แบบเอนไปด้านโครงสร้างพื้นฐานมากเกินไปและละเลยมิติความปลอดภัยข้อมูล AI ในระดับปฏิบัติจริง ผลสำรวจ The Synology 2026 Southeast Asia Business AI Transformation Survey ระบุว่า 64.4% มองความปลอดภัยและความเป็นส่วนตัวของข้อมูลเป็นอุปสรรคอันดับหนึ่งในการประยุกต์ใช้ AI ขณะที่ 47.3% กังวลเรื่องคุณภาพและความพร้อมใช้ของข้อมูล และ 33.7% สะท้อนปัญหาต้นทุนการติดตั้งระบบ แม้องค์กรจะเร่งเพิ่มความพร้อมของระบบจัดเก็บข้อมูลและโครงสร้างพื้นฐาน AI แต่ความเชื่อมั่นว่าจะรับมือภัยคุกคามไซเบอร์ AI ได้ยังต่ำกว่า 10% และภัยคุกคามไซเบอร์เพิ่มขึ้นถึง 75% ภายในปีเดียว บอกชัดว่าการลงทุนโครงสร้างพื้นฐานล้ำหน้าไปไกลกว่าการออกแบบการป้องกัน การตรวจจับ และการกู้คืน ระบบสำรองข้อมูลที่ติดตั้งไว้กว่า 92% ยังไม่เพียงพอ เพราะมีเพียง 21.4% ที่มั่นใจว่าจะกู้คืนระบบจากแรนซัมแวร์ได้อย่างรวดเร็วโดยข้อมูลสำรองยังปลอดภัย และอีก 32.5% ไม่แน่ใจว่าจะกู้คืนได้จริงหากถูกโจมตี
สามรากฐานที่หายไปในความพร้อม AI ไทย
ผลสำรวจสะท้อนชัดว่าความพร้อม AI ไทยยังเหลื่อมล้ำ เพราะองค์กรจำนวนมากโฟกัสเรื่องโครงสร้างพื้นฐานข้อมูลแต่ไม่จัดเรียงสามรากฐานให้สมดุล ทั้งข้อมูลพร้อม ระบบรองรับภาระงานเต็มประสิทธิภาพ และความสามารถกลับมาดำเนินงานได้อย่างรวดเร็วเมื่อเกิดเหตุไม่คาดฝัน ทั้งสามองค์ประกอบต้องเดินหน้าควบคู่กันไป การแปลงร่าง AI องค์กรจึงไม่ใช่แค่ซื้อโซลูชันใหม่ แต่ต้องออกแบบสถาปัตยกรรมข้อมูล การสำรอง และการกู้คืนระบบแบบมีเป้าหมาย ในมิติโครงสร้างพื้นฐาน องค์กรกว่า 86% มุ่งยกระดับโครงสร้างพื้นฐานข้อมูลและระบบความปลอดภัยเพื่อขับเคลื่อน AI ให้เกิดผลลัพธ์จริง หลายแห่งหันจากแนวคิดคลาวด์ทั้งหมดมาใช้โครงสร้างพื้นฐานแบบผสมผสานเพื่อคุมต้นทุนและรักษาอธิปไตยของข้อมูลกว่า 60% แล้ว แต่หากไม่มี security controls และ AI governance ที่ชัด การแปลงร่างนี้เสี่ยงกลายเป็นการขยายพื้นผิวการโจมตีมากกว่าการสร้างมูลค่า การสำรองข้อมูลก็ต้องยกระดับจากแนวคิดเดิมไปสู่แนวทาง 3-2-1-1-0 ที่เพิ่ม Immutable Backup การตัดการเชื่อมต่อจากเครือข่าย และการทดสอบกู้คืนสม่ำเสมอเพื่อลดข้อผิดพลาดเป็นศูนย์
เมื่อภัยคุกคามไซเบอร์ AI ชนกับพฤติกรรมการทำงานจริง
ช่องโหว่ที่อันตรายที่สุดของความพร้อม AI ไทยไม่ได้อยู่ในดาต้าเซ็นเตอร์เท่านั้น แต่อยู่ในพฤติกรรมคนทำงานด้วย ผลสำรวจชี้ว่า 73% ของบุคลากรใช้เวลากับงานเอกสารมากกว่า 10 ชั่วโมงต่อสัปดาห์ และ AI สามารถเพิ่มผลิตภาพได้อย่างมาก แต่เมื่อพนักงานหันไปใช้เครื่องมือ AI ภายนอกโดยไม่มีมาตรการควบคุม ภัยคุกคามไซเบอร์ AI ก็ปะทะกับข้อมูลองค์กรแบบตรงตัว 34% ขององค์กรยังไม่มีมาตรการควบคุมการใช้ AI ของพนักงาน และ 47.1% ไม่สามารถตรวจสอบได้ว่าเครื่องมือ AI ภายนอกนำข้อมูลขององค์กรไปประมวลผลอย่างไร การออกนโยบายห้ามใช้งานเพียงอย่างเดียวจึงไม่เวิร์กในโลกการทำงานที่พึ่งพาเครื่องมือดิจิทัลสูง ทางออกที่สมเหตุสมผลคือการใช้มาตรการควบคุมทางเทคนิค เช่น ระบบคัดกรองและเซนเซอร์ข้อมูลสำคัญก่อนส่งออกไปยังโมเดลภายนอก เพื่อให้สอดรับกับหลักธรรมาภิบาลข้อมูล แนวคิดเรื่อง Data Governance ที่รัดกุมจึงไม่ใช่ศัพท์สวยหรู แต่เป็นเกราะกันข้อมูลรั่วไหลที่จับต้องได้ โดยเฉพาะเมื่อองค์กรเลือกใช้แพลตฟอร์ม AI แบบ On-premises หรือระบบที่คุมเส้นทางข้อมูลได้เอง
บทสรุป:ความพร้อมที่วัดผิด ทำให้ AI กลายเป็นจุดเสี่ยงมากกว่าจุดแข็ง
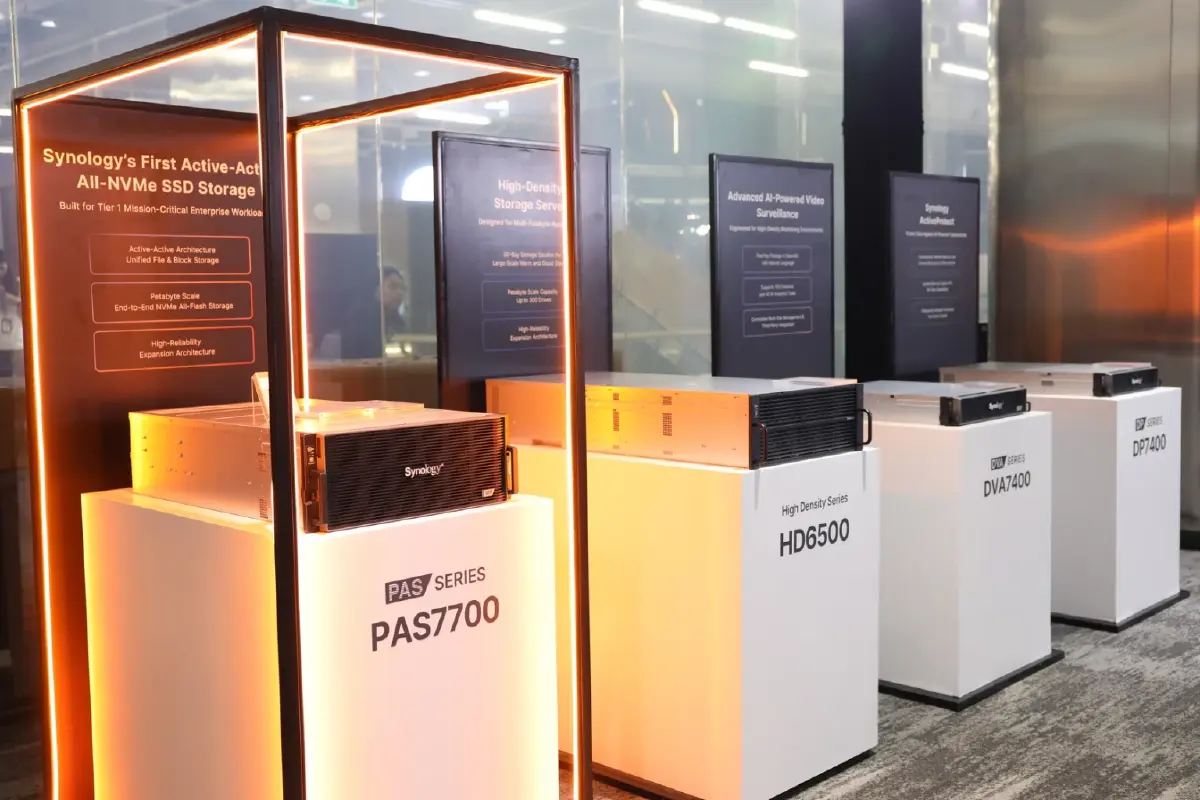
หากดูผิวเผิน ความพร้อม AI ไทยอาจดูน่าประทับใจจากตัวเลขการลงทุนโครงสร้างพื้นฐานที่เติบโตกว่า 44% ในปีที่ผ่านมา และการเร่งใช้เทคโนโลยีจัดเก็บข้อมูลแบบ All-flash เช่น NVMe SSD เพื่อลดคอขวดระหว่างการจัดเก็บและประมวลผล ที่มีกรณีใช้จริงลดเวลาส่งผ่านไฟล์ 100 GB จาก 40 นาทีเหลือ 2 นาที แต่เมื่อเจาะลึก จะเห็นว่าองค์กรกำลังสร้างเครื่องยนต์ AI ที่แรงมากบนระบบเบรกที่ยังไม่ผ่านเทสต์ภัยคุกคามไซเบอร์ AI หัวใจของบทวิเคราะห์นี้คือ องค์กรต้องเลิกวัดความพร้อม AI จากโครงสร้างพื้นฐานเพียงด้านเดียว และย้อนกลับมาถามหาความปลอดภัยข้อมูล AI ความสามารถกู้คืนระบบ และกติกาการใช้ AI ที่ใช้งานได้จริงในระดับพนักงาน ความสามารถในการรับมือและฟื้นฟูระบบจึงกลายเป็นดัชนีชี้วัดความอยู่รอดของธุรกิจมากกว่าคำว่าพร้อมบนสไลด์พรีเซนเทชัน ช่องว่างระหว่างความเชื่อว่าพร้อมกับความสามารถทำงานได้จริงเมื่อถูกโจมตี คือเรื่องที่องค์กรต้องจัดการตอนนี้ ไม่ใช่รอให้เหตุการณ์บังคับ เพราะในโลกที่ภัยคุกคามไซเบอร์เพิ่มขึ้น 75% ภายในปีเดียว การชะลอปรับปรุงความปลอดภัยคือการเสี่ยงธุรกิจโดยไม่จำเป็น