
เขียนได้เร็ว ไม่ได้แปลว่าพร้อมส่งมอบ
การตรวจสอบโค้ด AI คือกระบวนการประเมินโค้ดที่เอเจนต์สร้างขึ้นด้วยกฎที่ทำซ้ำได้และการพิจารณาตามบริบท เพื่อค้นหาข้อผิดพลาด ความเสี่ยงด้านความปลอดภัย และการละเมิดข้อกำหนดก่อนโค้ดจะเข้าสู่ระบบจริง โดยมีหลักฐานให้ทีมตรวจสอบได้
ประเด็นสำคัญจึงไม่ใช่ว่าเอเจนต์เขียนโค้ดได้หรือไม่ แต่ทีมพิสูจน์ได้แค่ไหนว่าโค้ดนั้นถูกต้อง ปลอดภัย และดูแลต่อได้ การตรวจสอบตั้งแต่ตอนเขียนช่วยลดโอกาสเกิดงานแก้ซ้ำ โดยเฉพาะเมื่อปรับปรุงระบบเดิมที่มีข้อจำกัดและหนี้ทางเทคนิคสะสมอยู่แล้ว แนวร่วมระดับโลกของ Sonar กับ LTM มุ่งนำการกำกับดูแลและการตรวจสอบเข้าไปอยู่ในงานพัฒนาของลูกค้า แทนการรอให้ปัญหาปรากฏหลังส่งมอบ
ทิศทางนี้ตอบโจทย์คอขวดที่เปลี่ยนจากการเขียนไปสู่การทบทวนและยืนยันความถูกต้อง ซึ่งผู้ตอบแบบสำรวจ 85% ระบุว่าเป็นปัญหาที่กำลังเกิดขึ้น ขณะเดียวกัน นักพัฒนารายงานว่า AI มีส่วนในโค้ดที่ส่งเข้าระบบ 65% เพิ่มจาก 42% ในปีก่อน และคาดว่าจะเป็น 76% ในปีถัดไป เมื่อโค้ดมีจำนวนมากขึ้น การหวังพึ่งการอ่านทุกบรรทัดด้วยคนจึงไม่ใช่แผนควบคุมคุณภาพที่เพียงพอ
ใช้ทั้งกฎตายตัวและการคิดตามบริบท
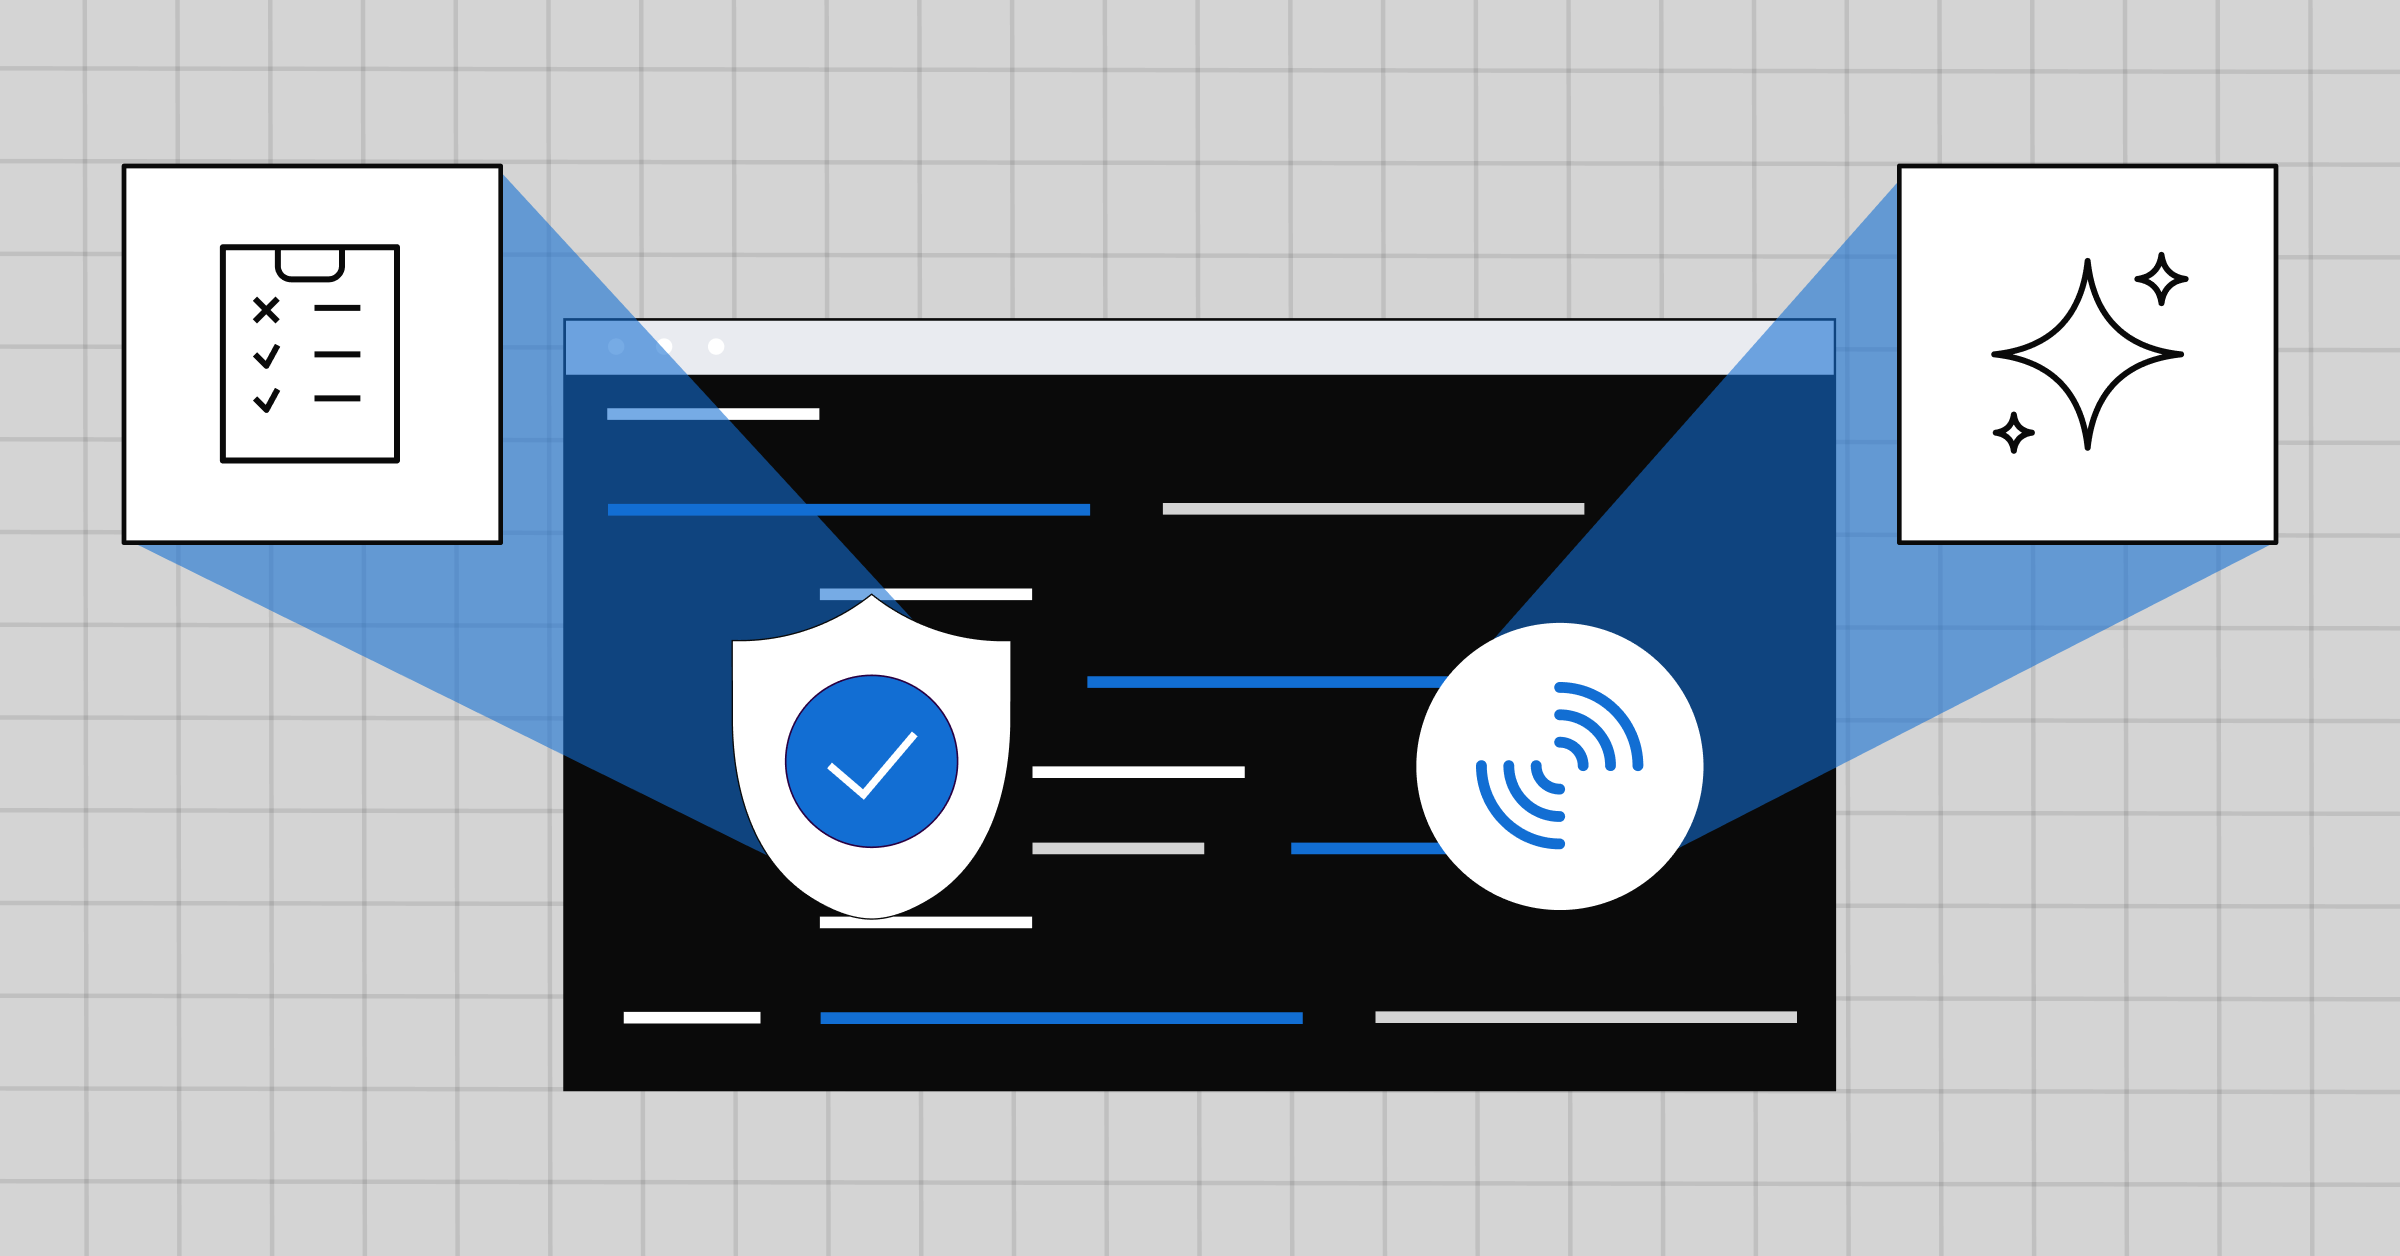
Sonar เสนอให้วางการตรวจสอบสองแบบไว้ในทุกช่วงของวงจรพัฒนาซอฟต์แวร์ แบบ deterministic ใช้กฎเชิงโครงสร้างและรูปแบบที่รู้จัก จึงให้ผลสม่ำเสมอและเหมาะกับมาตรฐานที่องค์กรกำหนดไว้ ส่วนแบบ agentic ใช้เหตุผลที่พิจารณาบริบท เพื่อทบทวนเจตนาของการเปลี่ยนแปลง ตรรกะทางธุรกิจ และความผิดปกติที่กฎทั่วไปอาจคาดไม่ถึง ทั้งสองแบบเติมเต็มกัน ไม่ควรใช้แบบหนึ่งแทนอีกแบบ
บทบาทของ SonarQube คือช่วยให้องค์กรตรวจสอบและกำกับดูแลโค้ดจากเอเจนต์ได้ พร้อมนำผลไปประกอบการตัดสินใจก่อนปล่อยใช้งาน ส่วน Sonar Vortex ให้บริบทเฉพาะโครงการ มาตรฐานการเขียนโค้ด และข้อจำกัดแก่เอเจนต์ก่อนเริ่มทำงาน แล้วตรวจผลลัพธ์แยกจากการประเมินของเอเจนต์เอง วิธีนี้มีน้ำหนักกว่าการให้ผู้สร้างงานเป็นผู้รับรองงานของตัวเอง
ในทางปฏิบัติ การตรวจพบปัญหาควรกลายเป็นบทเรียนให้ระบบตรวจรอบถัดไป ไม่ใช่จบด้วยการแก้เฉพาะบรรทัดที่เสีย ผู้พัฒนาระบบโรงงานซอฟต์แวร์รายหนึ่งอธิบายว่า เมื่อพบสิ่งที่ไม่ตรงความต้องการ เขาจะแก้ระบบโรงงานที่สร้างงานนั้น วิธีคิดนี้ทำให้การตรวจสอบเป็นวงจรป้อนกลับ และสร้างบันทึกที่ตรวจสอบย้อนหลังได้สำหรับทีมที่ไม่สามารถอ่านโค้ดทุกบรรทัด
Quality gate ต้องมาก่อน pull request
การตรวจที่เกิดหลังเปิด pull request มักมาช้าเกินไป เพราะข้อผิดพลาดได้เดินทางผ่านหลายขั้นตอนแล้ว Quality gate ในกระบวนการ CI จึงควรตรวจมาตรฐาน คุณภาพ และความลับที่อาจถูกใส่ในโค้ด ก่อนอนุญาตให้การเปลี่ยนแปลงเดินหน้าสู่การรวมโค้ด SonarQube ใช้โปรไฟล์คุณภาพและ quality gate เป็นเกณฑ์ ส่วนการตรวจแบบ agentic ช่วยทบทวนตรรกะและเจตนา แล้ววนแก้จนการตรวจ CI ผ่าน
การตรวจโค้ดก่อนรวมไม่ได้มีไว้เพิ่มขั้นตอนให้ทีม แต่ทำให้การปฏิเสธงานมีเหตุผลและหลักฐาน แทนการถกเถียงจากความรู้สึก เมื่อพบข้อบกพร่องที่ยืนยันแล้ว Remediation Agent สามารถสร้างแนวทางแก้และวิเคราะห์ซ้ำก่อนเปิด pull request ให้ผู้พัฒนาพิจารณา การแก้จึงไม่ถูกนับว่าจบเพียงเพราะเอเจนต์บอกว่าจบแล้ว
สำหรับการปรับปรุงระบบเดิม ประโยชน์อยู่ที่การตรวจทั้งของใหม่และหนี้เก่าระหว่างงานเดียวกัน ลดโอกาสนำปัญหาเดิมติดไปกับระบบที่กำลังปรับปรุง การทดสอบของ Sonar กับเอเจนต์เขียนโค้ดรายหนึ่งพบว่า Vortex ลดการใช้โทเคนได้สูงสุด 36% ซึ่งชี้ว่าบริบทและการตรวจที่เหมาะสมอาจลดรอบลองผิดลองถูก ไม่ใช่แค่เพิ่มด่านควบคุม
ระบุสถาปัตยกรรมก่อนความคลาดเคลื่อนจะลุกลาม
โค้ดอาจผ่านการทดสอบและทำงานตามคำสั่ง แต่ยังทำให้โครงสร้างระบบเสียหายได้ หากเอเจนต์ไม่รู้ว่าส่วนประกอบใดพึ่งพากันได้ หรือขอบเขตใดต้องรักษาไว้ SonarQube Cloud เปิดให้ทีมสำรวจสถาปัตยกรรมปัจจุบันและกำหนดสถาปัตยกรรมที่ตั้งใจไว้ผ่านการทำงานร่วมกับเอเจนต์โดยใช้ CLI หรือเซิร์ฟเวอร์ MCP จากนั้นความสัมพันธ์ที่ละเมิดข้อกำหนด เช่น การพึ่งพาระหว่างส่วนประกอบที่ไม่ได้รับอนุญาต จะปรากฏเป็นปัญหาด้านการดูแลรักษาในกระบวนการเดิม
การตรวจจับตั้งแต่ต้นสำคัญเพราะหนี้ทางสถาปัตยกรรมสะสมเร็วกว่าหนี้ระดับโค้ด 2.8 เท่า ความสัมพันธ์ที่วางผิดเพียงจุดเดียวอาจส่งผลต่อหลายโมดูล ทำให้การเปลี่ยนแปลงในอนาคตเสี่ยงขึ้น การทำให้ข้อกำหนดสถาปัตยกรรมตรวจสอบได้จึงเป็นการป้องกันที่คุ้มกว่าการรอให้ระบบพันกันจนทีมไม่กล้าแก้
ขณะนี้การจัดการสถาปัตยกรรมผ่านเอเจนต์พร้อมใช้งานใน SonarQube Cloud สำหรับ Java, C#, JavaScript, TypeScript และ Python ส่วนความร่วมมือกับ LTM เริ่มให้ความสำคัญกับธนาคาร บริการทางการเงิน และประกันภัย ซึ่งเป็นสภาพแวดล้อมที่ต้องรักษาทั้งมาตรฐานและหลักฐานการตรวจสอบ ข้อสรุปสำหรับทุกทีมชัดเจน: ยิ่งเอเจนต์ผลิตโค้ดได้เร็วเท่าไร การตรวจอิสระที่ฝังอยู่ทุกขั้นตอนก็ยิ่งจำเป็น เพื่อให้ความเร็วไม่กลายเป็นหนี้และความเสี่ยงที่ทีมต้องรับภายหลัง