
Muse คืออะไร และทำไม AI agent ความเสี่ยงจึงไม่ใช่เรื่องไกลตัว
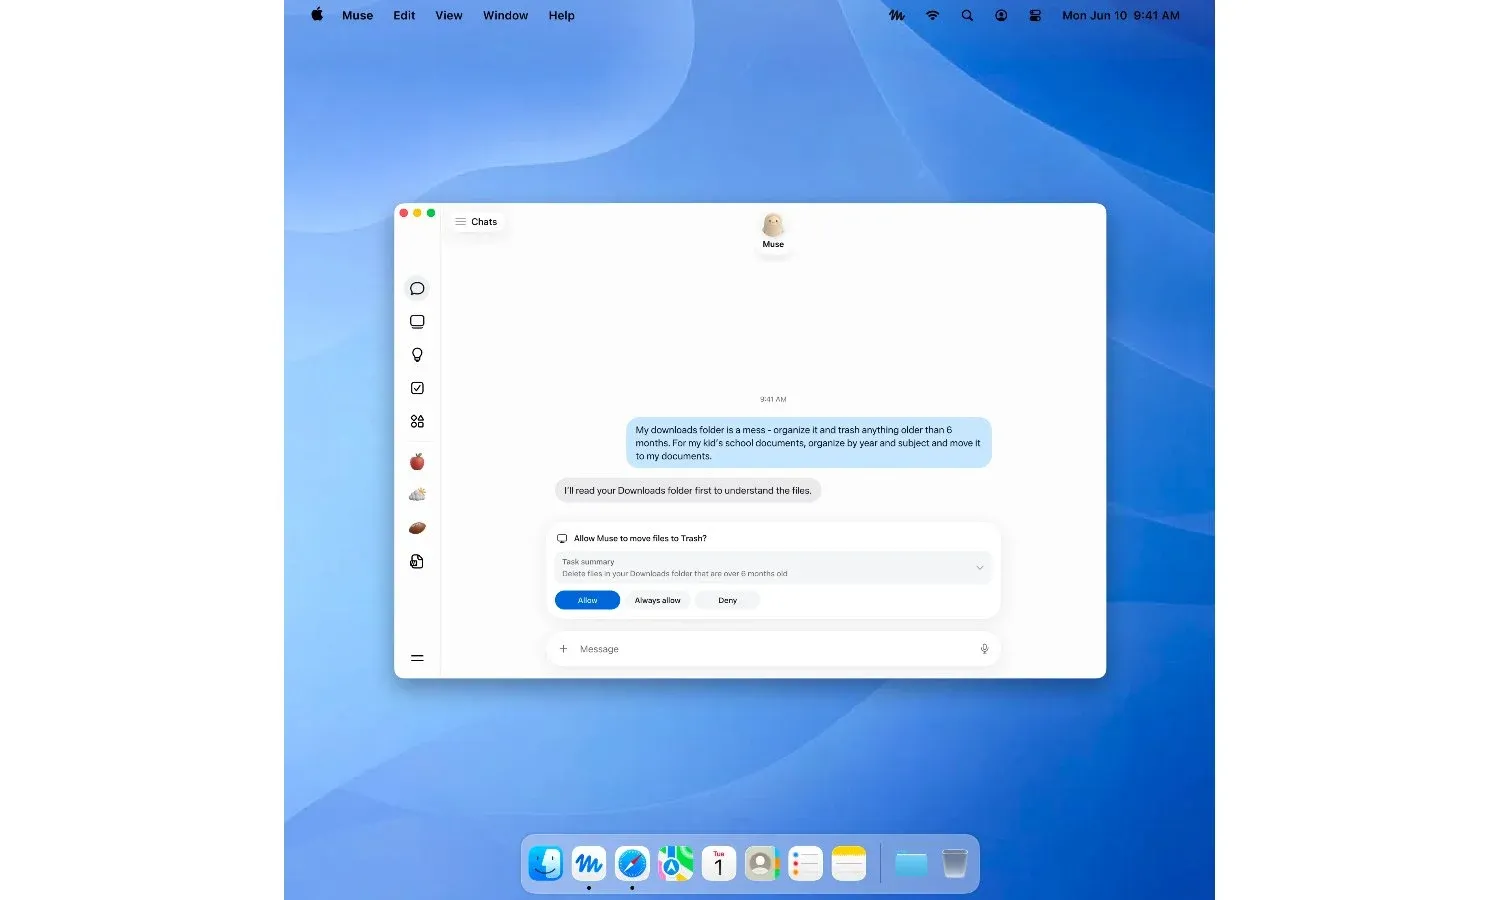
Muse คือเอเจนต์ปัญญาประดิษฐ์ส่วนตัวที่ออกแบบมาเพื่อเชื่อมต่อกับแอปและบริการต่าง ๆ ของผู้ใช้ ช่วยจัดการงานดิจิทัลแทนมนุษย์ ตั้งแต่อีเมล ปฏิทิน ระบบชำระเงิน ไปจนถึงข้อมูลสุขภาพและสมาร์ทโฮม โดยมีเป้าหมายให้กลายเป็นซูเปอร์ปัญญาประดิษฐ์ส่วนบุคคลที่เข้าถึงข้อมูลส่วนตัวจำนวนมากเพื่อให้ตอบสนองได้อย่างแม่นยำและสะดวก การทำให้ AI agent มีสิทธิ์เข้าถึงข้อมูลงานและชีวิตประจำวันระดับนี้แม้จะเพิ่มประโยชน์ใช้สอยอย่างชัดเจน แต่ก็สร้างความเสี่ยงด้านความปลอดภัยและความเป็นส่วนตัวที่ลึกและกว้างกว่าที่ผู้ใช้ทั่วไปมักจะคิด เพราะเมื่อข้อมูลส่วนตัว AI ถูกรวมศูนย์ไว้กับตัวช่วยหนึ่งเดียว จุดแข็งด้านความสะดวกอาจกลายเป็นจุดอ่อนด้านความปลอดภัยในทันที เบื้องหลัง Muse คือแนวคิด Personal Superintelligence ที่ต้องการให้ผู้ใช้หลายพันล้านคนมีผู้ช่วยอัจฉริยะส่วนตัวในทุกแพลตฟอร์มของบริษัท Muse ถูกพัฒนาตามแนวทางโอเพนซอร์สเพื่อให้เข้าถึงแอปหลากประเภท ไม่ว่าจะเป็นอีเมล ปฏิทิน ระบบชำระเงิน ข้อมูลสุขภาพ แอปซื้อสินค้า และระบบบ้านอัจฉริยะ โดยระบุว่าผู้ใช้สามารถเลือกและเพิกถอนสิทธิ์เชื่อมต่อได้เองทุกเมื่อ ฟังดูเหมือนผู้ใช้ควบคุมได้เต็มที่ แต่การให้สิทธิ์ครั้งเดียวกับ AI agent ที่ทรงพลัง อาจสร้างช่องทางรั่วไหลข้อมูลที่ผู้ใช้ไม่ทันระวัง เพราะเมื่อ AI เข้าถึงมากกว่ามนุษย์คนเดียว ก็เท่ากับว่ามัลแวร์ AI หรือโค้ดอันตรายในเครื่องอาจใช้ทางลัดผ่านตัวช่วยนี้เข้าถึงโลกทั้งใบของเรา
ช่องโหว่ dictation ในแอป Muse บน macOS: จุดล้มเหลวเดียวที่เปลี่ยน AI agent ให้เป็นทางด่วนของ malware
แม้ Muse จะถูกโฆษณาว่าอาศัยโครงสร้าง Muse Secure VM และให้ผู้ใช้ควบคุมระดับการเข้าถึงเอง งานวิจัยด้านความปลอดภัยล่าสุดกลับชี้ว่าภาพนี้สวยเกินจริง ช่องโหว่แบบ local zero-day ในแอป Muse บน macOS ทำให้โค้ดที่รันในเครื่องซึ่งไม่มีสิทธิ์พิเศษใด ๆ สามารถเปลี่ยนเส้นทางทราฟฟิกคำสั่งเสียงที่ส่งไปยัง Muse ได้ กล่าวคือ malware ที่อยู่ในเครื่องสามารถเข้าไปปรับค่าการตั้งค่าแบบไม่ได้ระบุในเอกสารชื่อ endo_voyager_dictation_endpoint เพื่อเปลี่ยนปลายทาง dictation ไปยังเซิร์ฟเวอร์ที่ผู้โจมตีควบคุมได้ โดยไม่ต้องผ่านการอนุญาตระดับระบบปฏิบัติการแต่อย่างใด ผลที่ตามมาไม่ใช่แค่เสียงที่ถูกดักฟัง แต่คือการเปิดเผย prompt และคำสั่งที่ผู้ใช้ส่งให้โมเดล AI ที่อยู่เบื้องหลัง Muse ให้แก่ผู้โจมตีโดยตรง ซึ่งช่องโหว่นี้อาจเปิดทางให้เกิด prompt injection การขโมยข้อมูลยืนยันตัวตน และการใช้สิทธิ์เข้าถึงที่ผู้ใช้มอบให้ Muse ไปทำงานที่เป็นอันตราย แม้จะไม่ใช่ช่องโหว่สำหรับผู้โจมตีจากระยะไกลและต้องอาศัยโค้ดที่รันอยู่ในเครื่อง แต่สาระสำคัญคือมันกลายเป็นช่องทาง privilege escalation ที่ทำให้ malware ท้องถิ่นมีสิทธิเข้าถึงมากกว่าที่ควรมี และเปลี่ยน Muse ให้เป็นทางด่วนออกจากกรอบป้องกันของระบบปฏิบัติการ
เมื่อข้อมูลส่วนตัว AI กลายเป็นสมบัติกลางของระบบ: อีเมล บัตรเครดิต สุขภาพ และคำถามลับที่อาจรั่วไหล
หัวใจของปัญหาไม่ใช่แค่ช่องโหว่เทคนิค แต่คือระดับการเข้าถึงข้อมูลที่ Muse ขอจากผู้ใช้ เพื่อให้ Muse ทำหน้าที่เป็นผู้ช่วยดิจิทัลเต็มรูปแบบ ระบบถูกออกแบบให้เข้าถึงอีเมล ปฏิทิน ระบบชำระเงิน ข้อมูลสุขภาพ แอปซื้อสินค้า และระบบบ้านอัจฉริยะ นั่นหมายความว่าทุกคำบอก ทุกข้อความที่ส่ง ทุกการชำระเงิน และแม้แต่สัญญาณจากอุปกรณ์สุขภาพอาจผ่านสายตาของ AI agent ตัวเดียว หากผู้ใช้เปิดสิทธิ์อย่างกว้างขวางเพื่อแลกกับความสะดวก การรวมศูนย์ข้อมูลระดับนี้ทำให้ Muse กลายเป็น single point of failure อย่างแท้จริงในมุมมองด้านความปลอดภัย AI agent ความเสี่ยงจึงถูกขยายออกไปไกลกว่าการรั่วไหลข้อมูลประเภทเดียว แต่กลายเป็นภาพรวมของตัวตนดิจิทัลทั้งหมดของผู้ใช้ นักวิจัยด้านความปลอดภัยเปรียบเทียบสถานการณ์นี้เหมือนการอยู่ในอพาร์ตเมนต์ที่มีระบบรักษาความปลอดภัยดี แต่เราให้กุญแจหลักของทั้งตึกกับผู้ช่วย AI แล้วปล่อยให้มัลแวร์ที่อยู่ในเครื่องแอบแย่งกุญแจนั้นไปใช้ แม้ระบบปฏิบัติการอย่าง macOS จะมีเฟรมเวิร์ก TCC เพื่อควบคุมการเข้าถึงข้อมูลสำคัญและการแยกสิทธิ์ การให้ Muse เข้าถึงจำนวนมากเกินไปทำให้แนวป้องกันเหล่านี้ถูกลดทอนโดยปริยาย เพราะ EDR ที่ใช้ตรวจจับโค้ดอันตรายจะไม่สามารถแยกได้ชัดเจนว่าคำสั่งที่ AI agent ส่งออกมานั้นมาจากผู้ใช้จริงหรือถูกแทรกแซงโดย malware AI หรือโค้ดแฝง
Secure VM ไม่ใช่เกราะวิเศษ: ช่องโหว่ที่สะท้อนลำดับความสำคัญด้านความปลอดภัยของผู้พัฒนา AI
ผู้พัฒนา Muse ย้ำอยู่เสมอว่าระบบถูกสร้างให้ปลอดภัยและคุ้มครองความเป็นส่วนตัวอย่างถึงที่สุด โดยอ้างถึงการใช้ Muse Secure VM และการให้ผู้ใช้ควบคุมระดับการเข้าถึงด้วยตนเอง บริษัทระบุว่าชะลอการเปิดตัวเพื่อยกระดับความปลอดภัยจนผ่านเกณฑ์ขั้นต่ำก่อนให้คนทั่วไปใช้งาน โดยยอมรับว่าคงไม่อาจรับประกันว่าไม่มีข้อผิดพลาดใดเกิดขึ้น แต่ยืนยันว่าโครงสร้างทุกส่วนถูกออกแบบให้รัดกุม อย่างไรก็ตาม ช่องโหว่ dictation ที่เปิดทางให้โค้ดในเครื่องเปลี่ยนปลายทางทราฟฟิกได้ชี้ให้เห็นว่าคำว่า “secure” ในโลกของ AI agent ไม่ได้หมายถึงการปิดทุกช่องทางเสี่ยง แต่เป็นการประเมินว่าอะไรยอมรับได้ในกรอบธุรกิจ ที่น่ากังวลคือ แม้บริษัทเทคโนโลยีเหล่านี้มีโมเดล AI ชั้นนำที่สามารถใช้ค้นหาบั๊กในซอฟต์แวร์ของตนเอง นักวิจัยกลับตั้งคำถามว่าทำไมความปลอดภัยของแอป AI ที่พวกเขาปล่อยให้ผู้ใช้ถือถือไม่ถูกจัดลำดับความสำคัญเท่าที่ควร มีการตั้งข้อสังเกตว่าการไม่ใช้บริการ dictation ภายในอุปกรณ์ที่มีอยู่แล้ว แต่เลือกส่งข้อมูลเสียงออกไปยังระบบของตนเอง น่าจะสะท้อนความต้องการเข้าถึงข้อมูลในระดับที่กว้างขึ้น เพื่อใช้ประโยชน์จากข้อมูลผู้ใช้ ซึ่ง “ความโลภต่อข้อมูลผู้ใช้” แบบนี้ย่อมขยายพื้นที่โจมตี โดยเฉพาะเมื่อช่องโหว่ปรากฏขึ้นในจุดที่เกี่ยวกับการส่งข้อมูลออกไป ยิ่งไปกว่านั้น ยังไม่มีการตอบรับความคิดเห็นอย่างเป็นทางการเกี่ยวกับช่องโหว่ดังกล่าวจากบริษัท ณ เวลาที่มีการรายงาน ทำให้ความเชื่อมั่นด้านความปลอดภัย AI agent ถูกตั้งคำถามหนักขึ้น
บทสรุป: ก่อนมอบสิทธิ์ให้ Muse ต้องมองเห็นทั้งด้านมืดของความสะดวก
Muse สะท้อนภาพอนาคตที่ AI agent เข้ามาจัดการงานแทบทุกด้านของชีวิตดิจิทัลเราตั้งแต่ปลายทางอีเมลไปจนถึงระบบชำระเงินและข้อมูลสุขภาพ ด้านหนึ่งมันทำให้โลกดิจิทัลเป็นระเบียบและมีประสิทธิภาพ แต่อีกด้านหนึ่ง การทำให้ตัวช่วยหนึ่งเดียวมีสิทธิ์เข้าถึงข้อมูลจำนวนมหาศาล ทำให้มันกลายเป็นจุดล้มเหลวเดียวของระบบที่เปิดประตูให้ malware ท้องถิ่นหรือโค้ดอันตรายใช้สิทธินั้นไปในทางที่ผู้ใช้ไม่ตั้งใจ ช่องโหว่ dictation ในแอป Muse บน macOS คือสัญญาณเตือนชัดเจนว่า secure VM และระบบอนุญาตจากผู้ใช้เพียงอย่างเดียวไม่เพียงพอ หากสถาปัตยกรรมของแอป AI ยังออกแบบให้ต้องดูดข้อมูลออกไปใช้งานอย่างกว้างขวาง ในภาพรวม Muse ไม่ใช่แค่แอปใหม่ แต่เป็นตัวแทนของยุคที่ความสะดวกและความเสี่ยงถูกพันกันแนบแน่น ผู้ใช้จึงไม่ควรคิดว่า AI agent ความเสี่ยงเป็นประเด็นไกลตัว ในวันที่ AI ขอสิทธิ์เข้าถึงทุกมุมชีวิต การไม่ตั้งคำถามเรื่องข้อมูลส่วนตัว AI เท่ากับการเซ็นสัญญายอมให้ใครบางคนเดินเข้าออกบ้าน โดยเชื่อว่า “ระบบรักษาความปลอดภัยคงดูแลให้” ทั้งที่ความเป็นจริง ระบบเหล่านั้นอาจยังมีประตูลับที่ไม่มีใครอยากมองเห็น