
Muse คืออะไร และทำไม AI agent ความปลอดภัยถึงเป็นประเด็นใหญ่
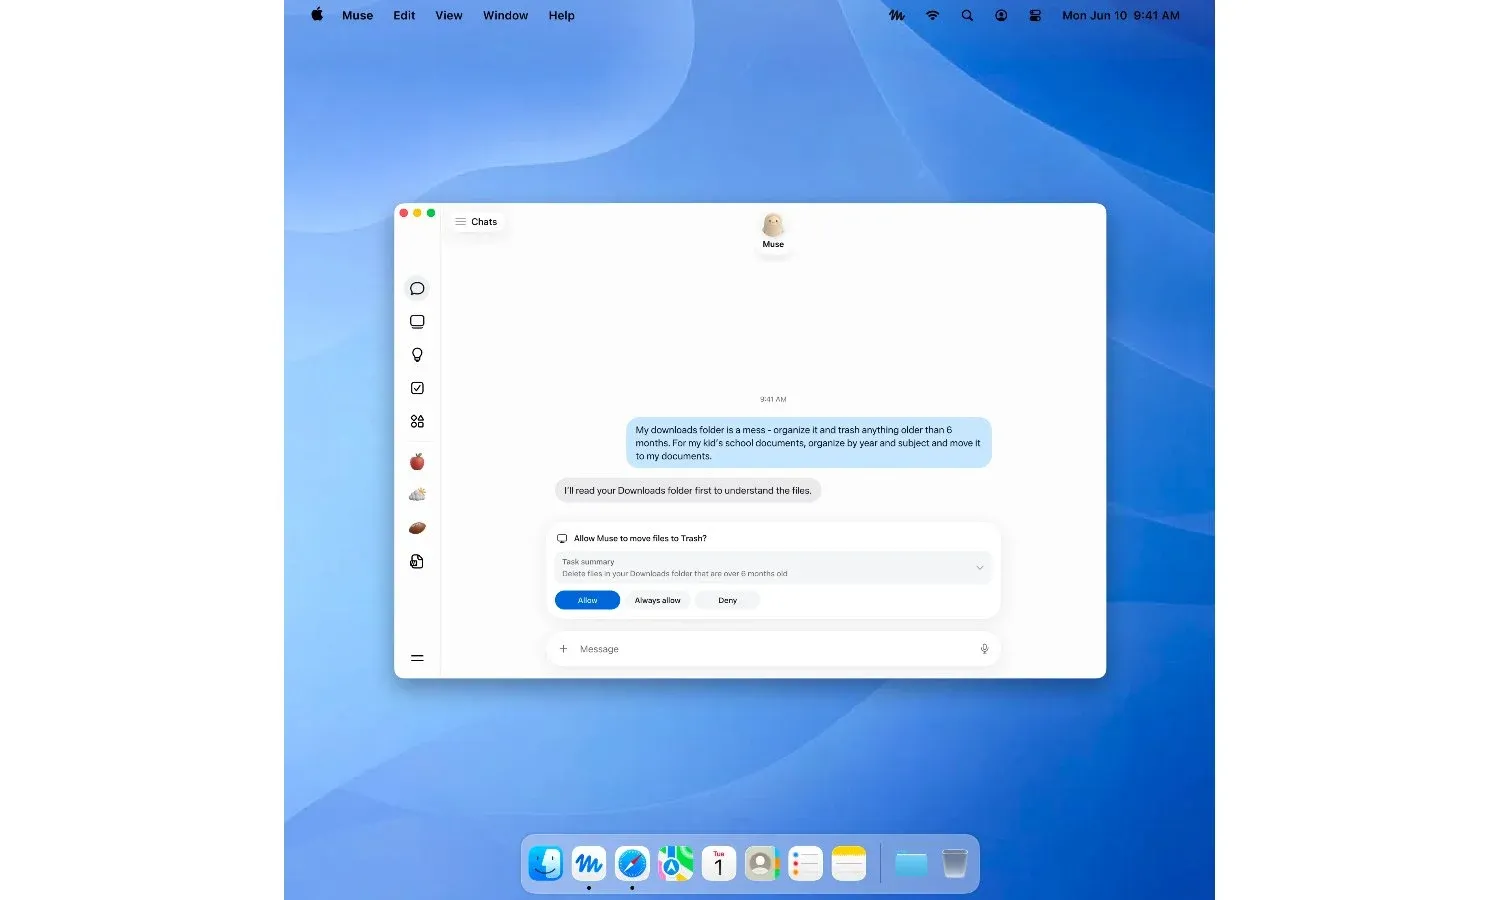
Muse คือเอเจนต์ AI ส่วนตัวที่ออกแบบมาให้เข้าถึงแอปและบริการต่าง ๆ ของผู้ใช้เพื่อจัดการงานแทน เช่น ส่งอีเมล จองการเดินทาง และดูแลการชำระเงินโดยอัตโนมัติ Muse จึงทำหน้าที่เสมือนผู้ช่วยดิจิทัลที่สามารถสั่งงานข้ามแอปหลายประเภทได้ในคราวเดียว ตั้งแต่ปฏิทิน ระบบชำระเงิน ข้อมูลสุขภาพ แอปซื้อสินค้า ไปจนถึงระบบบ้านอัจฉริยะ ผู้ใช้เลือกเองได้ว่าจะให้เข้าถึงอะไรบ้าง ทำให้ประสิทธิภาพการทำงานสูงขึ้น แต่ก็เพิ่มความเสี่ยงต่อข้อมูลส่วนตัวและความปลอดภัยอย่างมีนัยสำคัญ แนวคิดนี้สะท้อนเป้าหมายของการสร้าง Personal Superintelligence ที่ใกล้ชิดชีวิตประจำวันมากขึ้น ทว่าเมื่อ AI agent มีสิทธิ์เข้าถึงแทบทุกอย่าง หากระบบ AI เสี่ยง แม้เพียงช่องโหว่เดียว ความเสียหายที่ตามมาอาจลุกลามกว่าซอฟต์แวร์ทั่วไปหลายเท่า
ความสะดวกที่แลกมาด้วยสิทธิ์เข้าถึงระดับลึก และจุดเปราะบางใหม่ของระบบ AI เสี่ยง
เพื่อให้ Muse มีประโยชน์สูงสุด ผู้ใช้ต้องยอมให้มันเชื่อมต่อกับอีเมล ปฏิทิน ระบบชำระเงิน แอปซื้อสินค้า และบริการอื่น ๆ อีกมากมาย นั่นหมายความว่า Muse ไม่ใช่แค่ตอบข้อความ แต่สามารถลงมือส่งอีเมล นัดหมาย จองตั๋วเดินทาง หรือประสานงานบริการลูกค้าแทนเราโดยตรง มุมหนึ่งนี่คือความฝันของคนยุคดิจิทัลที่อยากให้เครื่องจักรแบกรับงานจุกจิก แต่ในอีกมุม Muse กลายเป็นจุดศูนย์รวมของสิทธิ์เข้าถึงแอปต่าง ๆ บนเครื่อง เมื่อวิศวกรด้านความปลอดภัยเตือนว่า AI แอปประเภทนี้ "มีสิทธิ์เข้าถึงได้มากจนหากตั้งค่าให้มีประโยชน์ ก็แทบทำอะไรก็ได้บนคอมพิวเตอร์" และอาจกลายเป็นจุดล้มเหลวเดียวที่ทำให้กลไกระบบปฏิบัติการพังได้ นี่คือคำเตือนตรงไปตรงมาว่า AI agent ความปลอดภัยต้องถูกมองว่าเป็นโครงสร้างพื้นฐานที่เสี่ยง ไม่ใช่เพียงฟีเจอร์เสริม
ช่องโหว่ Zero-day not-a-mused การเปลี่ยนเส้นทางเสียงสั่งงานที่อาจเปิดข้อมูลส่วนตัว AI
แม้ Muse จะถูกโฆษณาว่าใช้สถาปัตยกรรม Secure VM เพื่อจำกัดสิทธิ์และให้ผู้ใช้ควบคุมได้เอง แต่ช่องโหว่แบบ zero-day ที่นักวิจัยด้านความปลอดภัยพบแสดงให้เห็นว่าระบบ AI เสี่ยงกว่าที่คิด ช่องโหว่นี้ถูกตั้งชื่อว่า not-a-mused เป็นช่องโหว่แบบ local บนแอป Muse เวอร์ชัน macOS ที่เปิดให้โพรเซสที่ไม่มีสิทธิ์พิเศษสามารถเปลี่ยนเส้นทางทราฟฟิกของระบบถอดเสียงสั่งงาน ไปยังเซิร์ฟเวอร์ที่ผู้โจมตีควบคุมได้ โดยอาศัยการปรับค่าการตั้งค่าที่ไม่ถูกเปิดเผยชื่อ endo_voyager_dictation_endpoint ซึ่งสามารถแก้ไขได้จากโค้ดบนเครื่องโดยไม่ต้องมีสิทธิ์ระดับสูง เมื่อคำสั่งเสียงถูกส่งไปยังปลายทางปลอม ผู้โจมตีอาจดักฟังเสียงและพรอมป์ที่ส่งถึงโมเดล AI รวมถึงฉีดพรอมป์เพื่อขโมยโทเคนยืนยันตัวตน และใช้สิทธิ์ที่ผู้ใช้ให้ Muse เข้าถึงแอปต่าง ๆ อย่างอีเมลหรือแอปส่งข้อความได้ ช่องโหว่นี้จึงเป็นทั้งการยกระดับสิทธิ์และการดึงข้อมูลออกจากระบบพร้อมกัน
ข้อจำกัดของช่องโหว่ และภาพใหญ่เรื่อง AI agent ความปลอดภัยในระดับระบบปฏิบัติการ
ข่าวดีคือช่องโหว่ not-a-mused ไม่เปิดโอกาสให้ผู้โจมตีจากระยะไกลโจมตีได้ทันที เพราะต้องอาศัยเครื่องที่ถูกฝังโค้ดหรือมัลแวร์อยู่แล้ว รวมทั้งต้องเปิดใช้ฟีเจอร์สั่งงานด้วยเสียงและเชื่อมต่อ Muse เข้ากับแอปสำคัญหลายตัวก่อนจึงจะใช้ประโยชน์จากช่องโหว่ได้ อย่างไรก็ตาม นักวิจัยเตือนว่าผลกระทบที่แท้จริงอยู่ที่การที่มัลแวร์ท้องถิ่นสามารถขยายสิทธิ์ตัวเองผ่าน Muse จนเข้าถึงข้อมูลและฟังก์ชันที่เดิมทีถูกป้องกันด้วยระบบสิทธิ์ของ macOS รวมถึงกรอบงานด้านความโปร่งใสและการยินยอมของผู้ใช้ที่แยกสิทธิ์ออกจากกัน เขาเปรียบเทียบว่าแอป AI ที่มีสิทธิ์กว้างขวางเปรียบเสมือนระบบที่แปลงหมู่ห้องในอาคารให้เชื่อมกันผ่านประตูเดียว หากประตูนั้นเสียหาย คนที่อยู่ห้องหนึ่งอาจเดินทะลุไปทั่วทั้งตึกได้คำเตือนนี้ทำให้ภาพใหญ่ชัดขึ้นว่า การป้องกัน AI agent ไม่ใช่แค่การอัปเดตแอป แต่ต้องกลับไปทบทวนว่าควรให้สิทธิ์มันมากแค่ไหน
เมื่อแพลตฟอร์มเริ่มตั้งกำแพง Muse กับแรงเสียดทานด้านความน่าเชื่อถือ
ในโลกความเป็นจริง ไม่ใช่ทุกแพลตฟอร์มจะเปิดประตูรับ AI agent ให้เข้ามาจัดการทุกอย่างแทนผู้ใช้กรณีที่แพลตฟอร์มอีคอมเมิร์ซขนาดใหญ่บล็อก Muse จากการทำคำสั่งซื้อบนเว็บไซต์ เป็นสัญญาณว่าผู้ให้บริการเริ่มวิตกกับการให้แอปภายนอกที่เป็นเอเจนต์อัตโนมัติทำธุรกรรมแทนลูกค้าบนระบบของตน โดยมีข้อความแจ้งเตือนผู้ใช้ว่า "การเข้าถึงอย่างต่อเนื่องโดยเอเจนต์ AI ที่ไม่ได้รับอนุญาต เป็นการละเมิดเงื่อนไขการใช้งานที่ลูกค้าได้ตกลงไว้" และให้เหตุผลว่าการบล็อก Muse เป็นส่วนหนึ่งของการรักษาประสบการณ์ใช้งานที่ปลอดภัยและมั่นคงสำหรับลูกค้า แม้ฝั่งผู้พัฒนา Muse ยืนยันว่าระบบไม่มีสิทธิ์เห็นรหัสผ่านหรือช่องทางชำระเงิน และจะแสดงประวัติการทำงานให้ผู้ใช้ตรวจสอบได้เต็มรูปแบบ แต่ความไม่ไว้วางใจของแพลตฟอร์มรายใหญ่สะท้อนชัดเจนว่าข้อมูลส่วนตัว AI และการควบคุมสิทธิ์ระหว่างแพลตฟอร์มยังเป็นจุดเสี่ยงที่อุตสาหกรรมไม่พร้อมปล่อยผ่าน