
ภัยไซเบอร์ AI คืออะไร และทำไมตัวตนดิจิทัลจึงกลายเป็นเป้าหมายหลัก
ภัยไซเบอร์ AI คือการใช้ระบบปัญญาประดิษฐ์ช่วยเพิ่มความเร็ว ขนาด และความซับซ้อนของการโจมตีทางดิจิทัล โดยมุ่งเป้าหมายไปที่ตัวตนดิจิทัล บัญชีผู้ใช้ และข้อมูลยืนยันตัวตน ทั้งในรูปแบบฟิชชิง วิศวกรรมสังคม การเจาะบัญชี และการควบคุมระบบอัตโนมัติขององค์กร ทำให้ห่วงโซ่การโจมตีที่เคยใช้เวลาหลายวันลดเหลือเพียงไม่กี่วินาที และเปิดโอกาสให้ผู้โจมตีที่มีทักษะต่ำเข้าถึงความสามารถระดับหน่วยข่าวกรองได้
ประเด็นที่องค์กรต้องยอมรับคือ ความได้เปรียบในระยะสั้นอยู่ฝั่งผู้โจมตี เพราะ AI เปลี่ยนสมการต้นทุนและผลตอบแทนของการโจมตีให้คุ้มค่ากว่าเดิม การใช้ AI ของผู้โจมตีครอบคลุมตั้งแต่การค้นหาช่องโหว่ สร้างมัลแวร์เฉพาะเป้าหมาย ลดเวลาการเคลื่อนย้ายภายในเครือข่าย ไปจนถึงค้นหาข้อมูลลับและนำข้อมูลออกจากระบบ ตลอดจนขยายฟิชชิงและการหลอกลวงด้วยวิศวกรรมสังคม ที่น่ากังวลคือ 73.3% ของความพยายามเข้าถึงระบบในขั้นแรกมุ่งไปที่มนุษย์และตัวตนดิจิทัล ผ่านการทำให้ผู้ใช้เรียกใช้งานบางอย่าง การใช้บัญชีที่ใช้งานได้จริง และฟิชชิงรูปแบบต่างๆ นั่นหมายความว่าบัญชีผู้ใช้ทั่วไปกลายเป็นประตูหลักของการบุกรุก ไม่ใช่แค่เซิร์ฟเวอร์หรือระบบเครือข่ายอีกต่อไป
MITRE ATT&CK v20: กรอบคิดใหม่ต่อ prompt injection attack และการโจมตีระบบ AI
การอัปเดต MITRE ATT&CK framework รุ่นล่าสุดสะท้อนชัดว่าโลกความปลอดภัยไซเบอร์กำลังยอมรับว่า AI ไม่ใช่แค่เครื่องมือ แต่เป็นสนามรบใหม่ด้วย ในเวอร์ชัน v20 มีการเพิ่มเทคนิคโจมตีที่เกี่ยวข้องกับ AI หลายรายการ โดยเฉพาะ prompt injection attack ซึ่งแบ่งเป็นการฉีดคำสั่งตรงและทางอ้อม ผู้โจมตีสามารถป้อนคำสั่งที่เป็นอันตรายเข้าไปในโมเดลภาษาขนาดใหญ่โดยตรง หรือฝังคำสั่งไว้ในเนื้อหาภายนอกที่โมเดลต้องอ่านและประมวลผล ทำให้ AI Agent ทำงานผิดเจตนาขององค์กรโดยไม่ต้องเจาะระบบพื้นฐาน
ที่น่ากังวลยิ่งกว่าคือการเพิ่มเทคนิค AI-Enabled Exfiltration ซึ่งอธิบายการควบคุม AI Agent ขององค์กรให้ช่วยนำข้อมูลออกจากระบบอย่างแนบเนียน พร้อมกันนั้นยังมีการเพิ่มเทคนิคย่อยอย่าง AI Result Poisoning ที่เปิดช่องให้ผู้โจมตีปรับแต่งเนื้อหาบนเว็บเพื่อบิดเบือนผลลัพธ์ของ AI เสิร์ชเอนจินและผู้ช่วยดิจิทัล รวมถึงเทคนิคการรบกวนระบบป้องกันอัตโนมัติที่ใช้ AI วิเคราะห์มัลแวร์และกิจกรรมโจมตี ข้อเท็จจริงเหล่านี้บอกเราว่า การออกแบบระบบ AI โดยไม่คิดถึงความปลอดภัยตั้งแต่ต้นเท่ากับเปิดประตูให้ผู้โจมตีเข้ามาควบคุมสมองดิจิทัลขององค์กรโดยตรง
ตัวเลขที่ไม่ควรมองข้าม: 83% เผชิญเหตุร้ายแรง แต่มั่นใจตรวจจับ AI แค่ 57%
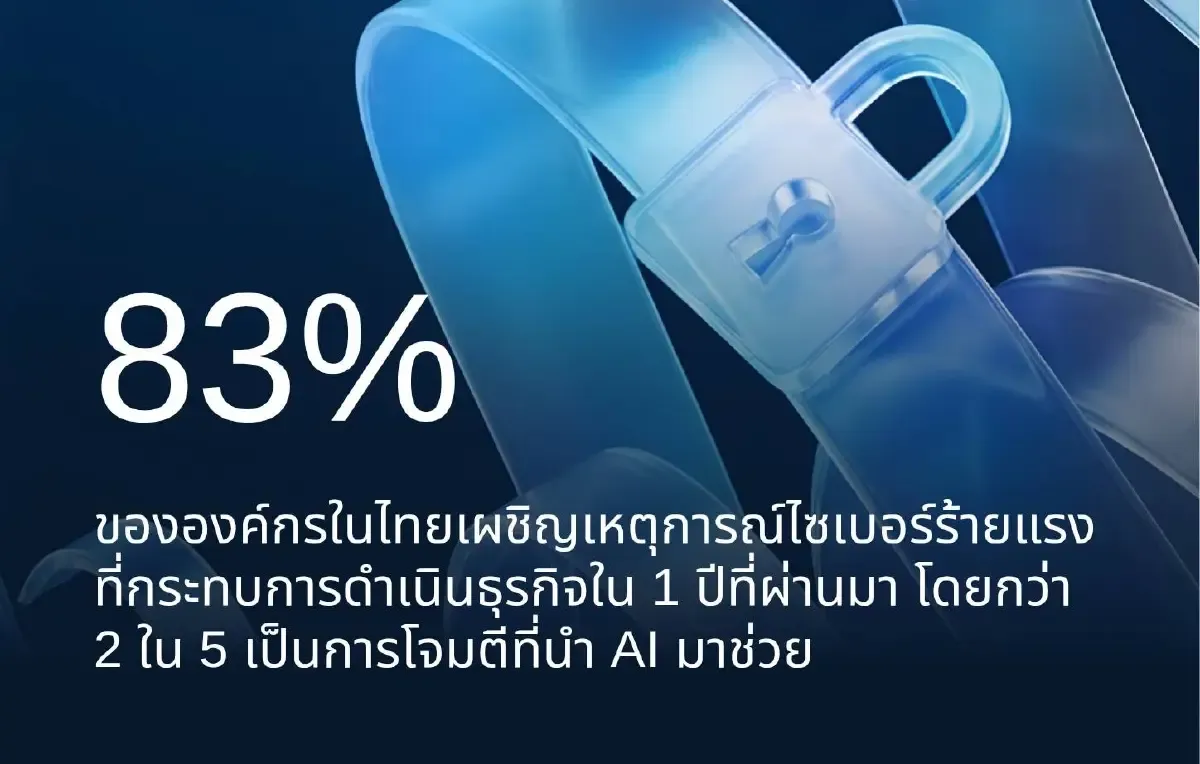
องค์กรจำนวนมากยังคิดว่า AI เป็นเพียงตัวช่วยเพิ่มประสิทธิภาพ แต่ตัวเลขล่าสุดชี้ว่ามันกำลังกลายเป็นตัวเร่งความเสี่ยงอย่างแท้จริง รายงานหนึ่งพบว่า 83% ขององค์กรเผชิญเหตุการณ์ไซเบอร์ร้ายแรงที่กระทบการดำเนินธุรกิจในช่วง 1 ปีที่ผ่านมา และกว่า 2 ใน 5 ของเหตุเหล่านั้นเป็นการโจมตีที่นำ AI มาช่วย นี่ไม่ใช่สถิติที่ควรอ่านแล้ววางไว้ เพราะมันสะท้อนว่า AI ได้ถูกฝั่งผู้โจมตีใช้เป็นมาตรฐานใหม่ไปแล้ว
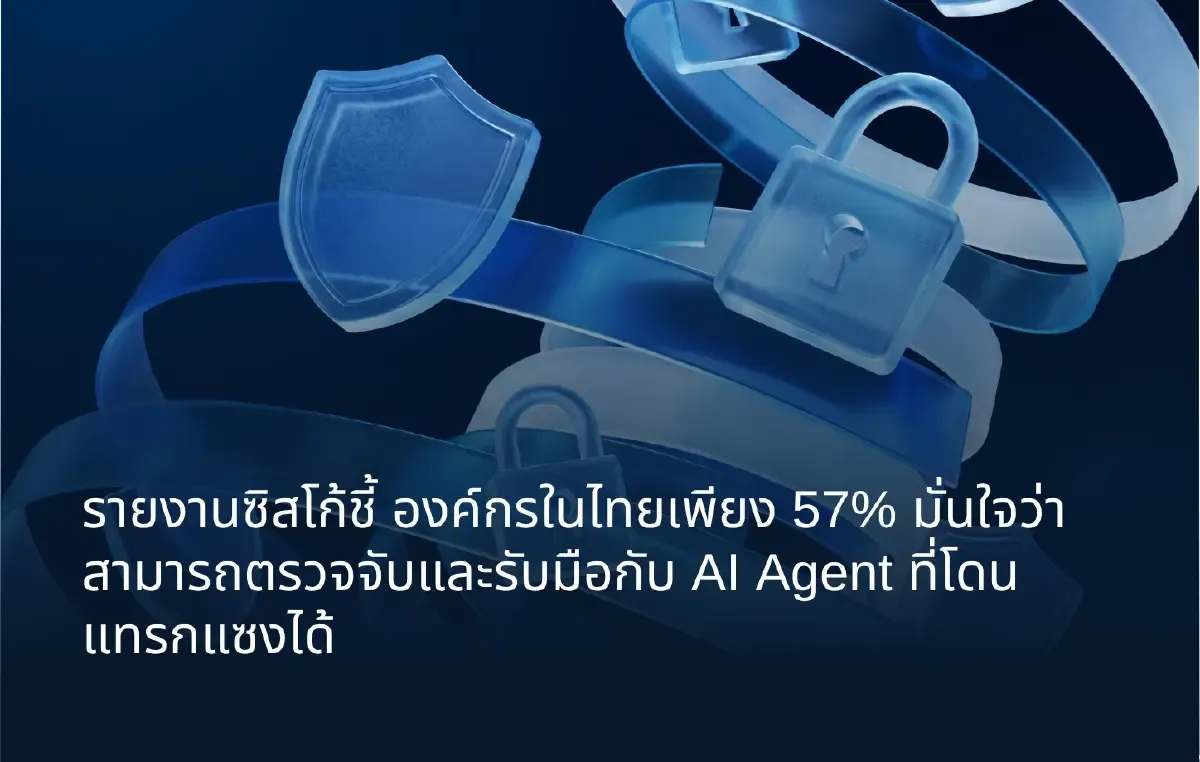
ที่น่ากังวลยิ่งกว่าคือช่องว่างด้านการตรวจจับภัยคุกคาม องค์กรเพียง 57% ระบุว่ามั่นใจว่าสามารถตรวจจับและรับมือได้ หาก AI Agent ถูกแทรกแซง กล่าวอีกแบบคือ เกือบครึ่งหนึ่งขององค์กรกำลังใช้ AI ในงานความปลอดภัย โดยที่ยังไม่มีความมั่นใจว่าจะรู้ทันเมื่อระบบอัตโนมัติถูกควบคุมกลับด้าน ขณะเดียวกัน บุคลากรด้านความปลอดภัยไซเบอร์มากกว่า 90% ยอมรับว่า AI ช่วยเพิ่มประสิทธิภาพในการตรวจจับและรับมือภัยคุกคามได้อย่างน้อย 25% ตัวเลขสองชุดนี้เมื่อมองร่วมกันชี้ให้เห็นภาพเดียวกัน คือองค์กรกำลังเร่งใช้ AI เพื่อป้องกัน แต่ยังไม่เร่งพอในการสร้างกรอบกำกับและการตรวจจับภัยคุกคามที่มาจาก AI เอง

กลยุทธ์การป้องกัน: จาก MFA สู่การจัดการสิทธิและการฟื้นตัวจากเหตุการณ์
หาก AI ทำให้ผู้โจมตีเร็วขึ้น คำตอบขององค์กรไม่ใช่การหยุดใช้ AI แต่คือการยกระดับกลยุทธ์การป้องกันให้ทันยุคใหม่ รายงานจากผู้ให้บริการเทคโนโลยีรายใหญ่เสนอให้ย้ายจุดศูนย์กลางการป้องกันไปที่ตัวตนดิจิทัลอย่างจริงจัง ด้วยการใช้การยืนยันตัวตนที่ต้านฟิชชิง ลดการพึ่งข้อมูลยืนยันตัวตนที่มีอายุใช้งานยาว และติดตามรูปแบบการเข้าถึงผิดปกติ สิทธิที่เพิ่มขึ้น รวมถึงกิจกรรมแอปพลิเคชันหรือ API ที่ไม่เคยพบมาก่อน แนวทางนี้ทำให้บัญชีผู้ใช้ไม่ใช่จุดอ่อนง่ายๆ อีกต่อไป แต่กลายเป็นด่านสำคัญของการป้องกัน
คำแนะนำที่สอดคล้องกันคือการใช้ passkeys และ multi factor authentication ที่ต้านฟิชชิง การเพิกถอนหรือหมุนเวียนโทเคนและข้อมูลยืนยันตัวตนของเซสชันอย่างรวดเร็ว และการเชื่อมสัญญาณจากอุปกรณ์ปลายทาง ตัวตน คลาวด์ แอปพลิเคชัน อีเมล และเครือข่าย เพื่อเร่งการตรวจจับการบุกรุก นี่คือการจัดการสิทธิและตัวตนแบบต่อเนื่อง ไม่ใช่การตั้งค่าครั้งเดียวแล้วจบ ขณะเดียวกัน รายงานอีกฉบับชี้ว่าประสิทธิภาพการตอบสนองต่อเหตุไซเบอร์ขึ้นกับความพร้อมเชิงสถาบัน เช่น บทบาทที่ชัดเจน อำนาจตัดสินใจ และกลไกประสานงาน กล่าวคือ ต่อให้เครื่องมือดีแค่ไหน หากกระบวนการอนุมัติล่าช้า ทีมทำงานแยกส่วน และข้อมูลกระจัดกระจาย องค์กรก็ยังตอบสนองช้าและฟื้นตัวจากเหตุการณ์ได้ไม่ทัน
จากการตรวจจับภัยคุกคามสู่การป้องกันเชิงรุกในยุค AI
จุดเปลี่ยนสำคัญในยุคภัยไซเบอร์ AI คือองค์กรต้องเลิกมองความปลอดภัยเป็นงานตรวจจับและแก้ไขเฉพาะหน้า แล้วหันมาสร้างระบบป้องกันเชิงรุกที่ทำงานตลอดเวลา รายงานด้านความปลอดภัยชี้ว่า AI เป็นเครื่องมือจำเป็นสำหรับฝ่ายป้องกัน เพราะสามารถค้นหาและแก้ไขช่องโหว่อย่างอัตโนมัติและต่อเนื่อง เปิดโอกาสให้เกิดการป้องกันที่ทำงานตลอดเวลาในระดับที่ไม่เคยทำได้มาก่อน แนวทางที่เสนอคือการทำให้การจัดการภัยคุกคามและช่องโหว่เป็นกระบวนการปฏิบัติงานที่ต่อเนื่องและบูรณาการ เชื่อมการมองเห็นสินทรัพย์ การระบุช่องโหว่ การตรวจจับภัยคุกคาม และข้อมูลเชิงลึกที่เร่งด้วย AI เข้าด้วยกัน
อย่างไรก็ตาม การยกระดับการป้องกันภัยไซเบอร์ในยุค AI ไม่อาจพึ่งเทคโนโลยีอย่างเดียว ผลสำรวจชี้ว่าองค์กรจำนวนมากยังติดปัญหาด้านการประสานงาน การสื่อสารกับผู้บริหาร และการเข้าถึงข้อมูล ทำให้ต้องใช้เวลาเก็บรวบรวมและเชื่อมโยงข้อมูลจากหลายระบบมากกว่าจัดการภัยคุกคามโดยตรง ข้อเท็จจริงนี้ตอกย้ำว่า กลยุทธ์การป้องกันที่ดีต้องครอบคลุมทั้งระบบเทคโนโลยี มาตรการควบคุม และการทำงานร่วมกันของบุคลากร เพื่อให้สามารถตรวจจับและรับมือกับภัยคุกคามที่เกิดขึ้นได้รวดเร็วขึ้น หากองค์กรยังมองความปลอดภัยไซเบอร์เป็นเพียงการปฏิบัติตามมาตรฐาน ก็เท่ากับยอมรับว่าผู้โจมตีที่ใช้ AI จะวิ่งนำหน้าอยู่เสมอ ทางออกเดียวคือการผสานความปลอดภัยเข้ากับการดำเนินงานเป็นส่วนหนึ่งของความเป็นผู้นำ ไม่ใช่ภาระที่ทำเฉพาะเวลาถูกตรวจสอบ