
ภัยไซเบอร์ AI คืออะไร และทำไมตอนนี้ผู้โจมตีได้เปรียบ
ภัยไซเบอร์ AI คือการใช้เทคโนโลยีปัญญาประดิษฐ์เพื่อเร่งความเร็ว ขยายขนาด และเพิ่มความซับซ้อนของการโจมตีดิจิทัล มุ่งเป้าทั้งระบบ โครงสร้างพื้นฐาน ตัวตนดิจิทัล และแม้แต่โมเดล AI เอง ทำให้ห่วงโซ่การโจมตีที่เคยใช้เวลาหลายวันย่อลงเหลือเพียงไม่กี่วินาที และเปิดโอกาสให้ผู้โจมตีที่มีทักษะต่ำเข้าถึงความสามารถระดับหน่วยข่าวกรองได้
เมื่อ AI เร่งการโจมตี ภาพรวมตอนนี้คือฝ่ายรุกได้เปรียบมากกว่าฝ่ายรับ ไมโครซอฟท์ชี้ว่า AI กำลังเปลี่ยนต้นทุนและผลตอบแทนของการโจมตีและการป้องกัน โดยในระยะสั้นความได้เปรียบอยู่กับผู้โจมตี ผู้โจมตีที่มีความสามารถสูงใช้ AI เพิ่มความเร็ว ขนาด และการปรับแต่งการโจมตี ทำให้ห่วงโซ่การโจมตีลดเวลาจากหลายวันเหลือเพียงไม่กี่วินาที ขณะเดียวกันผู้โจมตีที่มีความสามารถน้อยก็อาศัย AI เพื่อค้นหาช่องโหว่ สร้างมัลแวร์เฉพาะเป้าหมาย และควบคุมห่วงโซ่การโจมตีได้ต่อเนื่อง ภัยไซเบอร์ AI จึงไม่ใช่เรื่องเทคนิคอย่างเดียว แต่เป็นการเปลี่ยนสมการความเสี่ยงของธุรกิจทั้งหมด
MITRE ATT&CK เตือนชัด AI เปิดช่องโจมตีใหม่ตั้งแต่ prompt injection ถึง model poisoning
หากยังคิดว่า AI เป็นแค่เครื่องมือช่วยงาน ความคิดนั้นอันตรายเกินไป เพราะกรอบ MITRE ATT&CK เวอร์ชันล่าสุดเริ่มจัดหมวดหมู่การโจมตีที่ใช้ AI เป็นศูนย์กลางแล้ว นี่คือสัญญาณชัดเจนว่า AI ไม่ได้อยู่แค่ฝั่งป้องกัน แต่กลายเป็นสนามรบใหม่เต็มรูปแบบ
เวอร์ชันใหม่ของ MITRE ATT&CK เพิ่มเทคนิคการโจมตีแบบการโจมตีแบบ prompt injection ทั้งแบบตรงและแบบอ้อม ซึ่งอธิบายการที่ผู้โจมตีใส่คำสั่งอันตรายเข้าไปในโมเดลภาษาขนาดใหญ่โดยตรง หรือฝังคำสั่งไว้ในเนื้อหาภายนอกที่โมเดลต้องประมวลผล นอกจากนี้ยังมี AI-assisted data exfiltration หรือการใช้ AI Agent ขององค์กรเป็นช่องทางนำข้อมูลออก และเทคนิค AI result poisoning ที่ผู้โจมตีปรับแต่งเนื้อหาบนเว็บเพื่อบิดเบือนผลลัพธ์ของเสิร์ชและผู้ช่วย AI รวมถึงการรบกวนระบบป้องกันอัตโนมัติที่ใช้ AI วิเคราะห์มัลแวร์และกิจกรรมโจมตี ข้อเท็จจริงเหล่านี้บอกตรงๆ ว่า ระบบ AI เองคือเป้าหมายและเครื่องมือโจมตีในเวลาเดียวกัน
ตัวตนดิจิทัลคือเป้าหมายหลัก เมื่อ 83% ขององค์กรถูกโจมตีร้ายแรง
ในยุคที่ทุกอย่างผูกกับบัญชีผู้ใช้และ API key การโจมตีไม่ได้เริ่มจากช่องโหว่เทคนิคเสมอไป แต่เริ่มจากมนุษย์และตัวตนดิจิทัลเป็นหลัก รายงานชี้ว่าการทำให้ผู้ใช้เรียกใช้งานบางอย่าง การใช้บัญชีที่ใช้งานได้จริง วิศวกรรมสังคม และฟิชชิง รวมกันคิดเป็น 73.3% ของความพยายามเข้าถึงระบบในขั้นแรก โดยผู้โจมตีมุ่งเป้าที่มนุษย์และตัวตนดิจิทัล นี่คือการยืนยันว่าการยืนยันตัวตนและการจัดการสิทธิไม่ใช่แค่เรื่องไอที แต่เป็นแนวหน้าของความมั่นคงองค์กร
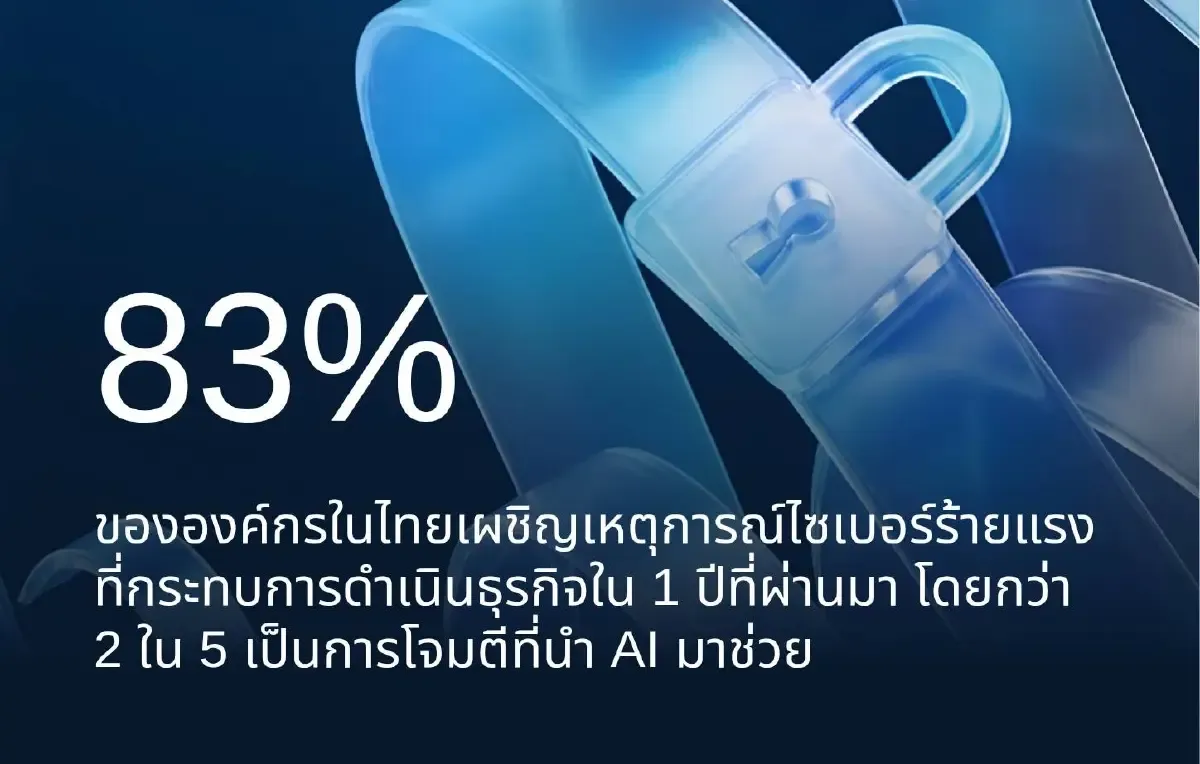
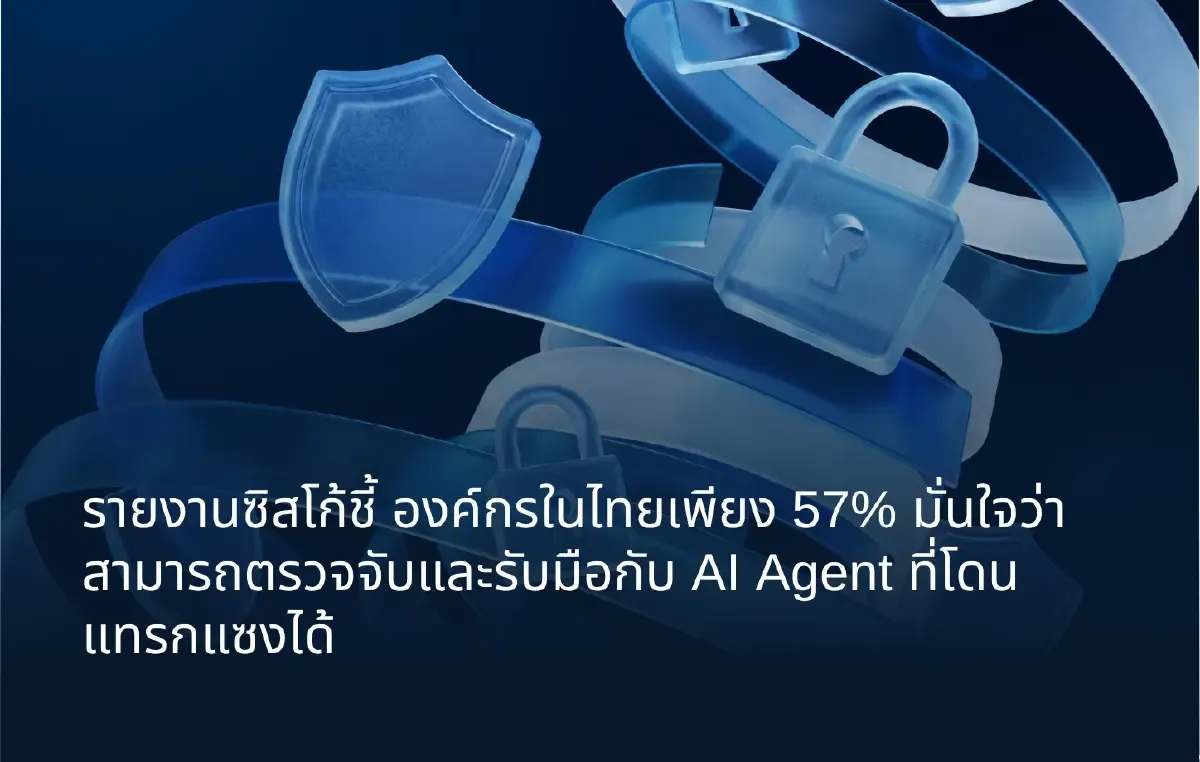
ภาพรวมสถานการณ์รุนแรงกว่าที่หลายองค์กรยอมรับ รายงานหนึ่งพบว่า 83% ขององค์กรเผชิญเหตุการณ์ไซเบอร์ร้ายแรงที่กระทบการดำเนินธุรกิจในรอบปีที่ผ่านมา โดยกว่า 2 ใน 5 เป็นการโจมตีที่นำ AI มาช่วย และมีเพียง 57% ที่มั่นใจว่าสามารถตรวจจับและรับมือได้หาก AI Agent ถูกแทรกแซง ขณะเดียวกันผู้โจมตีพึ่งมัลแวร์ที่สร้างเองน้อยลง แต่หันมาใช้เครื่องมือปกติ บริการคลาวด์ และฟังก์ชันผู้ดูแลระบบ ทำให้กิจกรรมอันตรายกลมกลืนกับพฤติกรรมผู้ใช้ทั่วไปและตรวจจับได้ยาก เมื่อเข้าสู่ระบบได้แล้ว มากกว่าครึ่งของเหตุบุกรุกนำไปสู่การขโมยข้อมูลยืนยันตัวตนเพิ่มเติมเพื่อใช้เคลื่อนย้ายภายในระบบหรือขายในดาร์กเว็บ

กลยุทธ์ป้องกันไซเบอร์ยุค AI มากกว่า MFA ต้องมีธรรมาภิบาลและความพร้อมฟื้นตัว
ผู้นำองค์กรจำนวนมากยังคิดว่าซื้อเครื่องมือดีๆ ก็จบ แต่ในยุคภัยไซเบอร์ AI แนวคิดนี้พาองค์กรเสี่ยง รายงานหลายฉบับชี้ตรงกันว่าความพร้อมไม่ได้ขึ้นอยู่กับเทคโนโลยีป้องกันเพียงอย่างเดียว แต่ยังรวมถึงการประสานงาน การเข้าถึงข้อมูล และความคล่องตัวในการตัดสินใจของทีมงาน ข้อจำกัดด้านกระบวนการอนุมัติที่ล่าช้า การทำงานแบบแยกส่วน และข้อมูลที่กระจัดกระจาย ทำให้ทีมความปลอดภัยรับมือภัยคุกคามได้ช้าลง ปัญหาเชิงโครงสร้างอย่างบทบาทไม่ชัด เส้นทางยกระดับเหตุแยกส่วน และกลไกจัดการวิกฤตที่จำกัด จึงกลายเป็นช่องโหว่สำคัญ
ในระดับเทคนิค ไมโครซอฟท์และซิสโก้ต่างเน้นว่าการยืนยันตัวตนต้องแข็งแรงและต้านฟิชชิง โดยเสนอให้ใช้ passkeys และ MFA ที่ต้านฟิชชิง ลดการพึ่งข้อมูลยืนยันตัวตนที่มีอายุใช้งานยาว เพิกถอนหรือหมุนเวียนโทเคนและข้อมูลยืนยันตัวตนของเซสชันอย่างรวดเร็ว และติดตามรูปแบบการเข้าถึงผิดปกติ สิทธิที่เพิ่มขึ้น รวมถึงกิจกรรมแอปพลิเคชันหรือ API ที่ไม่เคยพบมาก่อน รายงานยังเสนอให้การจัดการภัยคุกคามและช่องโหว่เป็นกระบวนการต่อเนื่อง เชื่อมการมองเห็นสินทรัพย์ การระบุช่องโหว่ การตรวจจับภัย และข้อมูลเชิงลึกที่เร่งด้วย AI โดยเปลี่ยนตัวชี้วัดจากจำนวนแพตช์เป็นความเสี่ยงที่ลดลงและระยะเวลาบรรเทาปัญหาที่สั้นลง สำหรับผู้บริหารระดับสูง คำถามสำคัญไม่ใช่แค่จะถูกโจมตีหรือไม่ แต่คือเมื่อเกิดเหตุ องค์กรจะยังดำเนินงาน จำกัดความเสียหาย และฟื้นตัวได้เร็วแค่ไหน
ข้อสรุปสำหรับผู้นำองค์กร AI คือทั้งเกราะและดาบ ต้องใช้ให้คุ้มและกำกับให้เข้ม
เมื่อ AI ทำให้ภัยไซเบอร์ AI เกิดขึ้นรวดเร็วและซับซ้อนกว่าเดิม การหวังพึ่งเครื่องมือเดี่ยวๆ เป็นความเสี่ยงที่ไม่คุ้มกับผลกระทบที่อาจเกิดขึ้น ระบบ AI ยังเป็นเป้าหมายของการโจมตีตั้งแต่ข้อมูลที่ใช้สร้างโมเดล โครงสร้างพื้นฐานใช้งานจริง ไปจนถึงข้อมูลผู้ใช้และผลลัพธ์ที่ระบบสร้างขึ้น ผู้นำองค์กรจึงต้องมอง AI เป็นทั้งดาบและเกราะ คือใช้ AI เพื่อค้นหาและแก้ไขช่องโหว่อย่างอัตโนมัติและต่อเนื่อง เพื่อสร้างการป้องกันที่ทำงานตลอดเวลาในระดับที่ไม่เคยทำได้มาก่อน ขณะเดียวกันต้องยอมรับว่าผู้โจมตีใช้ AI ในแบบเดียวกัน และออกแบบธรรมาภิบาล การกำกับดูแล และกระบวนการตอบสนองให้ทันเกม
กลยุทธ์ป้องกันไซเบอร์ที่มีโอกาสรอดในระยะยาวจึงต้องผสานสามแกนเข้าด้วยกัน หนึ่ง เทคโนโลยีที่เน้นการยืนยันตัวตน การจัดการสิทธิ และการตรวจจับด้วยสัญญาณจากหลายระบบ สอง กระบวนการทำงานที่บูรณาการ ไม่แยกส่วน และให้สิทธิการตัดสินใจที่ชัดเจนเมื่อเกิดเหตุ และสาม ธรรมาภิบาล AI ที่กำหนดขอบเขตการใช้ AI Agent การเข้าถึงข้อมูล และการตรวจสอบความเสี่ยงอย่างต่อเนื่อง หากองค์กรยังมองความปลอดภัยไซเบอร์เป็นแค่การปฏิบัติตามมาตรฐาน ก็เท่ากับปล่อยให้ผู้โจมตีที่ใช้ AI กำหนดอนาคตของธุรกิจแทน