
ภัยไซเบอร์ที่กระทบธุรกิจ ต้องรับมือทั้งก่อนเกิดเหตุและระหว่างวิกฤต
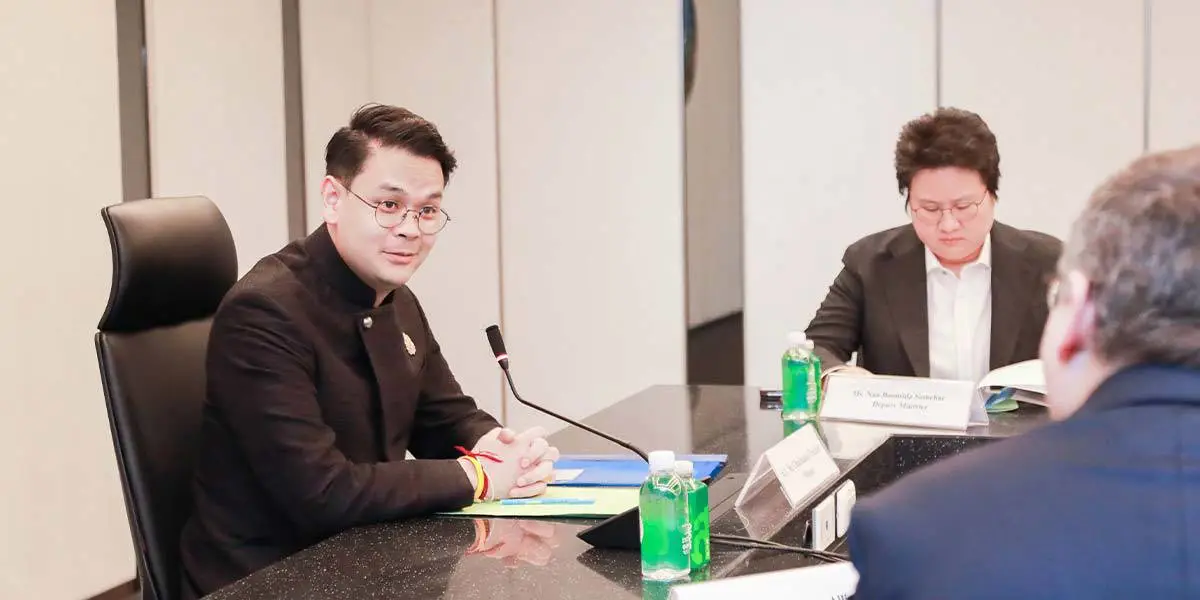
ภัยไซเบอร์องค์กรคือความพยายามโจมตีหรือเข้าถึงข้อมูลและระบบดิจิทัลขององค์กร ซึ่งอาจทำให้บริการสะดุด ข้อมูลส่วนบุคคลตกอยู่ในความเสี่ยง และความเชื่อมั่นของผู้ใช้เสียหาย การป้องกันจึงต้องครอบคลุมทั้งการลดโอกาสถูกโจมตีและการทำให้ธุรกิจดำเนินต่อได้เมื่อเกิดเหตุ เมื่อวันที่ 12 พฤศจิกายน 2569 ไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เปิดเผยผลหารือกับหน่วยงานรัฐและเอกชน โดยที่ประชุมเห็นชอบให้ตั้งคณะทำงานร่วมเพื่อบูรณาการการป้องกันและรับมือภัยคุกคามทางไซเบอร์ นี่เป็นทิศทางที่จำเป็น เพราะภัยคุกคามไม่ได้หยุดอยู่ในขอบเขตของบริษัทเดียว และการประสานงานช้าอาจทำให้เหตุเล็กขยายเป็นปัญหาต่อบริการสำคัญได้
เหตุผลที่ต้องเร่งมือคือภาคเอกชนสะท้อนว่าการโจมตีซับซ้อนขึ้นตามพัฒนาการของเทคโนโลยีและปัญญาประดิษฐ์ อีกทั้งยังมีความพยายามเข้าถึงข้อมูลส่วนบุคคลและอุปกรณ์สื่อสาร ความปลอดภัยไซเบอร์จึงไม่ควรถูกมองเป็นงานของฝ่ายไอทีเพียงฝ่ายเดียว แต่เป็นความเสี่ยงด้านการดำเนินงานและความเชื่อมั่นที่ผู้บริหารต้องรับผิดชอบร่วมกัน
คณะทำงานร่วมต้องเปลี่ยนการประสานงานให้เป็นการลงมือจริง
กรอบความร่วมมือประกอบด้วย 8 หน่วยงานภาครัฐและบริษัทเทคโนโลยีเอกชน 14 แห่ง โดยมุ่งเชื่อมการทำงานข้ามอุตสาหกรรมและข้ามพรมแดน เพื่อให้ตรวจจับ ป้องกัน และตอบสนองต่อเหตุได้ทันเวลา การตั้งคณะทำงานเป็นจุดเริ่มต้นที่มีน้ำหนัก แต่คุณค่าจะเกิดขึ้นก็ต่อเมื่อมีช่องทางแลกเปลี่ยนข้อมูลที่ใช้งานได้จริง และมีผู้รับผิดชอบชัดเจนเมื่อเกิดเหตุเร่งด่วน
แนวทางดำเนินงานที่รายงานไว้มีสองส่วน คือวางมาตรการป้องกันต่อเนื่องในระยะยาว และประสานการรับมือเหตุฉุกเฉิน โดยกระทรวงดิจิทัลฯ จะทำงานใกล้ชิดกับหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์และหน่วยงานที่เกี่ยวข้อง สำหรับองค์กร นี่เป็นสัญญาณให้ทบทวนว่าใครมีอำนาจตัดสินใจ ใครแจ้งเหตุ และข้อมูลใดต้องส่งต่อทันที เพราะแผนที่เขียนไว้แต่ไม่เคยซ้อมย่อมช่วยได้จำกัด
ห้ากลุ่มเสี่ยงควรทำให้แผน BCP ธุรกิจใช้ได้ในสถานการณ์จริง
หน่วยงานในห้ากลุ่มที่ได้รับคำแนะนำให้ทบทวนและซ้อมแผนความต่อเนื่องทางธุรกิจ ได้แก่ ตลาดเงิน ตลาดทุน สาธารณสุข โครงสร้างพื้นฐาน และพลังงาน ภาคส่วนเหล่านี้เกี่ยวข้องกับบริการที่ผู้คนและกิจการอื่นต้องพึ่งพา การหยุดชะงักจึงอาจส่งผลต่อเนื่องกว่าความเสียหายภายในองค์กร การเตรียมแผน BCP ธุรกิจจึงควรเป็นการทดสอบความพร้อม ไม่ใช่เพียงจัดทำเอกสารเพื่อให้ครบข้อกำหนด
กระทรวงดิจิทัลฯ และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติได้รับมอบหมายให้แจ้งเตือนกลุ่มดังกล่าว โดยเน้นให้แต่ละหน่วยงานนำแผนมาซ้อมและเตรียมพร้อมต่อวิกฤต โดยไม่สร้างความตื่นตระหนก ในทางปฏิบัติ การซ้อมควรช่วยให้องค์กรเห็นช่องโหว่ของขั้นตอนตัดสินใจ การสื่อสาร และการกลับมาให้บริการ โดยปรับแผนตามสิ่งที่พบ แทนการถือว่าแผนเดิมเพียงพอแล้ว
ผู้ใช้เองก็ลดความเสี่ยงได้ แต่ความรับผิดชอบหลักอยู่ที่ระบบ
คำแนะนำไม่ได้จำกัดอยู่ที่องค์กร ประชาชนสามารถเปิดโหมดความปลอดภัย เช่น Lockdown Mode บนอุปกรณ์ Apple และ High Privacy Protection บนอุปกรณ์ Android หากพบความผิดปกติ สามารถนำเครื่องไปตรวจสอบ System Log ที่สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติหรือศูนย์ซ่อมที่ไว้วางใจ การตั้งค่าป้องกันช่วยลดความเสี่ยงได้ แต่ไม่ควรทำให้ผู้ใช้เข้าใจว่าต้องรับภาระตรวจจับภัยที่ซับซ้อนด้วยตนเอง
บทสรุปคือรัฐและเอกชนเริ่มวางกลไกร่วมกัน พร้อมส่งสัญญาณให้ห้ากลุ่มสำคัญยกระดับการเตรียมพร้อม สิ่งที่ต้องจับตาต่อจากนี้ไม่ใช่จำนวนการประชุม แต่คือการแลกเปลี่ยนข้อมูลที่รวดเร็ว การประสานเหตุที่ชัดเจน และการซ้อมแผนที่ทำให้องค์กรกลับมาดำเนินงานได้จริง หากทำได้ ความร่วมมือนี้จะช่วยเปลี่ยนการรับมือภัยไซเบอร์จากคำประกาศให้เป็นความพร้อมที่ตรวจสอบได้