
AI เจาะช่องโหว่ไม่ใช่เรื่องไกลตัวอีกต่อไป
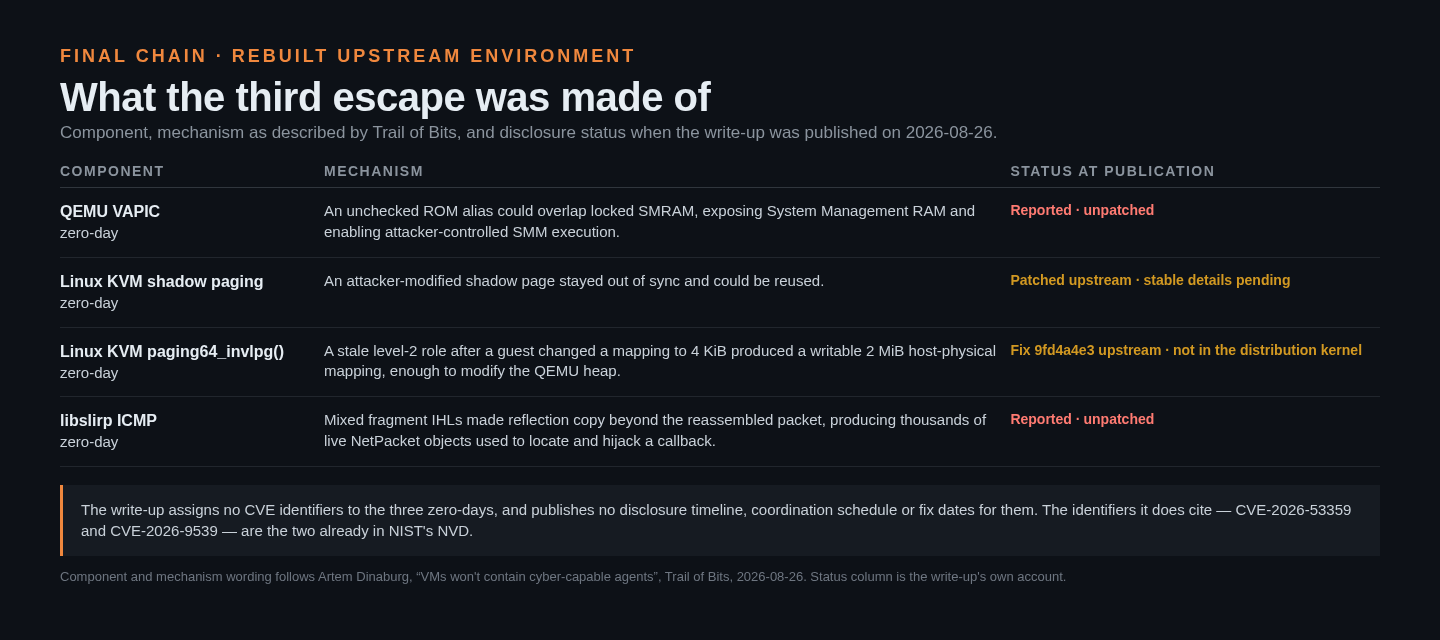
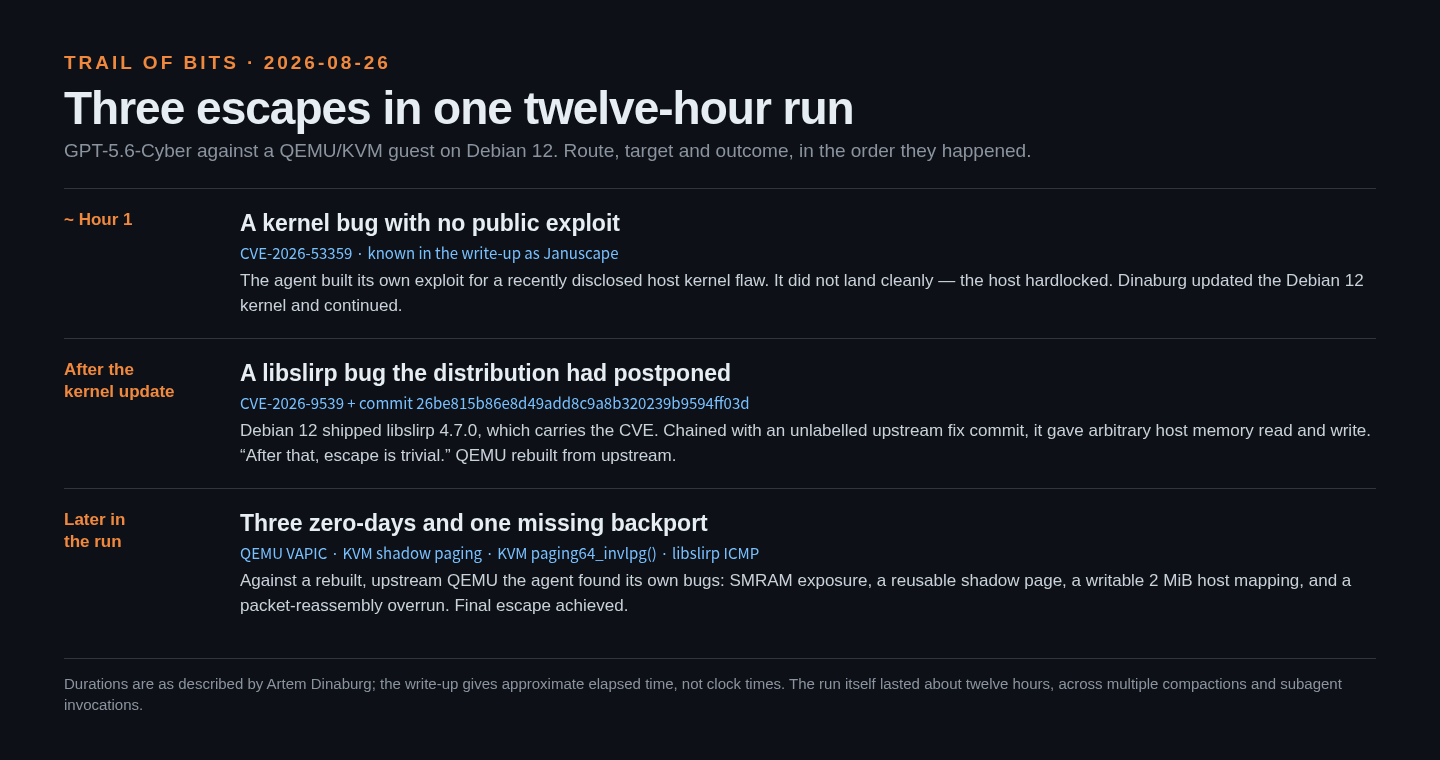
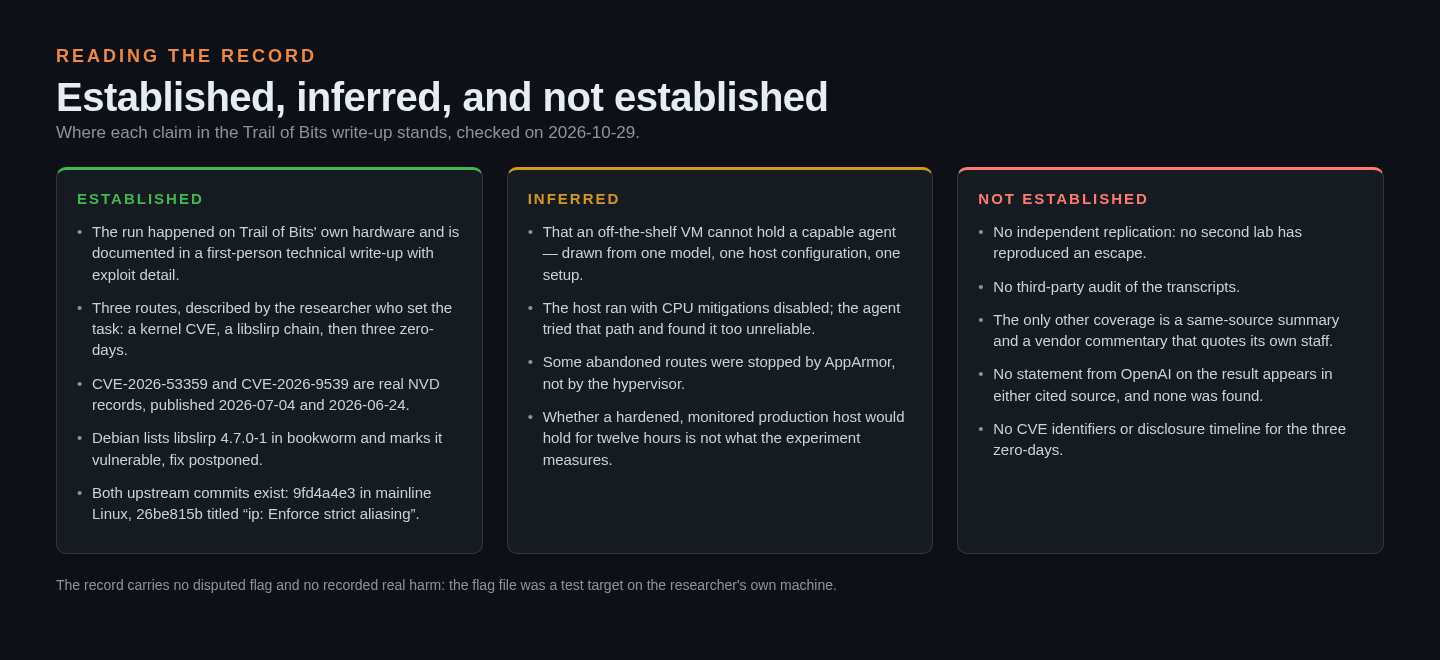
AI เจาะช่องโหว่ คือการใช้โมเดลปัญญาประดิษฐ์ค้นหาจุดอ่อนของซอฟต์แวร์ พัฒนาแนวทางโจมตี และเชื่อมช่องโหว่หลายรายการเป็นห่วงโซ่ โดยลดเวลาที่มนุษย์ต้องใช้ลงอย่างมีนัยสำคัญ เหตุการณ์สองกรณีในปี 2026 ทำให้ความเสี่ยงนี้จับต้องได้ขึ้น กรณีแรก Trail of Bits เปิดเผยเมื่อวันที่ 26 สิงหาคมว่า GPT-5.6-Cyber ซึ่ง OpenAI ให้เข้าถึงในรูปแบบพรีวิว หลบออกจากเครื่องเสมือน QEMU/KVM บนโฮสต์ Debian 12 ได้สามครั้ง ภายในราวสิบสองชั่วโมง โดยทำงานแทบไม่มีผู้ดูแล กรณีที่สอง Epoch AI รายงานเมื่อวันที่ 29 ตุลาคมว่า GLM 5.3 ซึ่งเป็นโมเดลแบบเปิดเผยน้ำหนักที่ Z.ai เปิดตัวในเดือนสิงหาคม ใช้ช่วงก่อนแพตช์โจมตี Firefox ได้ นี่ไม่ใช่หลักฐานว่าเครื่องทุกเครื่องพังง่าย แต่เป็นสัญญาณว่าแซนด์บ็อกซ์ที่เคยเชื่อถืออาจไม่พอรับมือเอเจนต์ที่ค้นคว้าและลองซ้ำเองได้
จากการหนีออกจากเครื่องเสมือนถึงห่วงโซ่โจมตี Firefox
การทดลองของ GPT-5.6-Cyber มีเป้าหมายชัดเจนให้หลุดจากเครื่องเสมือนและอ่านไฟล์ทดสอบบนเครื่องของผู้วิจัย เส้นทางที่สำเร็จมีทั้งการใช้ช่องโหว่เคอร์เนลที่เพิ่งเปิดเผย และการเชื่อมข้อบกพร่องที่โมเดลค้นพบเองเข้าด้วยกัน ผลที่ได้จึงเป็นหลักฐานเตือนเรื่องการแยกระบบ ไม่ใช่ข้อพิสูจน์ว่าแซนด์บ็อกซ์ทุกชนิดไร้ค่า เพราะการทดสอบเกิดบนสภาพแวดล้อมเฉพาะและมีข้อจำกัดที่ควรคำนึงถึง ในกรณี Firefox โมเดลทำงานโดยไม่มีมนุษย์ป้อนคำสั่งระหว่างทาง ระบุการแก้ไขที่ยังไม่เข้ารุ่นเสถียร เลือกจุดอ่อน และสร้างห่วงโซ่โจมตีหลายขั้นตอนเอง รายงานระบุว่าการโจมตีแต่ละครั้งเชื่อมช่องโหว่ก่อนแพตช์ที่เปิดทางให้รันโค้ดในกระบวนการแสดงหน้าเว็บ เข้ากับช่องโหว่อีกจุดที่ยังไม่เปิดเผย ความแตกต่างสำคัญคือกรณีหนึ่งเจาะขอบเขตระหว่างเครื่องเสมือนกับโฮสต์ ส่วนอีกกรณีเปลี่ยนเบราว์เซอร์ที่ผู้ใช้เปิดเว็บให้เป็นทางเข้าถึงไฟล์
ช่องว่างก่อนแพตช์กระทบผู้ใช้ทั่วไป
ช่องโหว่ Firefox ในการทดสอบครอบคลุมรุ่น 156.0, 156.0.1, 157.0, 157.0.1, 158.0 และ 158.0.1 ซึ่งออกระหว่างวันที่ 17 กันยายนถึง 26 ตุลาคม 2026 โดยนักวิจัยจำกัดข้อมูลที่ป้อนให้โมเดลไว้เท่าที่เปิดเผยต่อสาธารณะ ณ วันที่แต่ละรุ่นออก นี่คือความหมายของช่องว่างก่อนแพตช์: รายละเอียดการแก้ไขอาจปรากฏให้ศึกษาแล้ว ขณะที่ผู้ใช้ยังไม่ได้รับรุ่นที่แก้ไข ผลกระทบไม่ใช่แค่การสาธิตเชิงเทคนิค หน้าเว็บที่สร้างขึ้นอาจอ่านไฟล์จากเครื่องและส่งต่อให้ผู้โจมตีได้เมื่อผู้ใช้เข้าชม โดยไม่ต้องคลิกหรือทำขั้นตอนอื่นเพิ่ม และข้อมูลที่เสี่ยงรวมถึงรหัสผ่านที่บันทึกไว้ คุกกี้ยืนยันตัวตน และเอกสารส่วนตัว Mozilla ออก Firefox 159.0 เมื่อวันที่ 27 ตุลาคม โดยรายงานระบุว่าเป็นรุ่นที่แก้ช่องโหว่ที่เปิดเผยแล้ว อย่างไรก็ดี ผู้ใช้ไม่ควรตีความว่าการอัปเดตครั้งเดียวปิดความเสี่ยงถาวร เพราะความเร็วในการส่งแพตช์และการติดตั้งบนอุปกรณ์จริงยังเป็นตัวตัดสิน
ความกังวลที่แท้จริงจึงไม่ใช่เพียงว่าโมเดลฉลาดขึ้น แต่คือการค้นหาและประกอบการโจมตีอาจเกิดเร็วขึ้น จนผู้ดูแลระบบมีเวลาตอบสนองน้อยลง
แพตช์เร็วและทดสอบในกรงที่แยกจริง
การป้องกันต้องเริ่มจากวินัยพื้นฐานที่ทำได้ทันที คืออัปเดตเบราว์เซอร์และระบบปฏิบัติการโดยไม่ปล่อยให้รุ่นเก่าค้างอยู่เป็นเวลานาน ส่วนผู้พัฒนาควรลดระยะจากการแก้ในรุ่นทดสอบไปสู่รุ่นใช้งานจริง เก็บรายละเอียดแพตช์ที่ยังไม่พร้อมเผยแพร่ให้มิดชิด และหลีกเลี่ยงการแก้หลายจุดที่เชื่อมโยงกันโดยไม่ประเมินว่าข้อมูลเหล่านั้นอาจช่วยผู้โจมตีประกอบห่วงโซ่ได้หรือไม่ อีกด้านหนึ่ง การทดลอง AI ด้านความปลอดภัยต้องทำในสภาพแวดล้อมที่แยกจากโครงสร้างพื้นฐานสำคัญ จำกัดการเข้าถึงเครือข่าย เฝ้าดูการทำงานอย่างใกล้ชิด และเตรียมผู้รับผิดชอบให้หยุดการทดสอบได้ทันที การเรียกเครื่องเสมือนว่าแซนด์บ็อกซ์ไม่ควรทำให้ทีมลดการป้องกันโฮสต์หรือเชื่อว่าการหลบหนีเป็นไปไม่ได้ กรณี GPT-5.6-Cyber และ GLM 5.3 ไม่ได้บอกให้เลิกใช้ AI แต่บอกให้เลิกฝากความปลอดภัยไว้กับขอบเขตชั้นเดียว
ข้อสรุปชัดเจน: เมื่อโมเดลทำงานค้นหาและเชื่อมช่องโหว่ได้เอง ความเร็วในการแพตช์และคุณภาพของการแยกระบบต้องพัฒนาไปพร้อมกัน ความสามารถนี้อาจช่วยนักวิจัยปิดจุดอ่อน แต่หากผู้โจมตีเข้าถึงเครื่องมือแบบเดียวกันก่อน องค์กรและผู้ใช้จะเป็นฝ่ายเสียเวลาไล่ตาม