
ทำไมช่องโหว่ modem Pixel จึงอันตรายกว่าที่หลายคนคิด
ช่องโหว่ modem Pixel คือช่องโหว่ความปลอดภัยในซอฟต์แวร์โมเด็มของสมาร์ทโฟน Pixel ที่ทำหน้าที่เชื่อมต่อเครือข่ายมือถือและอินเทอร์เน็ตมือถือ ช่องโหว่นี้เกิดจากข้อผิดพลาดเชิงตรรกะในโค้ดของโมเด็ม ส่งผลให้ผู้โจมตีสามารถเลี่ยงกลไกป้องกันของ Android และยกระดับสิทธิ์ในเครื่องได้ โดยไม่ต้องมีการโต้ตอบจากผู้ใช้ เพียงแค่เครื่องเปิดอยู่และเชื่อมต่อเครือข่ายมือถือก็เสี่ยงถูกโจมตีแบบมองไม่เห็นแล้ว ช่องโหว่ลักษณะนี้ถูกจัดเป็นการโจมตีแบบ zero click และถูกใช้งานจริงในโลกออนไลน์ ทำให้ผู้ใช้ Pixel ทุกคนควรมองว่าเป็นภัยเร่งด่วนที่ต้องปิดให้เร็วที่สุดไม่ใช่เรื่องไกลตัว
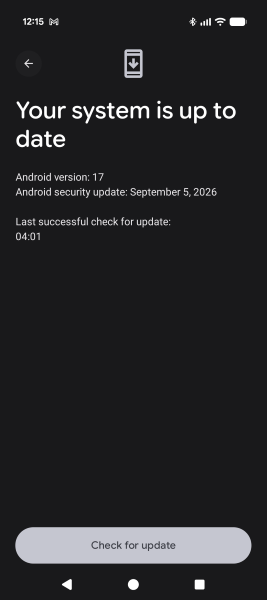
การอัปเดตความปลอดภัย Android ครั้งนี้ไม่ใช่แค่ฟีเจอร์ใหม่ แต่คือเกราะชีวิตดิจิทัล
หลายคนมองการอัปเดตความปลอดภัย Android เป็นเรื่องน่ารำคาญที่เอาไว้ทีหลัง แต่รอบนี้สำหรับผู้ใช้ Pixel การเลื่อนคือการเปิดประตูให้แฮกเกอร์เข้าบ้านดิจิทัลของคุณ Google ได้ปล่อย Android 17 QPR1 ซึ่งมีมากกว่า 200 แพตช์โทรศัพท์ Android เพื่ออุดช่องโหว่ รวมถึงช่องโหว่โมเด็มที่ถูกใช้งานในการโจมตีแบบจำกัดและเจาะจงแล้ว การโจมตีเหล่านี้ไม่ต้องพึ่งลิงก์หลอกหรือไฟล์แปลก ผู้ใช้ไม่ต้องคลิกอะไรแต่ก็ถูกโจมตีได้จากข้อผิดพลาดในโมเด็ม เมื่อช่องโหว่สามารถข้ามกลไกความปลอดภัยของระบบได้ ผลลัพธ์คือผู้โจมตีอาจเข้าถึงข้อมูลอ่อนไหวในเครื่องโดยไม่ต้องขออนุญาตเจ้าของเลย ซึ่งเท่ากับคุณถือโทรศัพท์ที่เปิดสิทธิ์ให้คนแปลกหน้าโดยไม่รู้ตัว
ทำไมช่องโหว่ในโมเด็มถึงร้ายแรงกว่าแค่บั๊กในแอป
ถ้าซอฟต์แวร์ธรรมดามีบั๊ก คุณอาจโดนหลอกให้ติดมัลแวร์ผ่านการคลิกหรือดาวน์โหลด แต่ช่องโหว่ในโมเด็มคืออีกระดับหนึ่ง เพราะโมเด็มเป็นส่วนที่จัดการการเชื่อมต่อกับเครือข่ายมือถือโดยตรง ทำให้โทรศัพท์เชื่อมกับเครือข่ายและใช้ดาต้าได้ เมื่อโมเด็มมีช่องโหว่ที่ซ่อนลึกในโค้ด ผู้โจมตีสามารถเลี่ยงระบบป้องกันของ Android และยกระดับสิทธิ์ในเครื่องโดยใช้แค่การเชื่อมต่อเครือข่ายมือถือ นั่นหมายความว่าการโจมตีสามารถเกิดขึ้นในพื้นหลังโดยที่คุณไม่เปิดแอป ไม่เข้าหน้าเว็บ ไม่ทำอะไรเลย เพียงแค่ปล่อยให้ Pixel ที่ยังไม่ได้อัปเดตเปิดอยู่และต่อสัญญาณก็เสี่ยงถูกโจมตีแบบ zero click ทันที การปล่อยให้ช่องโหว่ modem Pixel ค้างอยู่ในเครื่องจึงเท่ากับยอมให้ประตูบ้านดิจิทัลของคุณไม่มีตัวล็อก
รีบเช็กและติดตั้งแพตช์โทรศัพท์ Android ตอนนี้: ขั้นตอนที่ไม่ควรเลื่อน
ถ้าคุณใช้ Pixel แล้วไม่ได้สนใจการอัปเดตความปลอดภัย Android มาสักพัก ถึงเวลาต้องเปลี่ยนท่าที การอัปเดตล่าสุดได้แก้ช่องโหว่ที่ถูกใช้ในโลกจริง รวมถึงช่องโหว่ที่มีรหัส CVE-2026-58704 ซึ่งถูกใช้ในโจมตีแบบจำกัดและเจาะจงก่อนออกแพตช์แล้ว แหล่งข้อมูลยืนยันว่าผู้ใช้ที่อัปเดตถึงฉบับวันที่ 2026-09-05 จะปลอดภัยจากช่องโหว่ zero day ตัวนี้ในตอนนี้ การตัดสินใจอัปเดตทันทีจึงไม่ใช่ความสะดวกสบาย แต่เป็นการปกป้องสิทธิ์และข้อมูลในชีวิตประจำวันของคุณ ผู้ใช้ Pixel ที่ยังไม่ได้ติดตั้งอัปเดตความปลอดภัยเดือนกันยายนควรไปที่เมนูการตั้งค่าของเครื่องเพื่อตรวจสอบอัปเดตระบบปฏิบัติการ Android และติดตั้งให้เรียบร้อยโดยเร็วที่สุด
ข้อเท็จจริงที่ควรจำ: ช่องโหว่เหล่านี้ถูกใช้โจมตีแล้ว ไม่ใช่การเตือนลมๆ แล้งๆ
สิ่งที่ทำให้สถานการณ์นี้น่ากังวลคือมันไม่ใช่ช่องโหว่เชิงทฤษฎี แต่เป็นกลุ่ม Pixel ช่องโหว่ด่วนที่ถูกใช้โจมตีจริงบนโลกออนไลน์ Google ยืนยันว่ามีหลายช่องโหว่บน Pixel ที่ถูกใช้ในไซเบอร์โจมตีแบบจำกัดและเจาะจงก่อนอัปเดตแก้ไข นอกจากช่องโหว่ modem Pixel ยังมีช่องโหว่อื่นในเครื่อง Pixel เช่นช่องโหว่ที่กระทบเอนจิน JavaScript V8 ของ Chromium และช่องโหว่สั่งรันโค้ดจากระยะไกลผ่านการเขียนข้อมูลนอกขอบเขตที่ถูกต้อง สัญญาณชัดเจนคือผู้โจมตีมอง Pixel เป็นเป้าหมายที่คุ้มค่า ถ้าคุณไม่อัปเดต คุณกำลังให้มือพวกเขาแตะถึงข้อมูลในเครื่องได้ง่ายขึ้น การมองการอัปเดตความปลอดภัย Android เป็นภาระจึงต้องเปลี่ยนเป็นมองว่ามันคือเกราะที่ช่วยให้ชีวิตดิจิทัลของคุณไม่กลายเป็นสนามทดลองของแฮกเกอร์