
AI เร่งพบช่องโหว่ แต่คนต้องรับมือกับผลที่ตามมา
AI ค้นช่องโหว่ คือการใช้ปัญญาประดิษฐ์ตรวจหารอยอ่อนในซอฟต์แวร์ที่อาจถูกโจมตี ซึ่งช่วยให้ทีมไอทีพบปัญหาที่ซ่อนอยู่นานได้เร็วขึ้น แต่ก็เร่งให้เกิดการแก้ไขจำนวนมากในเวลาจำกัด จนการทดสอบผลกระทบอาจตามไม่ทัน
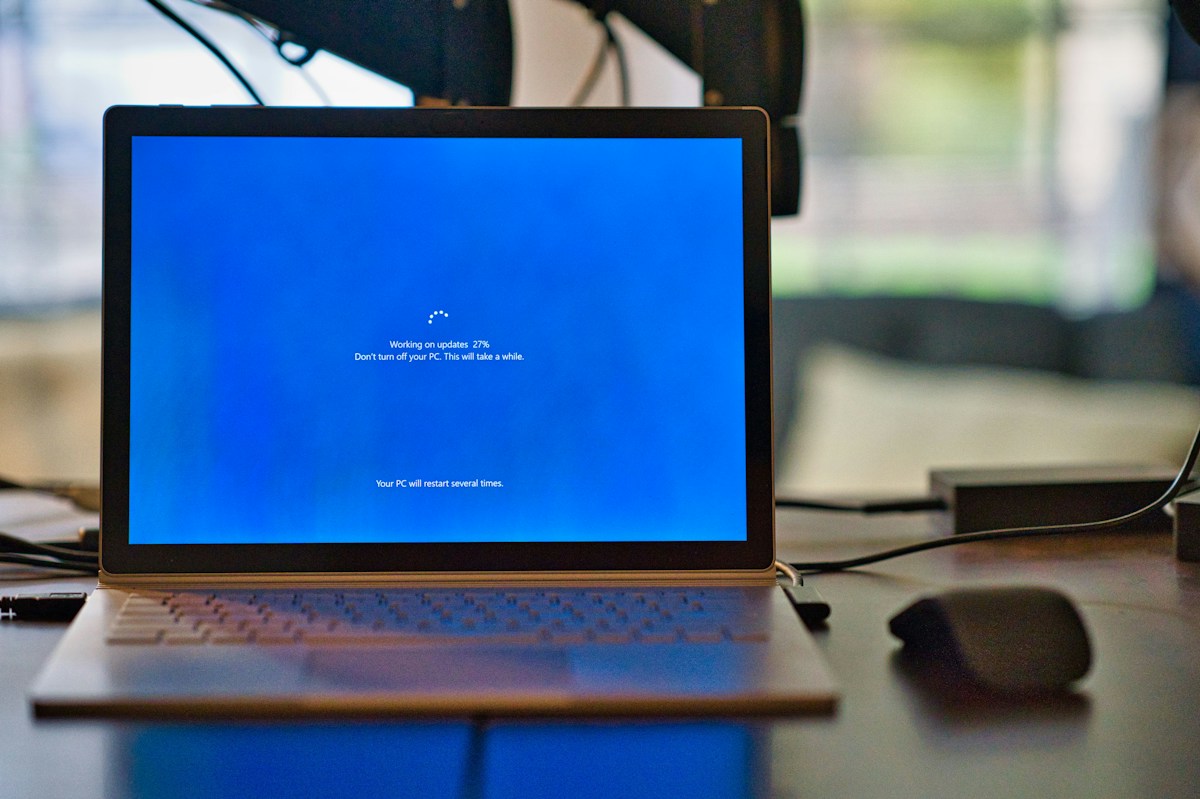
นี่คือจุดที่ความปลอดภัยไซเบอร์เริ่มมีแรงดึงสองทาง องค์กรต้องอุดช่องโหว่ก่อนผู้ไม่หวังดีจะใช้เครื่องมือ AI หาและโจมตีจุดเดียวกัน แต่ยิ่งค้นพบเร็ว ทีมงานก็ยิ่งต้องประเมินและติดตั้งแพตช์ซอฟต์แวร์ถี่ขึ้น ผู้เชี่ยวชาญด้านความปลอดภัยเตือนว่า เมื่อปริมาณงานแก้ไขกดดันทีมให้ลงแพตช์จำนวนมาก สิ่งที่ตั้งใจป้องกันระบบอาจทำให้บางส่วนทำงานผิดพลาดได้
ปัญหาจึงไม่ใช่การเลือกว่าจะปลอดภัยหรือไม่ แต่คือองค์กรจะตรวจสอบการเปลี่ยนแปลงได้เร็วพอหรือไม่ ผู้บริหารด้านความปลอดภัยไซเบอร์ Kevin Mandia เตือนว่า การปรับปรุงระบบด้วยความเร็วที่สูงเกินกว่าจะทดสอบผลลัพธ์ทุกแบบ อาจนำไปสู่เหตุขัดข้องได้
เหตุขัดข้องชี้ให้เห็นความเสี่ยงของการติดตั้งแพตช์
ในช่วงห้าวันที่ผ่านมา เหตุระบบไอทีขัดข้องที่ Microsoft, JPMorgan Chase และ Charles Schwab สร้างความเสียหายแก่ธุรกิจและผู้ใช้บริการ ขณะเดียวกัน มีการหยุดเที่ยวบินชั่วคราวทั่วสนามบินในสหรัฐฯ จนเกิดความปั่นป่วนวงกว้าง แต่รัฐมนตรีว่าการกระทรวงคมนาคมระบุว่าโครงสร้างควบคุมการจราจรทางอากาศที่เก่าเป็นสาเหตุของเหตุการณ์นั้น จึงไม่ควรเหมารวมว่าทุกกรณีเกิดจากแพตช์หรือ AI
อย่างไรก็ดี รายงานที่อ้างคำชี้แจงจากทีมของวุฒิสมาชิก Mark Warner ระบุว่า การติดตั้งแพตช์ที่ผิดพลาดเชื่อมโยงกับระบบสื่อสารภายในของหน่วยงานความมั่นคงแห่งชาติสหรัฐฯ และเหตุขัดข้องด้านธนาคารในสัปดาห์เดียวกัน ผู้ใช้ทั่วไปสัมผัสผลได้ตั้งแต่อีเมลไม่เข้า ธุรกรรมธนาคารสะดุด ไปจนถึงเที่ยวบินหยุดชะงัก
ตัวเลขที่สะท้อนแรงกดดันคือ Bank of America เปิดเผยว่าได้จ้างผู้รับเหมาหนึ่งพันคนมาอุดช่องโหว่ที่โมเดล Mythos ของ Anthropic ตรวจพบ เพิ่มจากพนักงานภายในสามพันคน นี่ไม่ใช่หลักฐานว่าการใช้ AI ทำระบบล่มโดยตรง แต่เป็นภาพของปริมาณงานมหาศาลที่ต้องผ่านการตัดสินใจและการติดตั้งของมนุษย์
อย่าสับสนระหว่าง AI กับความผิดพลาดในกระบวนการ
เจ้าหน้าที่ระบุว่าเหตุขัดข้องที่ถูกกล่าวถึงไม่ได้เกิดจากการโจมตีไซเบอร์แบบประสานงานกัน ความกลัวว่า AI ช่วยผู้โจมตีทำลายระบบสำคัญจึงยังไม่ใช่คำอธิบายของเหตุการณ์เหล่านี้ แต่ AI อาจมีส่วนทางอ้อม ด้วยการเร่งค้นพบช่องโหว่และผลักให้องค์กรเร่งลงมือแก้ก่อนผู้โจมตีจะฉวยโอกาส
การแยกสองเรื่องนี้ให้ชัดสำคัญต่อการหาทางแก้ หากกล่าวว่า AI ทำระบบล่มโดยตรง ก็อาจมองข้ามขั้นตอนที่เสี่ยงจริง ได้แก่ การจัดลำดับความสำคัญ การตรวจสอบว่าการแก้ไขกระทบระบบใดบ้าง และการอนุมัติแพตช์ภายใต้เวลาจำกัด ผู้เชี่ยวชาญด้านความปลอดภัยชี้ว่าปริมาณช่องโหว่และแพตช์ที่เพิ่มขึ้นกำลังกดดันทีมงานจนการแก้ไขเองอาจทำให้ระบบเสียหาย
แรงกดดันนี้มีแนวโน้มไม่ลดลงในระยะใกล้ ผู้เชี่ยวชาญคาดว่าองค์กรจะอัปเดตซอฟต์แวร์เร็วขึ้น และความถี่ของเหตุขัดข้องอาจเพิ่มขึ้นตามไปด้วย ขณะที่สมาชิกสภาผู้แทนราษฎร Andy Ogle มีแผนเสนอร่างกฎหมายเพื่อให้เกิดการประสานงานที่ดีขึ้น เมื่อ AI เร่งการค้นพบและการใช้ประโยชน์จากช่องโหว่
ความเร็วต้องมาพร้อมวินัยในการเปลี่ยนระบบ
บทเรียนไม่ใช่ให้หยุดใช้เครื่องมือ AI เพื่อความปลอดภัยไซเบอร์ เพราะการปล่อยช่องโหว่ไว้ก็เปิดทางให้ผู้โจมตี แต่การไล่ปิดทุกจุดทันทีโดยไม่มีเวลาประเมินความเสี่ยงย่อมเปลี่ยนการป้องกันให้กลายเป็นต้นเหตุของปัญหาได้ องค์กรควรจัดลำดับแพตช์ตามความรุนแรงและผลกระทบ ตรวจสอบในสภาพแวดล้อมทดสอบก่อนติดตั้งจริง และเตรียมแผนกู้คืนระบบหากการอัปเดตทำให้บริการสะดุด
เมื่อ AI ค้นพบข้อบกพร่องได้ในระดับความเร็วของเครื่องจักร กระบวนการอนุมัติและควบคุมการเปลี่ยนแปลงก็ต้องพัฒนาให้ทัน ไม่ใช่เร่งติดตั้งทุกอย่างเพื่อให้ตัวเลขช่องโหว่ลดลง เพราะเป้าหมายที่แท้จริงคือระบบที่ปลอดภัยและยังให้บริการได้
ข้อสรุปจึงชัดเจน: AI ไม่ได้เป็นผู้กดปุ่มให้ระบบล่มโดยตรง ความเสี่ยงเกิดเมื่อองค์กรค้นพบปัญหาเร็ว แต่ทดสอบและควบคุมการแก้ไขไม่ทัน หากต้องการให้การอุดช่องโหว่เพิ่มความปลอดภัยจริง ความเร็วต้องเดินคู่กับการทดสอบแพตช์และแผนกู้คืนที่พร้อมใช้งาน