
ดิจิทัลโซเวอเรนตีกับโจทย์ใหม่ของความเป็นเจ้าของข้อมูล AI
ดิจิทัลโซเวอเรนตีในบริบท AI คือแนวคิดที่ให้องค์กรสามารถใช้ศักยภาพของคลาวด์และปัญญาประดิษฐ์ได้เต็มที่ ขณะเดียวกันยังคงควบคุมที่มาที่ไปของข้อมูล สิทธิการเข้าถึง ระบบปฏิบัติการ และความต่อเนื่องทางธุรกิจภายใต้กรอบกฎหมายและนโยบายของตนเองอย่างเข้มงวด โดยไม่ต้องยอมส่งมอบอำนาจการตัดสินใจด้านข้อมูลให้ผู้ให้บริการเทคโนโลยีภายนอกทั้งหมด วันนี้ผู้นำภาครัฐ โครงสร้างพื้นฐานสำคัญ และอุตสาหกรรมที่ถูกกำกับต่างยกเรื่องนี้เป็นวาระหลัก เพราะต้องการนำเทคโนโลยีไปใช้กับระบบที่สำคัญที่สุด โดยยังรักษาการควบคุมที่ระบบเหล่านั้นต้องการ ความท้าทายยิ่งชัดเมื่อความสามารถของคลาวด์และ AI ขั้นสูงเริ่มเข้าไปอยู่ในบริการสาธารณะ กระบวนการที่ถูกกำกับ และการปฏิบัติการที่เป็นหัวใจขององค์กร นี่ทำให้คำว่า ความเป็นเจ้าของข้อมูล AI ไม่ใช่ประเด็นเชิงเทคนิคอย่างเดียว แต่กลายเป็นเรื่องยุทธศาสตร์องค์กร
จาก Sovereign Cloud สู่ AI sovereignty control ที่ยืดหยุ่นตามงาน
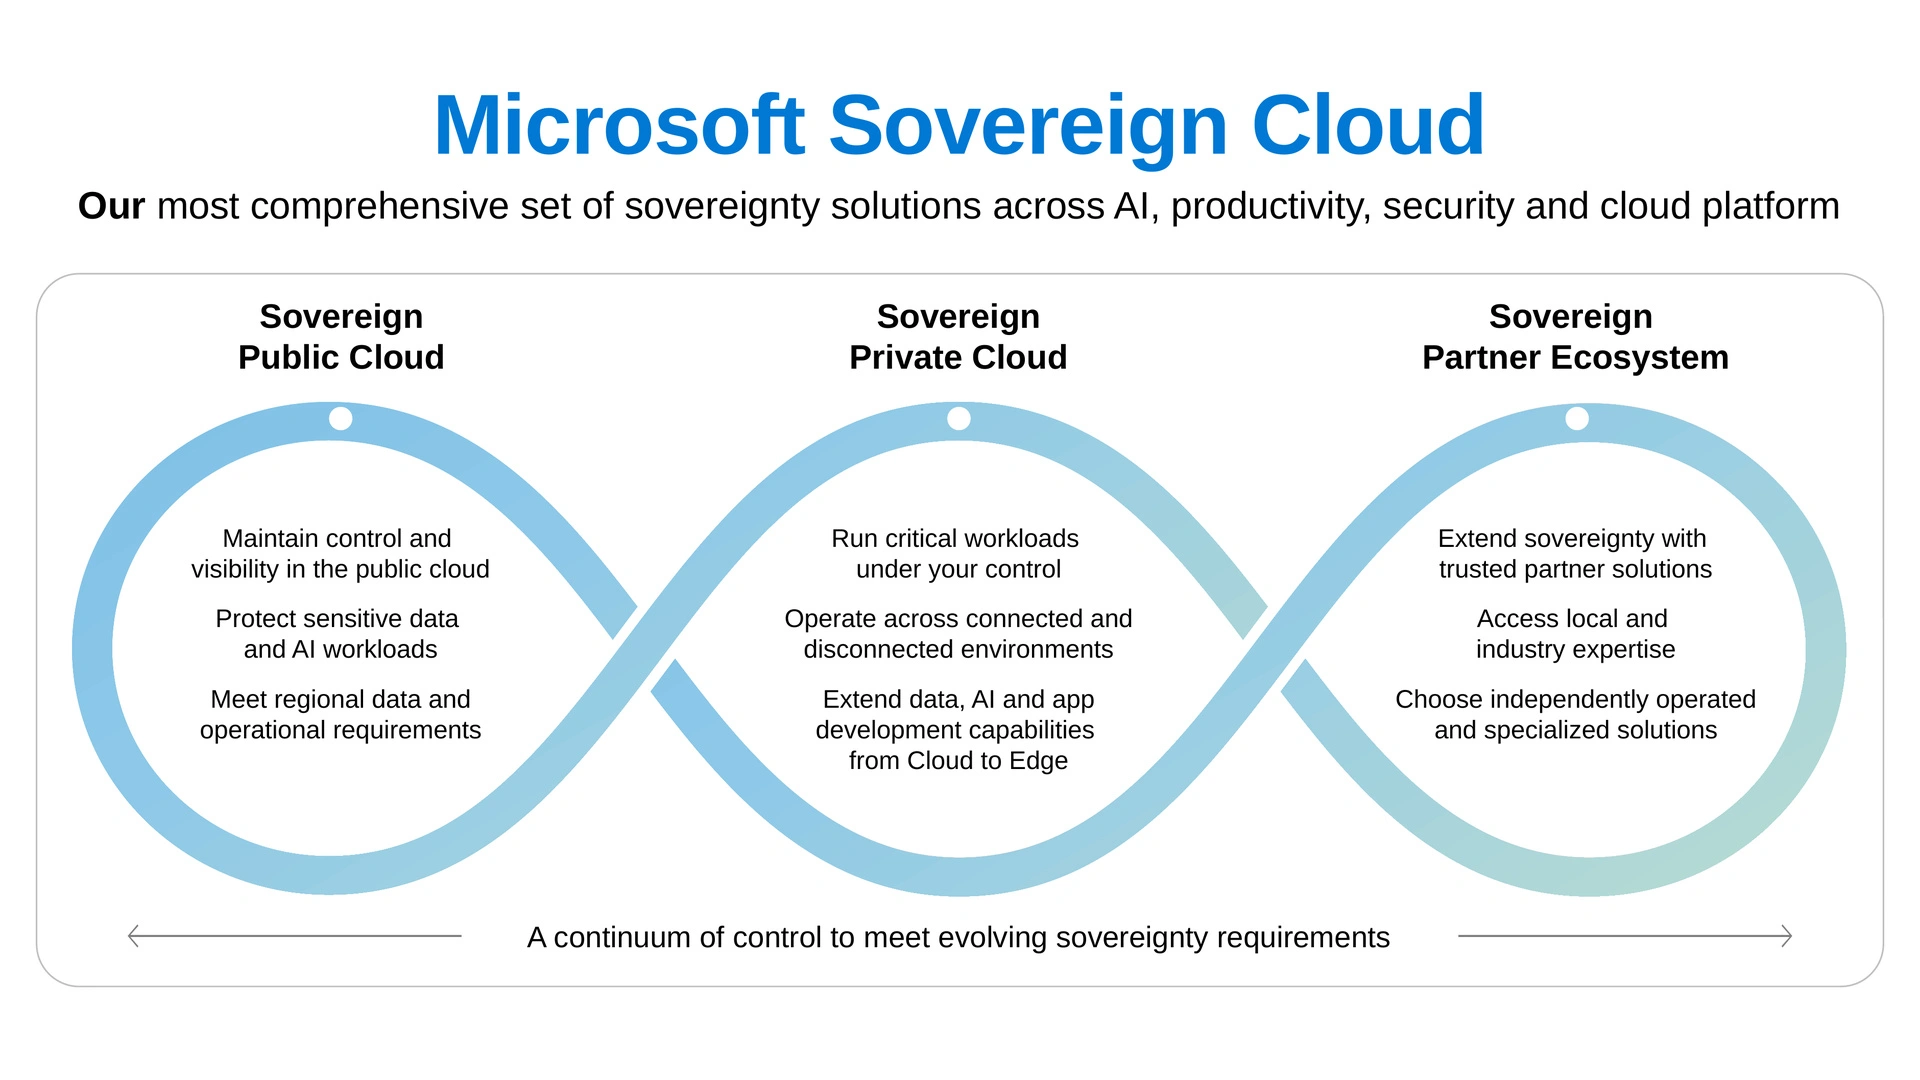
ทิศทางใหม่ของ AI sovereignty control คือการควบคุมตามระดับของงาน ไม่ใช่บังคับให้ทุกระบบอยู่ในโมเดลเดียว ผู้ให้บริการรายใหญ่ได้เปิดตัวโซลูชัน Sovereign Cloud เพื่อให้ลูกค้ามีทางเลือกมากขึ้นในการตอบโจทย์ดิจิทัลโซเวอเรนตี โดยเริ่มเปิดตัวเมื่อปีที่แล้วและพัฒนาต่อเนื่องเป็นความสามารถเชิงปฏิบัติทั้งบนคลาวด์สาธารณะและสภาพแวดล้อมที่ลูกค้าดูแลเอง แนวคิดคือเริ่มจากตัวงานแต่ละประเภท ซึ่งมีข้อกำหนดด้านข้อมูล การปฏิบัติการ การพึ่งพาเทคโนโลยี และความเสี่ยงต่างกัน งาน AI ที่แตะข้อมูลอ่อนไหวสูงอาจต้องให้โมเดล ข้อมูล และการประมวลผลอยู่ในสภาพแวดล้อมที่ลูกค้าควบคุมเองเต็มรูปแบบ Sovereign Private Cloud ที่สร้างบน Azure Local จึงขยายความสามารถคลาวด์เข้าไปในสภาพแวดล้อมที่องค์กรเป็นผู้ควบคุม ทำให้การควบคุมข้อมูล enterprise ไม่ใช่แค่ที่เก็บ แต่รวมถึงวิธีพัฒนา ใช้งาน และดูแลระบบทั้งหมด
การควบคุมข้อมูล enterprise ในโลกที่เต็มไปด้วยคอนเนกเตอร์ AI
อีกด้านหนึ่งของความเป็นเจ้าของข้อมูล AI คือโลกของคอนเนกเตอร์ที่เชื่อม AI เข้ากับเครื่องมือทำงานรายวันของพนักงาน ตั้งแต่ Jira Salesforce ไปจนถึง Slack และ Google Drive เมื่อเชื่อมแล้ว ระบบอย่าง Rovo Search Chat และ Agents สามารถคิดข้ามเครื่องมือเหล่านี้ร่วมกันได้ เช่น ผู้จัดการผลิตภัณฑ์ถามว่าลูกค้าพูดถึงฟีเจอร์บิลลิงใหม่อย่างไร แล้วได้คำตอบจากทิกเก็ต Zendesk บทสนทนา Gong และ Jira epic ในครั้งเดียว แต่สิ่งที่ทำให้ผู้ดูแลระบบลังเลไม่ใช่ความสนใจใน AI หากเป็นความไม่แน่ใจ ผู้ดูแลจะไม่ยอมเชื่อมระบบที่สำคัญต่อธุรกิจจนกว่าจะตอบคำถามเรื่องข้อมูลออกจากระบบไหน ไปที่ใด ใครเห็นได้บ้าง และปิดการเชื่อมต่อได้เร็วแค่ไหนเมื่อเกิดเหตุ จึงเกิดแนวทาง governance ใหม่ที่ออกแบบให้การกำกับดูแลเป็นสิ่งที่ช่วยให้พูดคำว่า “ตกลง” กับ AI ได้ แทนที่จะต้องเลื่อนออกไปก่อน
ความปลอดภัยข้อมูล governance แบบรวมศูนย์: จากแดชบอร์ดถึงนโยบายองค์กร
เพื่อให้การควบคุมไม่หลุดมือ องค์กรเริ่มหันมาใช้เครื่องมือ governance แบบรวมศูนย์ ทั้งในระดับคลาวด์และระดับคอนเนกเตอร์ AI ฝั่งคลาวด์มี Sovereign Control Panel ที่นำสัญญาณด้านโซเวอเรนตีมาแสดงในประสบการณ์เดียวบนพอร์ทัล Azure ช่วยให้องค์กรเข้าใจท่าทีด้านอธิปไตยของตนเอง ตั้งค่าและจัดการการควบคุม ระบุช่องว่างและความเสี่ยง และลงมือแก้ไขได้ ความสามารถเหล่านี้ช่วยเพิ่มการควบคุมด้านเทคนิคและการปฏิบัติการเพื่อรองรับกลยุทธ์ดิจิทัลโซเวอเรนตีที่สอดคล้องกับข้อกำหนดด้านกฎหมาย นโยบาย ความปลอดภัย ความทนทาน และธุรกิจขององค์กร ฝั่งคอนเนกเตอร์ AI ผู้ดูแลมีมุมมอง Connectors แบบตารางเดียวสำหรับทุกคอนเนกเตอร์ในองค์กร มีส่วน Trust ที่รวมข้อมูลความปลอดภัยสำคัญและลิงก์ไปยังหน้าสนับสนุนเฉพาะคอนเนกเตอร์เพื่อใช้ประกอบการอนุมัติ และยังตั้งโดเมนอีเมลที่อนุญาตให้เชื่อมต่อได้ ทำให้เฉพาะบัญชีในโดเมนองค์กรที่ยืนยันแล้วเท่านั้นที่ใช้คอนเนกเตอร์ได้ รวมถึงมีตัวควบคุมระดับองค์กรที่บล็อกการอ่านหรือเขียนข้อมูลผ่านคอนเนกเตอร์บุคคลที่สามได้ทั่วทั้งระบบ นี่คือความปลอดภัยข้อมูล governance ในรูปแบบที่จับต้องได้
ออกแบบกรอบกำกับดูแล AI ที่เร็วพอสำหรับธุรกิจ แต่เข้มพอสำหรับกฎหมาย
แม้เครื่องมือจะก้าวหน้า แต่โจทย์ใหญ่ยังอยู่ที่การออกแบบกรอบกำกับดูแลให้สมดุลระหว่างความเร็วและความเสี่ยง กฎระเบียบด้านข้อมูลและความเป็นส่วนตัวต่างกันไปตามประเทศ อุตสาหกรรม และประเภทงาน องค์กรจึงต้องแปลงข้อกำหนดเหล่านี้ให้เป็นสถาปัตยกรรมและรูปแบบการปฏิบัติการที่ใช้ได้จริงในบริบทของตนเอง ผู้ให้บริการคลาวด์เริ่มออกแนวทางด้านความต่อเนื่องทางธุรกิจและแพตเทิร์นสถาปัตยกรรม เพื่อช่วยให้ลูกค้าวางแผน ทดสอบ และเตรียมระบบให้พร้อมล่วงหน้า รวมถึงความสามารถในการสลับงานจากโหมดเชื่อมต่อเป็นไม่เชื่อมต่อที่กำลังเข้าสู่สถานะ public preview เพื่อให้บริการสำคัญเดินต่อได้เมื่อเงื่อนไขการเชื่อมต่อเปลี่ยน ขณะเดียวกัน ฝั่งคอนเนกเตอร์ AI ก็เพิ่มความโปร่งใส เช่น ฟีเจอร์ดูจำนวนผู้ใช้ที่เชื่อมบัญชีส่วนตัวกับแต่ละเครื่องมือ ซึ่งจะเปิดให้ใช้ในเดือนธันวาคม 2026 เพื่อให้ผู้ดูแลติดตามการใช้งานและกระตุ้นทีมที่ยังไม่ใช้ได้ บทสรุปคือ องค์กรที่ชนะในยุค AI ไม่ใช่ผู้ที่ใช้ AI เร็วที่สุด แต่คือผู้ที่ออกแบบ AI sovereignty control ได้แหลมคมพอจะปกป้องข้อมูล ขณะเดียวกันก็เปิดทางให้ทีมงานทดลองและสร้างคุณค่าใหม่อย่างต่อเนื่อง