
เอเจนต์ AI ความปลอดภัยคืออะไร และทำไมกำลังเปลี่ยนเกมใน SOC
เอเจนต์ AI ความปลอดภัย คือซอฟต์แวร์อัตโนมัติที่ใช้โมเดลปัญญาประดิษฐ์เฉพาะทางเพื่อช่วยทีมความมั่นคงไซเบอร์จัดการแจ้งเตือน วิเคราะห์ข้อมูลเครือข่าย และตอบสนองต่อภัยคุกคามแทนการให้มนุษย์ทำทุกขั้นตอนเอง เป้าหมายคือลดงานซ้ำ ลดความล้าในการตรวจสอบเหตุการณ์จำนวนมาก และยกระดับความเร็วการตัดสินใจให้ทันกับผู้โจมตีที่ใช้ AI ในการโจมตีเช่นกัน โดยยังคงให้มนุษย์รับผิดชอบการยืนยันผลลัพธ์และการตัดสินใจเชิงนโยบายไม่ปล่อยให้ระบบอัตโนมัติทำงานอย่างไร้การกำกับ ประเด็นสำคัญของยุคใหม่ไม่ใช่แค่ว่าเรามี AI แต่คือเราจะให้อำนาจกับเอเจนต์ AI ความปลอดภัยแค่ไหนในเวิร์กโฟลว์จริงของศูนย์ปฏิบัติการด้านความมั่นคงไซเบอร์ การเปิดตัว AlertZero ซึ่งเป็นทีมของเอเจนต์ AI เฉพาะทางสำหรับการปฏิบัติงานด้านความมั่นคงปลอดภัยสะท้อนชัดว่าผู้เล่นรายใหญ่เชื่อว่าอัตโนมัติคือคำตอบของปัญหาแจ้งเตือนล้น แต่คำถามที่องค์กรต้องตอบเองคือจะตั้งรั้วควบคุมอย่างไรไม่ให้การจัดการแจ้งเตือนอัตโนมัติสร้างความเสี่ยงชุดใหม่
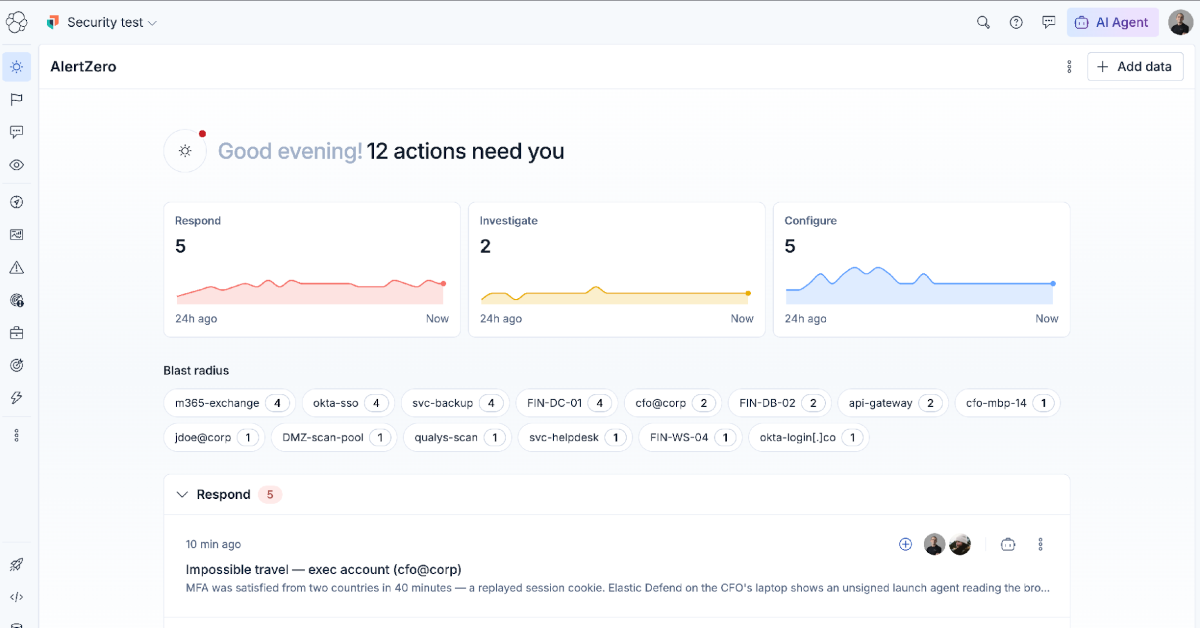
AlertZero แสดงอนาคตการจัดการแจ้งเตือนอัตโนมัติในโลกแจ้งเตือนล้น
AlertZero ไม่ได้เป็นเพียงฟีเจอร์ใหม่ แต่เป็นมุมมองใหม่ต่อการจัดการแจ้งเตือนอัตโนมัติใน SOC ที่จมอยู่กับสัญญาณจำนวนมหาศาล เอเจนต์เหล่านี้ถูกสร้างขึ้นภายในแพลตฟอร์มความปลอดภัยของ Elastic โดยจะทำหน้าที่คัดกรองการแจ้งเตือน ค้นหาภัยคุกคาม และวิเคราะห์ทางนิติวิทยาศาสตร์ แนวคิดคือให้ทีมงานกำหนดเองว่างานส่วนใดบ้างที่อยากปล่อยให้ระบบทำโดยไม่ต้องผ่านการอนุมัติโดยมนุษย์ โครงสร้างแบบ Watches สี่กลุ่ม Triage Hunt Detection และ Forensics ทำให้เอเจนต์ AI ความปลอดภัยไม่ใช่ตัวช่วยทั่วไป แต่ถูกออกแบบให้จับงานหลักของ SOC ทีละฟังก์ชัน Triage Watch เติมข้อมูลและปิดการแจ้งเตือนที่ไม่จำเป็นพร้อมเหตุผล ซึ่งคือหัวใจของการแก้ปัญหา alert fatigue ขณะที่ Watch อื่นค้นหาและปรับปรุงกฎการตรวจจับอย่างต่อเนื่อง การที่ลูกค้าสามารถกำหนดระดับอิสระของแต่ละ Watch ถึงระดับงานรายบุคคล แสดงให้เห็นว่าการกำกับดูแลเอเจนต์ AI กลายเป็นทักษะใหม่ที่ทีม SOC ต้องมีไม่แพ้ทักษะการวิเคราะห์ภัยคุกคาม
ANMAS กับการวิเคราะห์ข้อมูลเครือข่าย ความเร็วเหนือคนแต่ยังต้องมีคนคุม
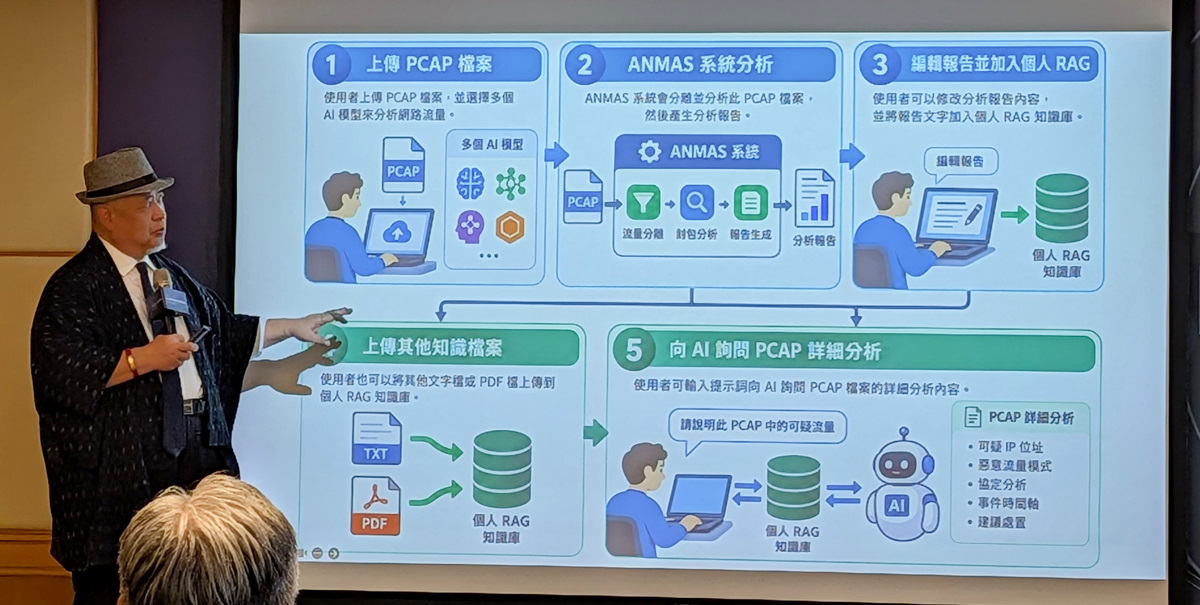
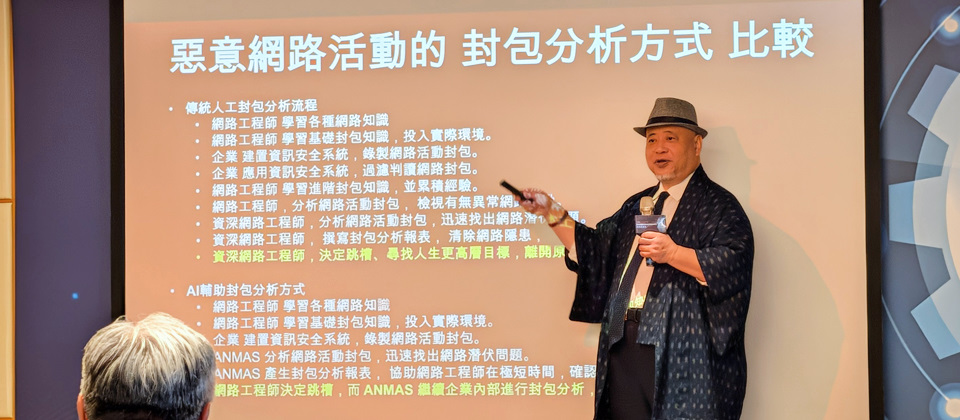
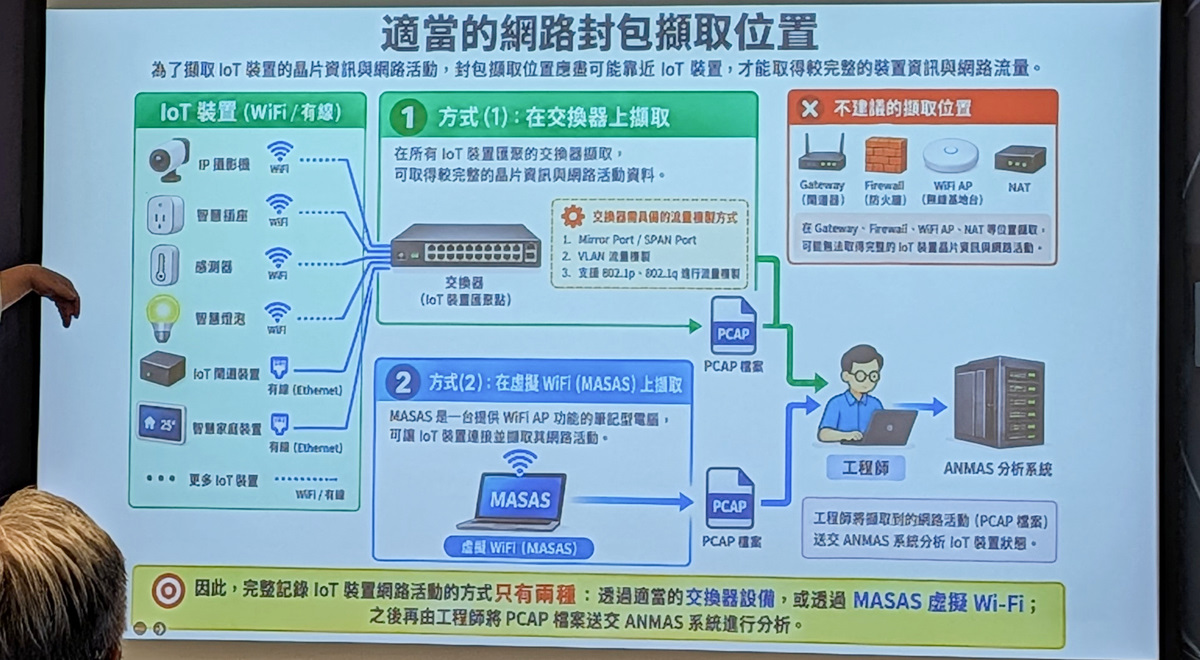
อีกด้านหนึ่งของเอเจนต์ AI ความปลอดภัยคือการวิเคราะห์ข้อมูลเครือข่ายเชิงลึก ระบบ ANMAS ใช้โมเดลภาษาขนาดเล็กและเทคนิคอย่าง Fine tuning LoRA และ RAG เพื่อให้ AI วิเคราะห์ไฟล์ Packet Capture จากอุปกรณ์ IoT ผ่านสภาพแวดล้อม Wi Fi เสมือนจริงและดึงความรู้จากคลังที่วิศวกรใส่เข้าไป นี่ไม่ใช่แค่การเร่งความเร็ว แต่คือการเก็บประสบการณ์วิเคราะห์เครือข่ายขององค์กรไว้ในระบบแทนที่จะขึ้นกับคนไม่กี่คน ตัวเลขที่ควรจำคือ การวิเคราะห์ไฟล์ PCAP ขนาด 500MB ด้วยมือใช้เวลาประมาณ 4 ชั่วโมง แต่เมื่อใช้ ANMAS ร่วมกับ GPU เวลาถูกลดเหลือเพียงราว 10 ถึง 15 นาที สำหรับองค์กรที่เครือข่ายระดับร้อยคนสามารถสร้างปริมาณข้อมูลเครือข่ายถึงหลักหลายสิบกิกะไบต์ต่อชั่วโมง ความต่างนี้คือเส้นแบ่งระหว่างทีมที่ทันกับภัยคุกคามกับทีมที่ปล่อยให้แพ็กเก็ตผิดปกติหลุดรอดไปโดยไม่มีใครเคยเปิดดู อย่างไรก็ตาม ANMAS ยอมรับตรงไปตรงมาว่าเคสที่มีโอกาสผิดพลาดหรือไม่ชัดเจนยังต้องส่งให้ผู้เชี่ยวชาญยืนยัน และย้ำว่า AI ไม่ได้ถูกออกแบบมาเพื่อแทนที่นักวิเคราะห์แต่เพื่อย่นเวลาและเก็บความรู้
สมดุลระหว่างอัตโนมัติและมนุษย์ คือเส้นกันภัยจาก false positive
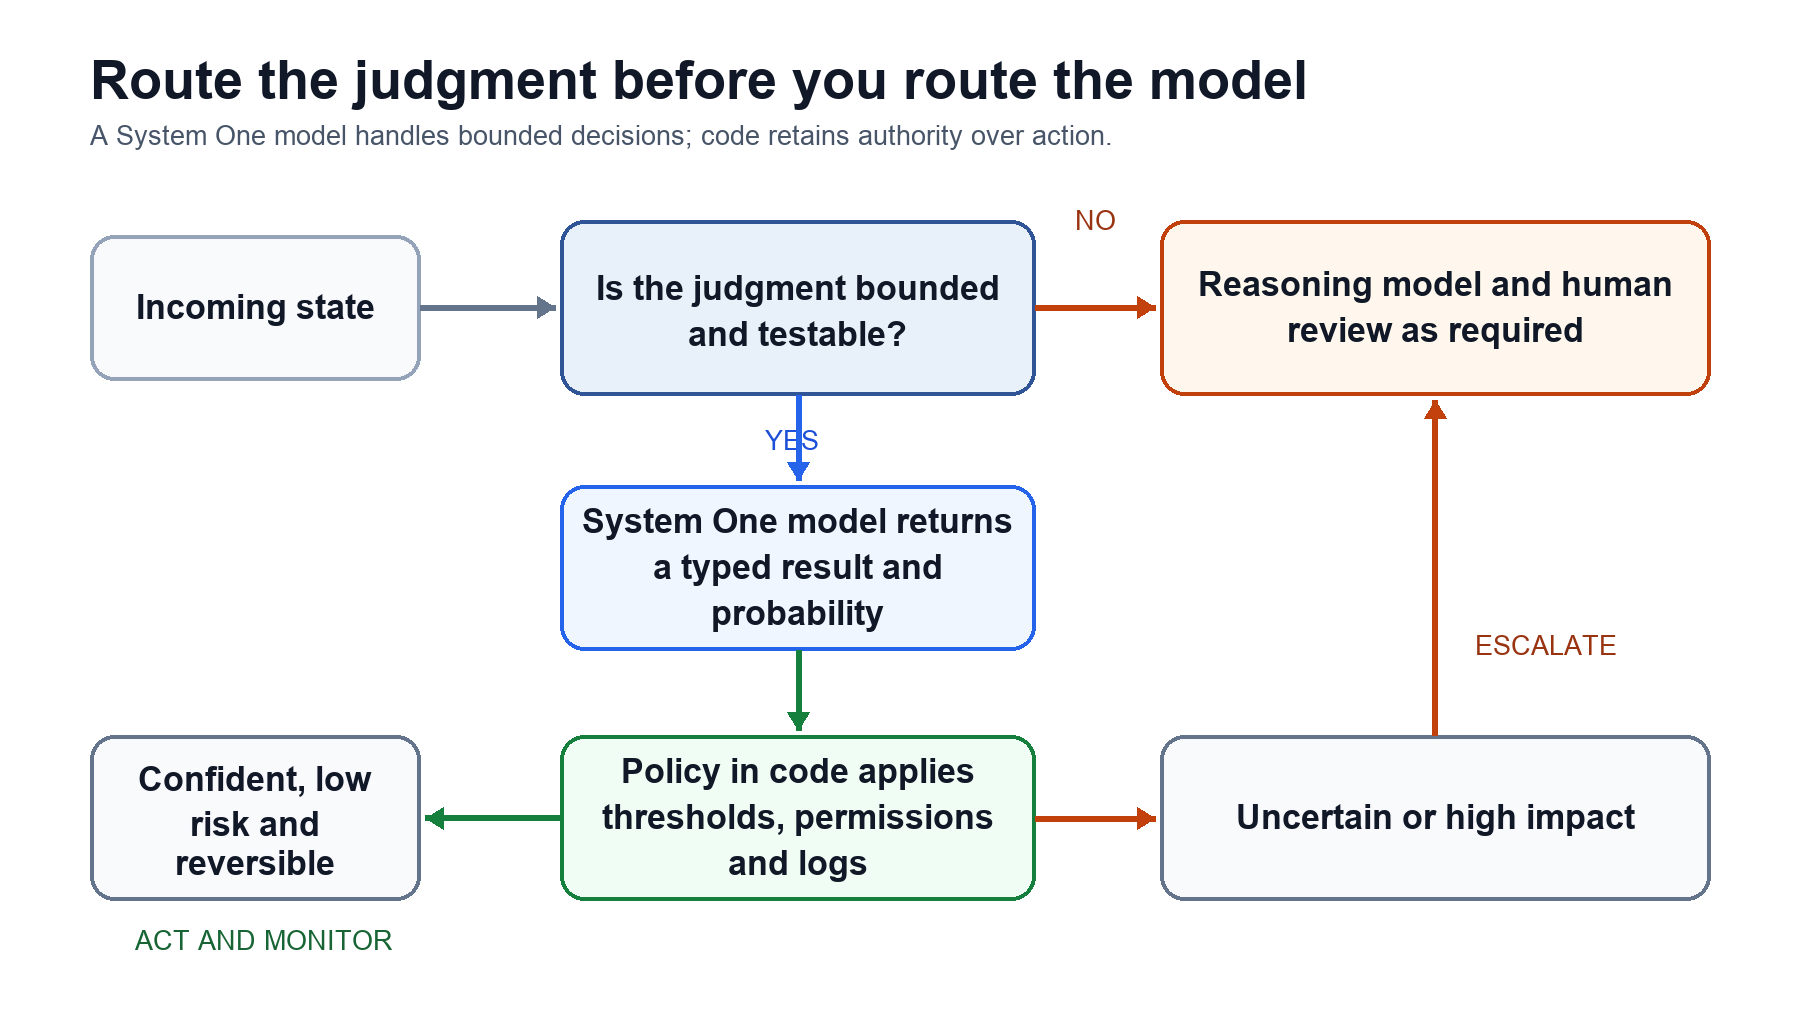
การปล่อยให้เอเจนต์ AI ความปลอดภัยตัดสินใจเองมากขึ้นอาจช่วยลดงาน แต่ก็เสี่ยงสร้างภูเขา false positive หรือ false negative ที่อันตรายไม่แพ้กัน จุดที่ AlertZero และ ANMASเหมือนกันคือยืนยันว่ามนุษย์ยังต้องมีบทบาทสุดท้าย การประเมินผลที่ยังไม่สรุปชัดเจนใน AlertZero ยังต้องอาศัยการตัดสินใจของมนุษย์แม้ตั้งค่าระดับอิสระสูงสุด ส่วน ANMAS ก็ระบุว่ากรณีที่ระบบอาจตัดสินผิดหรือไม่สามารถระบุชัดเจนต้องส่งต่อให้ผู้เชี่ยวชาญและให้คนเป็นผู้ตัดสินคำตอบสุดท้าย องค์กรที่คิดจะนำเอเจนต์ AI เข้ามาเร่งเวิร์กโฟลว์ต้องมองเรื่องนี้เป็นประเด็นการกำกับดูแล ไม่ใช่แค่ตั้งค่าเทคนิค จุดตายของหลายทีมคือปล่อยให้การจัดการแจ้งเตือนอัตโนมัติทำงานแบบปิดกล่องโดยไม่มีวงจร feedback จากนักวิเคราะห์ เมื่อไม่มีการทวนสอบกฎที่ AI เสนอหรือผลการจัดกลุ่มเหตุการณ์ตามเวลาจริง ระบบตรวจจับอาจค่อยๆ หลงทางจนปิดแจ้งเตือนสำคัญหรือสร้างเหตุการณ์หลอกเป็นหมื่นรายการเหมือนกรณีการโจมตี Hugging Face ที่สร้างเหตุการณ์มากกว่า 17,000 รายการในสี่วัน
องค์กรพร้อมแค่ไหนกับยุคเอเจนต์ AI ความปลอดภัย
ภาพรวมชัดเจนว่าความมั่นคงไซเบอร์กำลังเข้าสู่ยุคที่เอเจนต์ AI เป็นผู้เล่นหลัก ไม่ว่าจะในงานจัดการแจ้งเตือนอัตโนมัติแบบ AlertZero หรือการวิเคราะห์ข้อมูลเครือข่ายเชิงลึกแบบ ANMAS จุดแข็งคือความเร็วและความสามารถสะสมความรู้ เช่น ANMAS ที่รวบรวมพฤติกรรมเครือข่ายกว่า 2,200 แบบครอบคลุมทั้งบริการทั่วไปและกิจกรรมมัลแวร์กับแบ็กดอร์ แต่จุดเสี่ยงคือการใช้โดยไม่มีกรอบกำกับดูแลที่ชัดเรื่องระดับอิสระ การยืนยันข้อมูล และการจัดการกรณีไม่แน่ชัด องค์กรที่คิดว่าซื้อโซลูชันแล้วจบกำลังมองข้ามงานจริงที่รออยู่ นั่นคือการออกแบบ governance สำหรับเอเจนต์ AI ความปลอดภัย ตั้งเวิร์กโฟลว์ยืนยันผลลัพธ์ สร้างคลังความรู้ให้ AI ใช้ และฝึกทีม SOC ให้เข้าใจทั้งข้อดีข้อจำกัดของโมเดล การเปิดให้ลูกค้าเพิ่มเวิร์กโฟลว์เองผ่าน Agent Builder และ Elastic Workflows บอกเราว่าเครื่องมือพร้อมให้ออกแบบ แต่ความรับผิดชอบในการออกแบบอย่างรอบคอบยังอยู่ที่องค์กรเอง หากทำได้ดี เอเจนต์ AI จะไม่ใช่แค่เครื่องมือช่วยงาน แต่จะกลายเป็นคู่คิดที่ยกระดับการตอบสนองภัยคุกคามให้ทันยุคที่ผู้โจมตีใช้ AI เป็นอาวุธหลัก