
เฝ้าระวังให้ทัน ไม่ได้แปลว่าปลอดภัยแล้ว
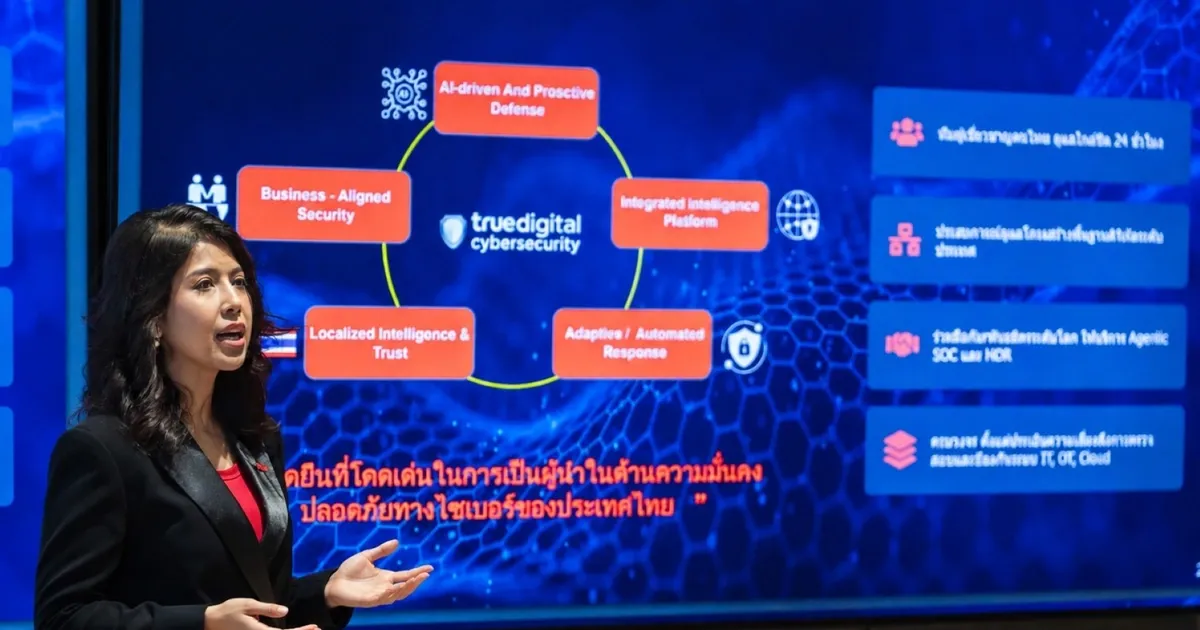
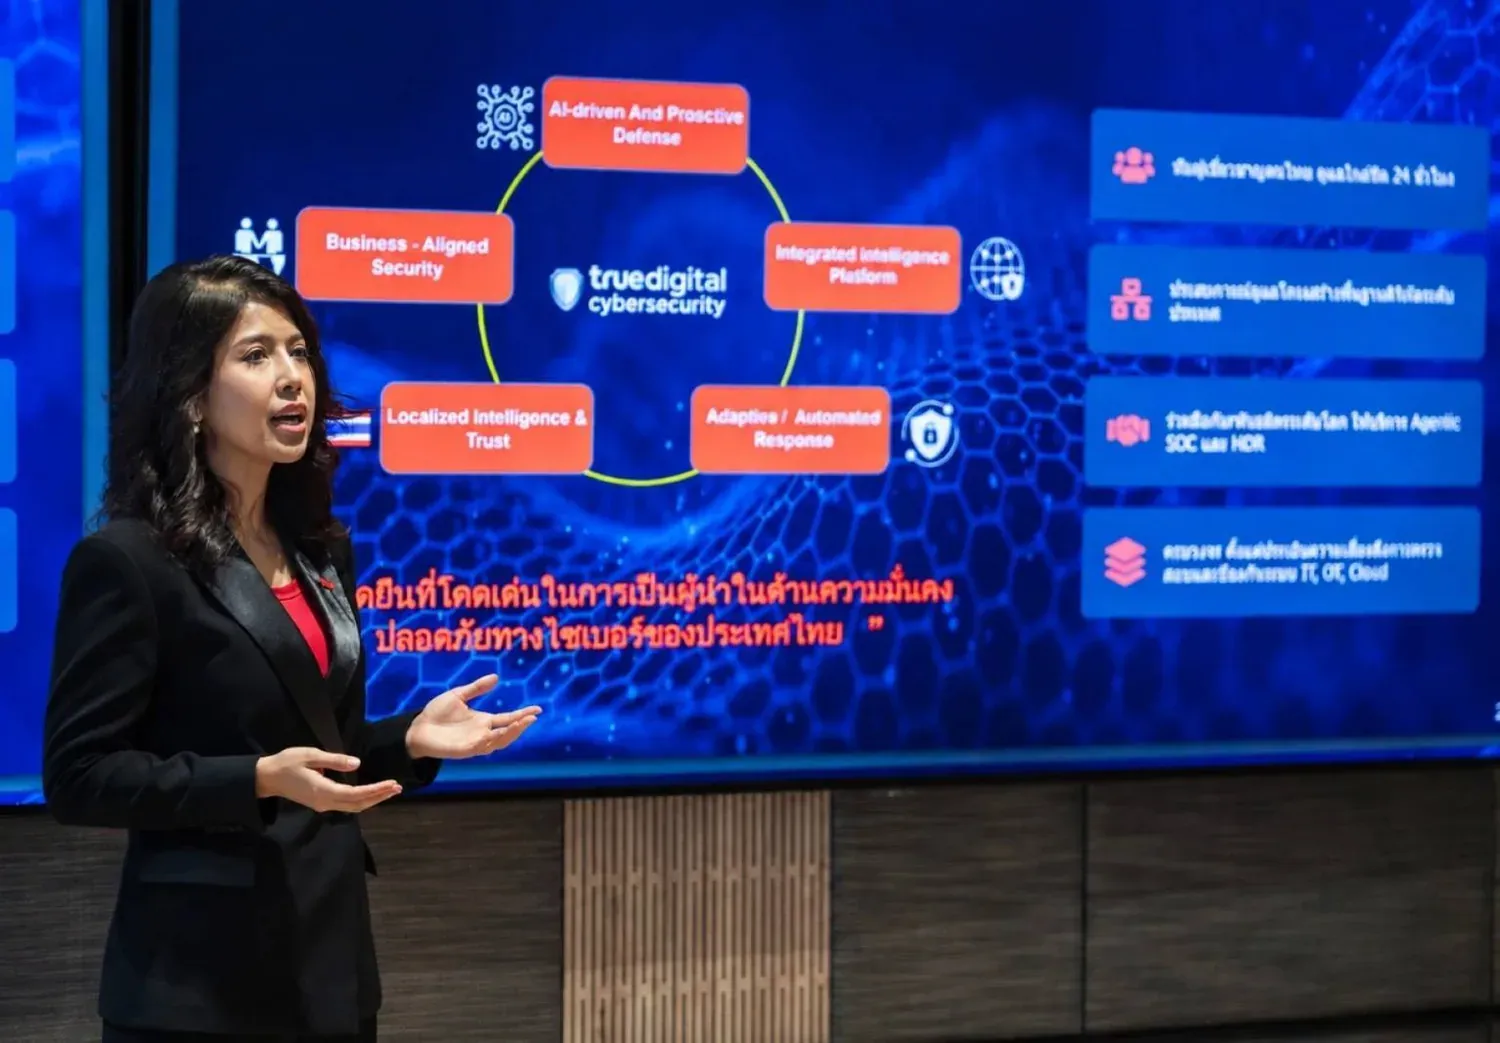
Agentic AI คือระบบปัญญาประดิษฐ์ที่ช่วยปฏิบัติงานด้านความปลอดภัยไซเบอร์ โดยคัดกรองการแจ้งเตือน วิเคราะห์พฤติกรรมผิดปกติ และสนับสนุนการตอบสนอง เพื่อให้ทีมงานเห็นสัญญาณภัยได้เร็วขึ้นในระบบ IT, OT และคลาวด์ โดยยังให้ผู้เชี่ยวชาญตัดสินใจเรื่องที่ซับซ้อน ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ระบุว่ากำลังนำ Agentic AI มาเสริมศูนย์ SOC ให้เฝ้าระวังและตอบสนองภัยครอบคลุมระบบเหล่านี้ตลอด 24 ชั่วโมง เหตุผลที่ต้องเร่งปรับตัวคือผู้โจมตีก็นำ AI มาเพิ่มความเร็วและขยายวิธีโจมตีเช่นกัน การเฝ้าระวังต่อเนื่องจึงไม่ใช่แค่การเปิดหน้าจอทิ้งไว้ แต่ช่วยจัดการสัญญาณจำนวนมากและส่งข้อมูลที่มีนัยสำคัญให้ทีมตรวจสอบได้ไวขึ้น อย่างไรก็ดี AI ไม่ได้แทนการสืบสวนเชิงลึกหรือการตัดสินใจของคน และการตรวจพบเหตุไม่ได้รับประกันว่าระบบสำคัญจะปลอดภัย

ตัวเลขภัยไซเบอร์บอกว่าความเสี่ยงไม่ใช่เรื่องไกลตัว
ภัยไซเบอร์องค์กรมีปริมาณและความซับซ้อนที่ทำให้การพึ่งการป้องกันอย่างเดียวไม่พอ ข้อมูลที่ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้เปิดเผยระบุว่า องค์กรไทยเผชิญการโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% ในไตรมาสแรกของปี 2569 ไทยอยู่ในกลุ่ม 10 ประเทศที่ถูกโจมตีด้วยแรนซัมแวร์มากที่สุด และภาคการผลิตคิดเป็นประมาณ 37% ของเป้าหมายการโจมตีประเภทนี้ในไทย ความเสี่ยงไม่ได้หยุดที่ข้อมูลในสำนักงาน ผู้โจมตีอาจใช้บัญชีจริง ช่องทางเชื่อมต่อที่ได้รับความไว้วางใจ หรืออุปกรณ์ที่ดูแลไม่ทั่วถึง เพื่อเข้าถึงเซิร์ฟเวอร์หลักและระบบสำรองข้อมูล หากเหตุลุกลาม ธุรกิจอาจหยุดชะงัก และเมื่อระบบควบคุมเครื่องจักรหรือโครงสร้างพื้นฐานสำคัญได้รับผลกระทบ ความปลอดภัยของประชาชนก็อาจเกี่ยวข้องด้วย นี่คือเหตุผลที่ SOC ต้องมองให้ครอบคลุมทั้ง IT, OT และคลาวด์ ไม่ใช่เพียงเครือข่ายสำนักงาน
Cyber Resilience คือแผนรับมือและกลับมาเดินงาน
Cyber Resilience หรือความสามารถในการทนต่อเหตุไซเบอร์ หมายถึงการเตรียมองค์กรให้มองเห็นความเสี่ยง ตรวจจับและตอบสนองเมื่อเกิดเหตุ พร้อมกู้คืนระบบและดำเนินธุรกิจต่อได้ เพราะไม่มีเครื่องมือใดรับประกันว่าจะสกัดการโจมตีได้ทุกรูปแบบ แผนนี้จึงต้องลงมือทดสอบ ไม่ใช่มีไว้ในเอกสารเท่านั้น การตอบสนองที่มีประสิทธิภาพต้องมีผู้รับผิดชอบ ขั้นตอนตัดสินใจ และการซ้อมแผนรับมืออย่างสม่ำเสมอ ส่วนการกู้คืนต้องแยกระบบสำรองข้อมูลออกจากเครือข่ายหลักและทดสอบว่าสามารถนำกลับมาใช้ได้จริง ควบคู่กับการควบคุมสิทธิ์ การยืนยันตัวตนหลายปัจจัย และการสร้างความตระหนักรู้แก่พนักงาน องค์กรควรพิจารณาความเสี่ยงจากคู่ค้าและผู้ให้บริการภายนอกด้วย เพราะช่องทางเชื่อมต่อที่ไว้ใจอาจกลายเป็นทางเข้าของผู้โจมตีได้ การตรวจจับจึงเป็นเพียงส่วนหนึ่งของแผน ส่วนการกู้คืนคือบทพิสูจน์ว่าธุรกิจพร้อมรับผลกระทบแค่ไหน
AI เพิ่มเวลาให้ทีม แต่คนและการซ้อมยังเป็นหัวใจ
การเฝ้าระวังตลอด 24 ชั่วโมงช่วยลดช่วงเวลาที่เหตุผิดปกติจะผ่านไปโดยไม่มีผู้ตรวจสอบ และ Agentic AI ช่วยคัดกรองการแจ้งเตือนจำนวนมากให้ทีม SOC จัดลำดับและสืบสวนได้เร็วขึ้น ประโยชน์สำคัญจึงไม่ใช่การปล่อยให้ AI จัดการทุกอย่างเอง แต่คือการคืนเวลาให้ผู้เชี่ยวชาญไปประเมินความเสี่ยงและตัดสินใจในเหตุที่ซับซ้อน ขณะที่ระบบช่วยติดตามสัญญาณต่อเนื่อง องค์กรไม่ควรตีความคำว่าเฝ้าระวังครบวงจรว่าหมดความเสี่ยงแล้ว ผู้โจมตีอาจเปลี่ยนวิธี ใช้บัญชีที่ถูกต้อง หรือมุ่งทำลายระบบสำรองจนการฟื้นตัวทำได้ยาก การลงทุนในศูนย์ SOC จึงควรเดินคู่กับแผนตอบสนองที่ซ้อมแล้ว การสำรองข้อมูลที่แยกจากระบบหลัก และการทดสอบกู้คืน หากขาดส่วนเหล่านี้ การตรวจพบเร็วอาจช่วยจำกัดเหตุ แต่ไม่รับประกันว่าธุรกิจจะกลับมาได้เร็ว ข้อสรุปชัดเจนคือ Agentic AI ทำให้การเฝ้าระวังมีประสิทธิภาพขึ้น ส่วน Cyber Resilience ทำให้องค์กรพร้อมรับมือและฟื้นตัว ทั้งสองอย่างต้องทำงานร่วมกัน