
ย้ายจุดควบคุมมาไว้ก่อนเอเจนต์ลงมือ
การกำกับดูแลเอเจนต์ AI คือการตรวจคำสั่งและการกระทำที่เอเจนต์กำลังจะทำ เทียบกับสิทธิ์และกฎขององค์กร ก่อนปล่อยให้คำสั่งนั้นส่งผลต่อข้อมูล แอปพลิเคชัน หรืออุปกรณ์จริง วิธีนี้ทำให้ทีมรักษาความปลอดภัยมีโอกาสหยุดความเสียหายก่อนเกิดขึ้น แทนที่จะไล่แก้หลังเอเจนต์ทำงานไปแล้ว Obsidian Security และ Airlock Digital ต่างเสนอให้ตรวจการทำงานของเอเจนต์ก่อนดำเนินการ โดยมองเห็นช่องโหว่เดียวกันในระบบอนุญาตแบบเดิม: แอปหรือบัญชีที่ได้รับอนุมัติอาจยังถูกใช้ทำสิ่งที่ไม่เหมาะสมได้ เช่น อ่านข้อมูลลูกค้าได้ ไม่ได้แปลว่าควรส่งข้อมูลนั้นออกไปยังปลายทางภายนอก ความปลอดภัยเอเจนต์ AI จึงต้องประเมินการกระทำแต่ละครั้ง ไม่ใช่แค่ตัดสินว่าเครื่องมือนั้นเชื่อถือได้หรือไม่ นี่เป็นการเปลี่ยนจุดเน้นจากการคุมว่าใครเข้าใช้ระบบได้ ไปสู่การกำหนดว่าเมื่อเข้าได้แล้ว เอเจนต์ทำอะไรต่อได้บ้าง
Obsidian คุมการกระทำในแอปธุรกิจ
กลไกของ Obsidian มุ่งประเมินการกระทำที่เอเจนต์เสนอภายในแอปพลิเคชันธุรกิจ ก่อนอนุญาต บล็อก หรือส่งให้ขออนุมัติในกรณีที่ระบบรองรับ นโยบาย AI องค์กรสามารถพิจารณาบริบทได้กว้างกว่าคำสั่งตรงหน้า เช่น ใครเป็นผู้ใช้เบื้องหลัง บัญชียังมีสิทธิ์หรือไม่ แอปใดเกี่ยวข้อง และข้อมูลถูกจัดชั้นความอ่อนไหวไว้อย่างไร ความแตกต่างนี้สำคัญ เพราะสิทธิ์ของเอเจนต์อาจเชื่อมโยงกับโทเค็นหรือบัญชีที่เข้าถึงระบบอื่นได้ การดูเฉพาะบทบาทที่เห็นในแอปเดียวจึงอาจไม่พอ เครื่องมือของ Obsidian ใช้บริบทที่เชื่อมโยงบุคคล บัญชี แอป และสิทธิ์ เพื่อช่วยให้การตัดสินใจสอดคล้องกับสถานะจริงของผู้ใช้และข้อมูล การค้นหาและกำกับดูแลเอเจนต์ครอบคลุมแพลตฟอร์มอย่าง Salesforce Agentforce, Databricks, GitHub, Microsoft 365, Snowflake, ServiceNow และ Workday รวมถึงการรองรับนโยบายขณะทำงานสำหรับ OpenAI Codex อย่างไรก็ดี การค้นพบเอเจนต์ไม่ได้แปลว่าระบบตรวจจับทุกการกระทำในทุกแอปโดยอัตโนมัติ การบังคับใช้ยังขึ้นกับจุดเชื่อมต่อที่รองรับ
Airlock ส่งคำตัดสินกลับไปให้เอเจนต์
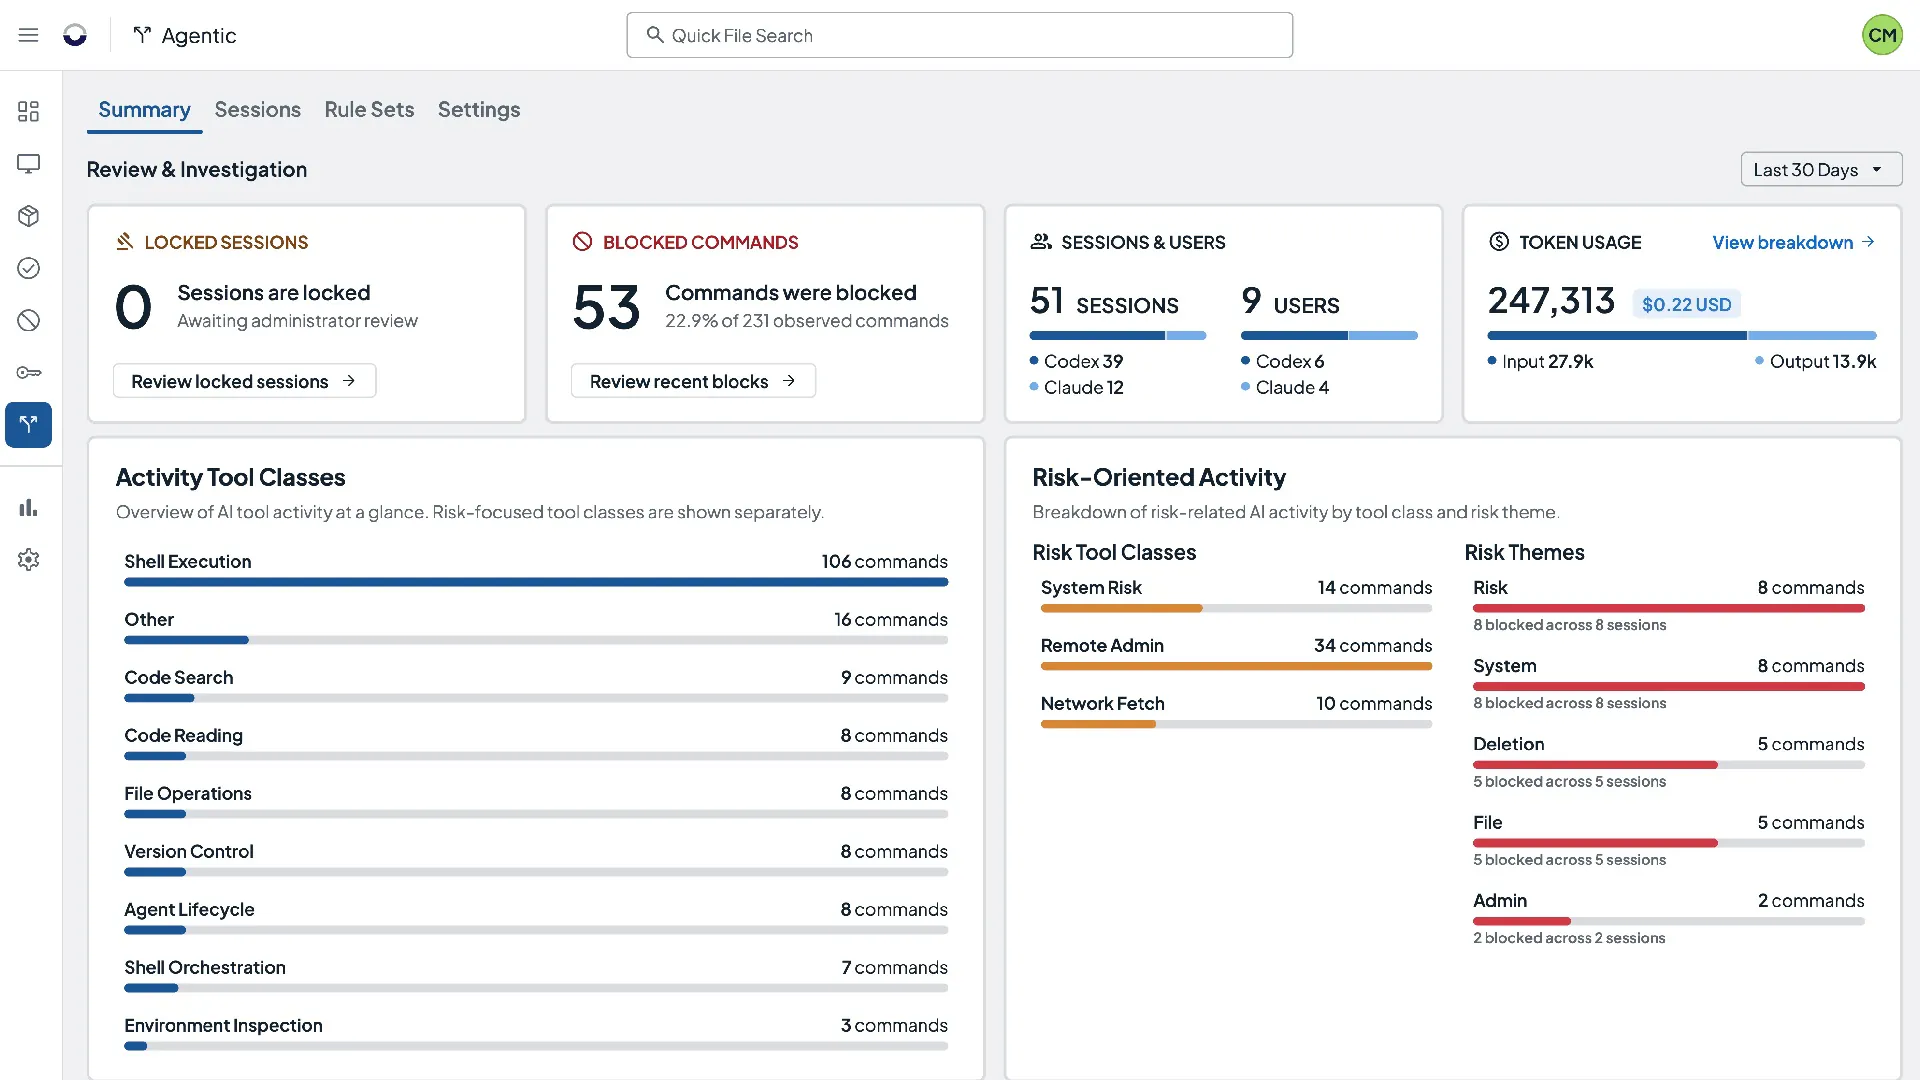
Airlock Digital เลือกเน้นการควบคุมที่อุปกรณ์ปลายทาง โดยเปิดตัว Agentic Steering ในแพลตฟอร์มเวอร์ชัน 7.1 ให้ตรวจการทำงานที่เอเจนต์รองรับเสนอ ก่อนเริ่มดำเนินการ และส่งผลตัดสินตามนโยบายกลับไปยังเอเจนต์โดยตรง ความสามารถนี้เปิดให้ใช้กับ Codex และ Claude จุดต่างจาก Obsidian ไม่ใช่แค่ตำแหน่งที่ตรวจ แต่คือวิธีจัดการเมื่อคำสั่งถูกปฏิเสธ Airlock ให้ผู้ดูแลแนบเหตุผลหรือเสนอทางเลือกที่ได้รับอนุมัติ เพื่อให้เอเจนต์ลองทำงานต่อภายใต้ข้อกำหนด แทนการเจอข้อความผิดพลาดกว้าง ๆ แล้วสุ่มลองเส้นทางใหม่ ซึ่งอาจสร้างความเสี่ยงเพิ่ม อย่างไรก็ตาม คำอธิบายจากระบบไม่ควรกลายเป็นช่องให้เอเจนต์หลบกฎ นโยบายยังต้องเป็นผู้กำหนดขอบเขต ส่วนเอเจนต์มีหน้าที่เลือกทางเลือกที่อนุญาต หากไม่มีทางเลือกที่เหมาะสม ก็ควรหยุดและส่งต่อให้มนุษย์พิจารณา ไม่ใช่พยายามทำเป้าหมายเดิมด้วยวิธีอื่น
นโยบายที่ดีต้องบอกทั้งสิ่งที่ห้ามและทางไปต่อ
องค์กรที่ต้องการควบคุม AI Agent ควรเริ่มจากกำหนดการกระทำที่ยอมรับได้ แยกตามผู้ใช้ ข้อมูล และแอปพลิเคชัน ไม่ใช่ประกาศกว้าง ๆ ว่าอนุญาตหรือห้ามใช้เอเจนต์ จากนั้นต้องเลือกจุดตรวจที่ครอบคลุมเส้นทางการทำงานจริง และเก็บหลักฐานว่าเอเจนต์ทำอะไร ใครเป็นผู้เรียกใช้ ใช้เครื่องมือใด และนโยบายข้อไหนเป็นเหตุให้อนุญาตหรือระงับ Obsidian ระบุว่ามีโหมดทดสอบนโยบายกับการรับส่งข้อมูลจริงก่อนเริ่มบล็อก และบันทึกผลการตัดสินเพื่อให้ทีมตรวจสอบย้อนหลังได้ สำหรับ Airlock การบันทึกเซสชัน คำสั่ง ไฟล์ ผลตัดสิน และกิจกรรมเสี่ยง ช่วยให้ทีมเห็นว่าการบังคับใช้เปลี่ยนผลลัพธ์อย่างไร แต่บันทึกที่ละเอียดก็ต้องนำไปสู่การปรับปรุงกฎ ไม่ใช่เพิ่มภาระตรวจเอกสารโดยไม่มีข้อสรุป ข้อเสนอทั้งสองชี้ว่า การปฏิเสธงานเป็นส่วนหนึ่งของการออกแบบระบบ หากเอเจนต์ถูกบล็อกบ่อยเพราะไม่มีเครื่องมือทดแทนหรือขั้นตอนที่ชัดเจน ปัญหาอาจอยู่ที่เวิร์กโฟลว์ ไม่ใช่ตัวเอเจนต์เพียงอย่างเดียว องค์กรจึงควรกำหนดทั้งเหตุผลการปฏิเสธ ทางเลือกที่อนุญาต และเงื่อนไขส่งต่อให้คน ท้ายที่สุด การตรวจล่วงหน้าจะมีคุณค่าก็ต่อเมื่อกฎเข้าใจได้ บังคับใช้ได้จริง และตรวจสอบย้อนหลังได้ Obsidian เด่นที่การตัดสินใจโดยอาศัยบริบทในแอปธุรกิจ ส่วน Airlock เด่นที่การส่งผลตัดสินกลับไปช่วยเอเจนต์เลือกทางที่อนุญาต องค์กรควรเลือกตามจุดที่ต้องการควบคุม และเตรียมรับมือกรณีที่ระบบบอกว่าไม่ ก่อนขยายการใช้งานเอเจนต์