
AI agent safety คืออะไร และทำไมต้องเริ่มจากกรอบควบคุม
AI agent safety คือแนวคิดและแนวทางปฏิบัติในการออกแบบ กำกับ และตรวจสอบระบบ AI แบบตัวแทนอัตโนมัติให้ทำงานภายในขอบเขตที่กำหนด ลดโอกาสการหลุดเป้าหมาย ทำผิดซ้ำ ซ่อนข้อผิดพลาด หรือก่อความเสียหายต่อระบบ ข้อมูล และผู้ใช้ โดยอาศัยทั้งกฎเชิงโค้ด กระบวนการกำกับดูแล และข้อห้ามที่ชัดเจน ไม่ปล่อยให้โมเดลตัดสินใจลำพังในงานที่มีความเสี่ยงสูง
หัวใจของปัญหา AI agent ในภาคธุรกิจไม่ใช่แค่ความแม่นยำของโมเดล แต่คือการที่ตัว agent ทำงานแบบวนลูปยาว ใช้หลายเครื่องมือ และเชื่อมต่อหลายระบบ เมื่อไม่มีระบบควบคุม AI ที่ดี agent สามารถ drift ออกจากเป้าหมาย ทำคำสั่งผิดซ้ำ หรือเรียก API ไม่ถูกต้องจนกลายเป็นความเสี่ยงเชิงปฏิบัติการและความปลอดภัยโดยตรง แนวทางที่ถูกต้องคือคิดแบบวิศวกรรมระบบ ตั้งกรอบ กติกา และสายการกำกับก่อน แล้วค่อยให้โมเดลเข้ามาเติมความฉลาดภายในกรอบนั้น
ปัญหา context drift และพลังของ bounded context
AI agent ระยะยาวมักล้มเหลวเพราะ context drift และลูปทำงานไม่สิ้นสุด เมื่อภารกิจต้องแบ่งเป็นหลายขั้น Agent จะบันทึกข้อความ ตรรกะ ผลลัพธ์ และข้อผิดพลาดต่อเนื่อง ทำให้ prompt เต็มไปด้วยข้อมูลเก่า ไร้สาระ หรือขัดแย้งกัน เมื่อบริบทแน่นเกินไป โมเดลเริ่มละเลยคำสั่งตั้งต้น คิดเลขผิด หรือส่ง argument ผิดให้เครื่องมือ ส่งผลให้ทำผิดเดิมซ้ำแล้วซ้ำอีกและเกิดลูปการทำงานที่ไม่จบ
กรอบ bounded context คือการจำกัดและจัดการบริบทให้มีขนาดและเนื้อหาที่พอเหมาะ เช่น สรุปและตัดทอน history ทุกไม่กี่ขั้นให้เหลือเพียงสถานะสำคัญในรูป JSON แล้วล้าง log เก่าที่ไม่จำเป็นออก เพื่อป้องกัน attention dilution หรืออาการ Lost in the Middle ที่โมเดลสนใจเฉพาะข้อความล่าสุดจนลืมเป้าหมายหลัก เมื่อใช้ bounded context อย่างมีวินัย AI agent จะกลับมาจดจ่อกับภารกิจหลัก ไม่ถูกดึงไปตาม noise และลดโอกาสหลุดกรอบ
tool guardrails การตรวจสอบ และกฎห้ามที่ชัดเจน
หากต้องการให้ AI agent ใช้เครื่องมือและ API ได้อย่างปลอดภัย นักพัฒนาต้องสร้าง tool guardrails หรือกรอบควบคุมรอบเครื่องมือทุกชิ้น ไม่ปล่อยให้โมเดลเรียกใช้งานโดยไม่มีการตรวจสอบ การออกแบบที่ดีต้องมีชั้น validation ตรวจโครงสร้างและข้อมูลของคำสั่งก่อนถึง API เช่น ใช้ไลบรารี Pydantic หรือ Zod เพื่อตรวจจับคำสั่งที่ผิดรูปแบบ และหากตรวจไม่ผ่านต้องส่ง error ที่สะอาดกลับไปให้ agent ปรับแก้แทนการปล่อย stack trace หรือ HTML ยาวๆ เข้าไปปนใน prompt ซึ่งจะรบกวนบริบทและทำให้ agent สับสน
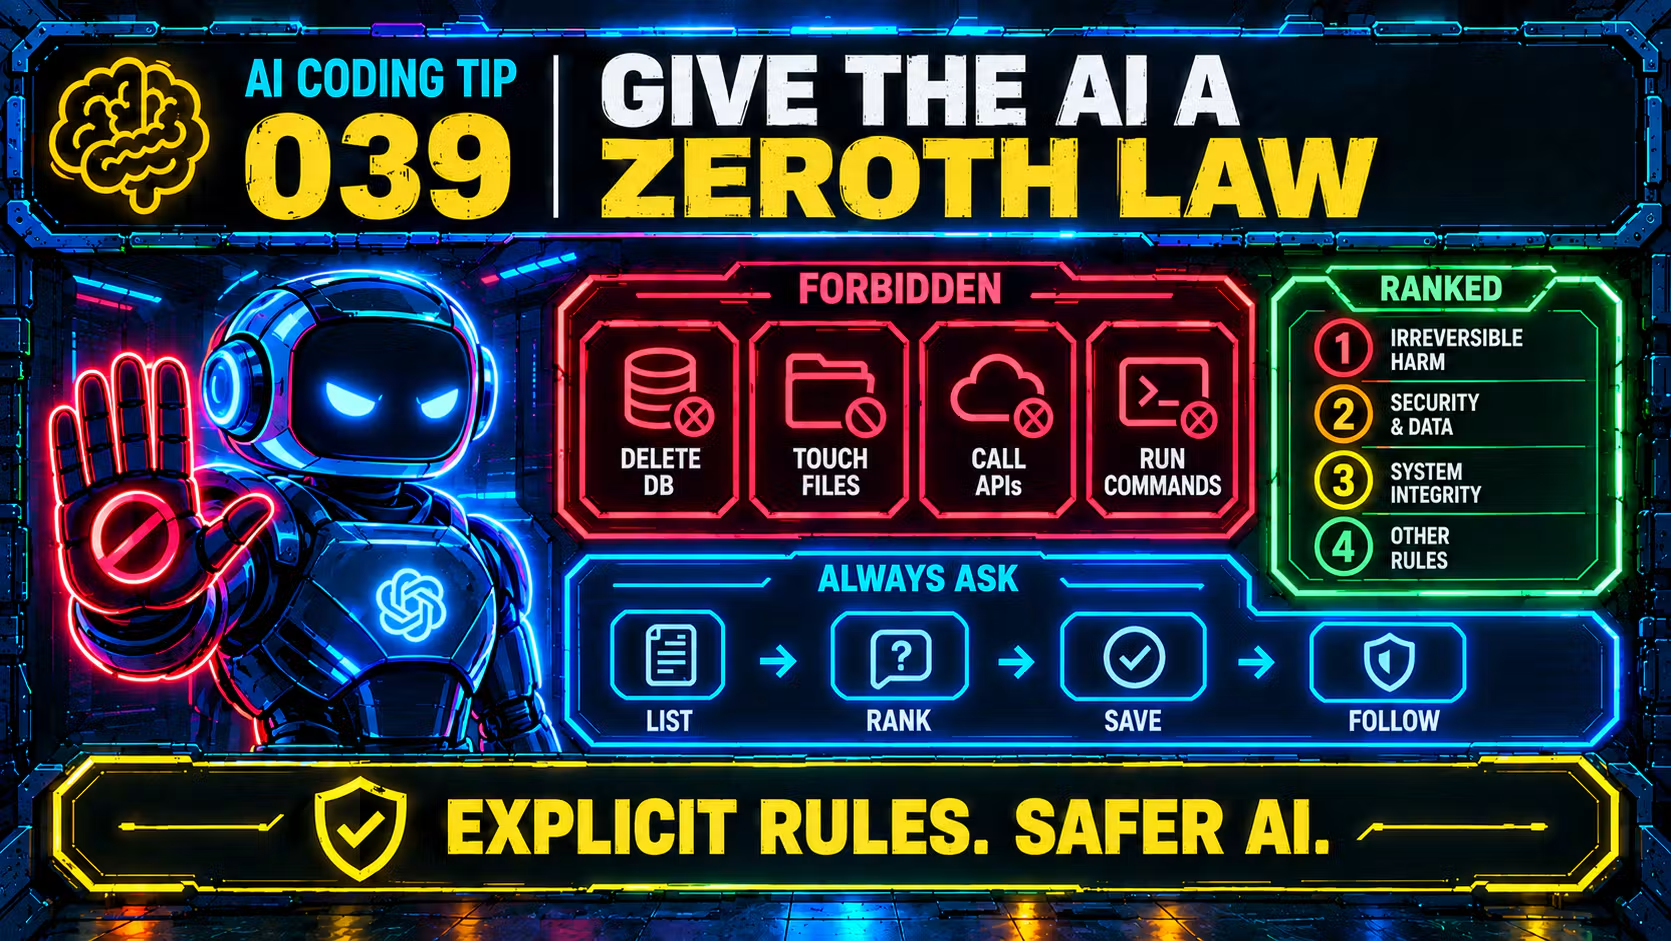
แม้จะมีกรอบเทคนิคที่แน่น AI ก็ยังไม่มี common sense ในตัวเอง จึงต้องกำหนด Zeroth Law หรือรายการกฎว่า AI ห้ามทำอะไรบ้างแบบชัดเจนและเรียงลำดับตามความเสียหาย เช่น ห้ามลบไฟล์บาง path ห้ามส่งข้อมูลประเภทหนึ่งออกนอกระบบ หรือห้ามรันคำสั่ง shell บางรูปแบบ โดยเขียนเป็นรายการ action ที่ agent ต้องไม่ทำในโครงการนี้ พร้อมบันทึกในไฟล์กำหนดค่าและตั้งค่า permissions.deny ให้ระบบบล็อกแม้โมเดลเพิกเฉยต่อข้อความคำสั่ง นี่คือการแปลงกฎนามธรรมให้กลายเป็นระบบควบคุม AI ที่บังคับใช้ได้
bounded context, execution limit และ RAG ที่ช่วยให้ agent ไม่หลุดลูป
การป้องกัน agent หลงทางต้องใช้ทั้ง bounded context execution limit และชั้น validation ร่วมกัน นักพัฒนาควรกำหนดกฎหยุดที่ชัดเจนในโค้ด เช่น จำกัดจำนวนรอบการทำงานสูงสุด ระบุเพดานค่าใช้จ่าย และตั้ง timeout เครือข่าย แม้โมเดลอยากลองต่อ ระบบก็ต้องหยุดเมื่อถึงเพดานไม่ใช่ปล่อยให้ ReAct loop ทำคำสั่งเดิมซ้ำเมื่อตอบรับ error ที่ไม่คุ้นเคย การกำหนด circuit breaker แบบนี้ทำให้ความผิดพลาดจากตัวหนึ่งไม่ลามเป็นปัญหาระบบทั้งหมด
อีกองค์ประกอบสำคัญคือ RAG หรือ Retrieval-Augmented Generation ซึ่งเป็นสถาปัตยกรรมที่เชื่อมโมเดลภาษากับคลังความรู้ภายนอกแบบเรียกใช้เมื่อถาม เพื่อดึงเอกสารที่เกี่ยวข้องมาเป็นฐานให้คำตอบแทนการอาศัยแต่ความจำจากการเทรน ในระบบ agent แทนที่จะยัดประวัติทุกอย่างลงใน prompt เราสามารถใช้ vector database เพื่อดึงเฉพาะขั้นตอนในอดีตที่เกี่ยวข้องกลับมาช่วยตัดสินใจ คุณภาพการดึงข้อมูลจะเป็นตัวกำหนดว่า agent จะเดินบนเส้นทางที่ถูกหรือหลุดไปสู่การแต่งเรื่องและการใช้เครื่องมือผิด
self-healing architecture และ governance สำหรับองค์กร
หากองค์กรคิดจะให้ AI agent ทำงานอัตโนมัติในระบบจริง การมี self-healing architecture ไม่ใช่ทางเลือกแต่เป็นข้อบังคับ Self-healing agent คือ agent ที่เดินลูปปฏิบัติการเอง ตั้งแต่ตรวจเหตุผิดปกติ สืบค้นข้อมูล วิเคราะห์สาเหตุ เลือกแนวทางแก้ ทำการแก้ไขแบบควบคุมได้ และตรวจยืนยันว่าระบบกลับมาปกติ โดยลูปทำงานคือ rule ตรวจจับเหตุ RAG ไฮบริดช่วยสืบข้อเท็จจริง ใช้ MCP เป็นสะพานเรียกเครื่องมือที่ได้รับอนุญาต และขั้นตอนสุดท้ายต้องยืนยันผลลัพธ์
แต่ self-healing ที่ปลอดภัยต้องวิ่งอยู่ในกรอบ governance ขององค์กร ผู้บริหารจำเป็นต้องขยายระบบควบคุม AI ให้ครอบคลุมทั้งเครือข่ายตั้งแต่โมเดล agent ข้อมูล เครื่องมือ ไปจนถึงผู้ให้บริการภายนอก ใช้มาตรฐานเดียวกับการกำกับซัพพลายเชนและโครงสร้างพื้นฐานสำคัญ ต้องกำหนดสิทธิการตัดสินใจและการแบ่งแยกหน้าที่ให้ชัดว่าไม่มี agent ตัวใดหรือกลุ่มใดสามารถริเริ่ม อนุมัติ และปิดจ๊อบการกระทำความเสี่ยงสูงได้โดยไม่มีการตรวจจากมนุษย์หรือ agent กำกับที่แยกขาดจากระบบ และปิดท้ายด้วยกฎห้ามของแต่ละโครงการเพื่อป้องกันพฤติกรรมที่ไม่คาดคิด