
PHP2Shell คืออะไร และทำไม NAS ถึงเสี่ยงโดยตรง
PHP2Shell คือชื่อชุดช่องโหว่ความปลอดภัยร้ายแรงสองรายการในภาษา PHP ได้แก่ CVE-2026-109618 และ CVE-2026-109619 ซึ่งเปิดช่องให้ผู้โจมตีส่งคำขอพิเศษเพื่อควบคุมหน่วยความจำและรันโค้ดจากระยะไกลบนเซิร์ฟเวอร์ที่ใช้ PHP โดยไม่ต้องล็อกอิน ส่งผลให้เว็บไซต์ แอปพลิเคชัน และอุปกรณ์ที่ใช้ PHP ในการให้บริการเว็บหรือจัดการระบบ เช่น NAS ที่มีหน้าเว็บบริหาร สามารถถูกยึดเครื่อง ติดตั้งมัลแวร์ หรือดึงข้อมูลออกไปได้โดยที่เจ้าของไม่รู้ตัว ประเด็นที่หลายคนมองข้ามคือ ช่องโหว่ PHP NAS ไม่ได้กระทบแค่เว็บเซิร์ฟเวอร์ แต่ลามไปถึงอุปกรณ์เก็บข้อมูลในบ้านและสำนักงาน เพราะผู้ผลิตรายใหญ่ใช้ PHP เป็นหัวใจของบริการและอินเทอร์เฟซจัดการบนเว็บของตนเอง ตัวอย่างเช่น มีการยืนยันว่าผู้ผลิตรายหนึ่งใช้ PHP อย่างหนักในทุกบริการของระบบ NAS ของตน เมื่อช่องโหว่ระดับนี้ถูกเปิดเผย NAS ที่เปิดพอร์ตให้เข้าจากอินเทอร์เน็ตจึงกลายเป็นเป้าหมายตรงแบบไม่ต้องเดา
ความรุนแรงของ CVE-2026-109618 และสถานะแพตช์จริงที่ผู้ใช้ต้องเข้าใจ
ช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ถูกจัดอันดับความรุนแรงที่ 9.2 บนมาตรา CVSS v4.0 จากคะแนนเต็ม 10 แปลว่าหากถูกโจมตีสำเร็จ ผู้โจมตีสามารถยึดเว็บเซิร์ฟเวอร์ที่ใช้ PHP รันโค้ดจากระยะไกลโดยไม่ต้องล็อกอิน และต่อยอดไปสู่การขโมยข้อมูล ติดตั้งมัลแวร์ หรือแปลงเครื่องให้เป็นบอตเน็ตและเครื่องขุดคริปโตได้ ข่าวดีคือทีมพัฒนา PHP ได้ออกแพตช์อย่างเป็นทางการแล้ว โดยเวอร์ชันที่แก้ไขแล้วคือ 8.5.12 8.4.27 8.3.36 และ 8.2.35 ส่วน 7.4 8.0 และ 8.1 แม้หมดการสนับสนุนแต่มีการปล่อยโค้ดแก้ไขให้ผู้ดูแลระบบและดิสโทร Linux หลายรายนำไปออกแพ็กเกจอัปเดตเอง ขณะที่เวอร์ชันเก่ากว่า 7.3 ไม่มีการแก้ไขและจำเป็นต้องอัปเกรดขึ้น คำพูดที่ควรจำคือ "ช่องโหว่ทั้งหมดได้รับการจัดอันดับที่ 9.2 ในมาตราความรุนแรง CVSS v4.0 จากคะแนนสูงสุด 10 คะแนน" ซึ่งสะท้อนว่าการนิ่งเฉยไม่อัปเดตคือการเปิดประตูให้ภัยคุกคามเข้ามาเอง
ทำไม NAS ที่ใช้ PHP ถึงกลายเป็นเป้าหมาย และใครได้รับผลกระทบบ้าง
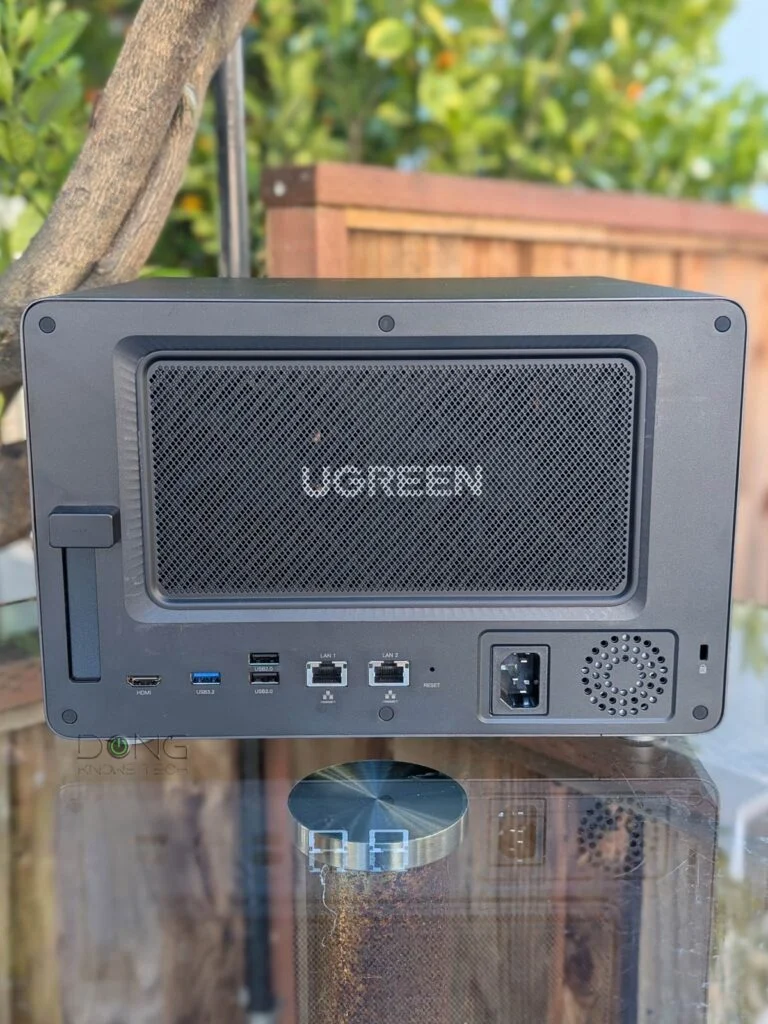
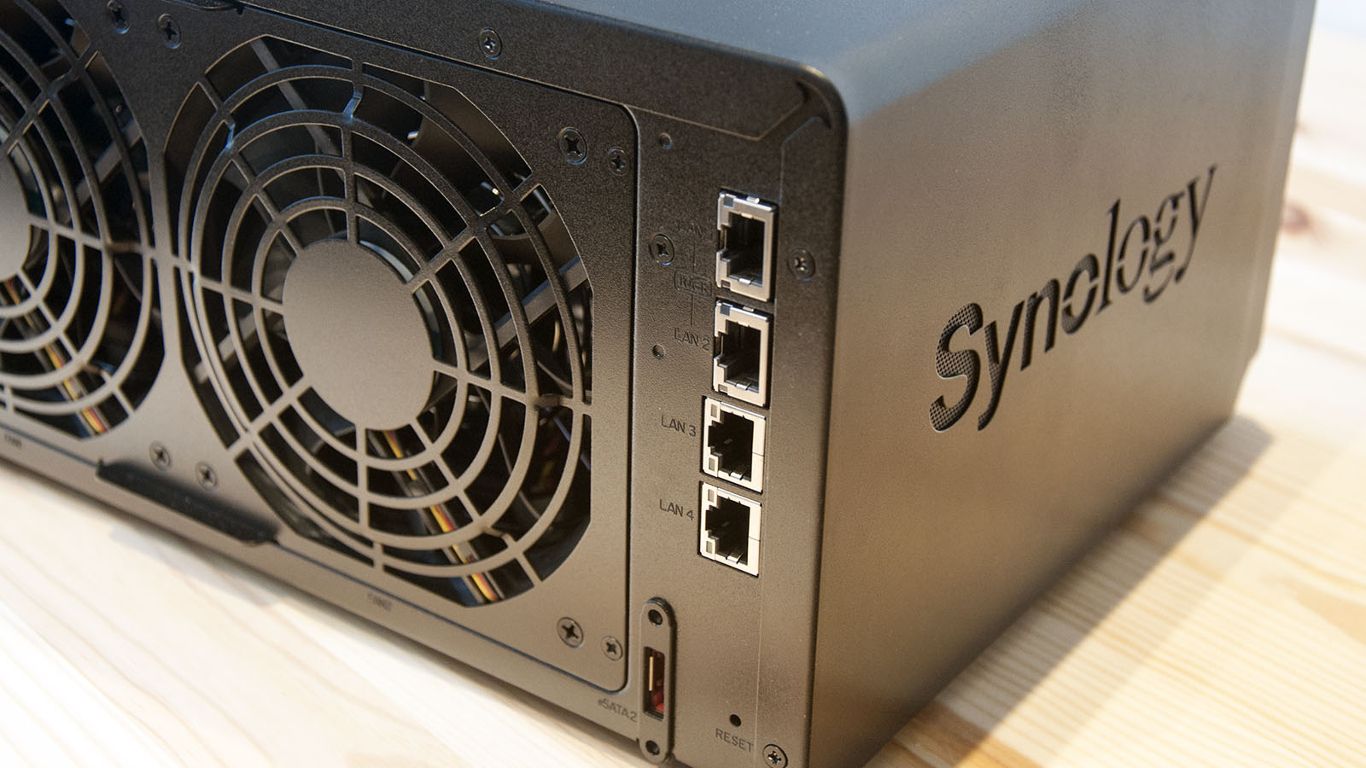
NAS สมัยใหม่ไม่ได้เป็นแค่กล่องเก็บไฟล์ แต่คือเซิร์ฟเวอร์ขนาดย่อมที่มีระบบปฏิบัติการและเว็บอินเทอร์เฟซให้ผู้ใช้บริหารผ่านเบราว์เซอร์ ซึ่งส่วนใหญ่สร้างด้วย PHP ทำให้ช่องโหว่ PHP2Shell กลายเป็นช่องโหว่ PHP NAS โดยตรง มีการระบุว่าผู้ผลิตรายใหญ่รายหนึ่งใช้ PHP สำหรับบริการทั้งหมดของตน หมายความว่าหากแพ็กเกจ PHP ยังไม่ถูกแพตช์ ระบบบริหารผ่านเว็บทั้งหมดอาจถูกโจมตีได้ งานวิจัยชี้ว่าช่องโหว่นี้กระทบทั้งซอฟต์แวร์ที่ผู้ผลิต NAS ดูแลเอง และแอปที่รันใน Docker บน NAS ที่ใช้ PHP โดยเฉพาะเครื่องที่เปิดให้เข้าจากอินเทอร์เน็ตสาธารณะ มีการยืนยันว่าผู้ผลิต NAS รายหนึ่งประกาศว่ารุ่นที่ใช้ PHP 7.3 ถึง 8.4 รวมถึงแอป Mail Station และ Calendar ได้รับผลกระทบ และออกแพ็กเกจ PHP อัปเดตเพื่อแก้ไขแล้ว ขณะที่อีกผู้ผลิตรายใหญ่ระบุว่าระบบ QTS หลายเวอร์ชัน QuTS hero QuTScloud และ Note Station 3 ยังอยู่ระหว่างการออกแพตช์โดยไม่ให้ไทม์ไลน์ชัดเจน ที่น่ากังวลคือความเสี่ยงของเจ้าของ NAS มีสองชั้น เพราะ PHP อยู่ทั้งในระบบปฏิบัติการและในคอนเทนเนอร์ Docker บนเครื่องเดียวกัน หากปล่อยให้ทั้งสองส่วนใช้เวอร์ชันที่มีช่องโหว่ ก็เท่ากับเปิดช่องให้ผู้โจมตีมีหลายทางเข้ามากขึ้น
เมื่อผู้ผลิตแพตช์ไม่ทัน ผู้ใช้ต้องลุกขึ้นปกป้องข้อมูล NAS เอง
ความจริงที่ต้องยอมรับคือไม่ใช่ทุกผู้ผลิต NAS จะออกแพตช์ได้ทันที มีรายงานว่าหลายแบรนด์ยังอยู่ระหว่างการพัฒนาแพตช์และไม่ได้ให้กำหนดการแน่นอน ทำให้ผู้ใช้จำนวนมากต้องอยู่กับความเสี่ยงไปก่อน ในขณะเดียวกันมีคำแนะนำชัดเจนว่าผู้ใช้ NAS ต้องตรวจสอบประกาศด้านความปลอดภัยและอัปเดต firmware NAS หรือแพ็กเกจ PHP สำหรับรุ่นของตนเองโดยตรง ไม่ควรเดาว่าระบบปลอดภัยแล้ว สำหรับอุปกรณ์รุ่นเก่าที่หมดอายุการสนับสนุนและไม่ได้รับแพตช์อีกต่อไป ผู้เชี่ยวชาญเห็นตรงกันว่าควรถอดออกจากการเข้าถึงสาธารณะ บล็อกการเชื่อมต่อขาเข้าที่ไม่ได้ร้องขอ และให้เข้าถึงได้เฉพาะในเครือข่ายภายในเท่านั้น การเข้าจากภายนอกควรทำผ่าน VPN ที่ปลอดภัยแทนการฟอร์เวิร์ดพอร์ตจัดการ NAS ออกอินเทอร์เน็ต ผู้ใช้ที่รันบริการ PHP ใน Docker บน NAS ก็ไม่ควรมองข้าม ต้องตรวจสอบว่าอิมเมจคอนเทนเนอร์ใช้เวอร์ชัน PHP ที่มีช่องโหว่หรือไม่ และอัปเดตให้เร็วที่สุดเท่าที่ทำได้ หากยังไม่มีแพตช์จากผู้ผลิต การลดการเปิดเผยต่ออินเทอร์เน็ตคือเกราะป้องกันสำคัญที่สุดในระยะสั้น
เช็กลิสต์การอัปเดตและการลดความเสี่ยง เพื่อไม่ให้ NAS กลายเป็นบอตเน็ต
เมื่อช่องโหว่ PHP NAS รุนแรงระดับนี้ การป้องกันต้องลงมือทันที ไม่ใช่รอให้ผู้ผลิตจัดการให้ทั้งหมด ขั้นแรกคืออัปเดต firmware NAS และแพ็กเกจ PHP ให้เป็นเวอร์ชันที่มีแพตช์ หรือเวอร์ชันที่ผู้ผลิตประกาศว่าแก้ไขแล้ว ตรวจสอบทั้งระบบหลักและแอปเสริม เช่น Mail หรือ Calendar รวมถึงคอนเทนเนอร์ Docker ที่ใช้ PHP ขั้นต่อมาคือปิดการเข้าถึงจากอินเทอร์เน็ตโดยตรง ตรวจสอบการฟอร์เวิร์ดพอร์ต UPnP และบริการรีโมตที่ไม่จำเป็น แล้วปิดทิ้ง หากจำเป็นต้องเข้าจากภายนอกให้ใช้ VPN แทนการเปิดพอร์ตจัดการ NAS ออกสาธารณะ นอกจากนี้ควรเปิดและอัปเดตกฎไฟร์วอลล์แอปพลิเคชันเว็บ จำกัดขนาดและจำนวนคำขอ ตรวจสอบขีดจำกัดหน่วยความจำของ PHP และทดสอบก่อนใช้งานจริงเพื่อลดผลกระทบต่อแอป สุดท้ายคือการเฝ้าระวังบันทึกการเข้าถึง มองหาคำขอขนาดใหญ่ผิดปกติ ความถี่สูงผิดธรรมชาติ ข้อผิดพลาดหน่วยความจำหมดซ้ำๆ การหยุดทำงานของกระบวนการ PHP อย่างกะทันหัน หรือไฟล์แปลกๆ ที่โผล่บนเซิร์ฟเวอร์ การปกป้องข้อมูล NAS ไม่ใช่แค่การสำรองไฟล์ แต่คือการป้องกันไม่ให้เครื่องของคุณถูกแปลงร่างเป็นเครื่องมือของคนอื่น