
จาก AI ตอบคำถาม สู่ AI ที่ลงมือทำงาน
AI Agent คือระบบปัญญาประดิษฐ์ที่รับเป้าหมายไปวางแผน ตัดสินใจ เลือกใช้เครื่องมือ และลงมือทำงานเป็นขั้นตอนภายใต้กรอบที่กำหนดไว้ โดยมีระบบตรวจสอบและมนุษย์คอยกำกับเมื่อจำเป็น ความต่างจาก AI ที่ใช้ตอบคำถามจึงอยู่ที่ปลายทางของงาน: เอเจนต์ไม่ได้หยุดเมื่อสร้างคำตอบ แต่ต้องทำภารกิจให้สำเร็จและตรวจดูผลที่เกิดขึ้นด้วย ประเด็นนี้เป็นหัวใจของการทำงานของเอเจนต์ และเป็นเหตุผลที่การเพิ่มความสามารถให้โมเดลอย่างเดียวไม่พอ งานในแทร็ก Deep Tech ของ LINE THAILAND DEVELOPER CONFERENCE 2026 ชี้ให้เห็นว่าเทคโนโลยี AI Agent ต้องประกอบด้วยกรอบงาน เครื่องมือ และกลไกตรวจสอบ เพื่อให้การทำงานมีประสิทธิภาพโดยนักพัฒนายังคงกำกับได้
ในงานมีการนำเสนอ 6 หัวข้อ ครอบคลุมตั้งแต่ Agent Engineering และความปลอดภัย ไปจนถึงโครงสร้างพื้นฐานระดับองค์กรและการเปลี่ยนข้อมูลกับซอร์สโค้ดให้เป็นองค์ความรู้ที่ทีมงานและ AI ใช้ได้จริง ข้อสรุปที่ควรจำคือ ยิ่งเอเจนต์ได้รับสิทธิ์ให้ทำสิ่งต่าง ๆ มากเท่าไร ระบบกำกับและตรวจสอบก็ยิ่งต้องชัดเจนขึ้นเท่านั้น

หกชิ้นส่วนที่เปลี่ยนโมเดลให้เป็นเอเจนต์
- Agent Engineering วางสถาปัตยกรรม ขอบเขตงาน และมาตรฐาน เพื่อให้เอเจนต์ทำงานตามข้อกำหนด แทนการหวังพึ่งคำสั่งที่เขียนไว้เพียงครั้งเดียว
- Harness หรือกรอบงานพร้อมข้อมูลที่เอเจนต์ต้องรู้ก่อนเริ่ม ช่วยให้เข้าใจบริบท ข้อจำกัด และเครื่องมือที่อนุญาต
- วงจรตรวจสอบและแก้ไขอัตโนมัติ ใช้เครื่องมืออย่าง Git Hook และระบบทดสอบให้ AI พบปัญหา แก้ แล้วทดสอบซ้ำก่อนส่งงาน
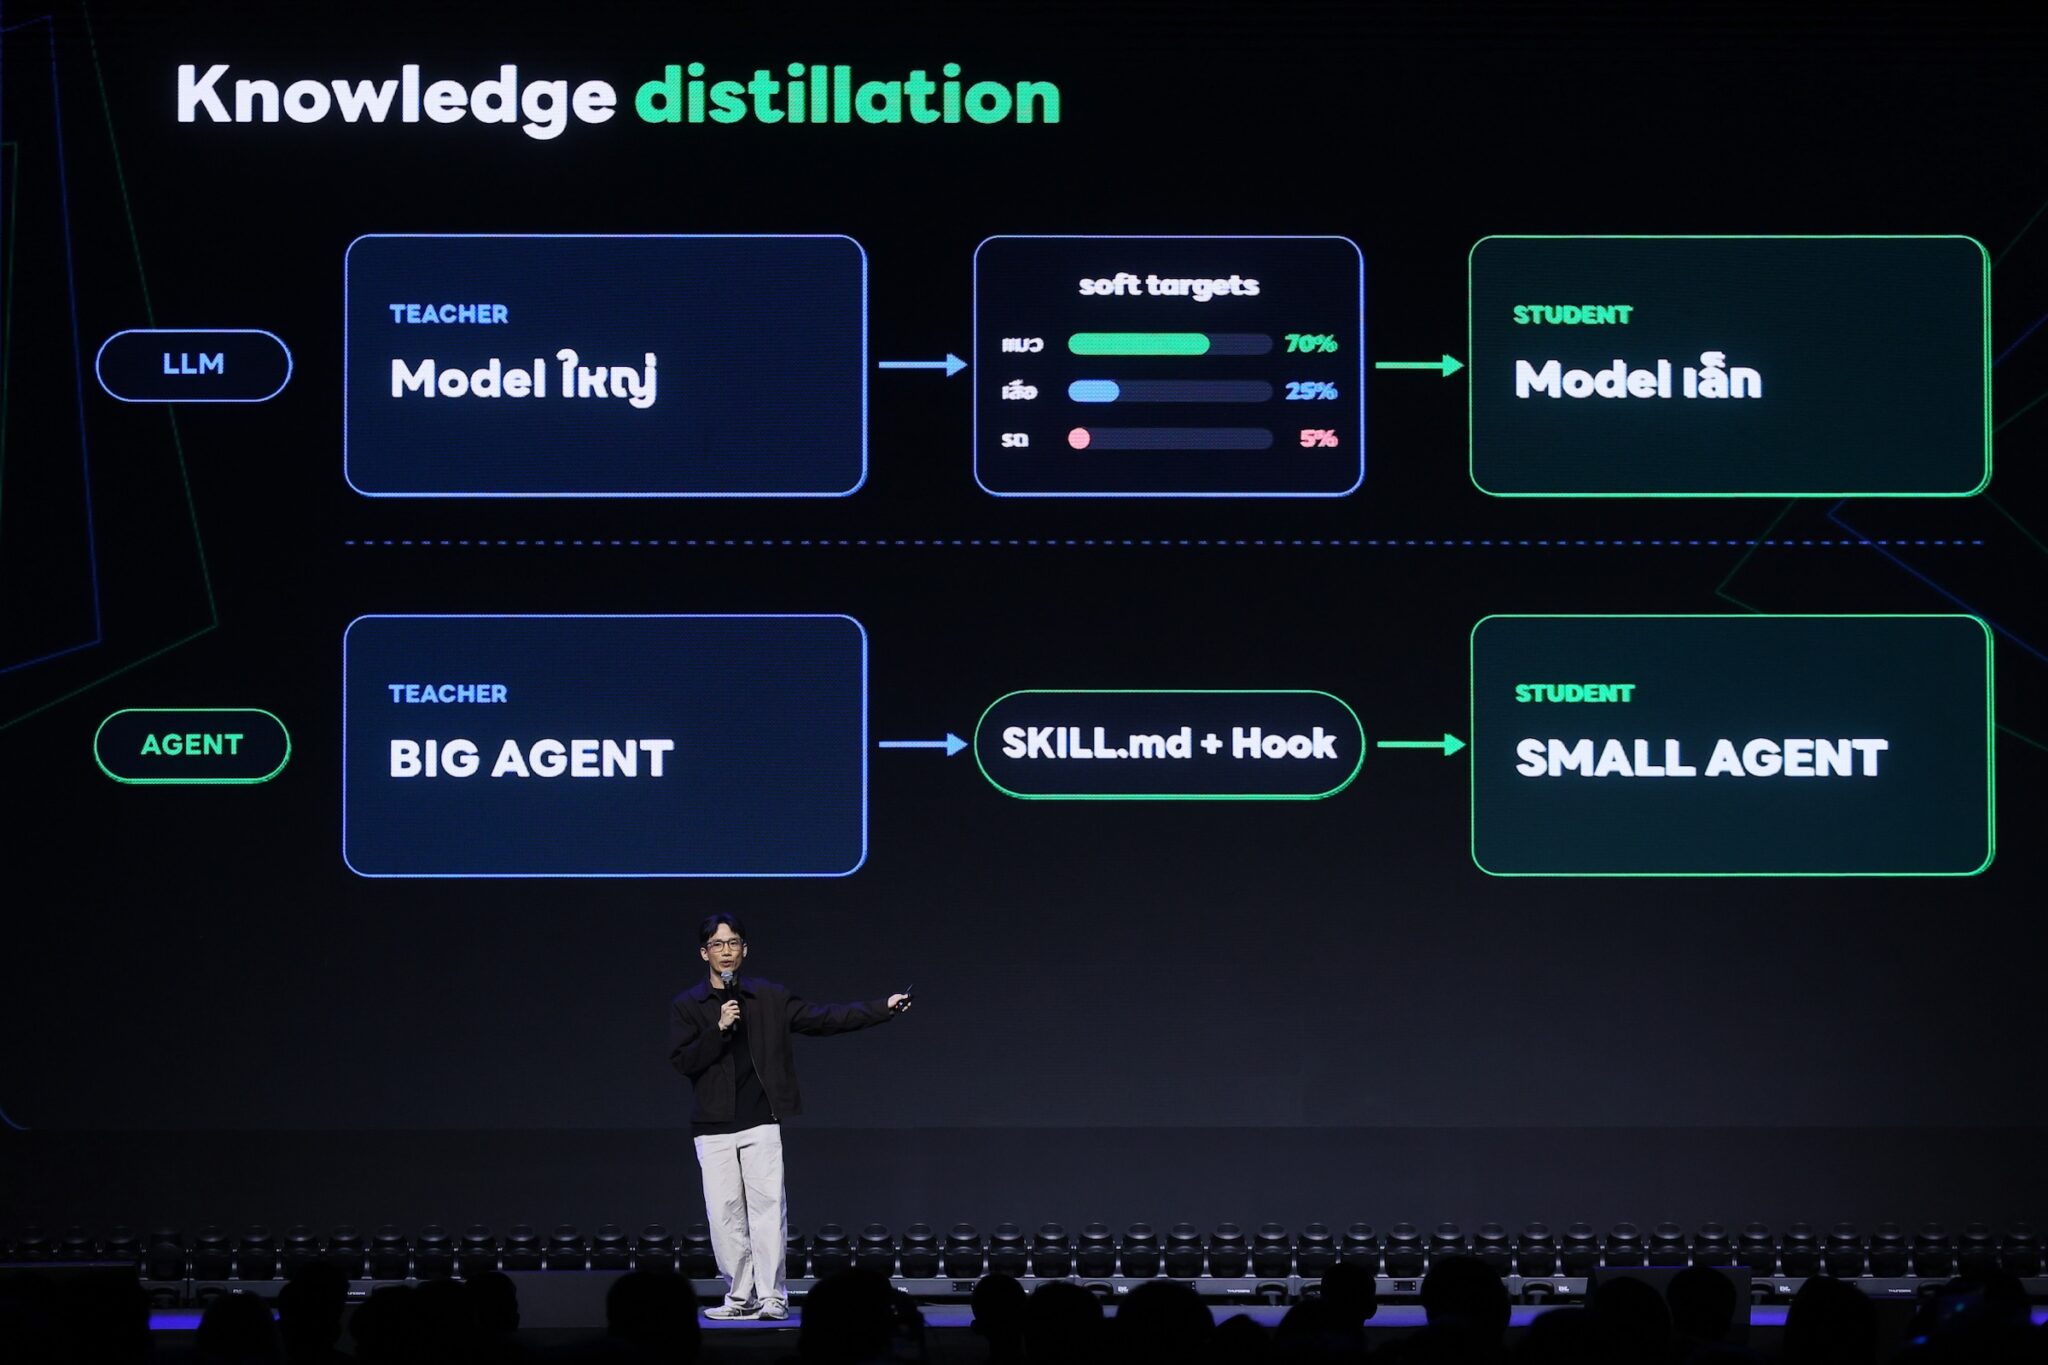
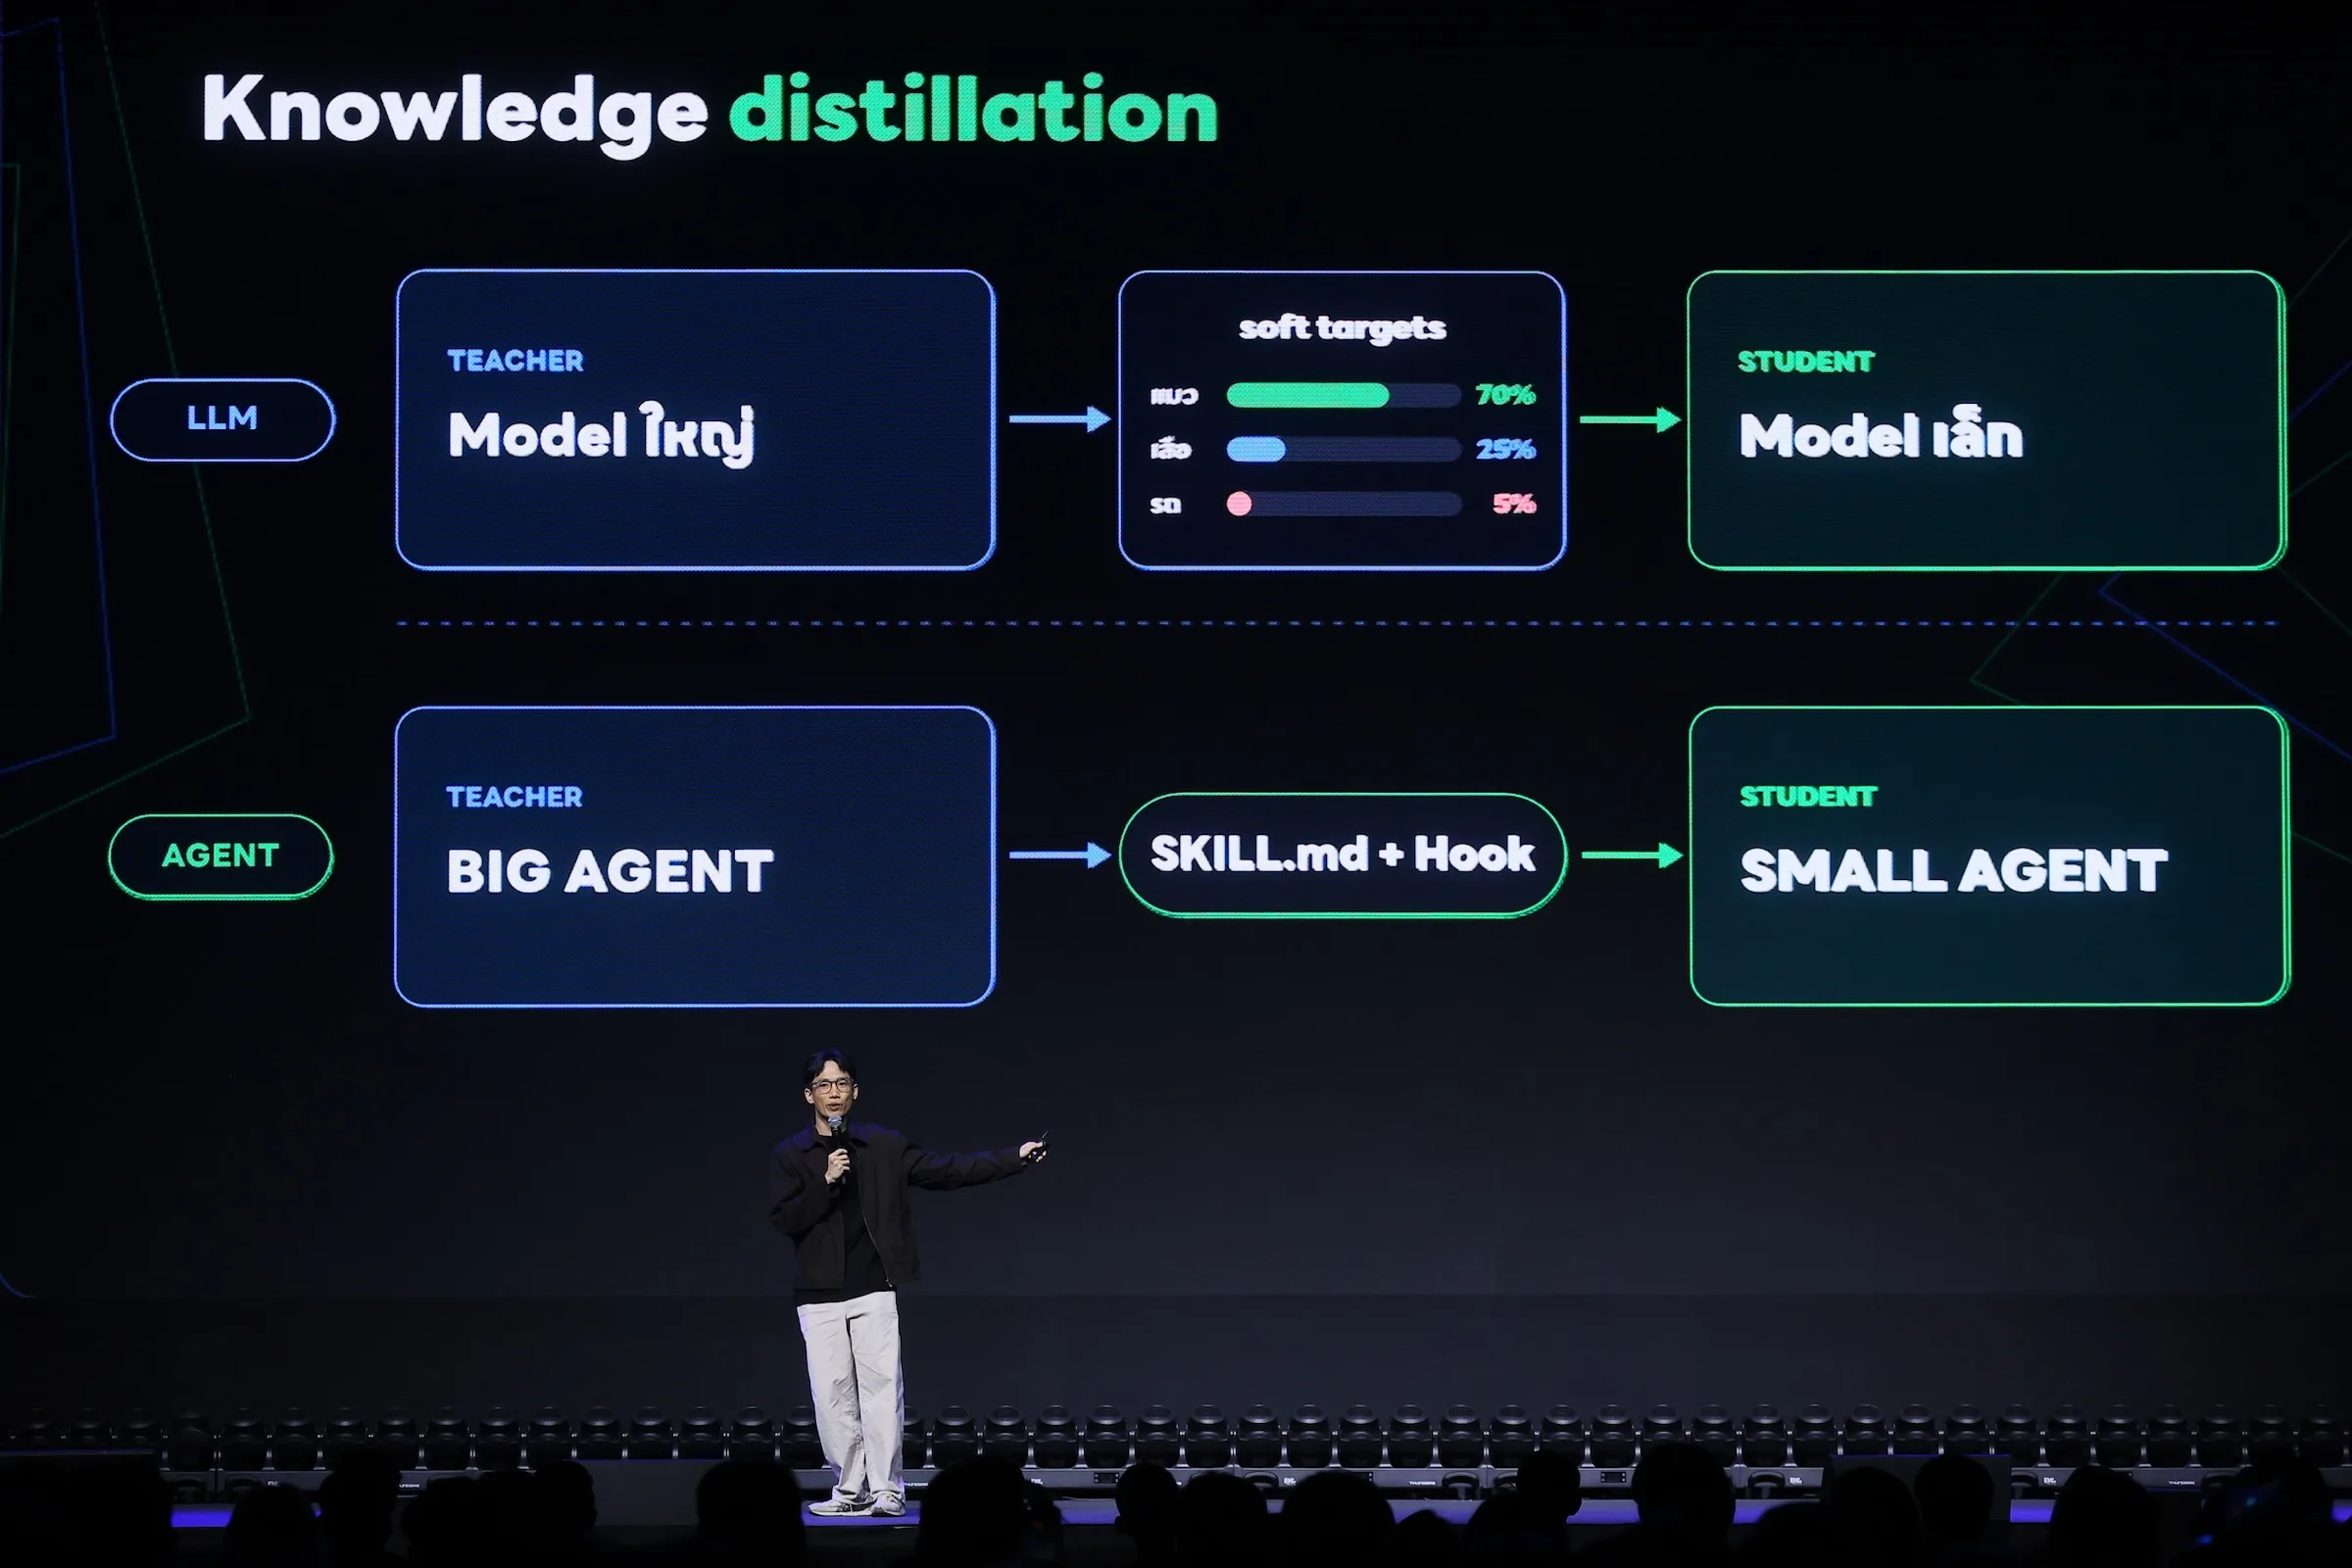
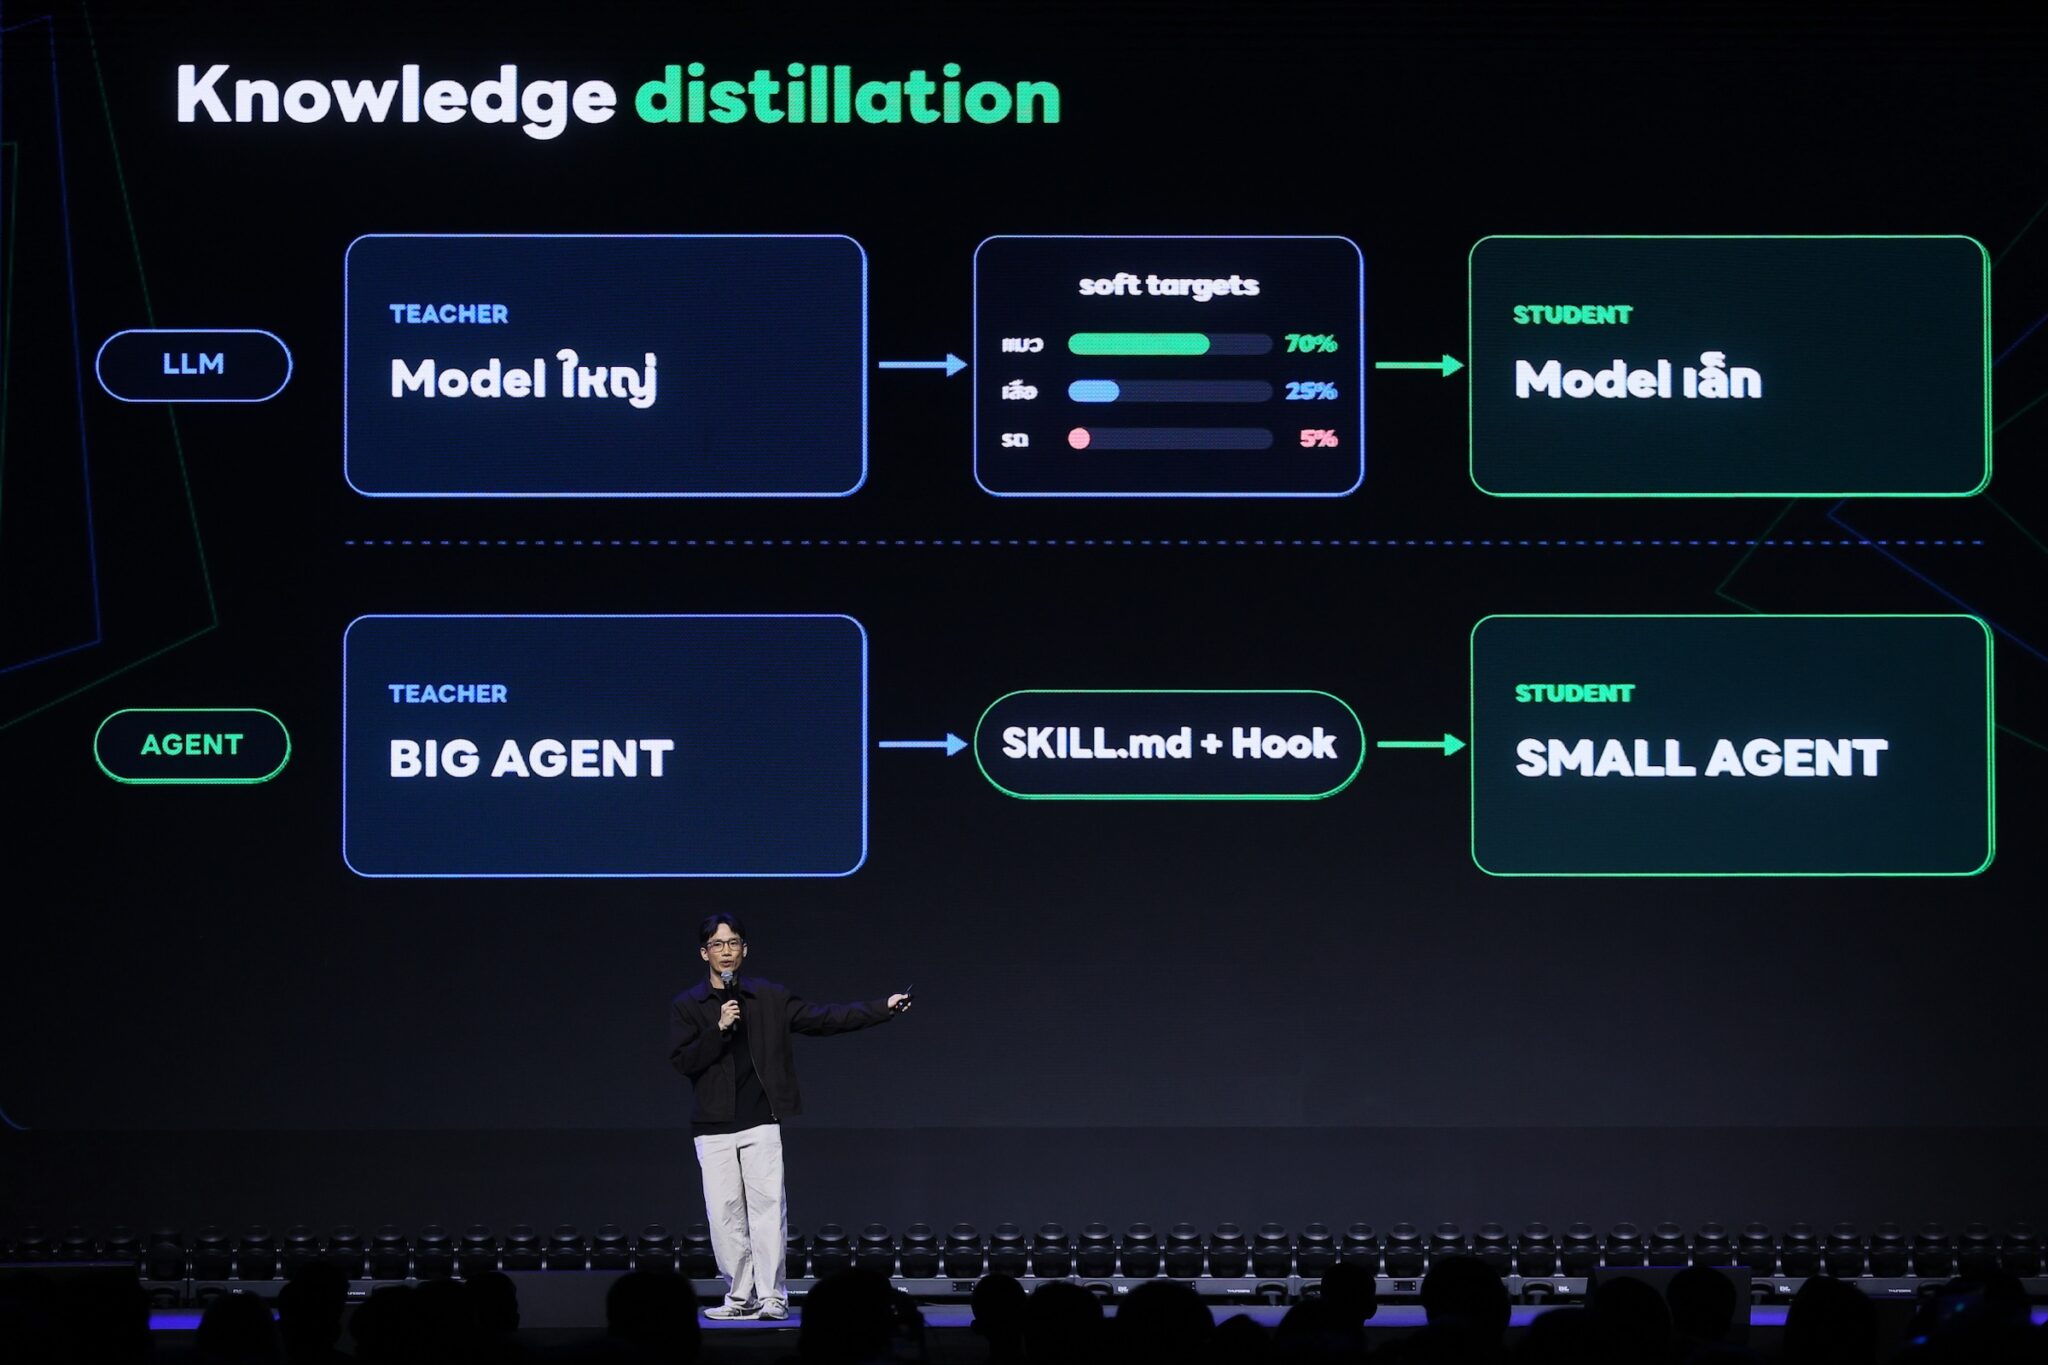
- การเลือกและปรับขนาดโมเดลให้เหมาะกับแต่ละขั้น ช่วยลดงานที่ไม่จำเป็นต้องส่งให้โมเดลขนาดใหญ่ โดยยังคงรักษาคุณภาพของผลลัพธ์
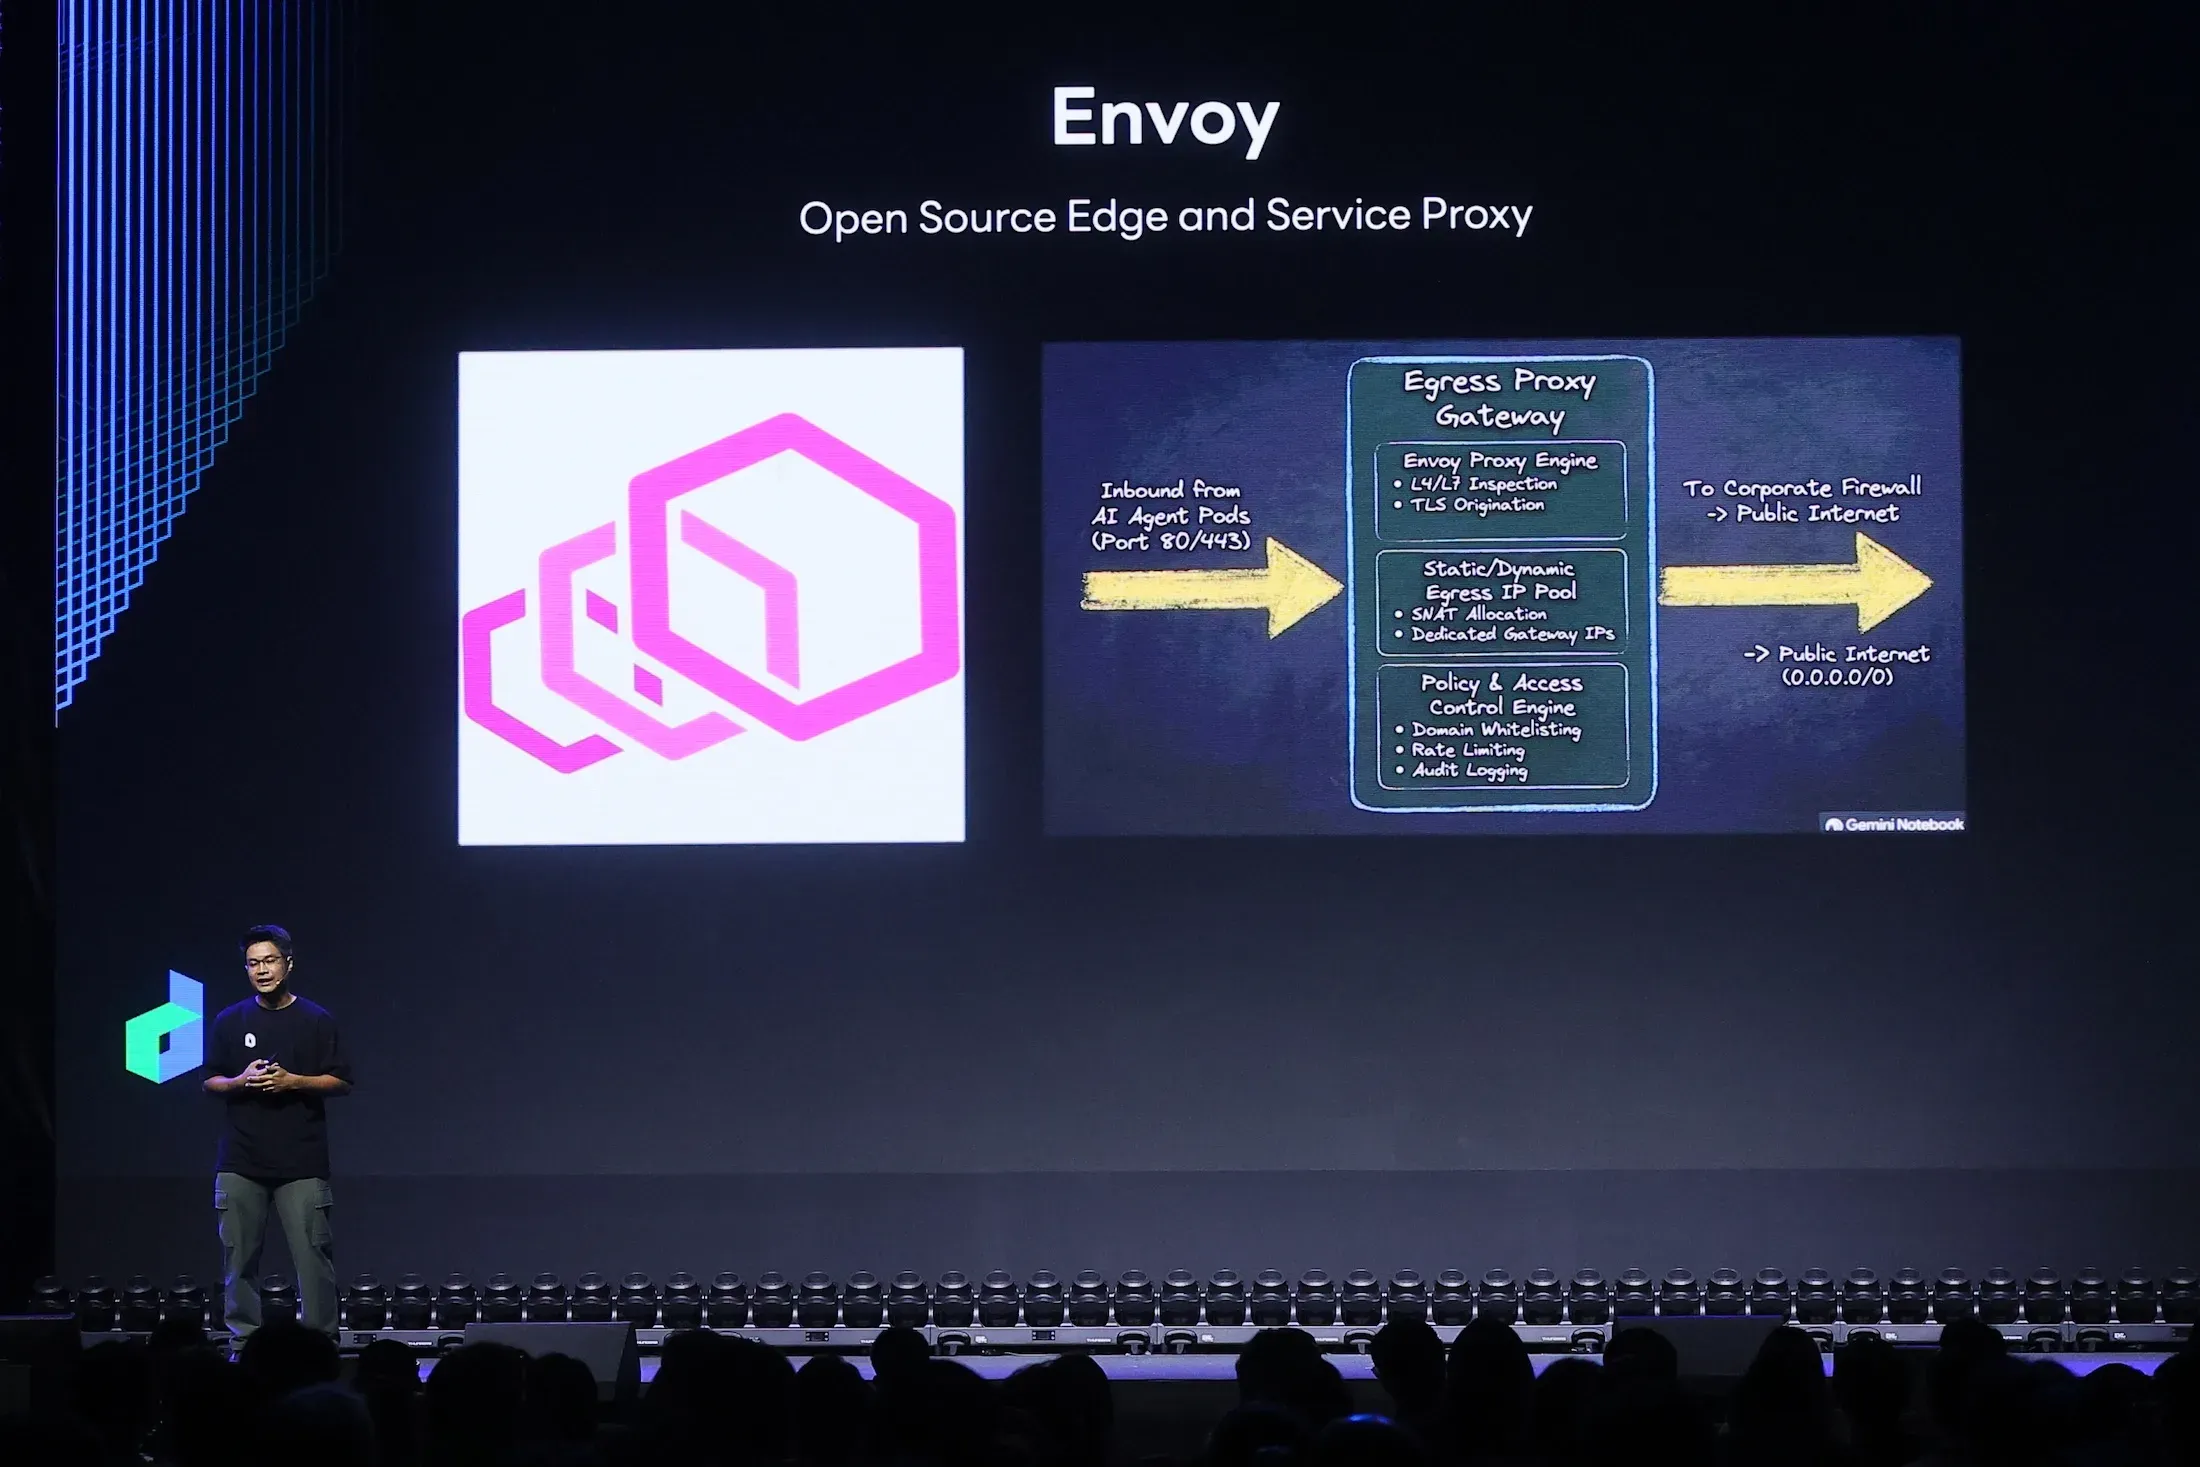
- ความปลอดภัย AI ผ่าน Egress Proxy ที่คั่นระหว่างเอเจนต์กับอินเทอร์เน็ต และอนุญาตการเข้าถึงเฉพาะเว็บไซต์หรือ API ในรายการที่กำหนด
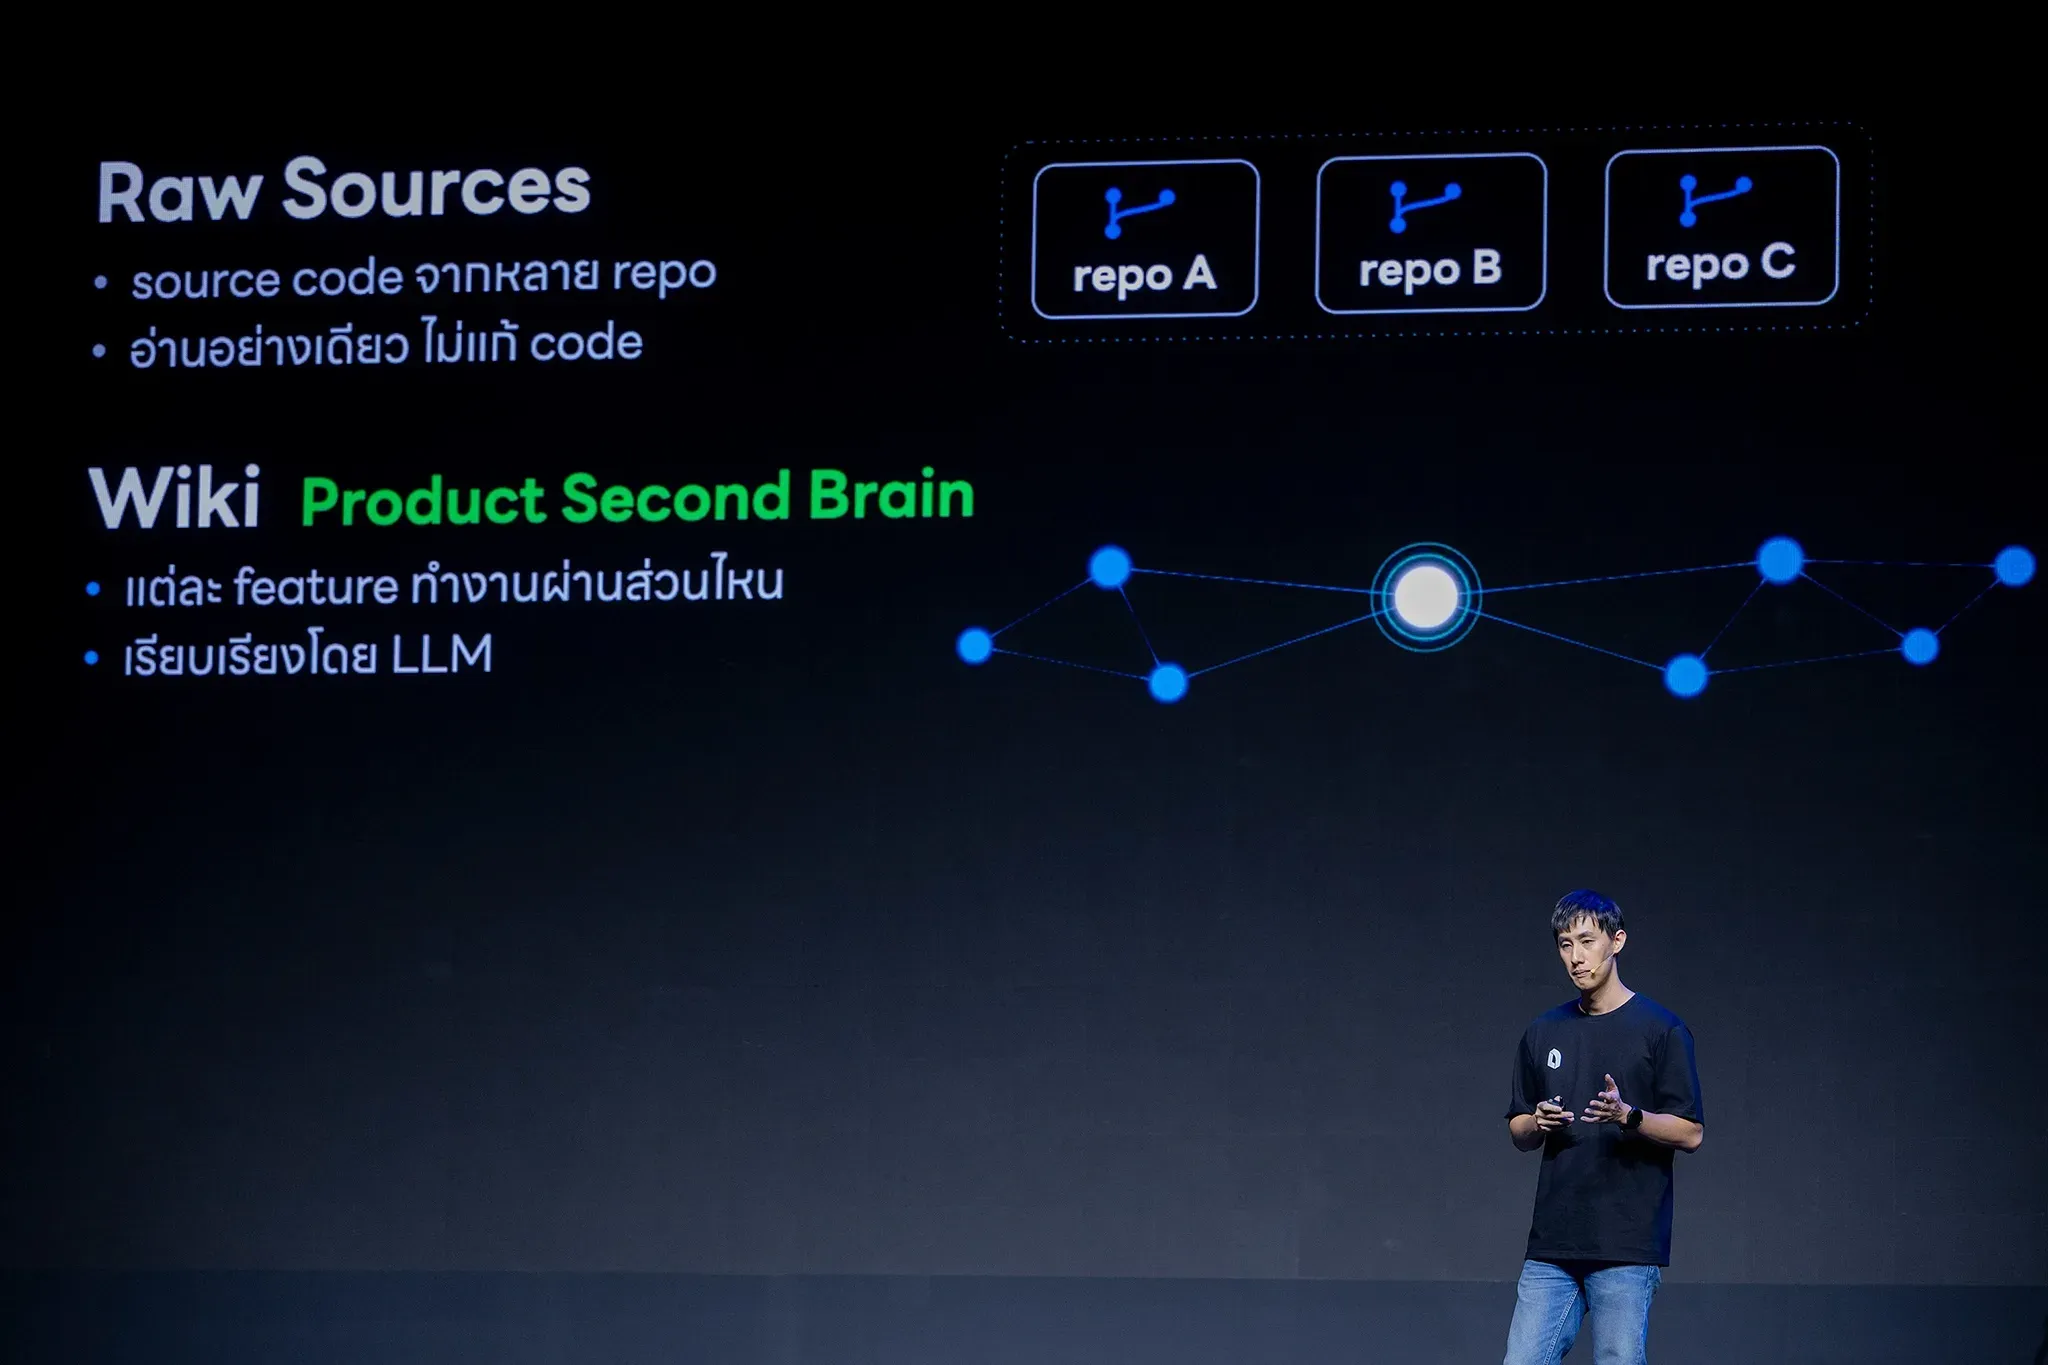
- การบริหาร AI ระดับองค์กรและการจัดความรู้จากข้อมูลกับซอร์สโค้ด ช่วยให้ควบคุมการใช้โมเดล สิทธิ์ และองค์ความรู้ที่ทีมต้องนำไปใช้
ทั้งหกส่วนไม่ใช่รายการเครื่องมือที่เลือกใช้แยกกันได้โดยไม่คิดภาพรวม แต่เป็นชั้นควบคุมที่ต่อกัน ตั้งแต่เอเจนต์รู้ว่าต้องทำอะไร ไปจนถึงระบบตรวจสอบว่าทำถูกหรือไม่ และจำกัดไม่ให้เข้าถึงสิ่งที่ไม่ควรเข้าถึง
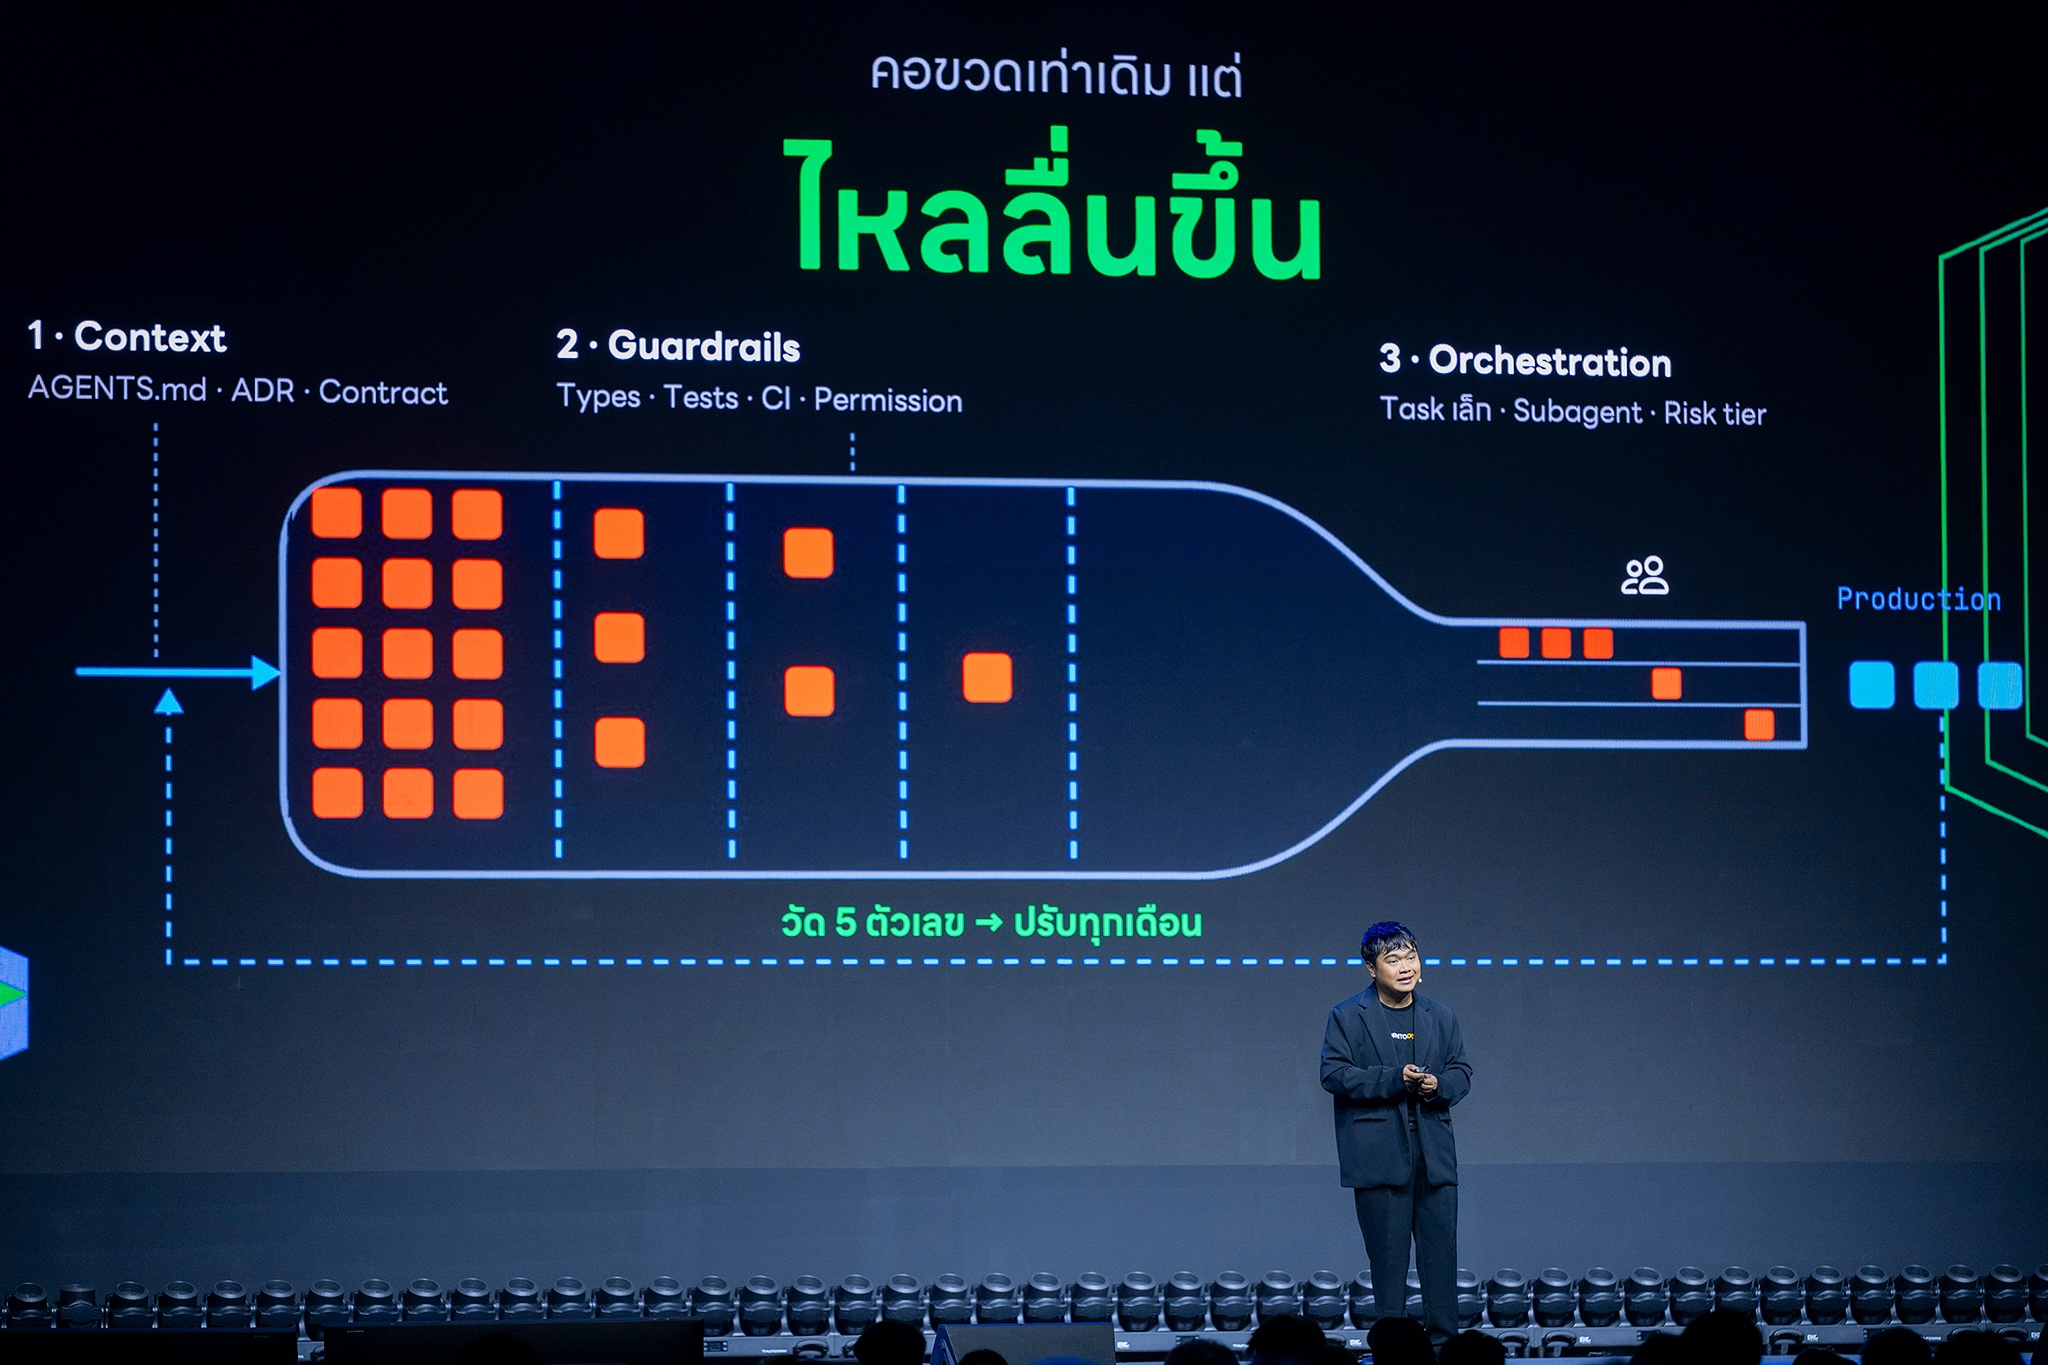
เร็วขึ้นได้ แต่ต้องไม่ข้ามด่านตรวจ
เมื่อเอเจนต์สร้างโค้ดและเปิดคำขอรวมโค้ดได้มากขึ้น คอขวดกลับกลายเป็นการตรวจงานให้ทัน นักพัฒนาจึงควรกำหนดบริบทและมาตรฐานไว้ในไฟล์ AGENTS.md ให้กระชับ บันทึกเหตุผลการตัดสินใจทางสถาปัตยกรรมด้วย ADR และระบุเงื่อนไขของงานผ่านสัญญาและชนิดข้อมูล วิธีเหล่านี้ลดพื้นที่ให้เอเจนต์ตีความเอง พร้อมทำให้ผลลัพธ์ตรวจสอบได้
การทดสอบก็ต้องออกแบบให้เอเจนต์ไม่สามารถแก้ทั้งโค้ดและเกณฑ์ทดสอบเพื่อทำให้ตัวเองผ่านได้ การแยกวงจรพัฒนากับทดสอบ จัดด่านแบบตรวจข้อผิดพลาดที่เร็วไว้ก่อน และใช้เอเจนต์ย่อยรีวิวด้วยบริบทใหม่ ช่วยกรองปัญหาก่อนถึงคน แต่ระบบชำระเงินและการยืนยันตัวตนยังควรให้ผู้เชี่ยวชาญตรวจตามระดับความเสี่ยง ส่วนการเลือกโมเดลให้เหมาะกับแต่ละงานช่วยเพิ่มความเร็วโดยไม่ต้องใช้โมเดลขนาดใหญ่ที่สุดทุกขั้น
ประโยชน์อาจเห็นได้ในงานพัฒนาขนาดใหญ่ โดยมีตัวอย่างทีมที่สร้างระบบ 23 บริการได้ภายใน 3 เดือน จากเดิมที่ใช้เวลา 6–8 เดือน ทว่าเวลาเร็วขึ้นไม่ได้พิสูจน์ว่าซอฟต์แวร์ถูกต้องโดยอัตโนมัติ คุณภาพยังขึ้นกับการทดสอบ การรีวิว และการแก้ข้อผิดพลาดที่เป็นระบบ
ความปลอดภัยและการกำกับคือเงื่อนไขก่อนขยายผล
ความเสี่ยงของเอเจนต์ไม่ได้มีแค่การเขียนโค้ดผิด แต่อาจรวมถึงการเข้าถึงระบบที่ไม่ได้รับอนุญาตหรือส่งข้อมูลออกนอกขอบเขตที่กำหนด การใช้ Egress Proxy และรายการอนุญาตจึงเป็นมาตรการพื้นฐานที่จำกัดปลายทางที่เอเจนต์ติดต่อได้ ขณะเดียวกัน สิทธิ์การเข้าถึงและการใช้กุญแจ API ต้องถูกจัดการให้รัดกุม โดยเฉพาะเมื่อองค์กรใช้โมเดลจากผู้ให้บริการหลายราย
โจทย์ด้านต้นทุนและการบริหารโมเดลยิ่งซับซ้อนเมื่อจำนวนผู้ใช้เพิ่มขึ้น นักพัฒนาต้องติดตามการใช้งานและกำหนดสิทธิ์ ไม่ใช่ปล่อยให้เอเจนต์เลือกทำงานได้โดยไม่มีขอบเขต การออกแบบที่ดีจึงต้องชั่งความเร็ว ความแม่นยำ ความปลอดภัย และเสถียรภาพพร้อมกัน ไม่ใช่เร่งให้ทำงานได้มากที่สุดเพียงด้านเดียว
ข้อสรุปจากทั้งหกเทคโนโลยีชัดเจน: เอเจนต์ที่นำไปใช้จริงได้ไม่ใช่โมเดลที่เก่งที่สุด แต่เป็นระบบที่มีเป้าหมายชัด เครื่องมือเหมาะสม วงจรตรวจสอบทำงาน และสิทธิ์ถูกจำกัดตามความเสี่ยง เมื่อวางองค์ประกอบเหล่านี้ครบ AI Agent จึงเปลี่ยนจากผู้ช่วยสร้างคำตอบเป็นผู้ช่วยทำงานที่ตรวจสอบและควบคุมได้