
เอเจนต์ต่างจาก AI ที่ตอบคำถามอย่างไร
AI Agent คือระบบปัญญาประดิษฐ์ที่รับเป้าหมายแล้ววางแผน เลือกเครื่องมือ ลงมือทำงาน และตรวจผลลัพธ์ตามเงื่อนไขที่กำหนด แทนการสร้างคำตอบจากข้อความเพียงอย่างเดียว ความต่างนี้เปลี่ยนโจทย์ของการพัฒนาซอฟต์แวร์อย่างชัดเจน AI ที่ตอบคำถามอาจช่วยอธิบายโค้ดหรือเสนอแนวทาง แต่เอเจนต์อาจแก้ไฟล์ เรียกใช้เครื่องมือ และส่งงานให้ตรวจได้ ความคล่องตัวจึงมาพร้อมความเสี่ยง หากโจทย์คลุมเครือหรือไม่มีด่านควบคุม ความผิดพลาดก็อาจถูกส่งต่อไปยังระบบจริง ประเด็นนี้อยู่ใจกลางงาน LINE THAILAND DEVELOPER CONFERENCE 2026 ภายใต้แนวคิด Build the Next-Frontier ซึ่งผู้เชี่ยวชาญจาก LINE ประเทศไทยและองค์กรเทคโนโลยีร่วมแบ่งปัน 6 หัวข้อในแทร็ก Deep Tech ตั้งแต่การออกแบบกระบวนการทำงานและความปลอดภัย ไปจนถึงโครงสร้างพื้นฐานและการจัดการความรู้ ข้อสรุปที่ควรจำคือ เทคโนโลยีเอเจนต์ AI ไม่ได้วัดกันที่ความสามารถของโมเดลอย่างเดียว แต่ต้องวัดว่าองค์กรควบคุมและตรวจสอบการลงมือทำได้เพียงใด
สามชั้นแรก: กรอบงาน ทักษะ และวงจรตรวจสอบ
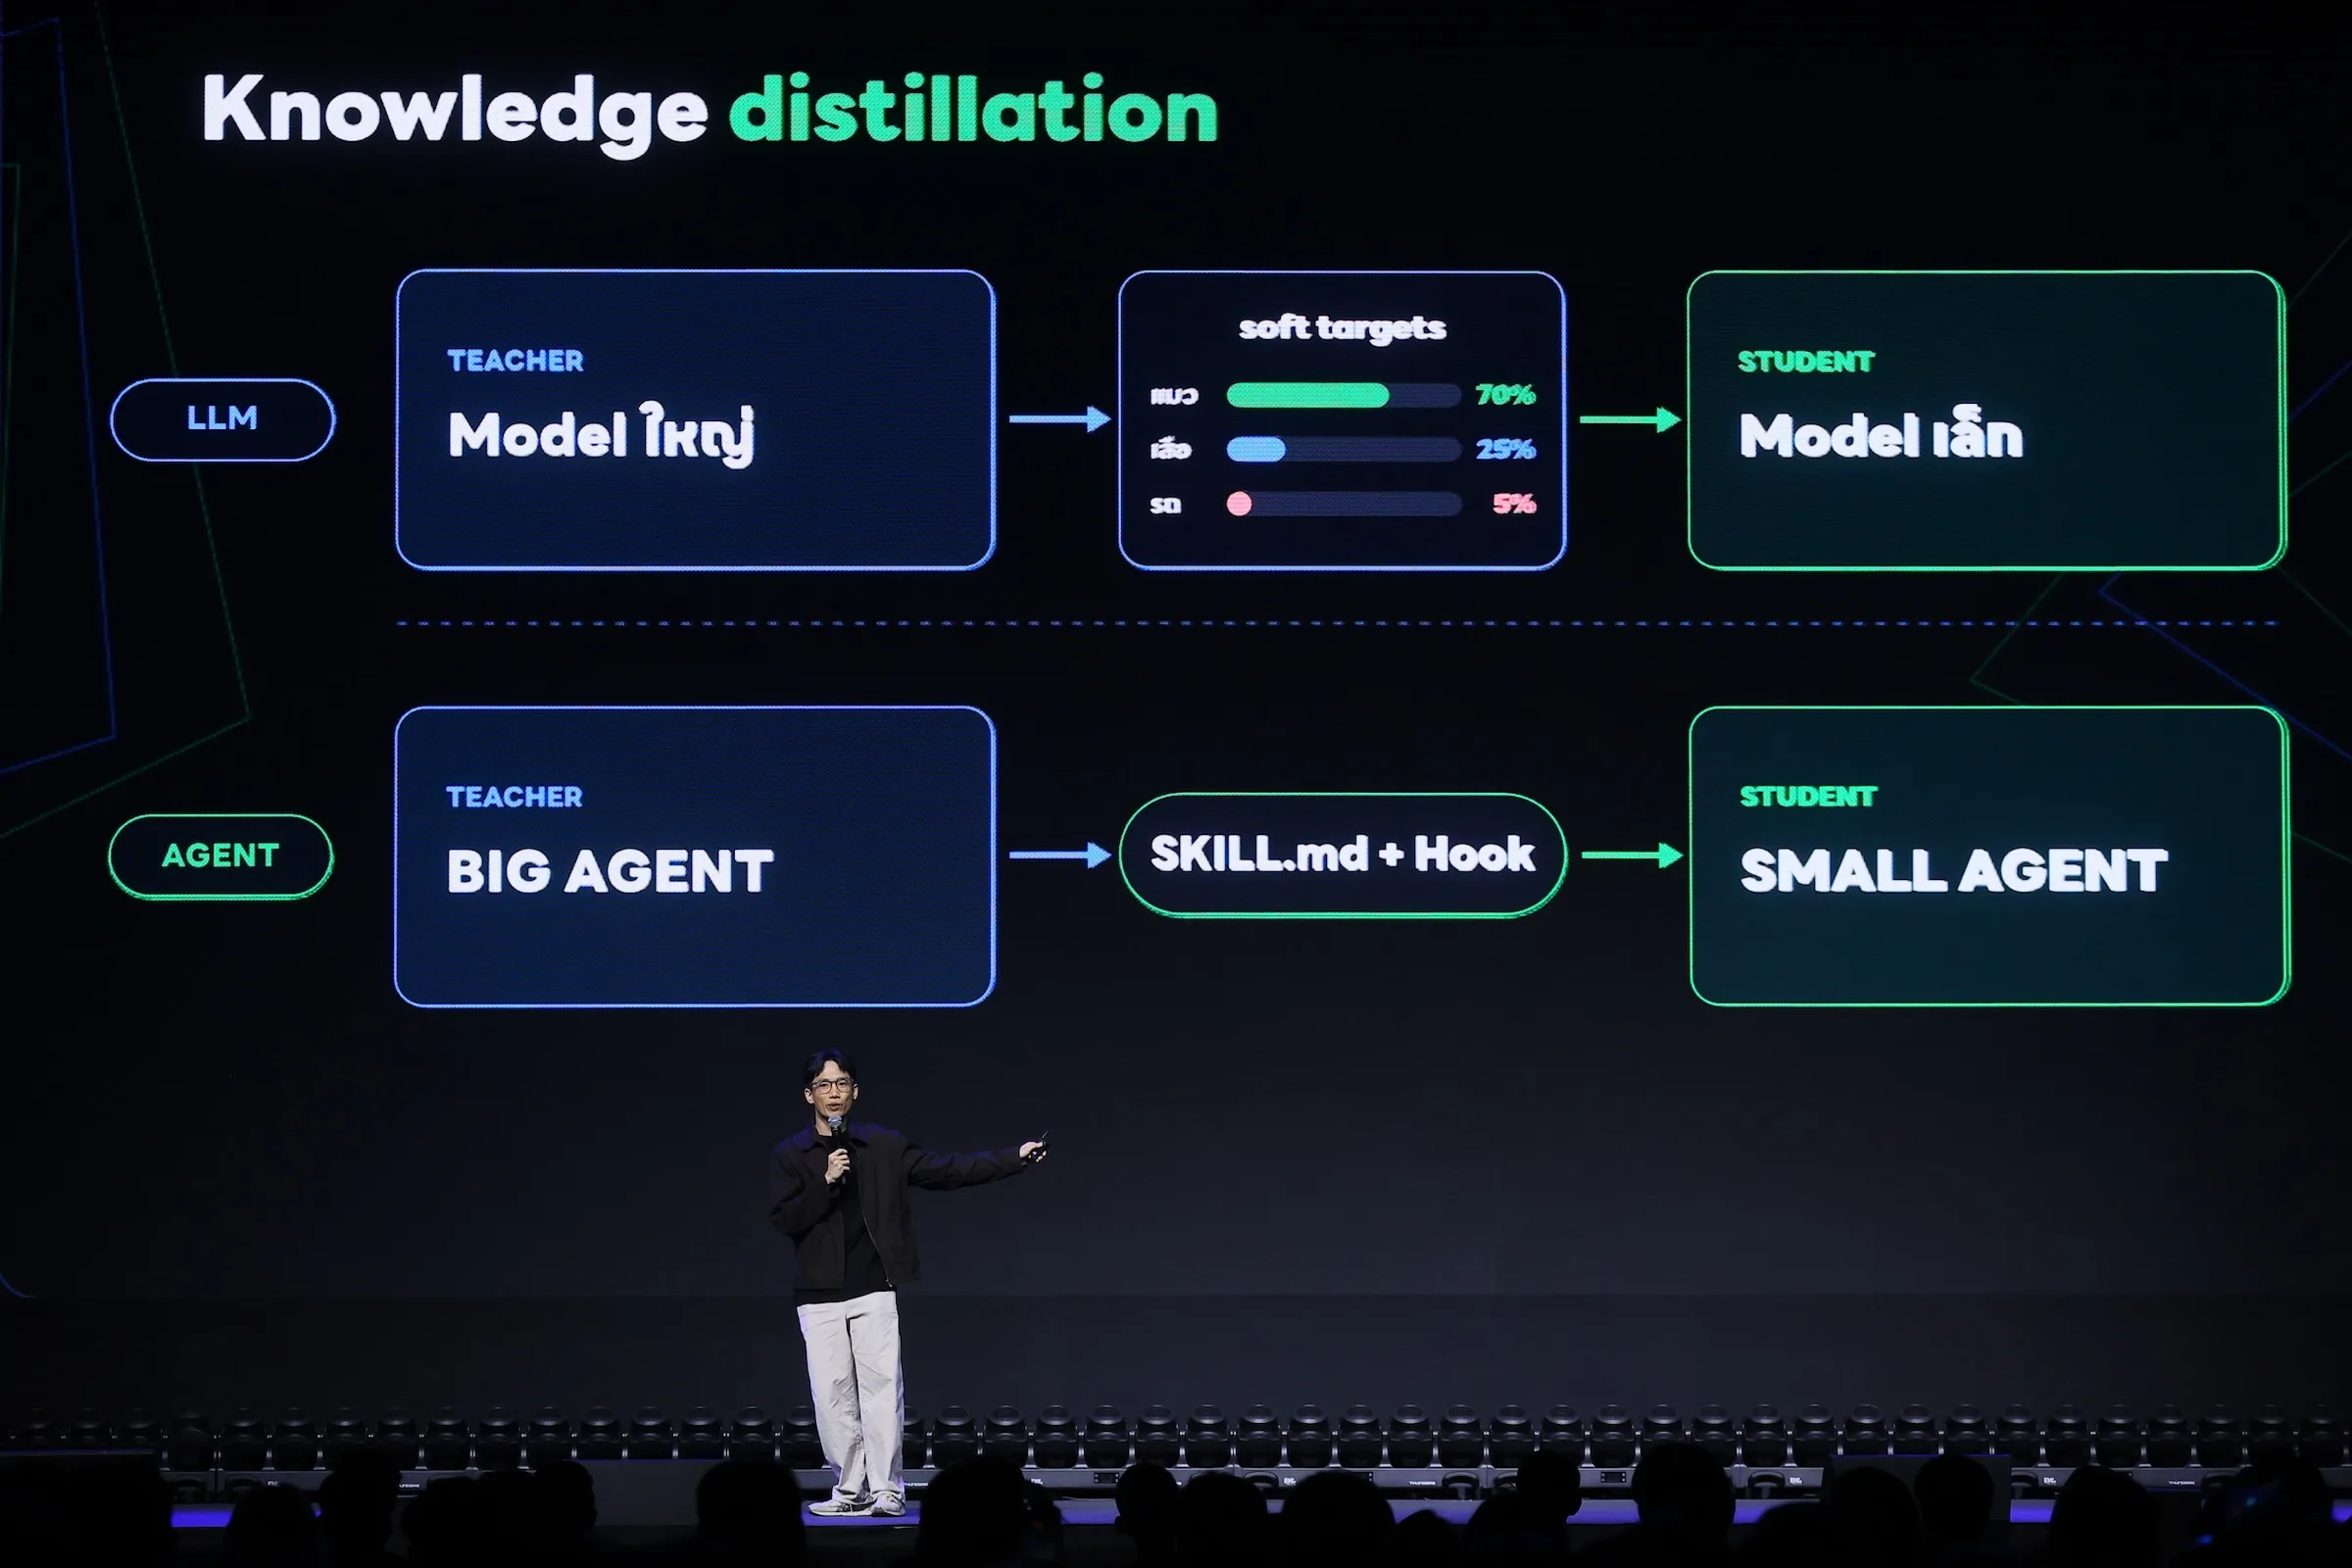
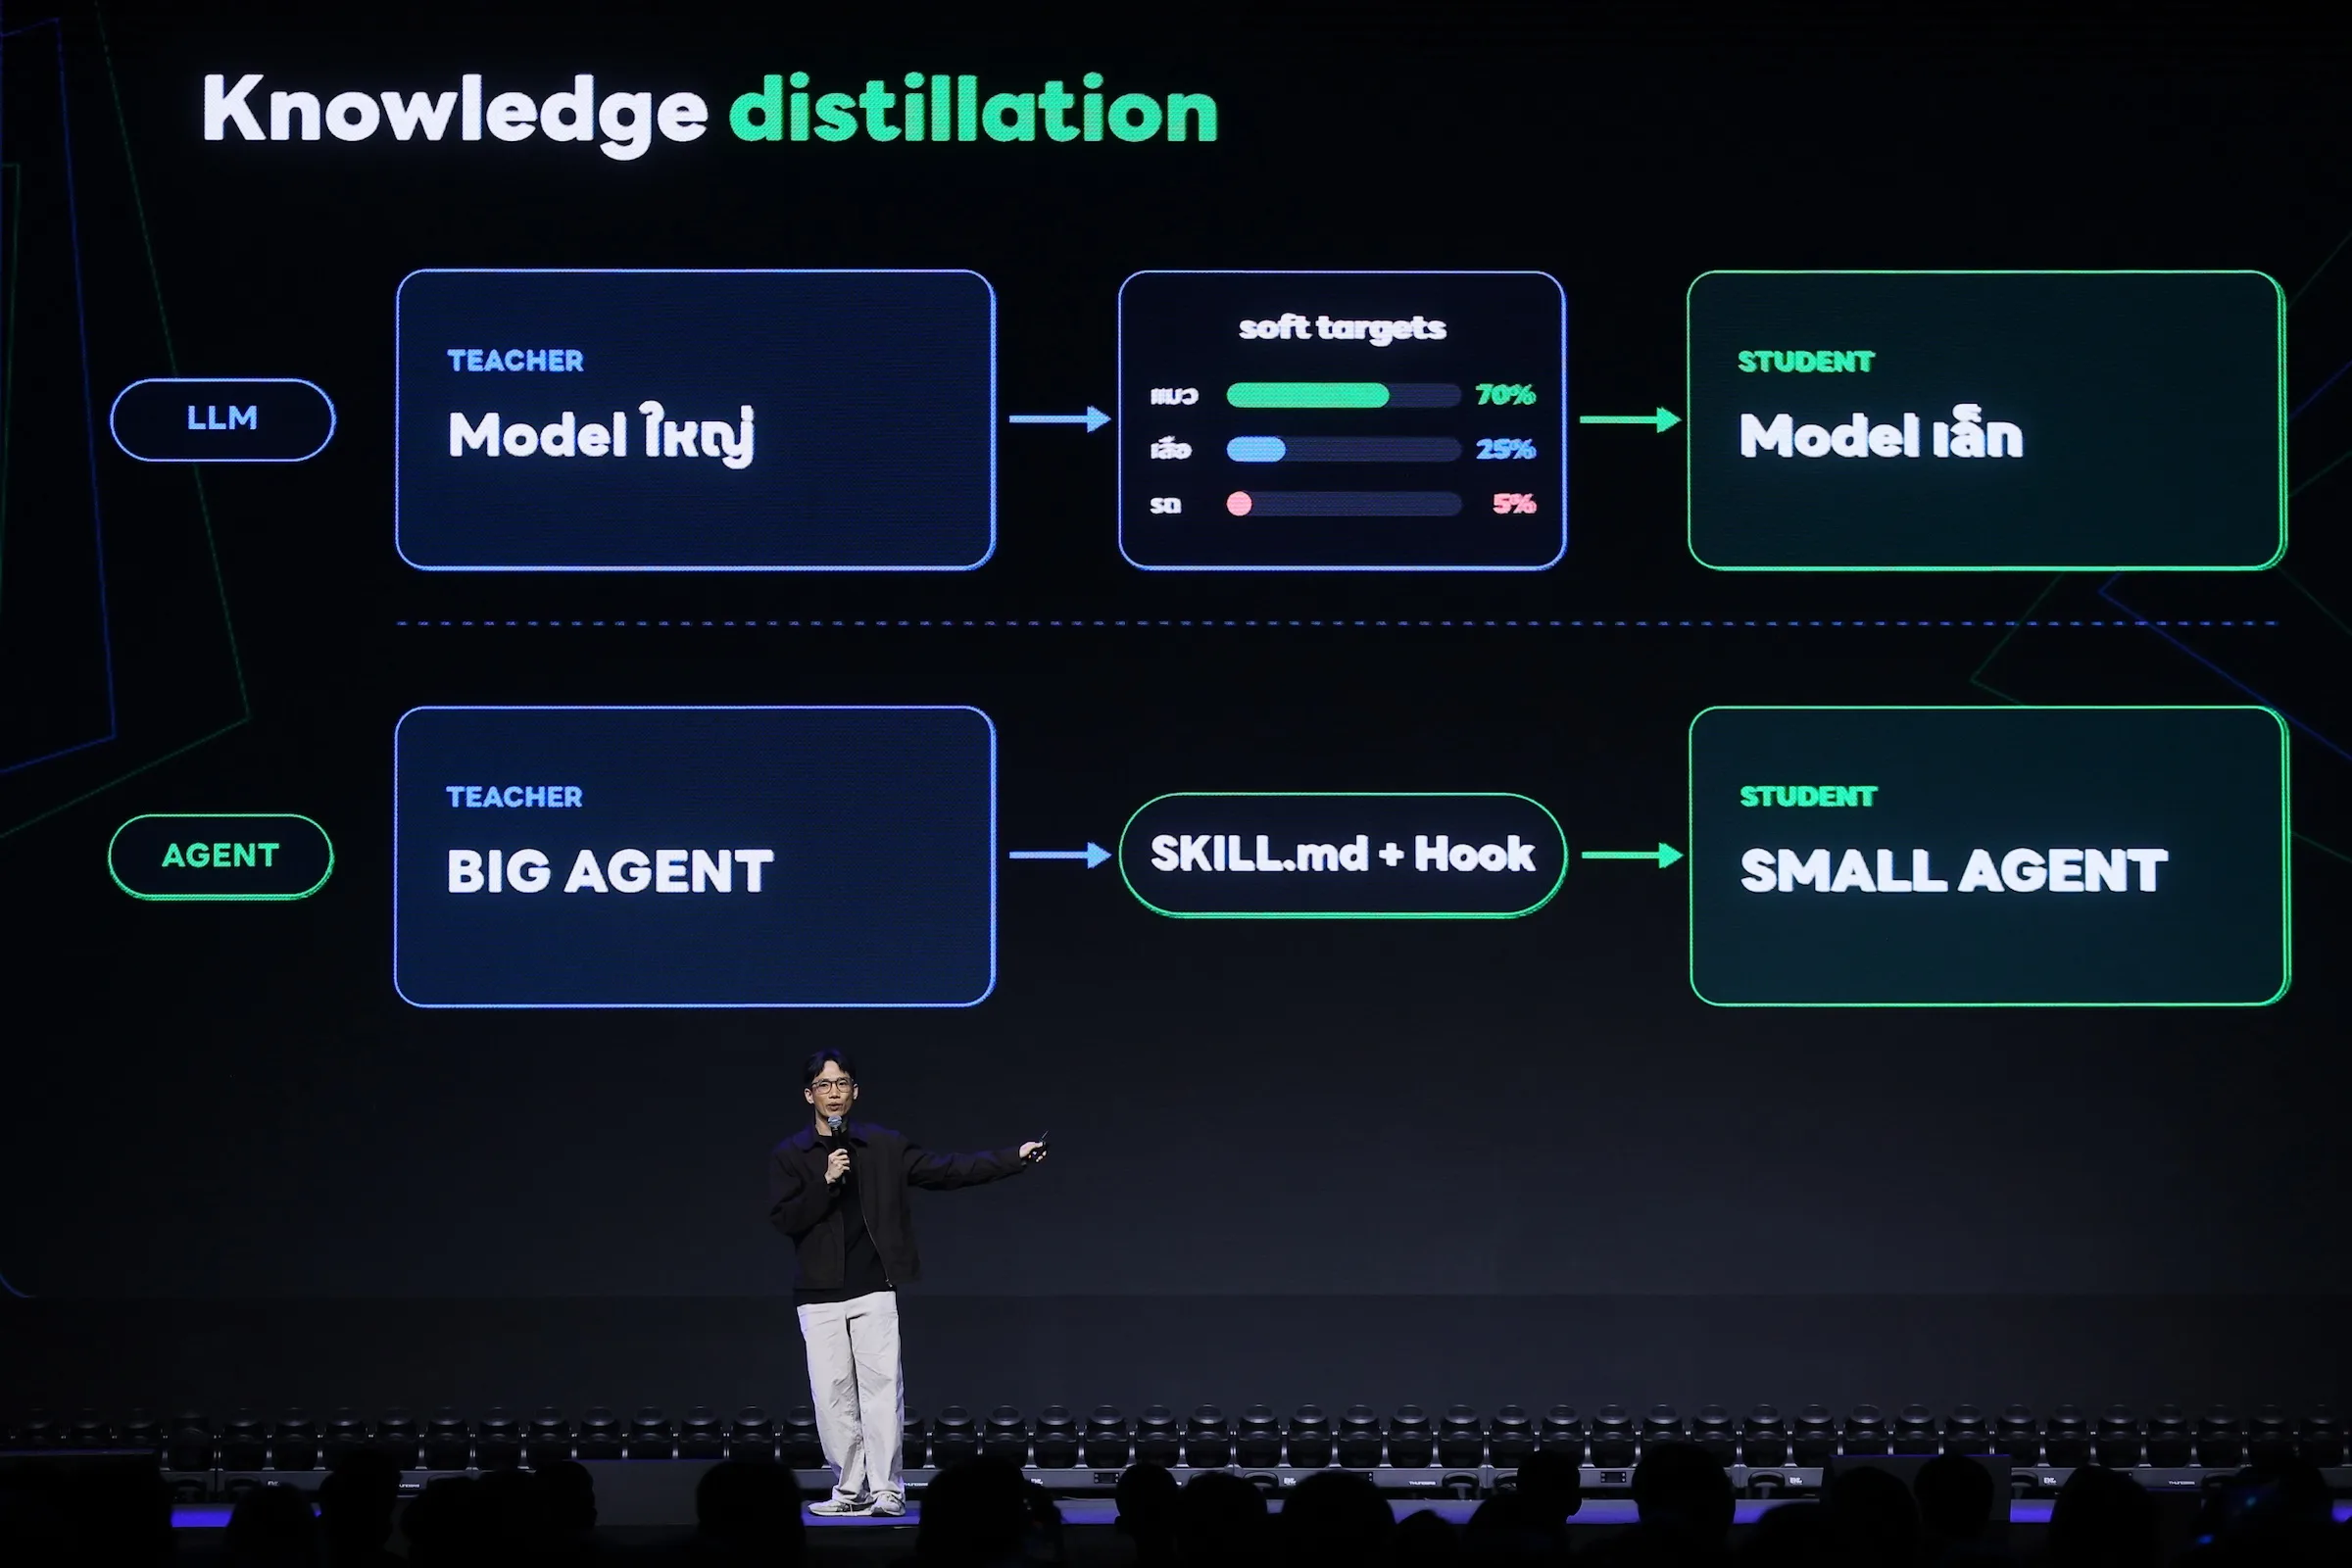
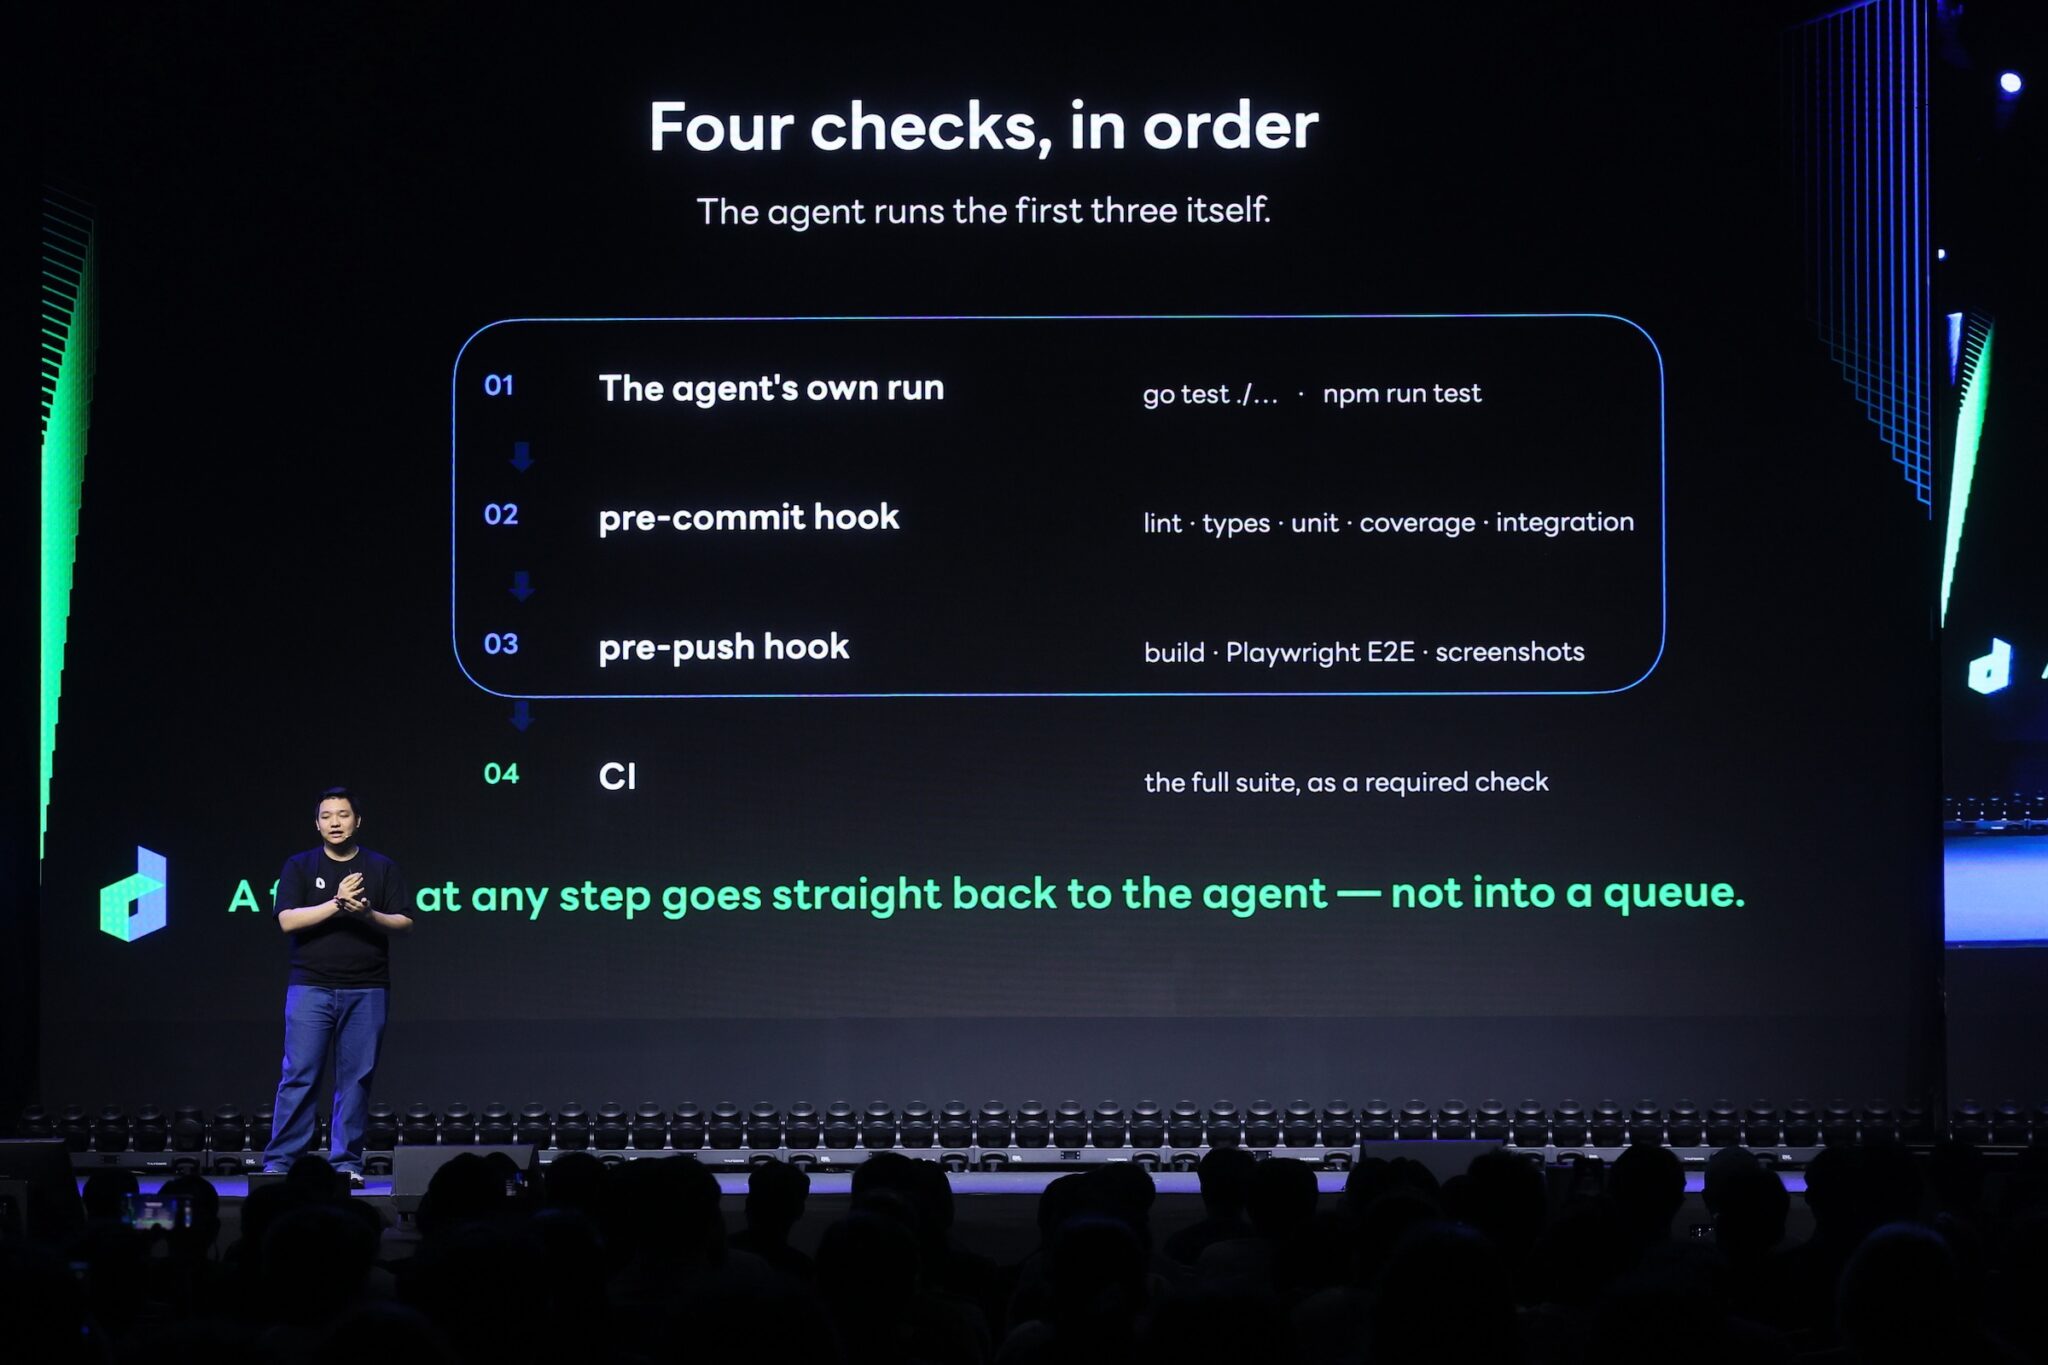
สามหัวข้อแรกสะท้อนหลักคิดเดียวกัน คืออย่าปล่อยให้เอเจนต์เดาเอง กิตติกร ประเสริฐศักดิ์ชี้ว่า เมื่อ AI Coding Agent สร้างโค้ดและเปิดคำขอรวมโค้ดได้มากขึ้น คอขวดใหม่คือการตรวจงานให้ทัน วิธีรับมือเริ่มจากการกำหนดสถาปัตยกรรมและข้อจำกัดให้ชัด ใช้ไฟล์ AGENTS.md ระบุมาตรฐานทีม บันทึกเหตุผลการตัดสินใจด้วย ADR และกำหนดสัญญาการทำงานกับชนิดข้อมูลให้ผลลัพธ์ตรวจสอบได้ ชั้นถัดมาคือการจัดทักษะและคู่มือให้เหมาะกับงาน แนวคิดการกลั่นความรู้ให้โมเดลขนาดใหญ่ช่วยออกแบบทักษะและจุดตรวจ ก่อนส่งงานรูปแบบซ้ำให้โมเดลขนาดเล็กทำ ช่วยเพิ่มความเร็วโดยไม่ต้องใช้โมเดลใหญ่ทุกขั้น แต่ทักษะที่มากเกินไปอาจซ้ำหรือขัดกัน จึงควรใช้แม่แบบข้อกำหนดและเกณฑ์รับงานให้ชัด ชั้นที่สามคือ Harness และ Loop Engineering: ป้อนบริบทที่ถูกต้อง เชื่อมข้อมูลปัจจุบันผ่าน MCP แล้วให้ระบบทดสอบและตรวจข้อผิดพลาดวนซ้ำ การทดสอบแบบแยกวงจร การตรวจแบบ Fail-Fast และผู้ช่วยรีวิวที่มีบริบทแยกกันช่วยกรองงานก่อนถึงคน โดยงานเสี่ยงสูงยังต้องให้มนุษย์ตรวจ
อีกสามด้าน: ความปลอดภัย โครงสร้างพื้นฐาน และความรู้
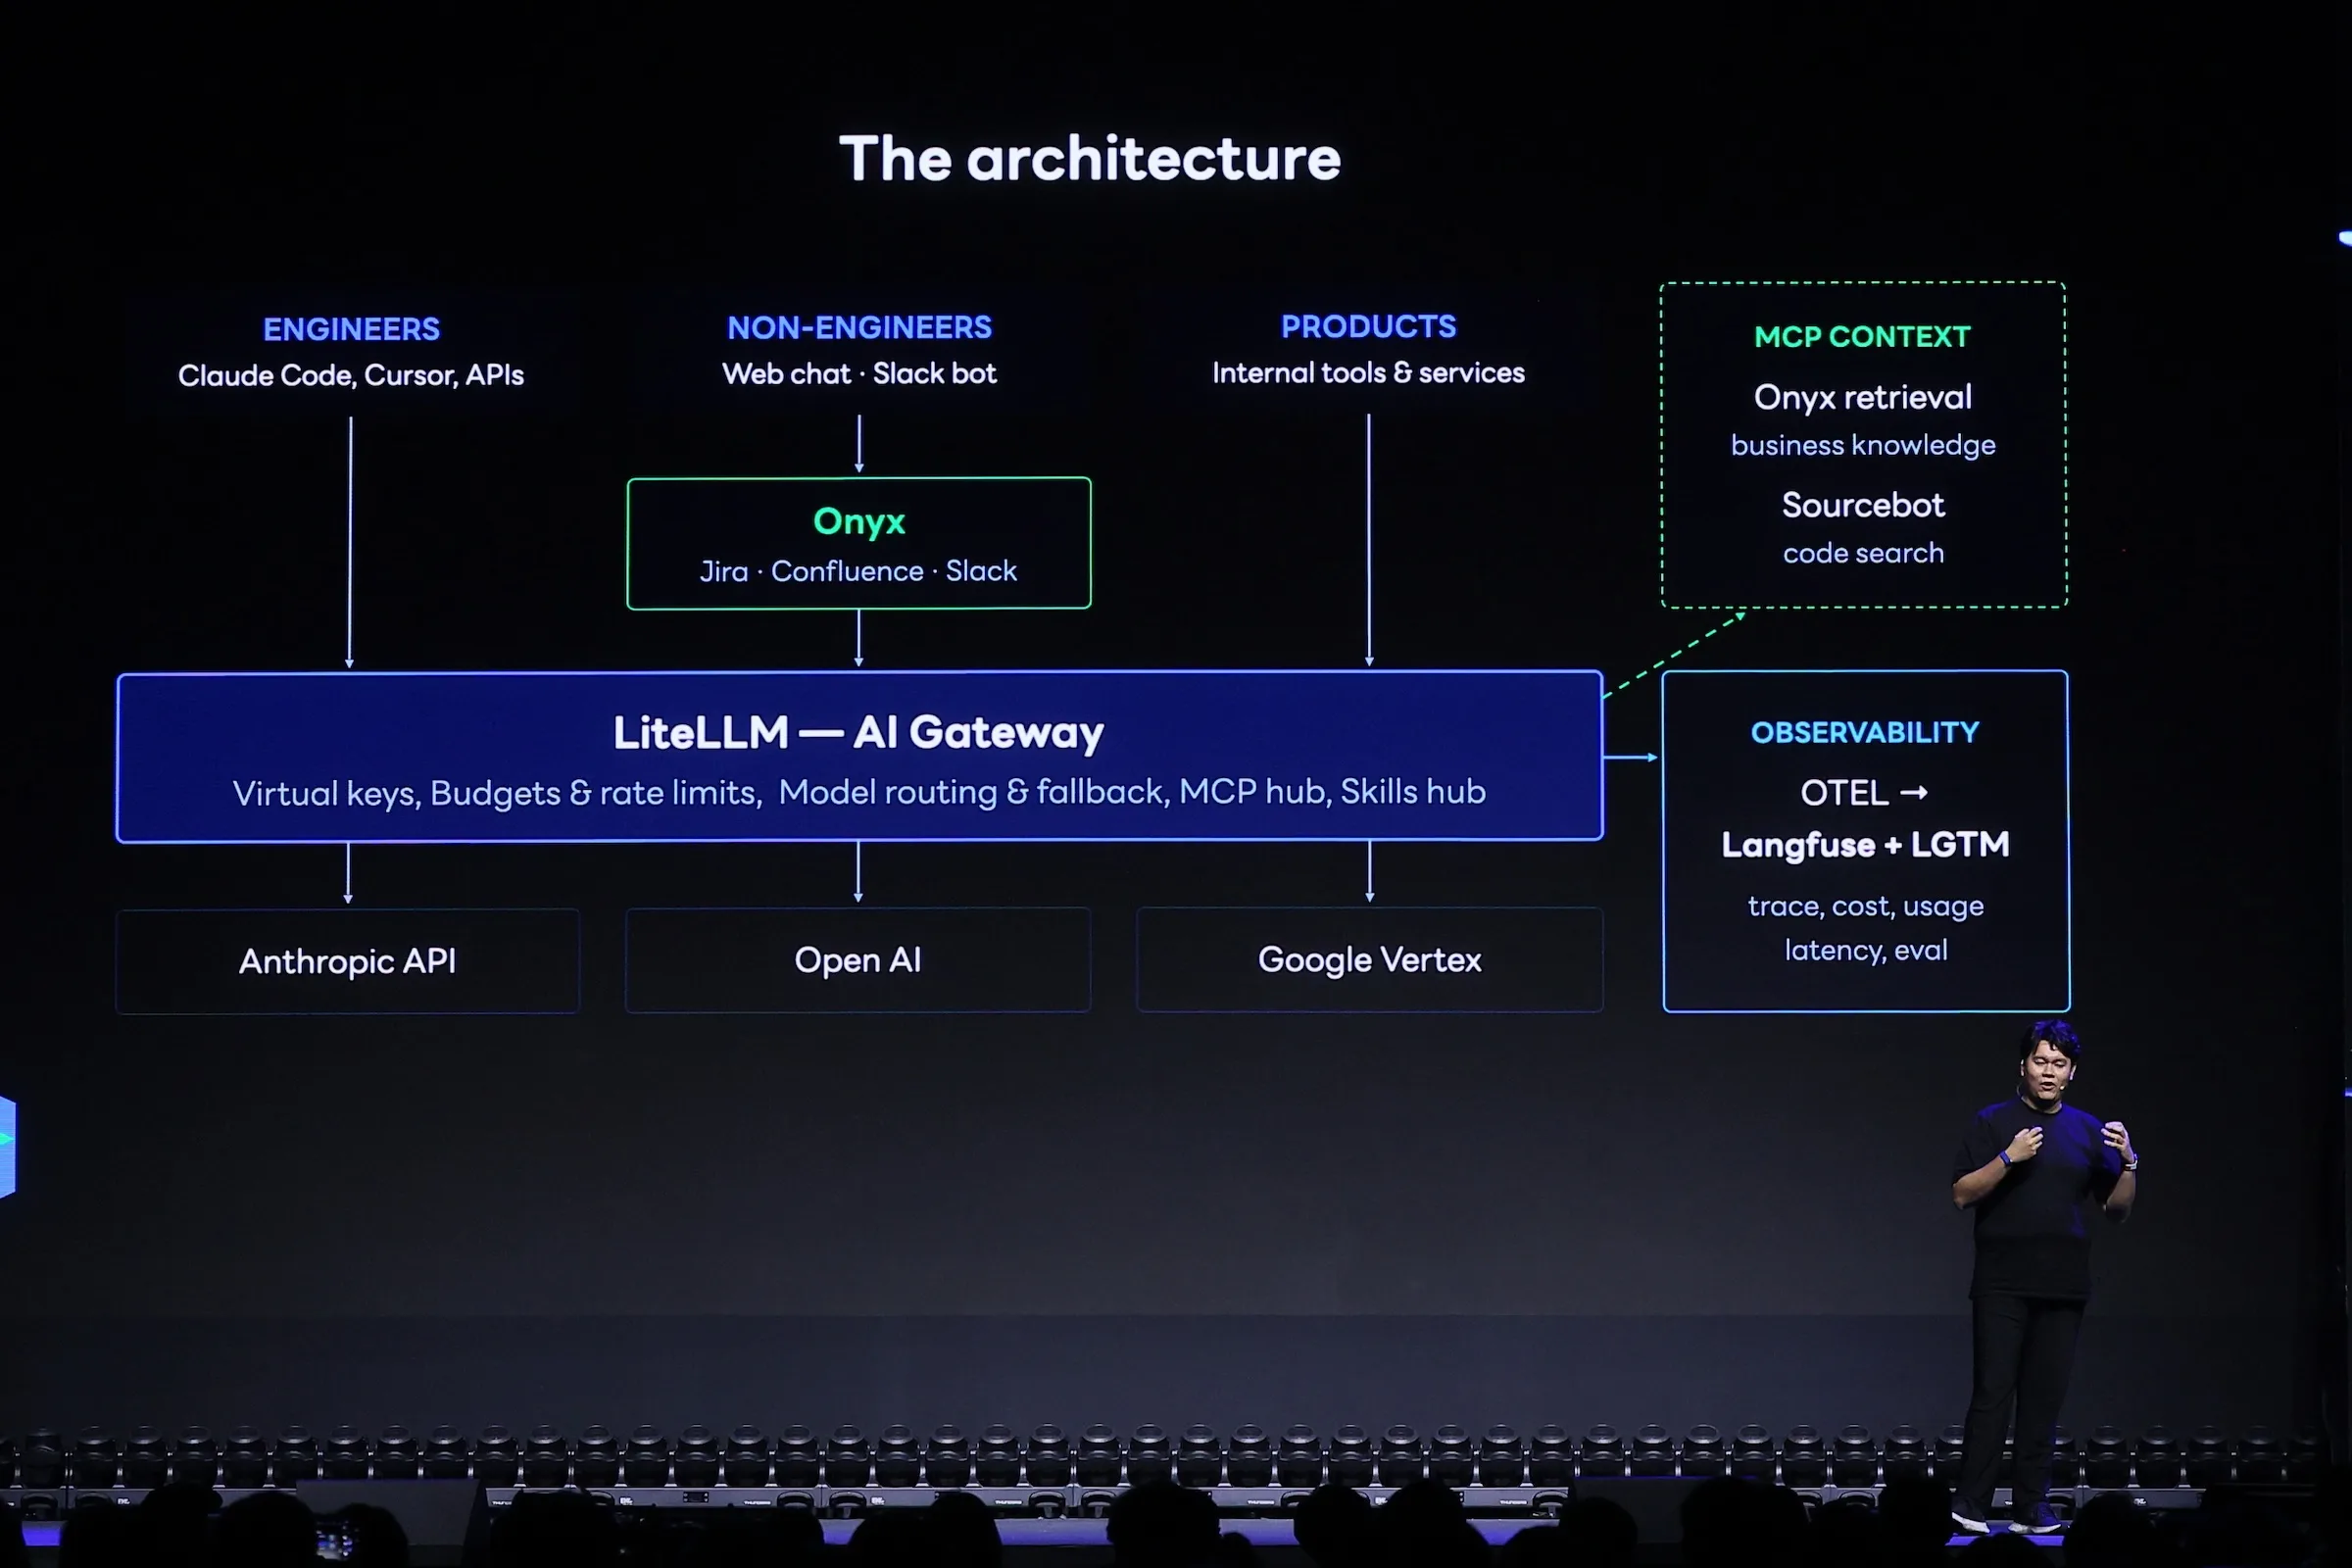
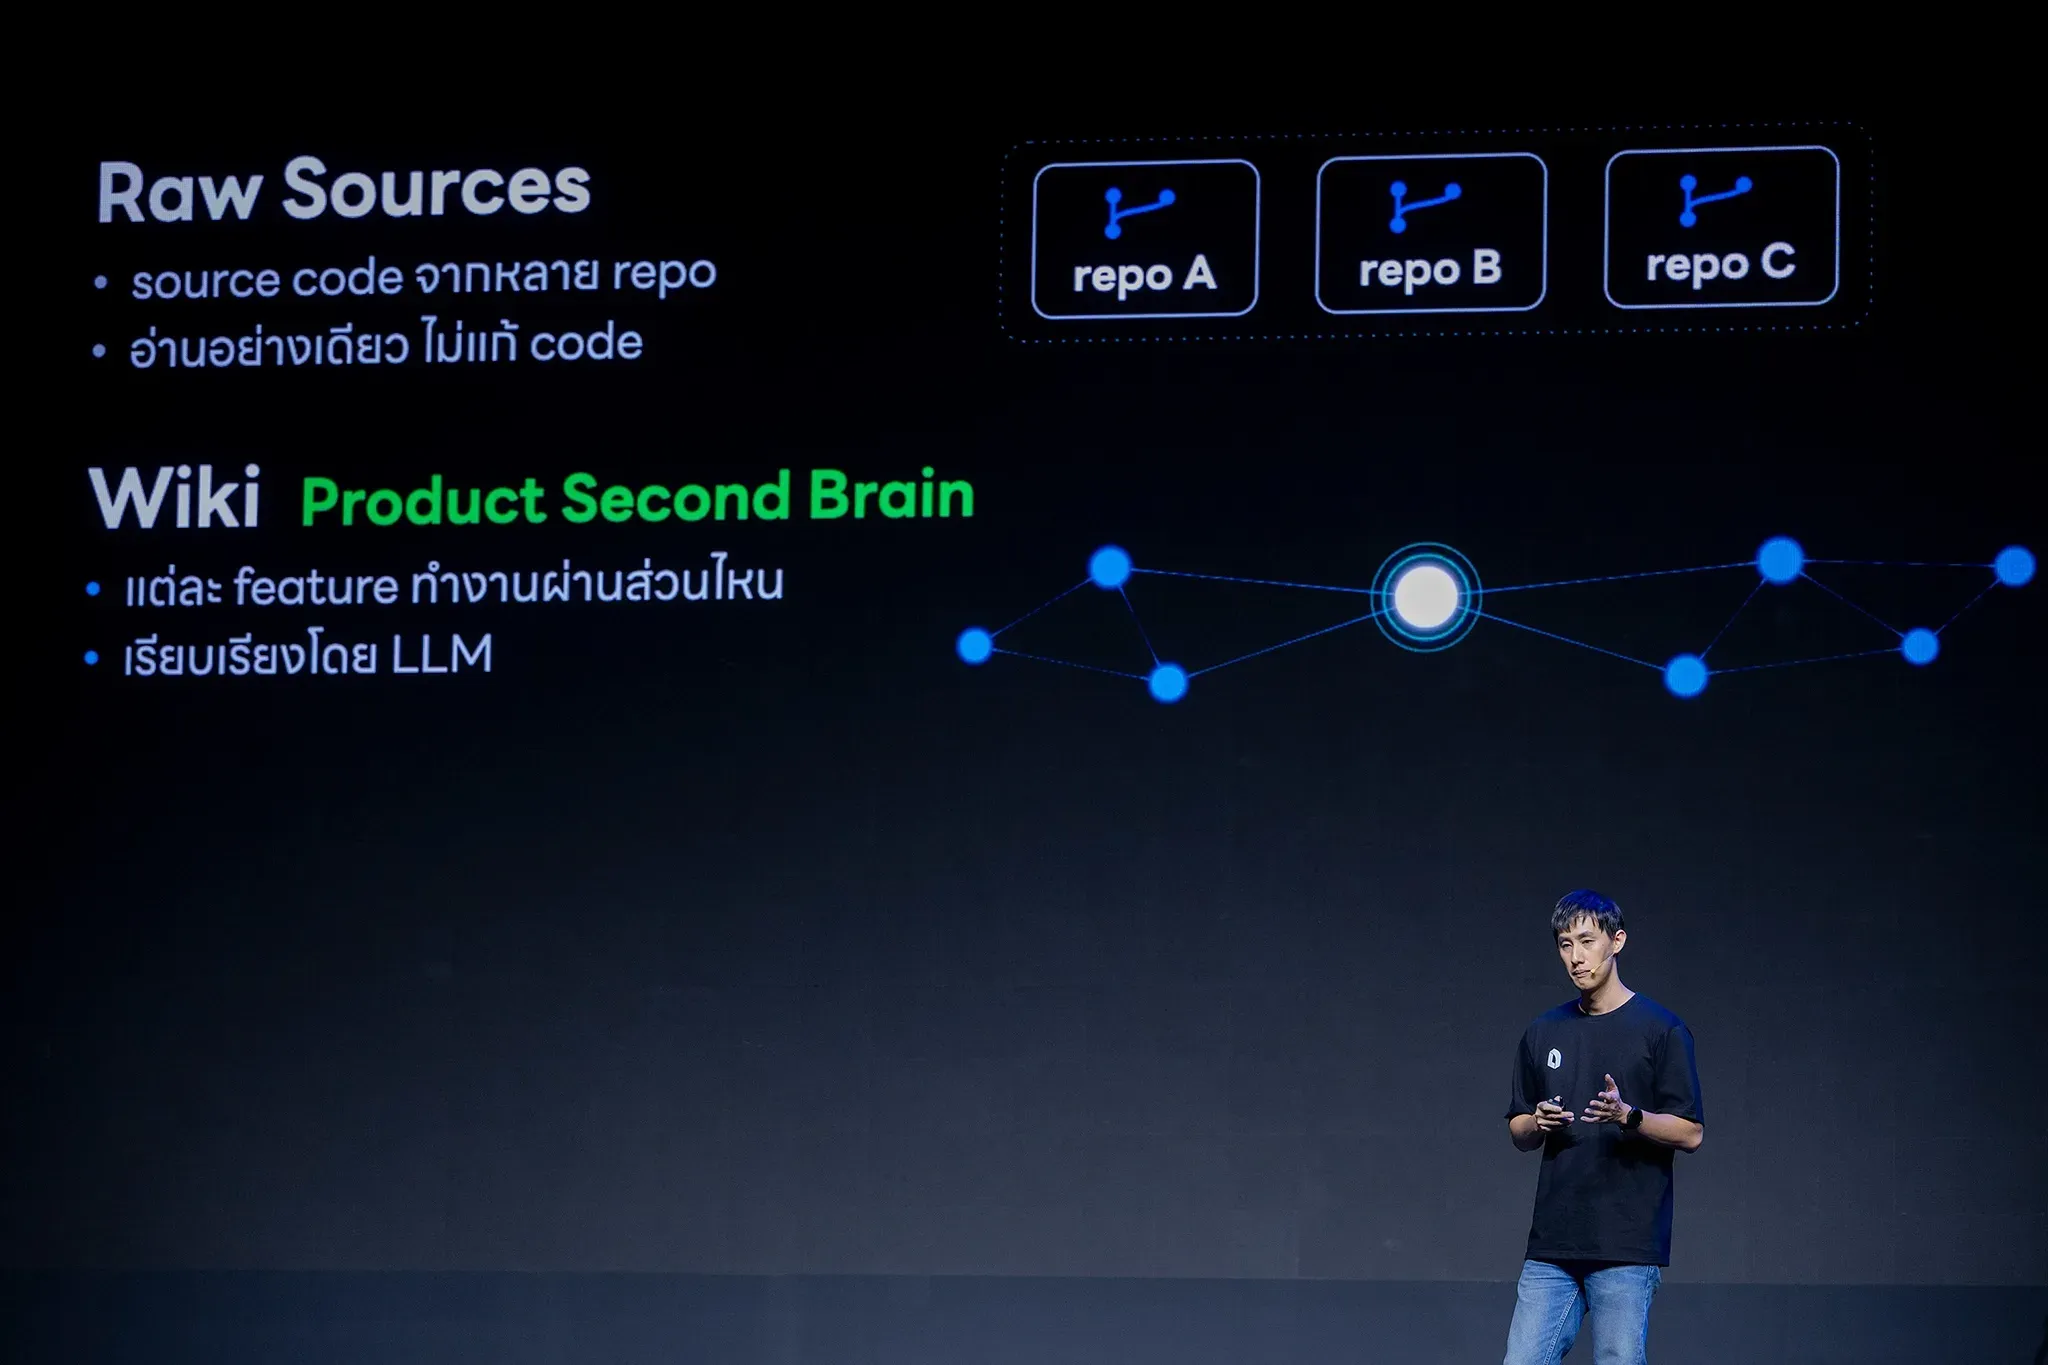
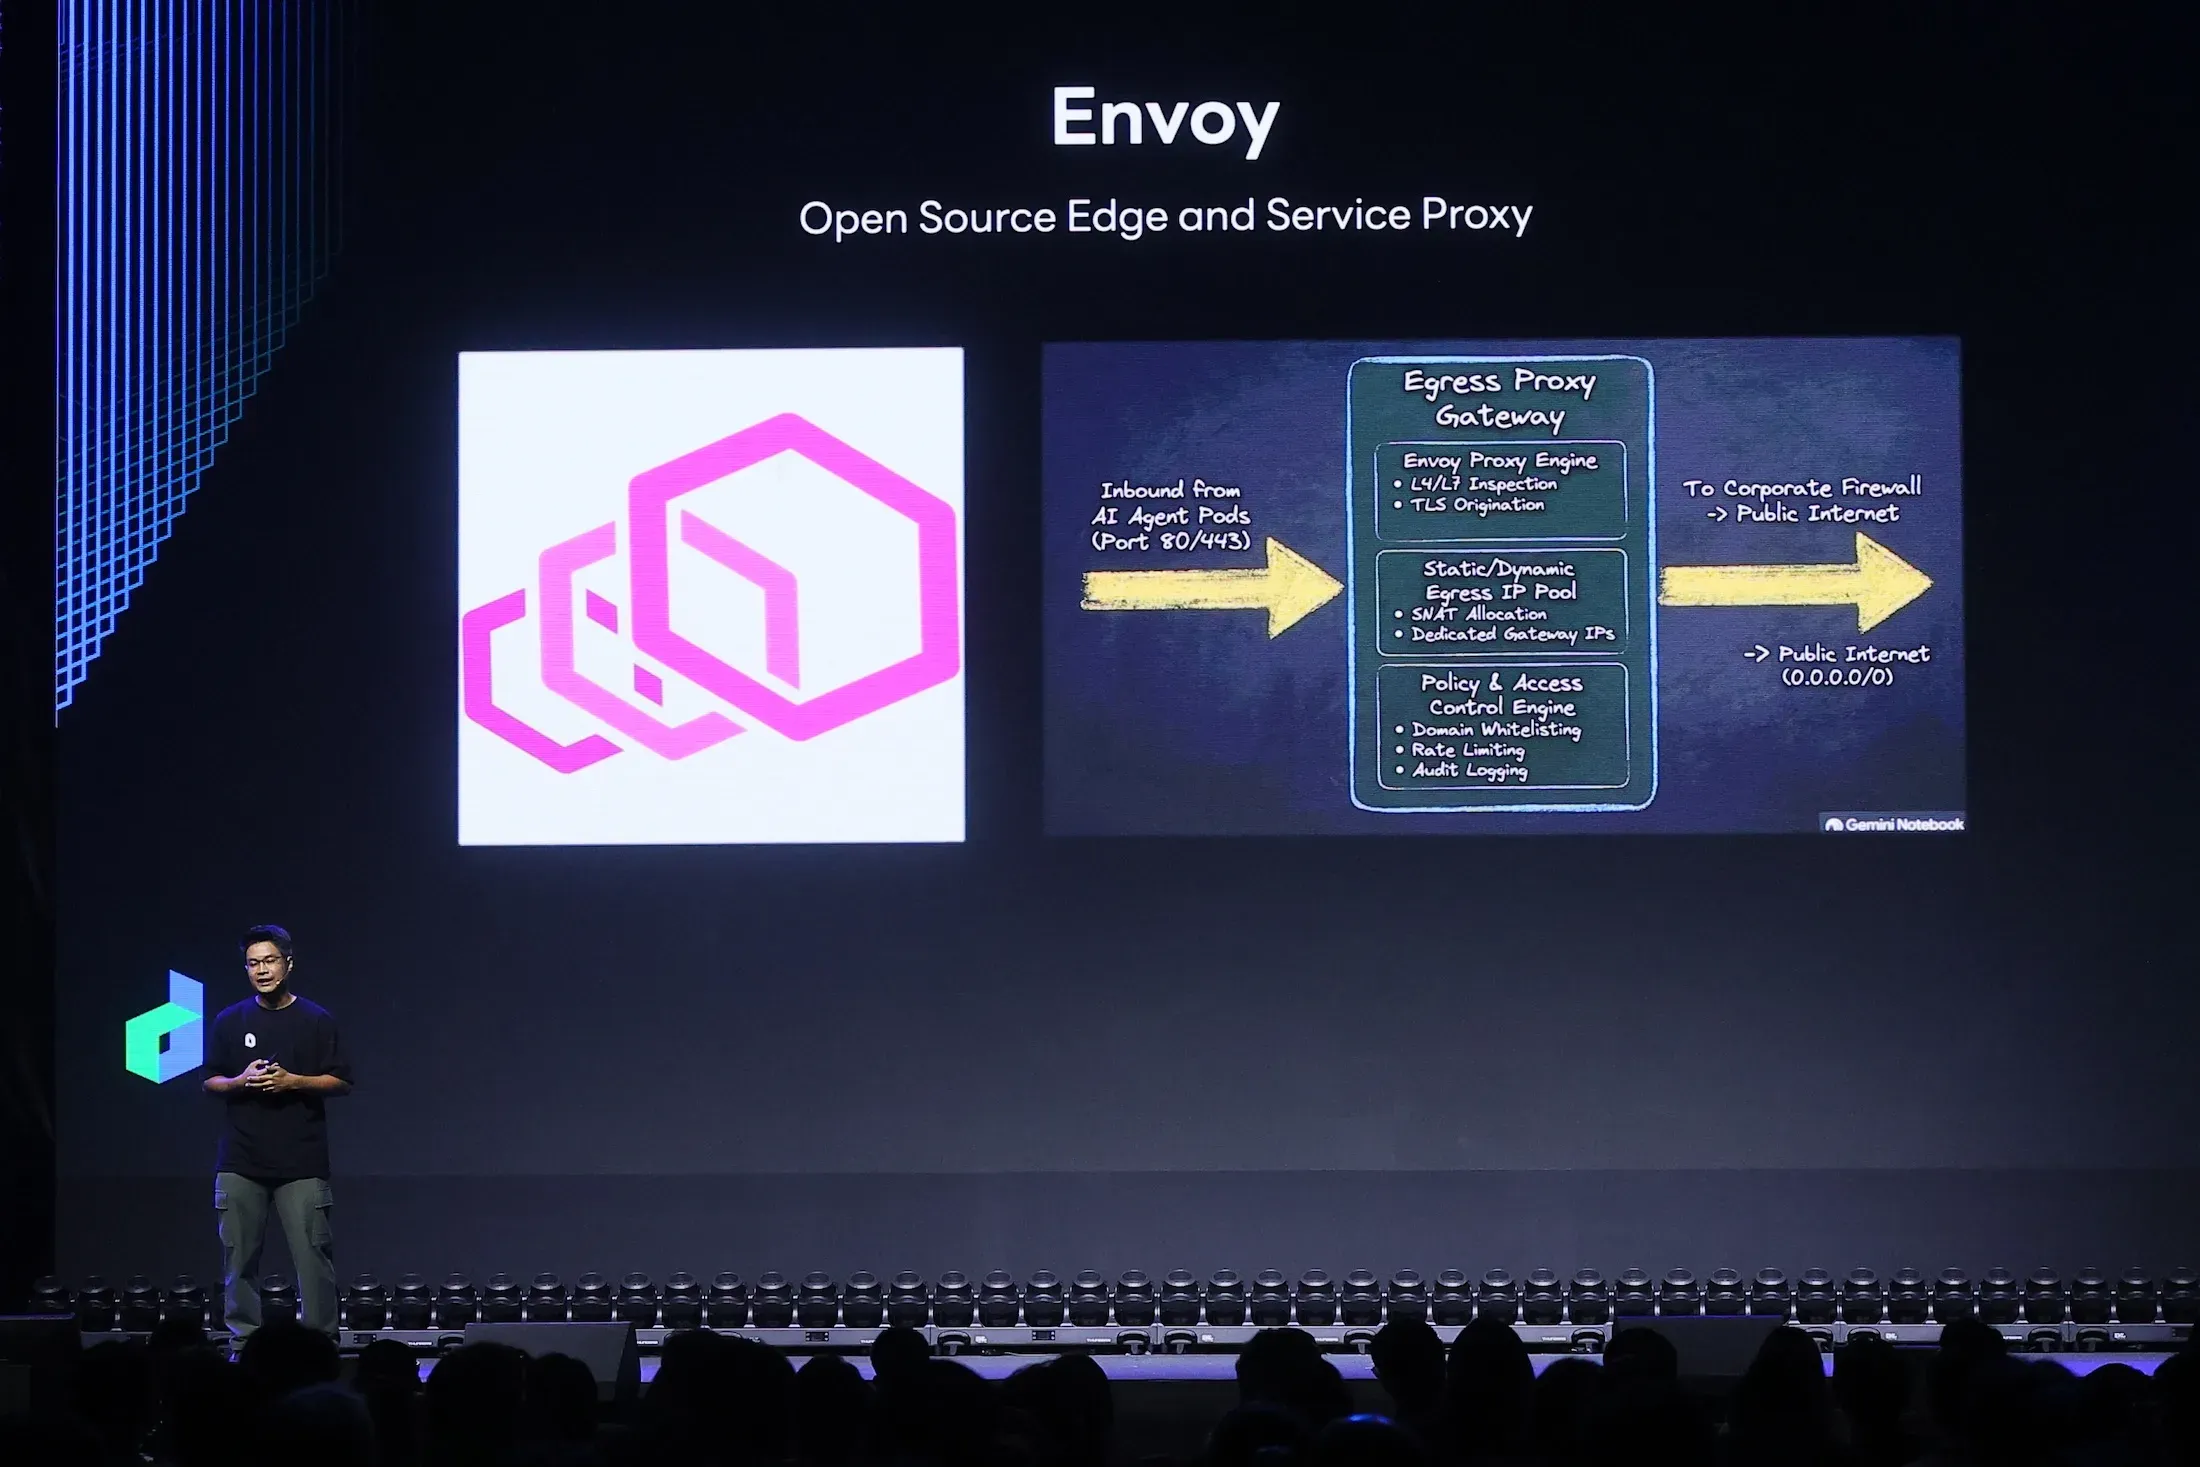
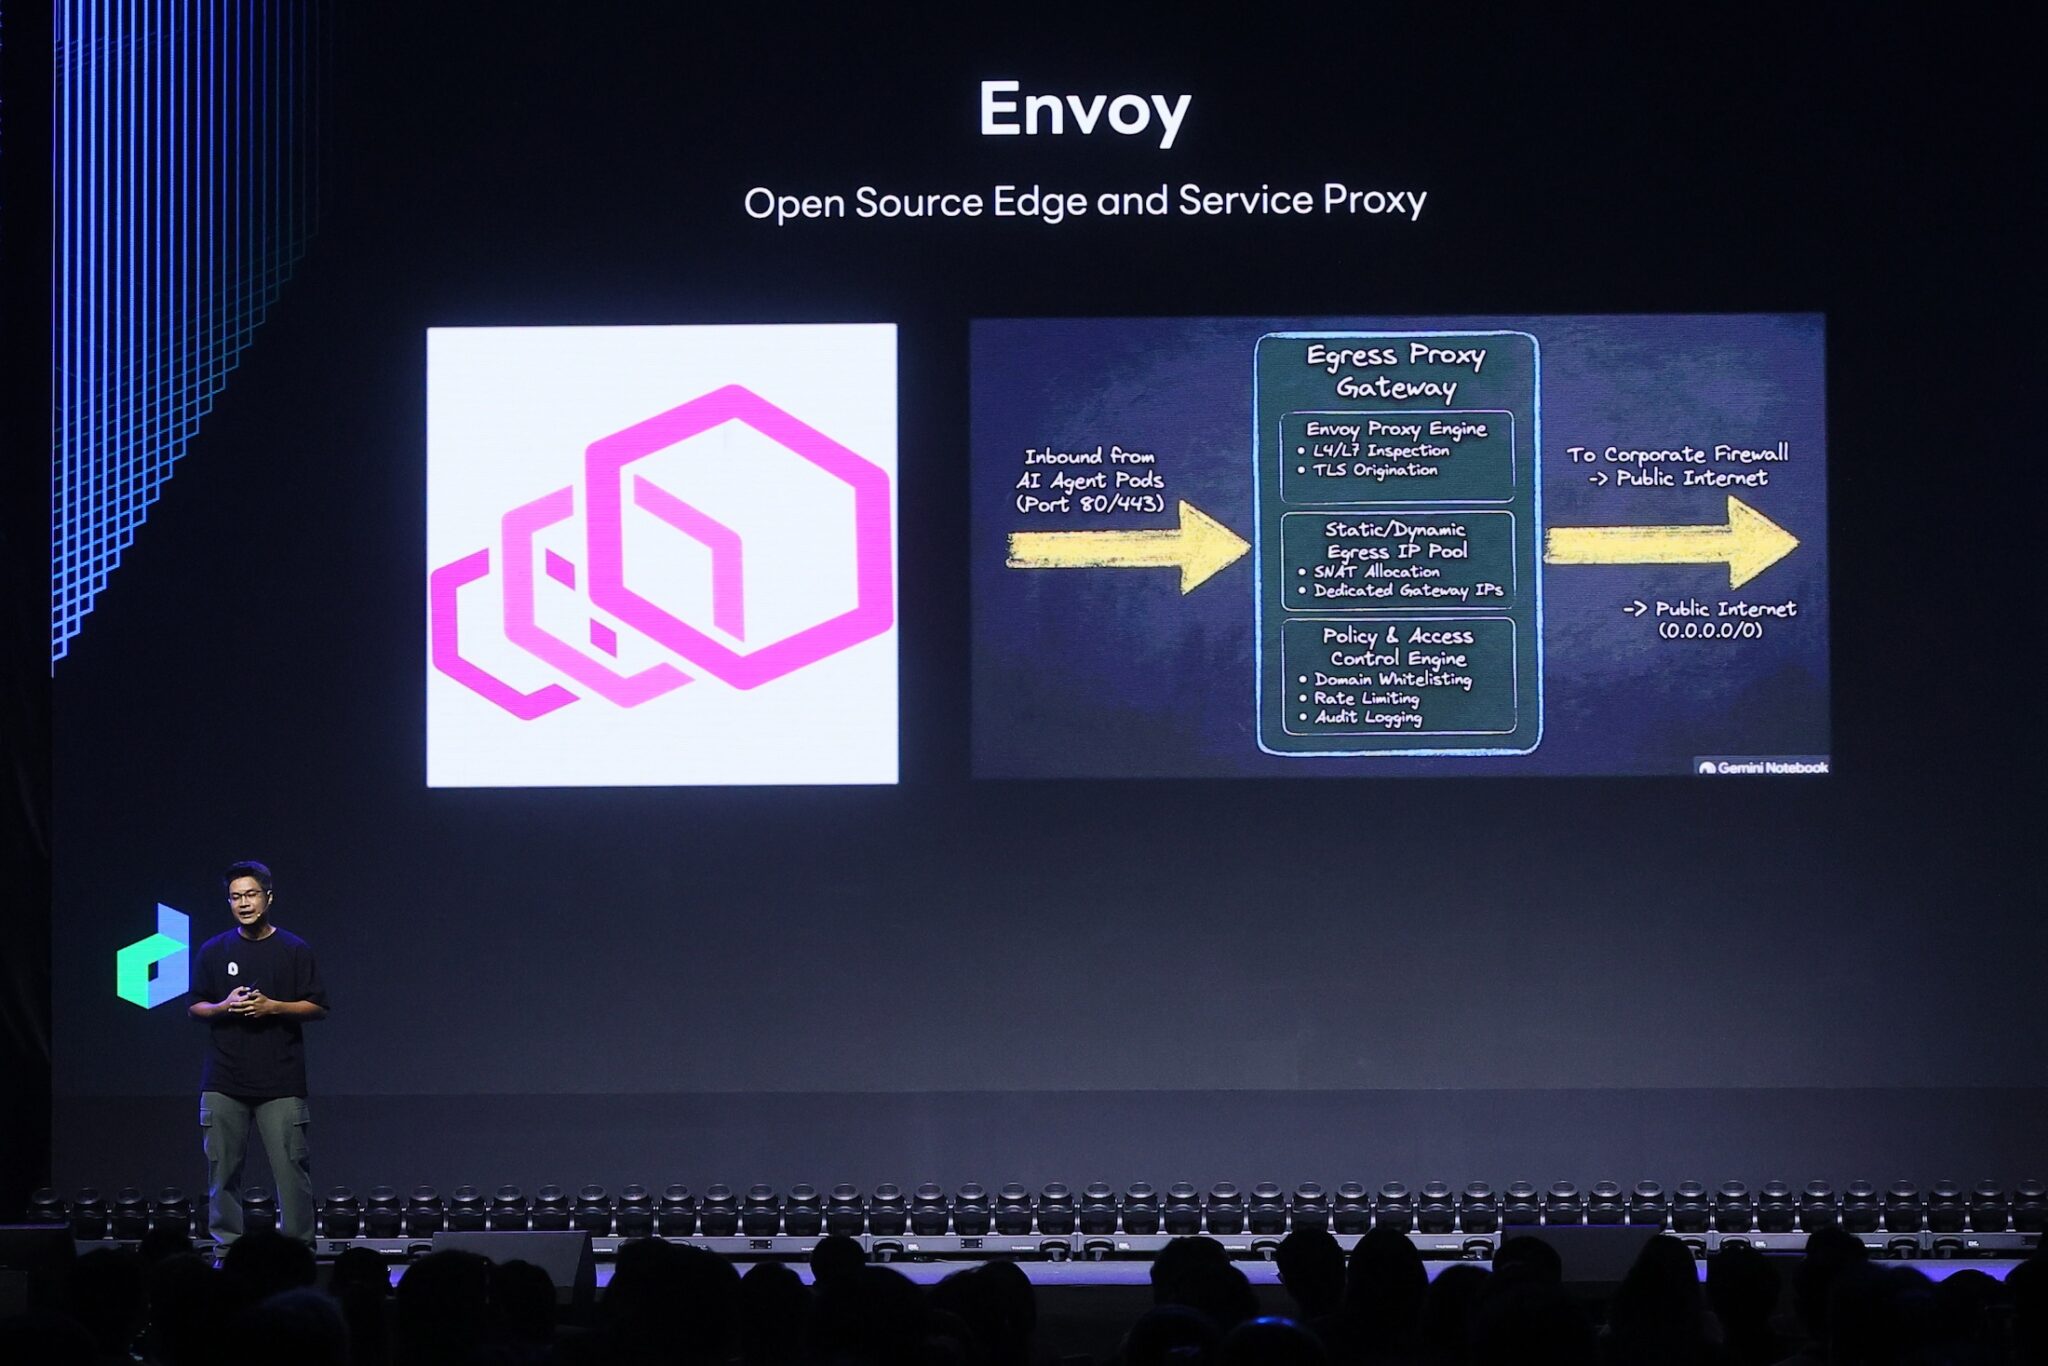
สามหัวข้อที่เหลือขยายภาพจากตัวเอเจนต์ไปสู่ระบบรอบข้าง ด้านแรกคือความปลอดภัย AI โดยควบคุมการเชื่อมต่อแทนการปิดกั้นความสามารถทั้งหมด แนวทางที่นำเสนอใช้ Envoy เป็นเกตเวย์ ตรวจสอบและจำกัดการเข้าถึงให้เอเจนต์เรียกได้เฉพาะเว็บไซต์หรือ API ในรายการอนุญาต นี่เป็นมาตรการที่มีความหมาย เพราะเอเจนต์ที่ทำงานแทนคนย่อมมีโอกาสเข้าถึงข้อมูลหรือบริการที่ไม่ควรแตะ ด้านที่สองคือการบริหารโครงสร้างพื้นฐาน AI ในระดับองค์กร เพื่อให้พนักงานเลือกใช้เครื่องมือได้ภายใต้มาตรฐานกำกับดูแลร่วมกัน พร้อมติดตามภาพรวมการใช้งานและต้นทุน ด้านที่สามคือการเปลี่ยนข้อมูลและซอร์สโค้ดให้เป็นองค์ความรู้ที่ค้นหาและนำกลับมาใช้ได้ แทนการให้โมเดลอ่านทุกอย่างใหม่ทุกครั้ง ผลลัพธ์ที่รายงานชี้ว่าการใช้ Product Second Brain ร่วมกับ Sonnet 5.5 ลดเวลาค้นหาคำตอบได้ 38.4% และลดต้นทุนได้ 50.4% เมื่อเทียบกับการให้ AI อ่านซอร์สโค้ดโดยตรง ตัวเลขนี้ไม่ได้รับประกันผลแบบเดียวกันทุกทีม แต่ชี้ว่าการจัดความรู้ให้พร้อมใช้มีผลต่อทั้งความเร็วและทรัพยากร
ความเร็วไม่พอ หากไม่แม่นและไม่ปลอดภัย
สำหรับนักพัฒนา AI บทเรียนสำคัญคือความเร็วในการสร้างโค้ดไม่เท่ากับความเร็วในการส่งมอบซอฟต์แวร์ที่ไว้ใจได้ งานที่ผ่านเร็วแต่ไม่ตรงข้อกำหนดอาจเพิ่มภาระแก้ไข ส่วนระบบที่ไม่มีการควบคุมการเชื่อมต่อก็อาจสร้างความเสียหายเกินกว่าข้อผิดพลาดในหน้าจอหนึ่งหน้า แนวทางพัฒนาแอปพลิเคชันจึงควรเริ่มจากการแบ่งงานตามความเสี่ยง ระบุขอบเขตและเกณฑ์ยอมรับให้ชัด เลือกโมเดลตามความซับซ้อน วางการทดสอบอัตโนมัติไว้ก่อนการตรวจโดยคน และกำหนดจุดที่ต้องขออนุมัติจากผู้เชี่ยวชาญ เช่น การชำระเงินหรือการยืนยันตัวตน ความปลอดภัยไม่ใช่ชั้นเคลือบที่เติมท้าย แต่เป็นส่วนหนึ่งของการออกแบบตั้งแต่ต้น ในงานเดียวกัน มีการยกตัวอย่างว่าทีมพัฒนาระบบขนาดใหญ่ 23 บริการเสร็จใน 3 เดือน จากเดิมที่ใช้เวลา 6–8 เดือน ตัวเลขนี้น่าสนใจ แต่คุณค่าที่ควรยึดไม่ใช่การเร่งให้เร็วที่สุด หากเป็นการใช้กรอบงาน ข้อมูล และวงจรตรวจสอบเพื่อให้ความเร็วไม่แลกกับคุณภาพ ข้อสรุปจึงชัดเจน: เอเจนต์ที่พร้อมใช้งานจริงเกิดจากระบบกำกับที่ดีพอ ๆ กับโมเดลที่เก่ง