
เข้าใจ AI agents context management และบทบาทของ MCP ให้ถูกทาง
AI agents context management คือการออกแบบและควบคุมข้อมูลบริบทที่ส่งให้โมเดลภาษาในทุกคำขอ เพื่อให้คำตอบมีความเกี่ยวข้อง ทันสมัย ครบถ้วน เชื่อถือได้ และไม่ละเมิดสิทธิ์การเข้าถึงของผู้ใช้ การจัดการบริบทที่ดีต้องคิดทั้งด้านคุณภาพข้อมูล ข้อจำกัด context window และกติกาความปลอดภัยในระดับองค์กร เพื่อให้ AI agents ทำงานได้มีประสิทธิภาพโดยไม่เปิดช่องให้ข้อมูลรั่วไหลหรือถูกใช้ผิดวัตถุประสงค์
หลายทีมเริ่มต้นด้วยการมอง MCP เป็น API รุ่นใหม่ ซึ่งมักจะจบลงด้วยการทำตัวห่อ REST แบบหนึ่งต่อหนึ่งและรู้สึกว่าเป็นภาระเกินจำเป็น หากใช้ MCP แค่ส่ง CRUD endpoint ให้โมเดล คุณจะเสียโอกาสด้านการออกแบบบริบทและความปลอดภัยที่เฉพาะสำหรับ AI agents เพราะจุดแข็งของ MCP คือการทำตัวเป็นส่วนหน้าแบบตั้งใจออกแบบเพื่อโมเดล ช่วยซ่อนขั้นตอนเชิงเทคนิคและแปลงเป็นเครื่องมือที่อิงเจตนา เช่น “ค้นหานโยบายล่าสุดของลูกค้า A” แทน “ยิง GET ไปที่ endpoint นี้พร้อมพารามิเตอร์ชุดนั้น”
เมื่อมอง MCP เป็นเหมือน UI สำหรับโมเดล คุณจะเริ่มคิดถึงโฟลว์บริบทมากกว่ารายละเอียด API เช่น จะให้ agents เห็นเฉพาะเครื่องมือที่เหมาะกับงาน จะซ่อนข้อมูลอะไร และจะจับคู่คำถามของมนุษย์กับชุดบริบทที่ถูกต้องอย่างไร MCP ยังให้วิธีมาตรฐานที่ระบบ AI ใช้เข้าถึงเครื่องมือและข้อมูลสดได้อย่างปลอดภัย ไม่ใช่แค่การเปิดช่องให้ยิง API อิสระ
secure AI tool access ด้วย identity logging และนโยบายก่อนคำขอ
ถ้าอยากให้ enterprise AI security แน่นจริง คุณต้องเริ่มจากการผูกทุกคำขอของ AI agents เข้ากับตัวตนที่ตรวจสอบได้ ระบบที่มี identity layer จะแนบหลักฐานเชิงเข้ารหัสไว้กับทุก request และดึงชื่อผู้ใช้ อุปกรณ์ และแท็กที่เกี่ยวข้องออกมา เพื่อให้ตอบคำถามได้เสมอว่า “ใครเป็นคนทำสิ่งนี้” ไม่ว่าจะเป็นคนหรือเครื่องมืออัตโนมัติ การมองเห็นระดับนี้สำคัญมากเมื่อ agents เรียกใช้เครื่องมือหลายตัวและส่งต่อข้อมูลระหว่างผู้ให้บริการโมเดลต่างๆ
ชั้นต่อมาคือการทำ identity-based logging และ access policy ที่ตั้งค่าแบบ deny-by-default หมายความว่าการเข้าถึง log และโมเดล รวมถึง MCP tools ทุกตัว จะต้องผ่านระบบสิทธิ์ที่แม็ปกับตัวตนเท่านั้น คุณยังสามารถกำหนดขอบเขตตาม provider และรุ่นโมเดล เช่น anthropic/** หรือ openai/gpt-5 เพื่อให้ agents ใช้เครื่องมือเฉพาะที่ได้รับอนุญาตเท่านั้น แนวทางนี้ทำให้ secure AI tool access เป็นเรื่อง config ไม่ใช่การไล่ตรวจทีละคำขอ
หัวใจอีกจุดคือ pre-request hooks ที่วิ่งก่อนคำขอจะถูกส่งไปยังโมเดลหรือ MCP tool คุณสามารถใช้ hook เหล่านี้เพื่อตรวจและล้างข้อมูล เช่น ตัด PII ออก บล็อกคำขอที่ฝ่าฝืน data policy หรือแม้แต่ลบการประกาศใช้เครื่องมือบางตัวออกไปจากคำขอ เมื่อรวมกับ access control ที่กำหนดว่าใครเห็นอะไรได้บ้าง ระบบจะมั่นใจได้ว่าโมเดลไม่เคยรับข้อมูลที่ผู้ใช้ไม่ควรเห็น และคำสั่งของ agents จะไม่หลุดนอกกรอบนโยบายองค์กร
สร้าง enterprise context pipelines ที่กรอง จัดอันดับ และบีบอัดอย่างเป็นระบบ
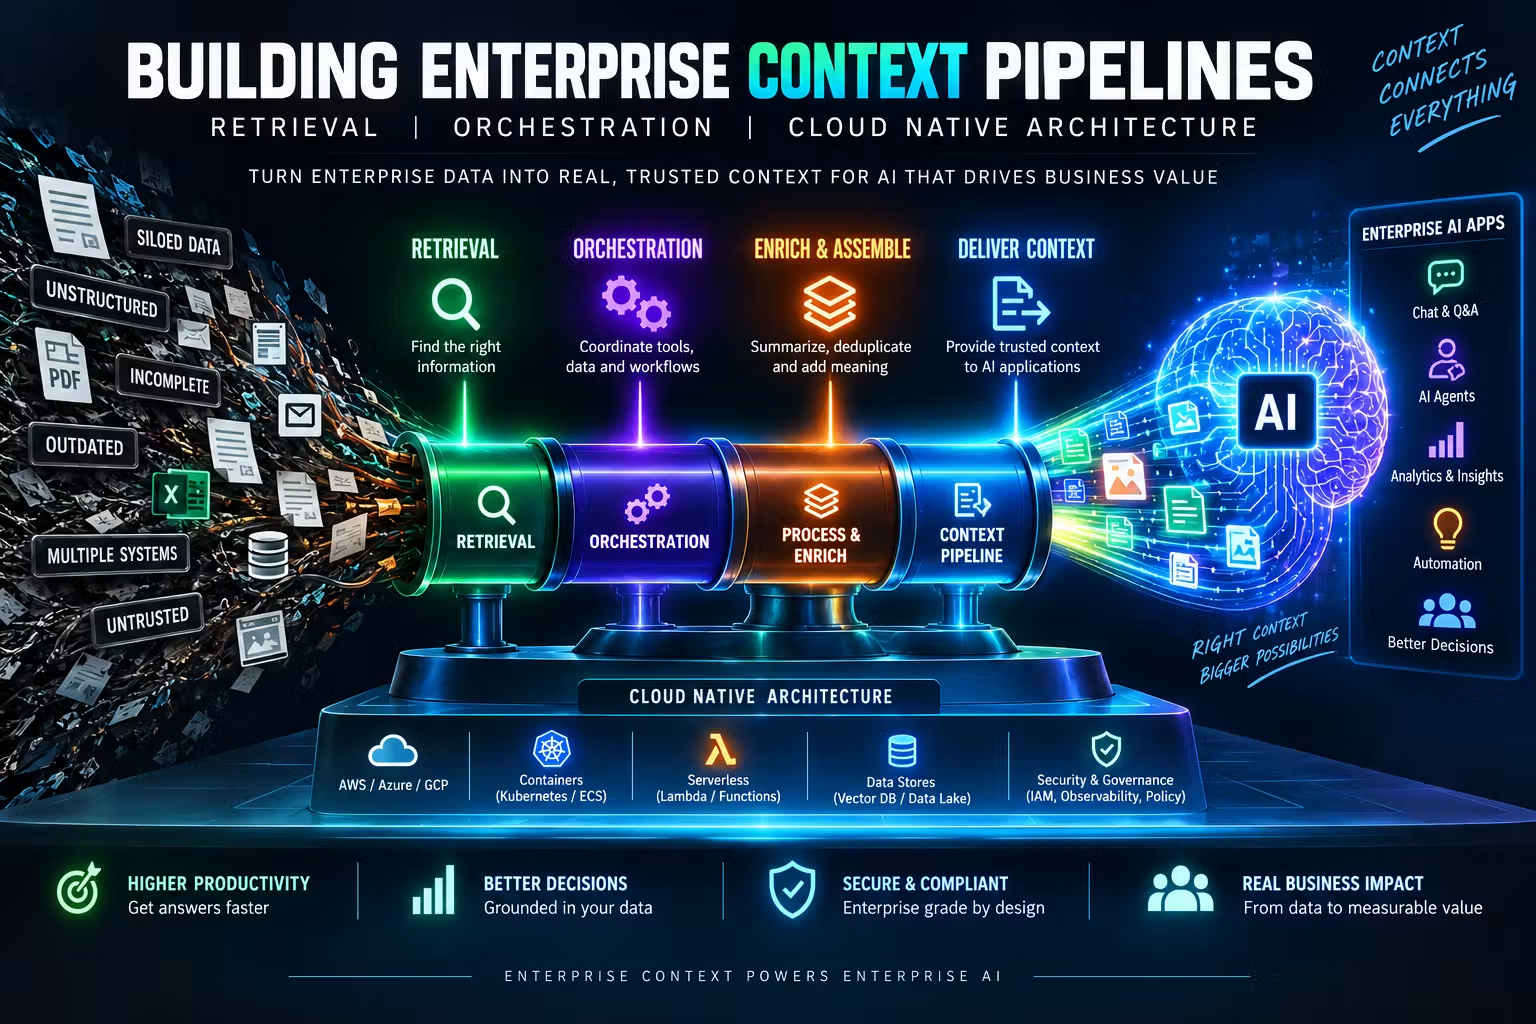
เพื่อให้ AI agents context management มีคุณภาพในระดับองค์กร คุณต้องสร้าง context pipeline ที่เป็นมากกว่าการโยนข้อมูลจำนวนมากเข้าไปใน prompt บริบทที่ดีมีมิติทั้งความเกี่ยวข้อง ทันสมัย ความครบถ้วน ความน่าเชื่อถือ และการอนุญาต และ pipeline คือระบบที่ตัดสินใจทุกครั้งว่าข้อมูลชุดไหนจะถูกส่งถึงโมเดล ในรูปแบบใด และภายใต้กติกาอะไร จึงต้องออกแบบให้ทำงานซ้ำได้ เสถียร และตั้งใจควบคุมค่าใช้จ่ายด้าน context window ตั้งแต่ต้น ไม่ใช่ทีหลัง
pipeline หนึ่งชุดมักประกอบด้วยขั้นตอนดึงข้อมูลจากหลายแหล่ง เช่น ฐานข้อมูลเชิงโครงสร้าง เอกสาร ไฟล์ API log แอปพลิเคชัน และคลังความรู้ จากนั้นผ่านขั้นตอนมาตรฐานคือ retrieval ranking filtering deduplication summarization compression access control และ prompt assembly แต่ละขั้นมีหน้าที่ชัดเจน เช่น filtering ใช้ตัดข้อมูลที่ไม่เกี่ยวข้อง ล้าสมัย หรือคุณภาพต่ำออก ส่วน summarization และ compression ทำให้บริบทที่เลือกแล้วสั้นลงและพอดีกับขีดจำกัด context window ของโมเดล โดยยังรักษาสาระสำคัญไว้
การจัดการ context window จึงเป็นงานออกแบบหลักมากกว่าการปรับแต่งเล็กน้อย คุณควรคิดตั้งแต่แรกว่าจะให้โมเดลเห็นแค่ส่วนที่จำเป็นจริงๆ เช่น นโยบายล่าสุดที่เกี่ยวข้องกับคำถาม และสรุปรายงานแทนที่จะส่งไฟล์เต็ม พร้อมทั้งเชื่อม access control เข้ากับ pipeline ในขั้นตอนใกล้ prompt assembly เพื่อมั่นใจว่าบริบททุกชิ้นที่ถูกประกอบเข้าไปนั้นผ่านการตรวจสิทธิ์แล้ว ทำให้ทั้งคุณภาพคำตอบและ enterprise AI security เดินไปด้วยกัน ไม่ใช่เลือกอย่างใดอย่างหนึ่ง
ใช้ MCP ร่วมกับ CLI เพื่อส่งบริบทธุรกิจให้ agents อย่างคุ้ม token
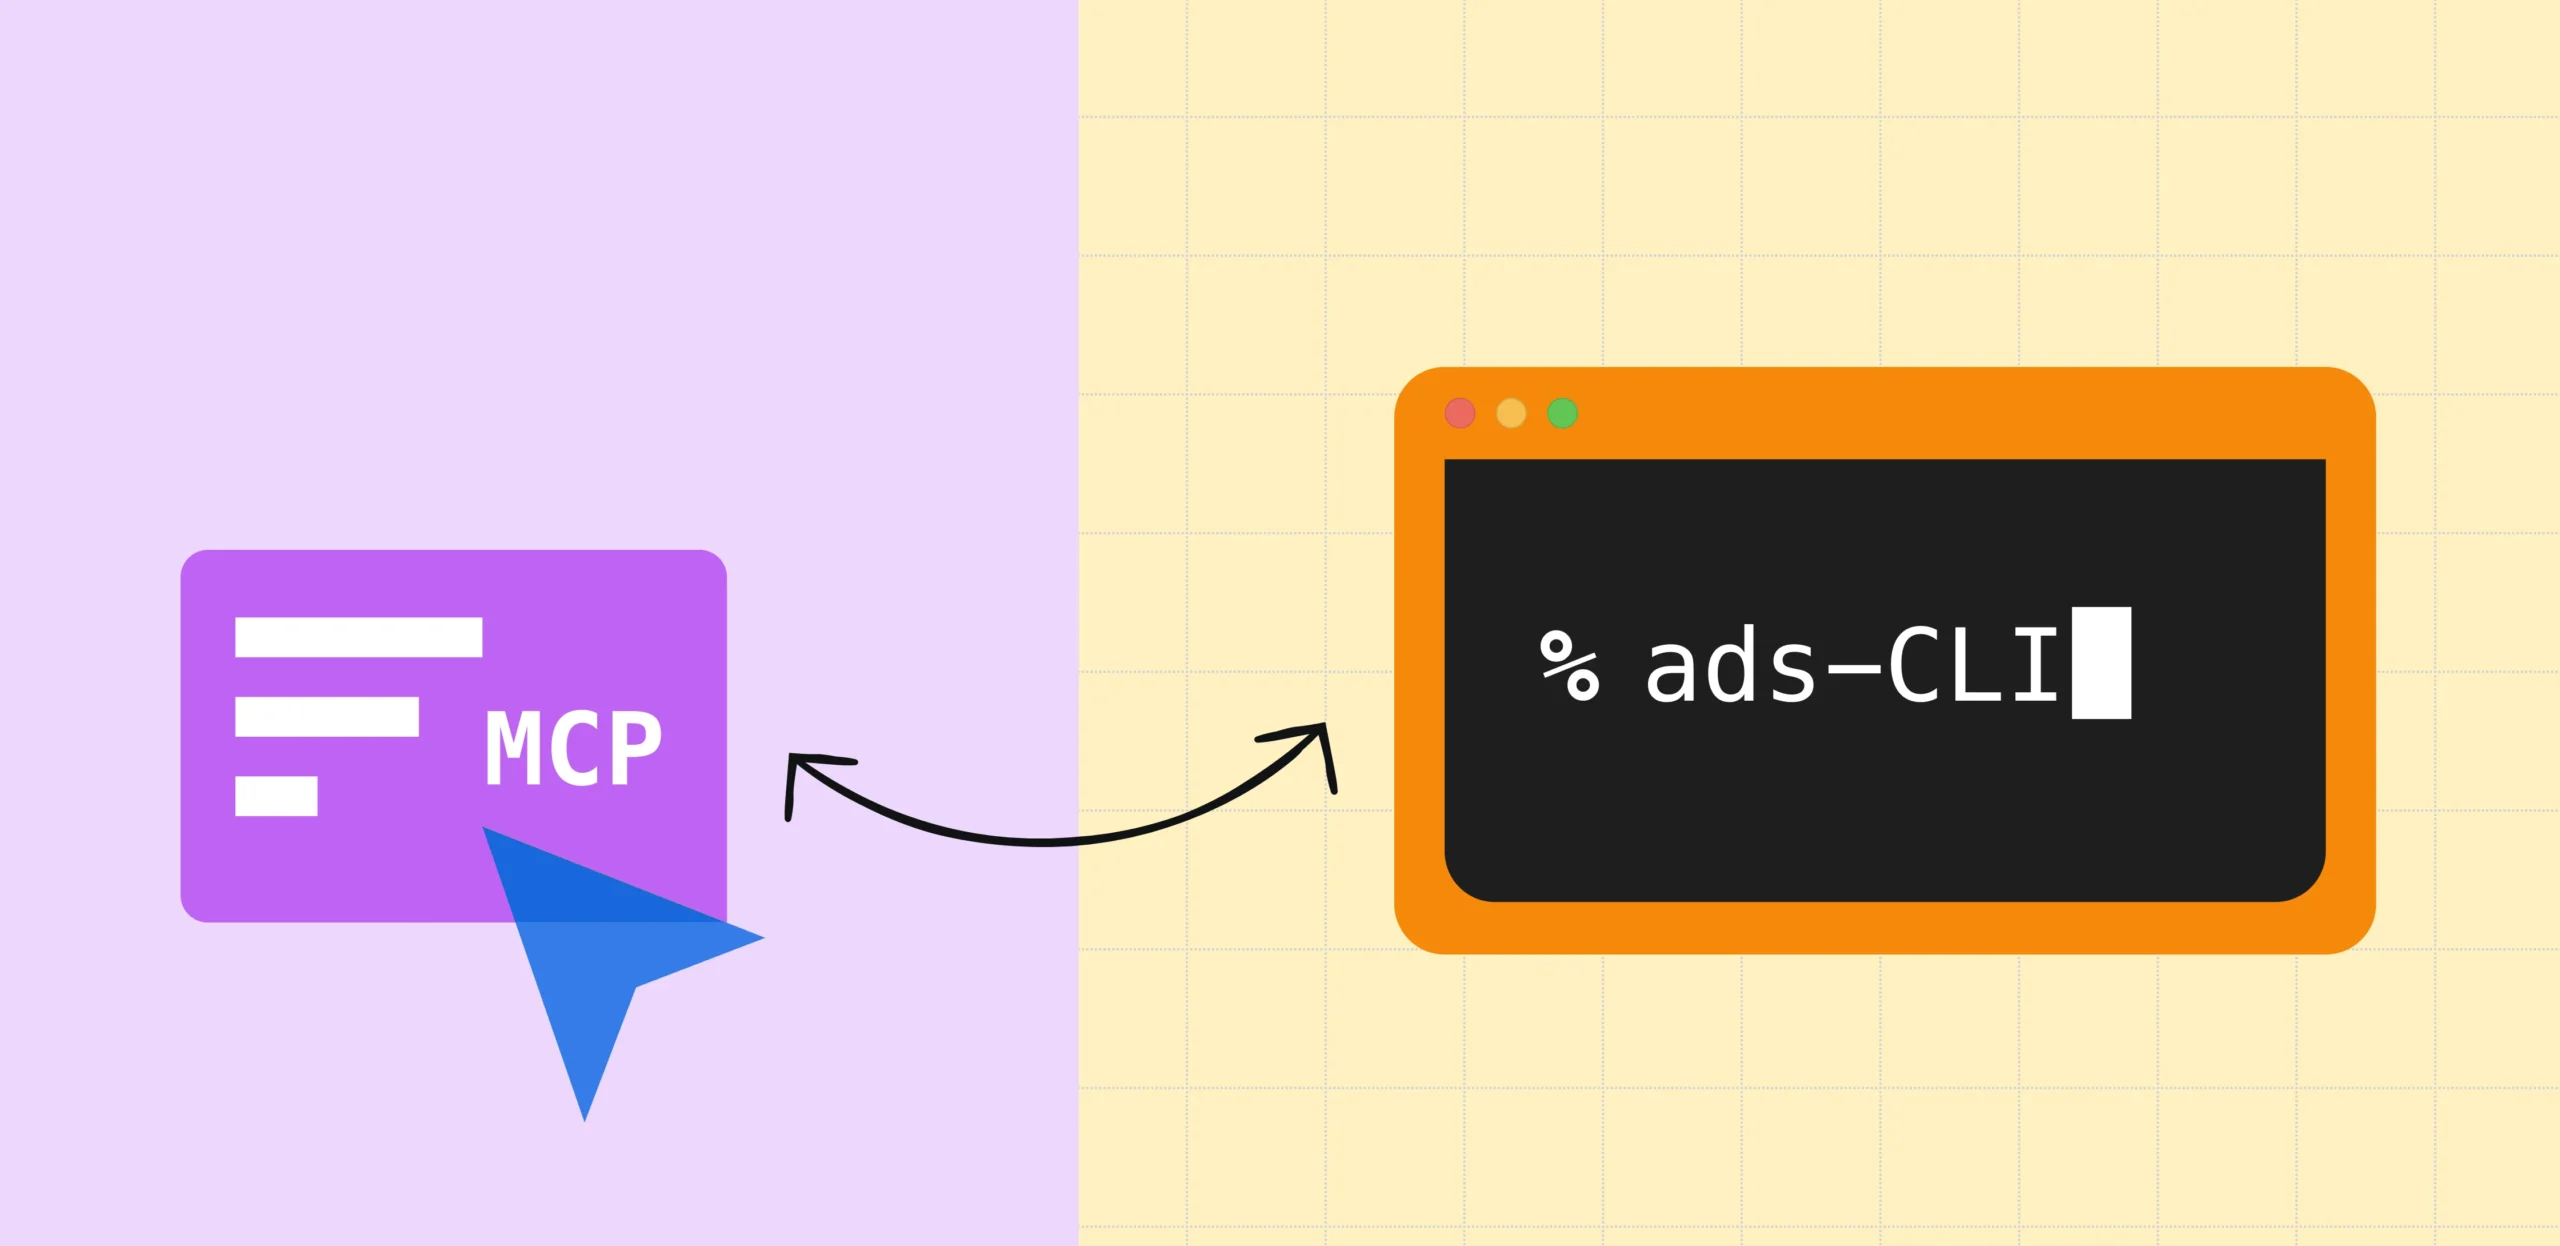
นอกจาก MCP แล้ว CLI เป็นอีกช่องทางหนึ่งที่ช่วยส่งบริบทธุรกิจให้ AI agents ได้สะดวก โดยเฉพาะในงานที่อยู่ใกล้ terminal เช่น การพัฒนาโค้ดบนเครื่องนักพัฒนา สคริปต์อัตโนมัติ CI หรือ agents ที่ยังไม่มี MCP client การออกแบบให้ CLI เป็นผู้บริโภคโมดูลเดียวกับ MCP server ทำให้ทั้งสองเรียกชุด handler และเนื้อหาที่เป็นแหล่งเดียวกัน แต่ต่างกันที่การแปลงเป็นคำสั่งและรูปแบบผลลัพธ์ เช่น ข้อความอ่านง่ายสำหรับคน หรือ JSON สำหรับ agents และสคริปต์
CLI เหล่านี้จะเปิดเนื้อหาเดียวกันที่มีโครงสร้างอยู่แล้ว เช่น API ของคอมโพเนนต์ คู่มือการใช้งาน design tokens ไอคอน ข้อกำหนด accessibility และกฎ lint ให้เข้าถึงผ่านคำสั่งใน terminal ทำให้ agents ที่อยู่ในสภาพแวดล้อมแยกจาก MCP ยังรับบริบทที่เป็นมาตรฐานเดียวกันได้ ตัวอย่างหนึ่งคือ CLI ที่ใช้คำสั่งเพื่อค้นหาคอมโพเนนต์หรือดู token แทนการเรียก tool ผ่าน MCP แต่ยังเชื่อมกับระบบค้นหาและจัดการบริบทเดียวกันเบื้องหลัง
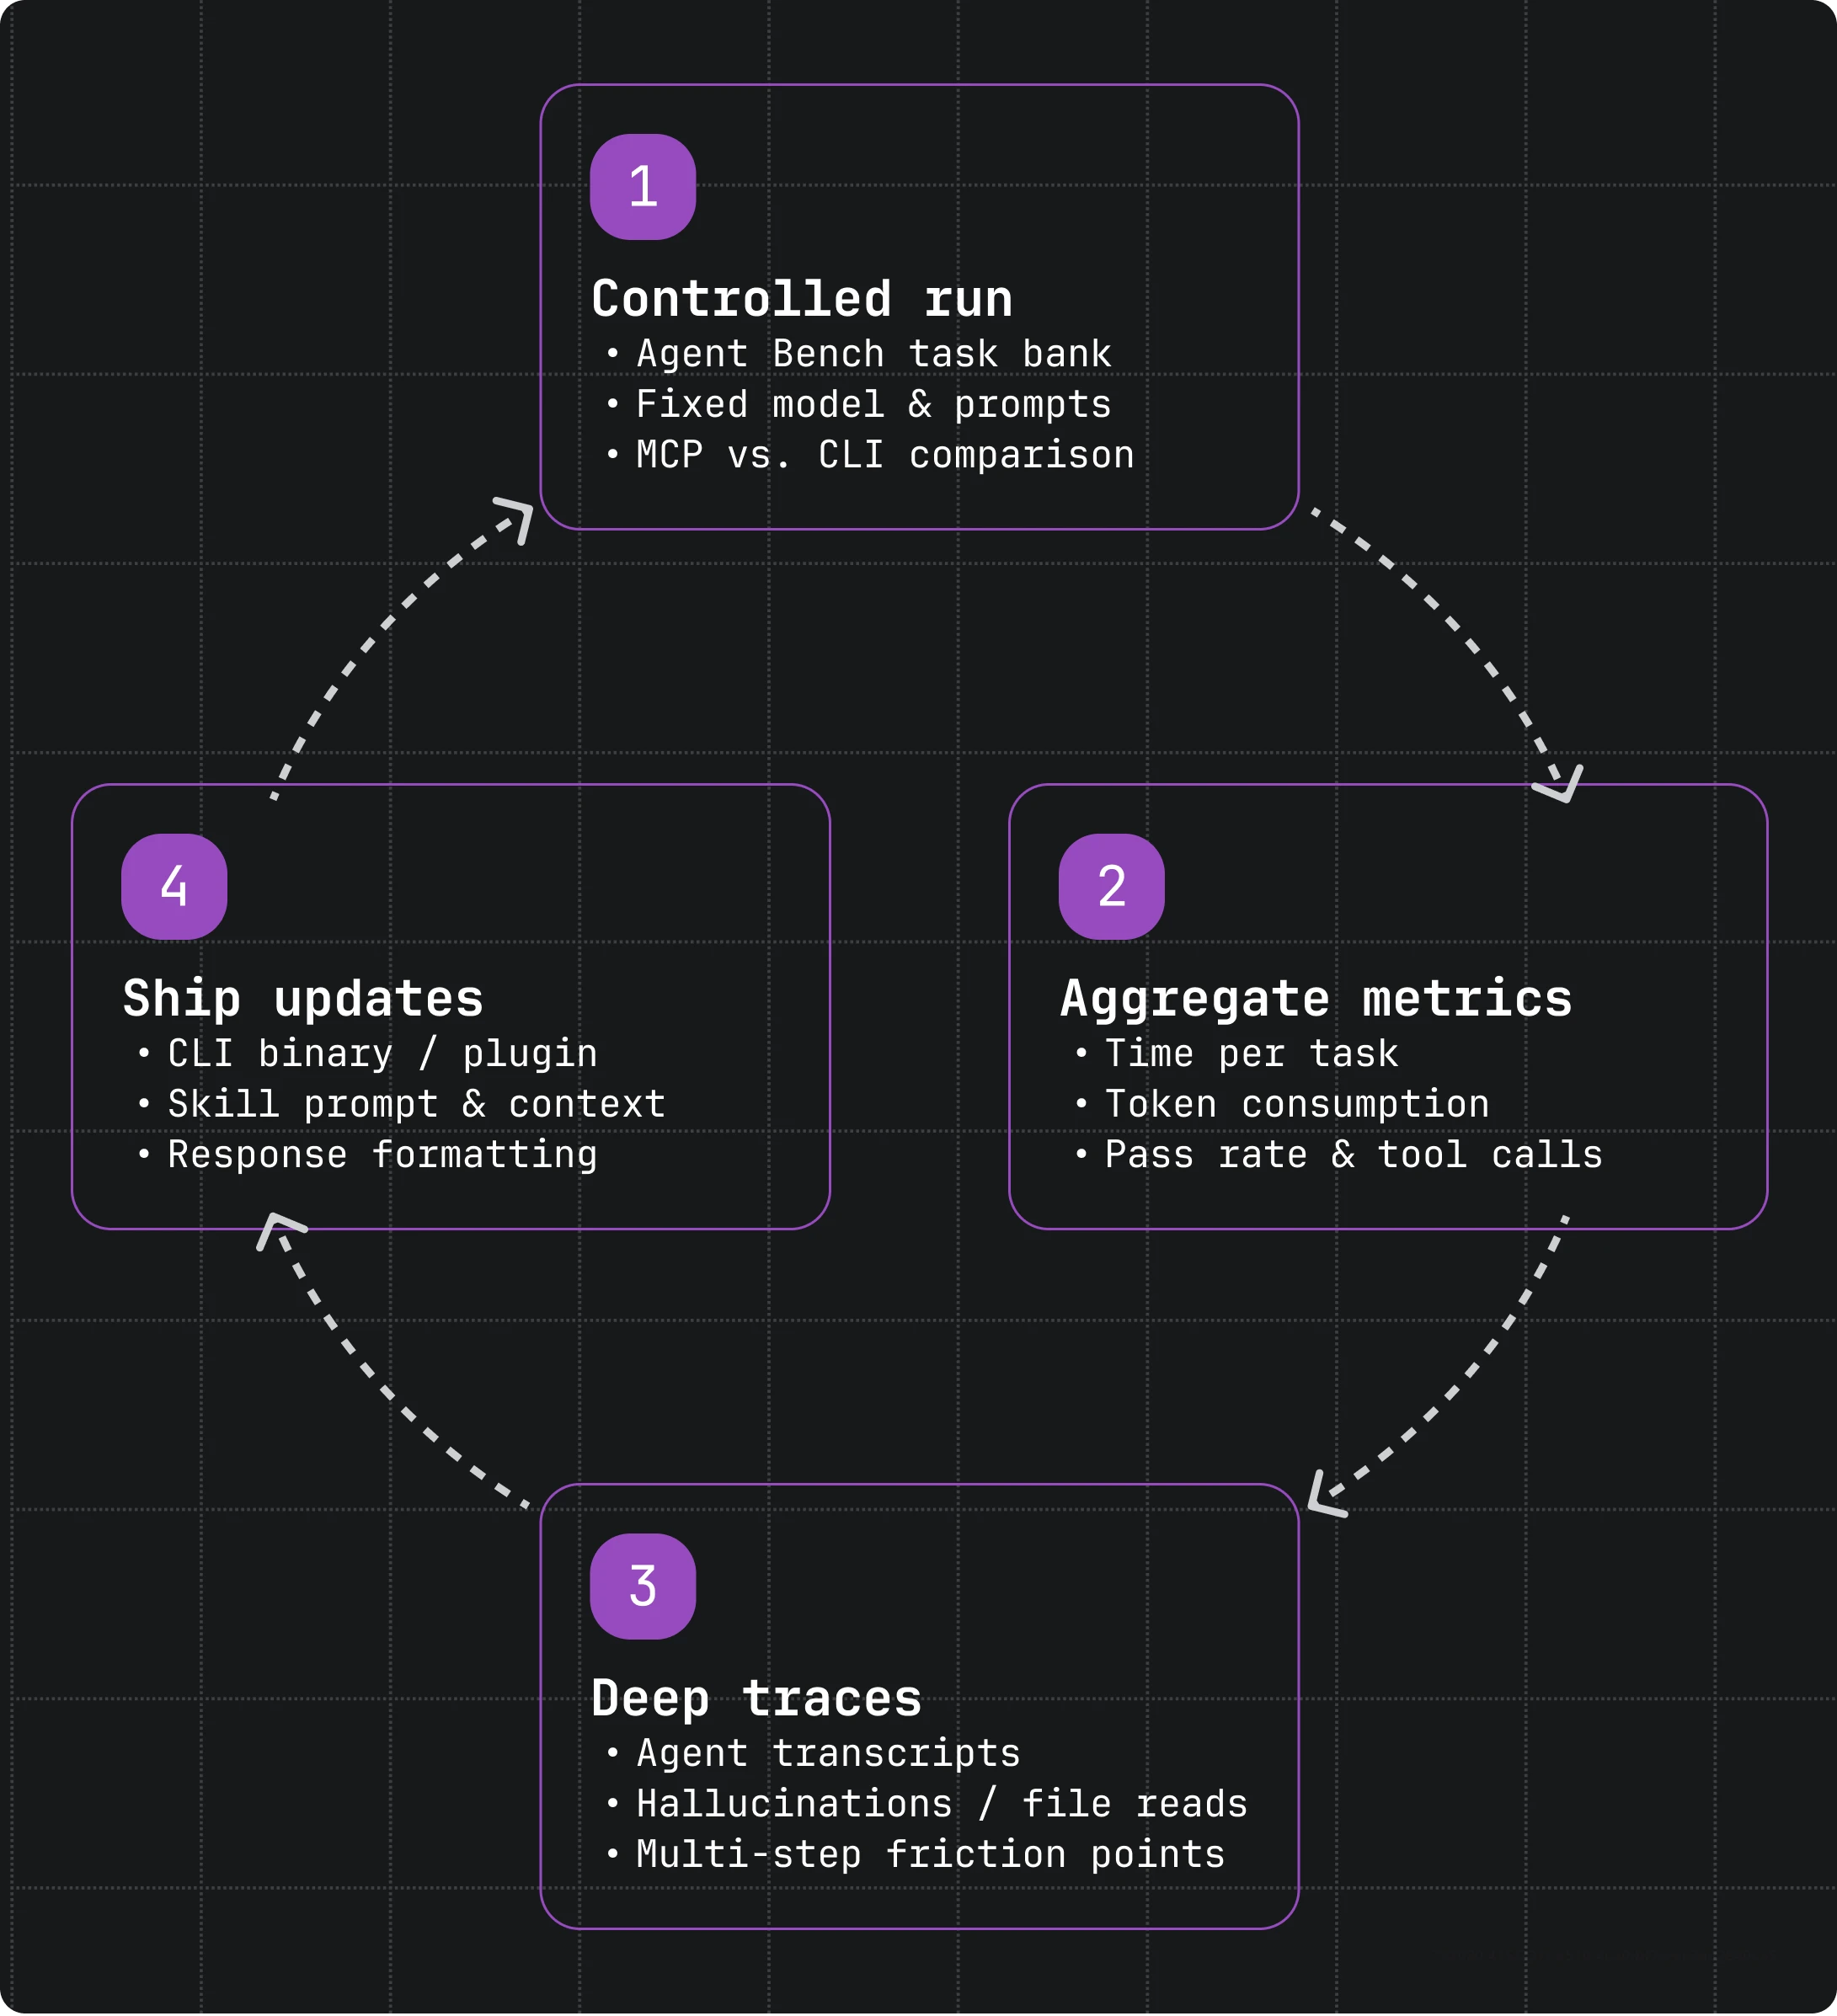
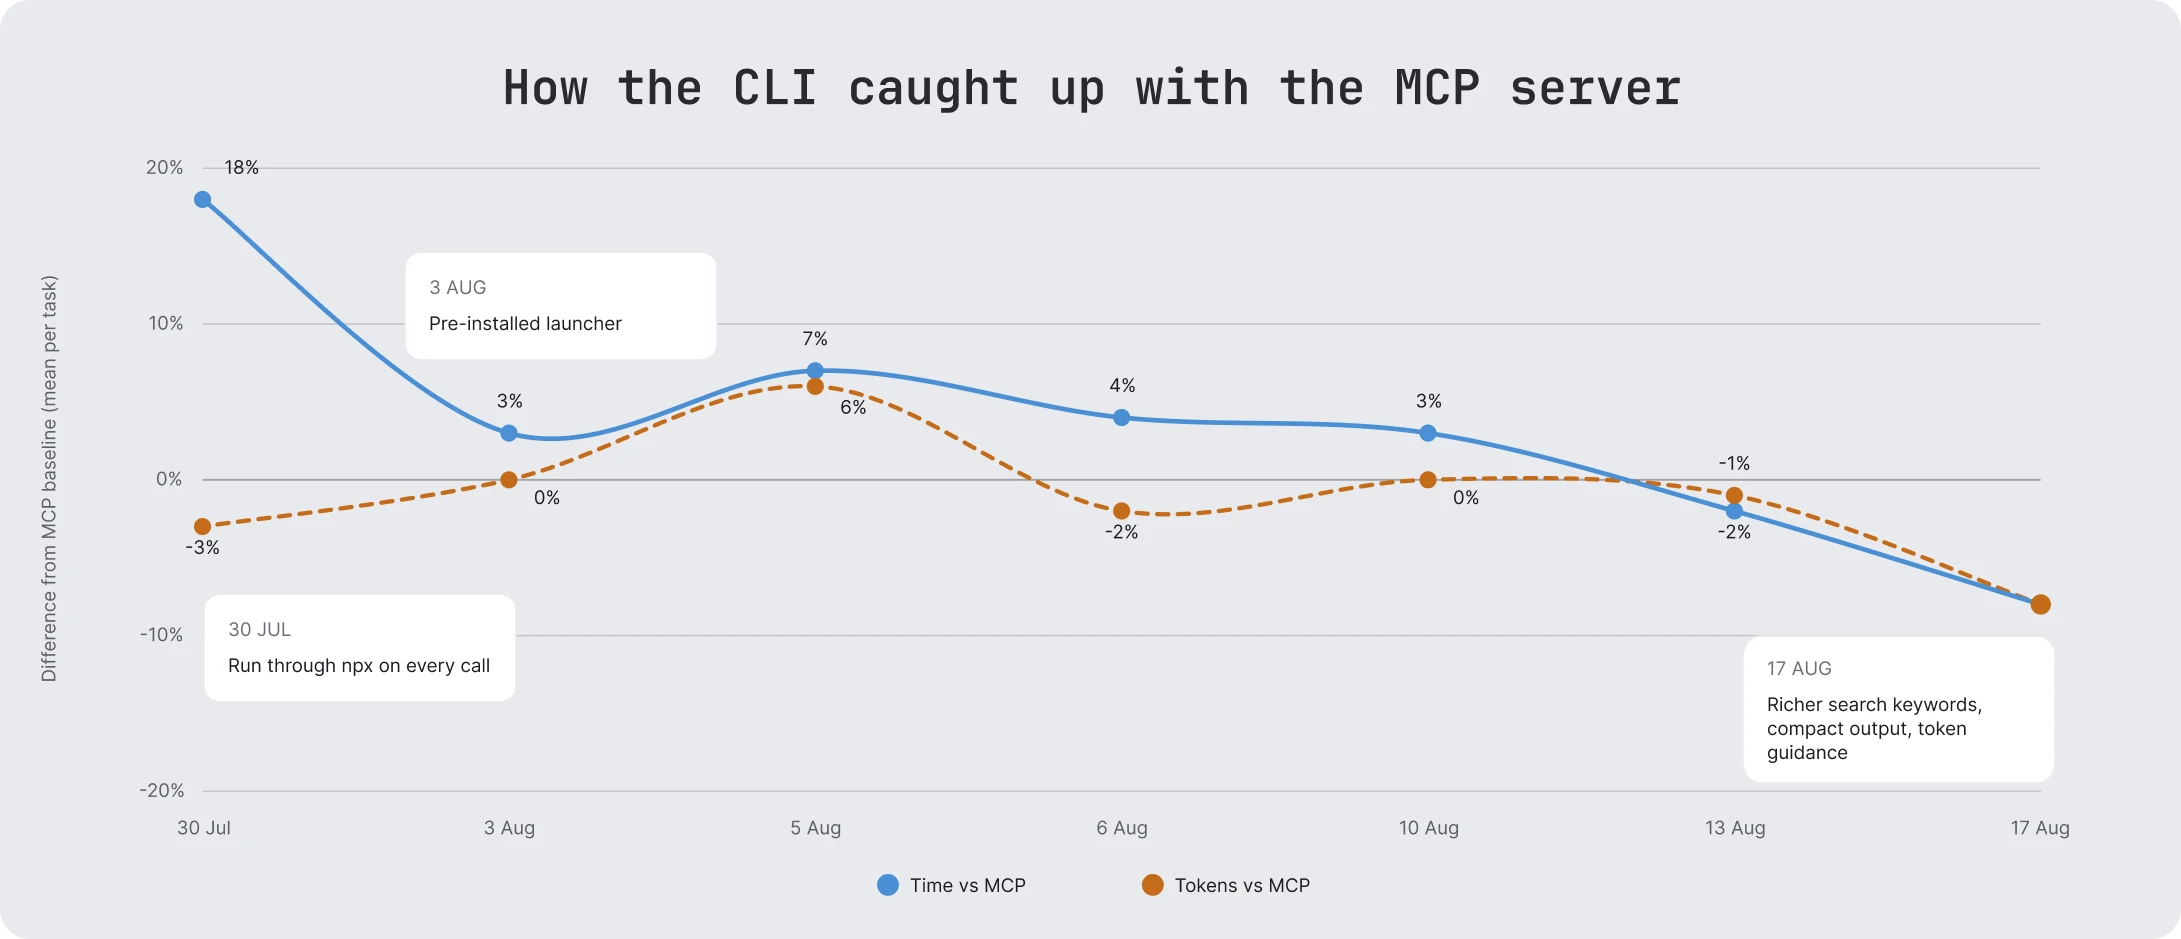
สิ่งที่น่าสนใจคือ เมื่อทดสอบการใช้ CLI กับ MCP พบว่า "Sessions completed 8% faster with mean time per task reducing from 352s to 325s Agents burned 8% fewer tokens with mean tokens per task reducing from 218k to 201k Agents preferred it almost immediately, with CLI usage surpassing MCP by 60%" การใช้ CLI เพื่อส่ง context จากแหล่งเดียวกันจึงช่วยทั้งลดเวลาทำงาน ลดการใช้ token และยังไม่ทำให้ประสิทธิภาพของ agents ลดลง แถมขยายขอบเขตการใช้งานไปยังสภาพแวดล้อมที่ MCP เข้าไม่ถึงได้
ขั้นตอนทีละก้าว: วางระบบ context และความปลอดภัยให้ AI agents แบบใช้งานได้จริง
ส่วนนี้เป็นแนวทางทีละขั้นสำหรับทีมที่อยากเริ่มจัดการบริบทและความปลอดภัยของ AI agents อย่างเป็นระบบ เป้าคือให้โมเดลเห็นข้อมูลเท่าที่จำเป็นและได้รับอนุญาต พร้อมมี log ที่ตอบได้ว่าใครทำอะไรไปแล้วบ้าง แนวทางนี้ไม่ใช่สูตรตายตัว แต่ช่วยลดหลุมพรางโครงการ AI ในองค์กรที่มักเปิดข้อมูลเร็วเกินไปหรือลืมคิดเรื่องบริบทจนคำตอบหลุดโลก
- กำหนดมาตรฐานบริบทที่ดีในองค์กร ว่าต้องเกี่ยวข้อง ทันสมัย ครบถ้วน เชื่อถือได้ และผ่านการอนุญาต ก่อนเข้าสู่โมเดล
- ระบุแหล่งข้อมูลหลัก เช่น ฐานข้อมูล เอกสาร API log แอป และคลังความรู้ แล้ววาง context pipeline ที่มีขั้น retrieval ranking filtering summarization compression access control และ prompt assembly
- ติดตั้ง identity layer ให้ทุกคำขอของคนและ agents มีหลักฐานตัวตน พร้อม identity-based logging และตั้ง policy แบบ deny-by-default สำหรับ session data และ tool access
- วาง pre-request hooks เพื่อล้าง PII บล็อกคำขอที่ผิดนโยบาย และปรับประกาศเครื่องมือที่ agents จะใช้ ก่อนคำขอถูกส่งต่อไปยังโมเดลหรือ MCP tools
- ออกแบบ MCP server ให้เป็น agent-facing frontend ใช้ intent-based tools ซ่อนความซับซ้อน API และเชื่อมกับ context pipeline อย่างแน่นแฟ้น ไม่ใช่แค่ทำตัวห่อ REST
- เพิ่ม CLI เป็นช่องทางบริบทในงานที่อยู่ใกล้ terminal เพื่อให้ agents ในสภาพแวดล้อมที่ไม่มี MCP client ยังเข้าถึงเนื้อหาจากแหล่งเดียวกันได้ พร้อมลดเวลาทำงานและการใช้ token
เมื่อเดินครบทุกขั้น คุณจะได้ระบบ AI agents context management ที่ไม่พึ่งพา prompt ดิบๆ อีกต่อไป แต่ใช้ context pipeline MCP และ CLI เป็นโครงสร้างหลัก สิ่งที่ควรระวังคือการปล่อยให้ความสะดวกของ agents กลบเสียงเตือนด้านความปลอดภัย อย่าลืมว่าทุกคำขอควรตอบได้ว่าใครส่งข้อมูลอะไรไปให้โมเดล และทุกบริบทควรผ่านการคัดกรองก่อนเข้าไปอยู่ในหน้าต่าง context เสมอ