
ความเร็วโจมตีเปลี่ยนกติกา
ภัยไซเบอร์ AI คือการนำปัญญาประดิษฐ์มาใช้ค้นหาจุดอ่อน พัฒนาและเร่งการโจมตีระบบดิจิทัล ทำให้ผู้ป้องกันมีเวลาตรวจพบและตอบสนองน้อยลง แต่ยังลดความเสี่ยงได้ด้วยการเฝ้าระวังและเตรียมแผนฟื้นฟูที่ทำได้จริง
ความเปลี่ยนแปลงสำคัญไม่ใช่แค่เครื่องมือของแฮกเกอร์ฉลาดขึ้น แต่คือระยะเวลาจากการค้นหาช่องโหว่ไปสู่การเจาะระบบสั้นลงจนการทำงานแบบรอคนตรวจทุกขั้นเสี่ยงตามไม่ทัน ผู้บริหารของ SECURE ระบุว่า AI สามารถค้นหาช่องโหว่และเขียนโค้ดโจมตีเพื่อเข้าถึงระบบได้ในเวลาไม่ถึง 5 นาที ตัวเลขนี้ควรทำให้องค์กรทบทวนความเชื่อเดิมที่ว่าแค่มีไฟร์วอลล์และทีมงานตรวจสอบเป็นช่วงเวลาก็เพียงพอ
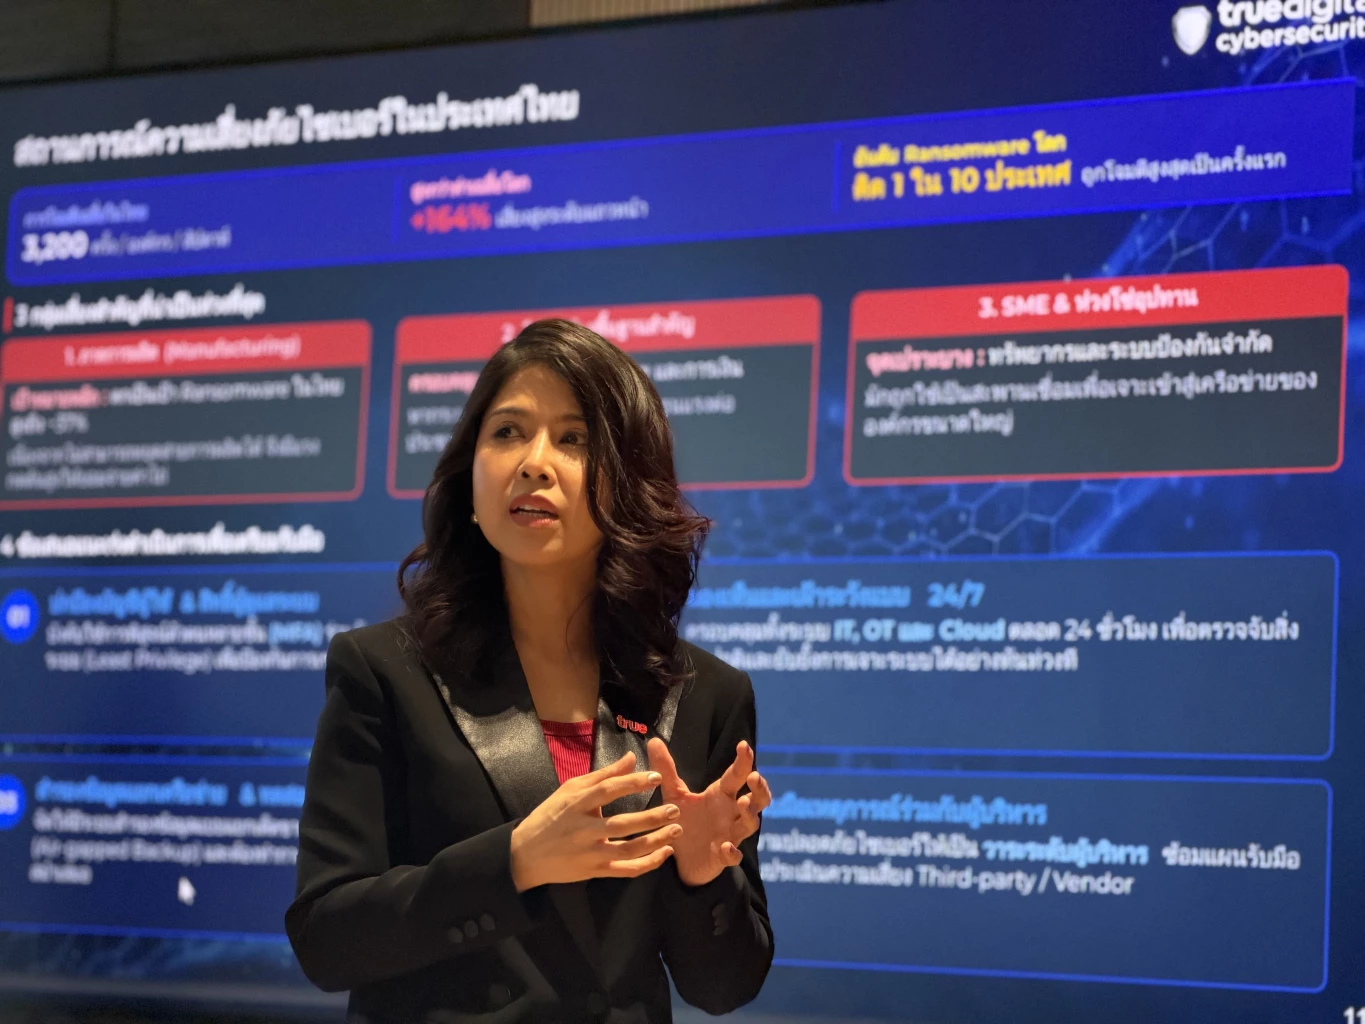
สัญญาณความเสี่ยงก็ไม่ได้อยู่ไกลตัว ข้อมูลจากศูนย์เฝ้าระวังของทรูระบุว่าเหตุการณ์ด้านความปลอดภัยไซเบอร์ในช่วงหนึ่งเดือนเพิ่มขึ้นเท่าตัวเมื่อเทียบกับช่วงเดียวกันของปีก่อน และองค์กรถูกโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% เมื่อระบบการเงิน การผลิต หรือบริการสำคัญหยุดทำงาน ผลกระทบย่อมไปถึงลูกค้าและพนักงาน ดังนั้นการรับมือภัยไซเบอร์ต้องเริ่มจากการยอมรับว่าไม่มีแนวป้องกันใดรับประกันความปลอดภัยได้ทั้งหมด
อย่ามองข้ามบัญชีจริงและคู่ค้า
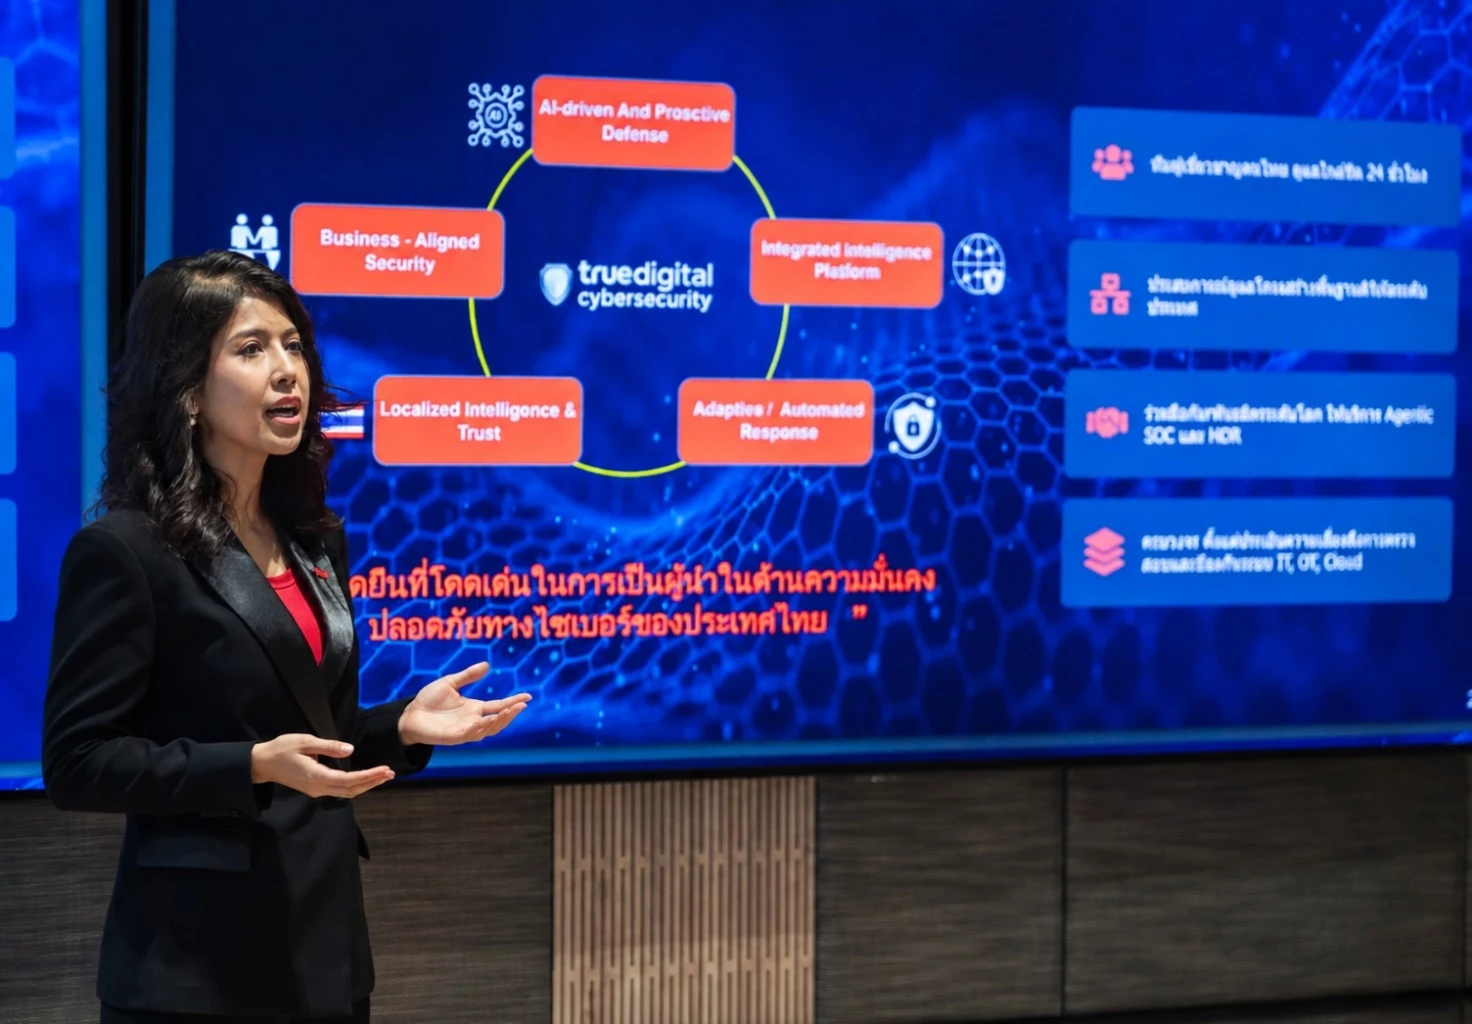
การตั้งรับที่จ้องแต่การเจาะผ่านกำแพงเครือข่ายอาจพลาดทางเข้าที่ผู้โจมตีเลือกใช้มากขึ้น นั่นคือบัญชีผู้ใช้งานจริง รหัสผ่านที่รั่วไหล และช่องทางเชื่อมต่อของคู่ค้าหรือผู้ให้บริการภายนอก เมื่อข้อมูลรับรองถูกขโมย การเข้าสู่ระบบอาจดูเหมือนการใช้งานปกติ จึงต้องตรวจสอบพฤติกรรมและบริบท ไม่ใช่เชื่อถือเพียงเพราะเป็นบัญชีที่ได้รับอนุญาต
ความเสี่ยงยังลามจากเครื่องที่ไม่ได้อัปเดตไปยังเครื่องแม่ข่ายและระบบสำรองข้อมูล ก่อนลงแรนซัมแวร์ปิดกั้นข้อมูล องค์กรจึงควรจัดลำดับแก้ช่องโหว่ตามความสำคัญ จำกัดสิทธิ์บัญชีให้เท่าที่จำเป็น และตรวจสอบการเข้าถึงจากคู่ค้าเป็นกิจวัตร เรื่องนี้สำคัญกับธุรกิจขนาดเล็กเป็นพิเศษ เพราะเหตุเรียกค่าไถ่ที่สูงถึง 10 ล้านบาทอาจทำให้กิจการที่กู้คืนข้อมูลไม่ได้ต้องปิดตัว
ความปลอดภัยไซเบอร์จึงเป็นเรื่องของห่วงโซ่ธุรกิจ ไม่ใช่แค่ทีมไอทีภายใน องค์กรควรรู้ว่าผู้ให้บริการภายนอกเข้าถึงระบบใด ใช้ข้อมูลอะไร และจะตัดการเชื่อมต่อได้เร็วเพียงใด พร้อมซ้อมสถานการณ์ที่บัญชีถูกยึดหรือระบบสำรองถูกโจมตี การมองเห็นทางเข้าเหล่านี้เป็นเงื่อนไขตั้งต้นของการตรวจจับ ก่อนเหตุเล็กจะกลายเป็นความเสียหายต่อการดำเนินงาน
เฝ้าระวังด้วยระบบและคนที่พร้อม
องค์กรควรผสานการเฝ้าระวังตลอด 24 ชั่วโมง การใช้ AI คัดกรองสัญญาณ และการตัดสินใจของผู้เชี่ยวชาญ แทนการคาดหวังให้เครื่องมือใดเครื่องมือหนึ่งแก้ปัญหาได้ทั้งหมด ตัวอย่างเช่น ศูนย์ปฏิบัติการความมั่นคงปลอดภัยไซเบอร์ของธนาคารไทยพาณิชย์ติดตามและวิเคราะห์ภัยคุกคามตลอดเวลา พร้อมประสานการตอบสนองและสแกนหาช่องโหว่ของระบบ
ด้านทรูยกระดับศูนย์ SOC ด้วย Agentic AI เพื่อคัดกรองการแจ้งเตือน วิเคราะห์พฤติกรรมผิดปกติ และเร่งการตอบสนอง โดยผู้เชี่ยวชาญยังทำหน้าที่สืบสวนและตัดสินใจในเหตุซับซ้อน นี่คือแนวทางที่ควรยึดถือ: ให้ AI ช่วยจัดการปริมาณข้อมูลและงานซ้ำ ๆ แต่ไม่ปล่อยให้ระบบอัตโนมัติมีอำนาจเกินขอบเขตหรือทำงานโดยไม่มีคนกำกับ
เครื่องมือจะมีค่าก็ต่อเมื่อองค์กรรู้ว่าจะทำอะไรเมื่อได้รับสัญญาณเตือน ควรจำลองการโจมตี ฝึกอบรมบุคลากร และซักซ้อมแผนความต่อเนื่องทางธุรกิจอย่างสม่ำเสมอ ธนาคารไทยพาณิชย์ระบุว่ามีการเตรียมและซ้อมแผนดังกล่าวเพื่อทดสอบบุคลากร กระบวนการ และการประสานงาน การซ้อมช่วยเปิดเผยจุดติดขัดก่อนเกิดเหตุจริง และทำให้ทีมรู้ว่าใครมีอำนาจตัดสินใจเมื่อบริการต้องหยุด
ควบคุมเอเจนต์และวางแผนกู้คืน
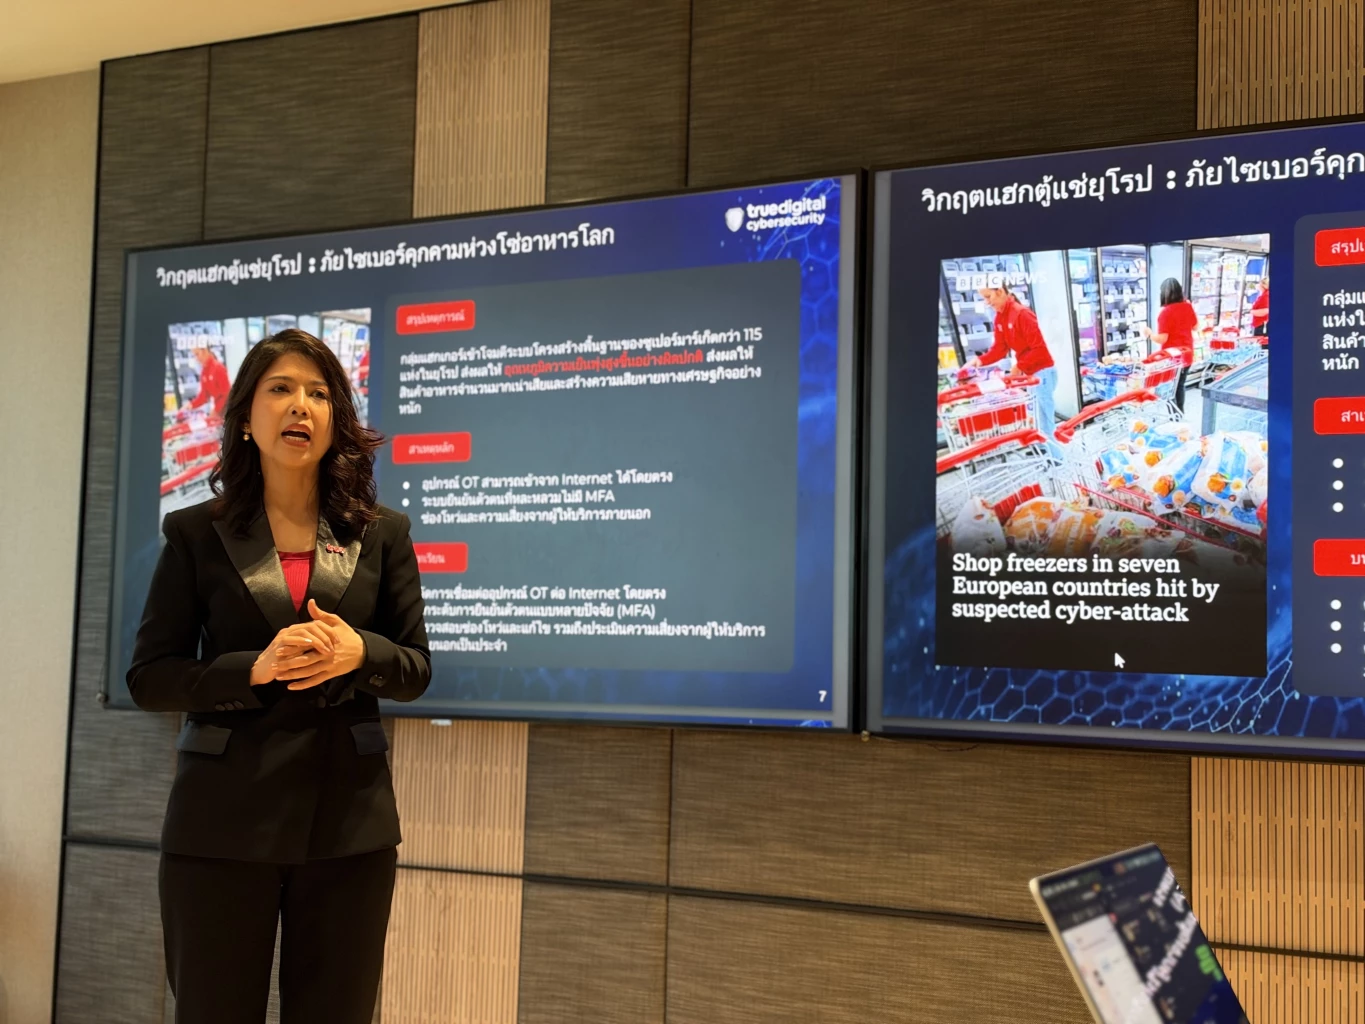
เมื่อเอเจนต์ AI เข้าถึงข้อมูลและระบบธุรกิจได้โดยตรง การกำกับสิทธิ์และการกู้คืนต้องเป็นส่วนหนึ่งของแผนความมั่นคงปลอดภัย ไม่ใช่งานที่ค่อยคิดหลังเกิดเหตุ ทีมไอทีควรรู้ว่าองค์กรใช้เครื่องมือ AI ใด เอเจนต์แบ่งปันข้อมูลอะไร และได้รับอนุญาตให้ทำอะไรได้บ้าง พร้อมมีวิธีย้อนคืนการเปลี่ยนแปลงที่ไม่พึงประสงค์
เมื่อวันที่ 10 พฤศจิกายน 2026 Commvault และ Zscaler ประกาศความร่วมมือเชิงกลยุทธ์ที่วางแผนผสานการค้นหาและบังคับใช้นโยบายการใช้ AI เข้ากับการกู้คืนข้อมูล แอปพลิเคชัน และข้อมูลระบุตัวตน แนวทางที่ประกาศไว้ให้ Zscaler ตรวจจับการใช้แอปพลิเคชัน AI และกำกับนโยบาย ส่วนเทคโนโลยีของ Commvault มุ่งช่วยกู้คืนหลังการโจมตีหรือระบบขัดข้อง ทั้งนี้ขอบเขตดังกล่าวเป็นแผนความร่วมมือ ไม่ใช่ผลิตภัณฑ์ร่วมที่เปิดใช้ทั่วไปแล้ว
ข้อมูลของ Commvault ยังระบุว่า AgentRecover ออกแบบมาเพื่อตรวจสอบกิจกรรมของเอเจนต์และกู้คืนเอเจนต์ ข้อมูล และระบบที่ได้รับผลกระทบ โดยมีแผนเปิดให้เข้าถึงก่อนใครสำหรับ Microsoft Foundry ในเดือนพฤศจิกายน 2026 และ Amazon Bedrock AgentCore ในเดือนธันวาคม 2026 สำหรับองค์กร บทเรียนไม่ได้อยู่ที่การรอซื้อเครื่องมือใหม่ แต่อยู่ที่การกำหนดสิทธิ์ สำรองข้อมูลที่กู้คืนได้จริง และทดสอบการย้อนคืนระบบให้เป็นกิจวัตร
ข้อสรุป: วัดความพร้อมจากการกลับมาทำงาน
แฮกเกอร์ใช้ AI ทำให้การโจมตีเร็วและปรับเปลี่ยนได้มากขึ้น ขณะที่บัญชีจริงและช่องทางของคู่ค้าทำให้ภัยดูคล้ายการใช้งานปกติ องค์กรจึงไม่ควรตัดสินความพร้อมจากจำนวนเครื่องมือป้องกัน แต่ควรวัดจากความสามารถในการตรวจพบเหตุ จำกัดวงความเสียหาย และกู้คืนบริการได้โดยไม่ทำให้ลูกค้ารับผลกระทบยืดเยื้อ
แนวทางที่สมเหตุผลคือเฝ้าระวังตลอดเวลา ใช้ AI ช่วยวิเคราะห์ภายใต้การกำกับของคน ซ้อมแผนความต่อเนื่อง ตรวจสอบบัญชีและคู่ค้า และทดลองกู้คืนข้อมูลอย่างสม่ำเสมอ การป้องกันย่อมสำคัญ แต่การเตรียมกลับมาดำเนินธุรกิจได้หลังเหตุคือส่วนที่ทำให้รับมือภัยไซเบอร์ได้จริง เมื่อเอเจนต์ AI เริ่มมีอำนาจลงมือในระบบ การควบคุมและกู้คืนจึงไม่ใช่ทางเลือกเสริม แต่เป็นเงื่อนไขของการใช้เทคโนโลยีอย่างรับผิดชอบ