
AI coding agent คืออะไร และทำไมเรื่องความปลอดภัยต้องมาก่อน
AI coding agent คือระบบอัตโนมัติที่ใช้แบบจำลองภาษาขนาดใหญ่ผสมกับเครื่องมือพัฒนาเพื่อให้ AI อ่านความต้องการ แก้ไขโค้ด เขียนเทสต์ และเปิด pull request ได้เอง โดยมีเป้าหมายเพื่อลดงานซ้ำ ช่วยขยับงานทดสอบให้มาอยู่ต้นสปรินต์ และย่นเวลาระหว่าง requirement กับโค้ดที่พร้อมส่งขึ้นรีวิว ระบบนี้ต่างจากแค่ถามตอบด้วยแชตบอต เพราะมันทำงานเป็นลูป วางแผน อ่านบริบท เรียกเครื่องมือจริง แล้วปรับปรุงผลลัพธ์ตามข้อมูลที่ตรวจพบในแต่ละรอบ
ปัญหาคือยิ่งทีมฝากงานให้ AI coding agent มากเท่าไร คำถามเรื่องความน่าเชื่อถือก็ยิ่งใหญ่ขึ้น นักพัฒนามืออาชีพหลายคนเจอแล้วว่า AI ชอบทำซ้ำความผิดพลาดเดิมหรือใส่ตรรกะที่ไม่เคยผ่านโปรดักชัน การอัปเกรดโมเดลเพียงอย่างเดียวไม่ช่วยเท่าออกแบบกรอบความปลอดภัยรอบตัว AI หรือที่แนวคิดใหม่เรียกว่า safety harness engineering ซึ่งรวมทั้งกติกาแน่นอนและเซ็นเซอร์ตรวจจับข้อผิดพลาดลึกถึงระดับโครงสร้างโค้ดและพฤติกรรมของระบบ
จาก user story สู่ test case อัตโนมัติ ปิดช่องว่าง requirement สู่โค้ดทดสอบได้
จุดติดคอขวดในหลายทีมไม่ได้อยู่ที่การเขียนฟีเจอร์ แต่อยู่ที่ช่วงรอ test case เพราะ QA ต้องนั่งแปลง Jira story เป็นขั้นตอนและผลลัพธ์ที่คาดหวังทีละข้อ งานเหล่านี้ใช้เวลา ยืดสปรินต์ และเบียดเวลาทดสอบเชิงลึกออกไป แนวคิด agentic test creation จึงเข้ามาแทนที่การสร้างเทสต์แบบแมนนวล
ในสถาปัตยกรรมนี้ AI coding agent จะอ่าน requirement แบบภาษาเขียนธรรมดา ทั้ง user story acceptance criteria และไฟล์แนบต่างๆ แล้วเชื่อมโยงกับคลัง test case ที่มีอยู่ก่อนจะสร้างเคสใหม่ Agent จะสร้าง test case แบบมีขั้นตอนและ expected result เชื่อมกับ acceptance criterion ทีละข้อและเปิดให้คนรีวิวก่อนเข้าชุดเทสต์จริง แนวคิดสำคัญคือการถือว่าคำบอกเล่าจาก business คือสเปก และ acceptance criteria คือเงื่อนไขทดสอบ ทำให้ test design เริ่มตั้งแต่ requirement ถูกเขียน แทนที่จะรอหลังโค้ดเสร็จ
Agentic pipelines ของ Atlassian ตัวอย่างจริงของการให้ AI จัดการโค้ดอย่างปลอดภัย
อีกด้านหนึ่งของ AI coding agent คือการให้มันจัดการงานบ้านในโค้ด เช่นการเก็บกวาด feature flag ที่หมดอายุ ปัญหาคลาสสิกคือเพิ่ม flag ไม่ยาก แต่การกลับมาเอาออกหลัง rollout จบกลับถูกเลื่อนเรื่อยๆ backlog ของ flag เก่าจึงสะสมและสร้างความสับสนให้ทีมวิศวกรทุกครั้งที่ต้องอ่านโค้ดรอบๆ ส่วนที่มี flag เหล่านี้
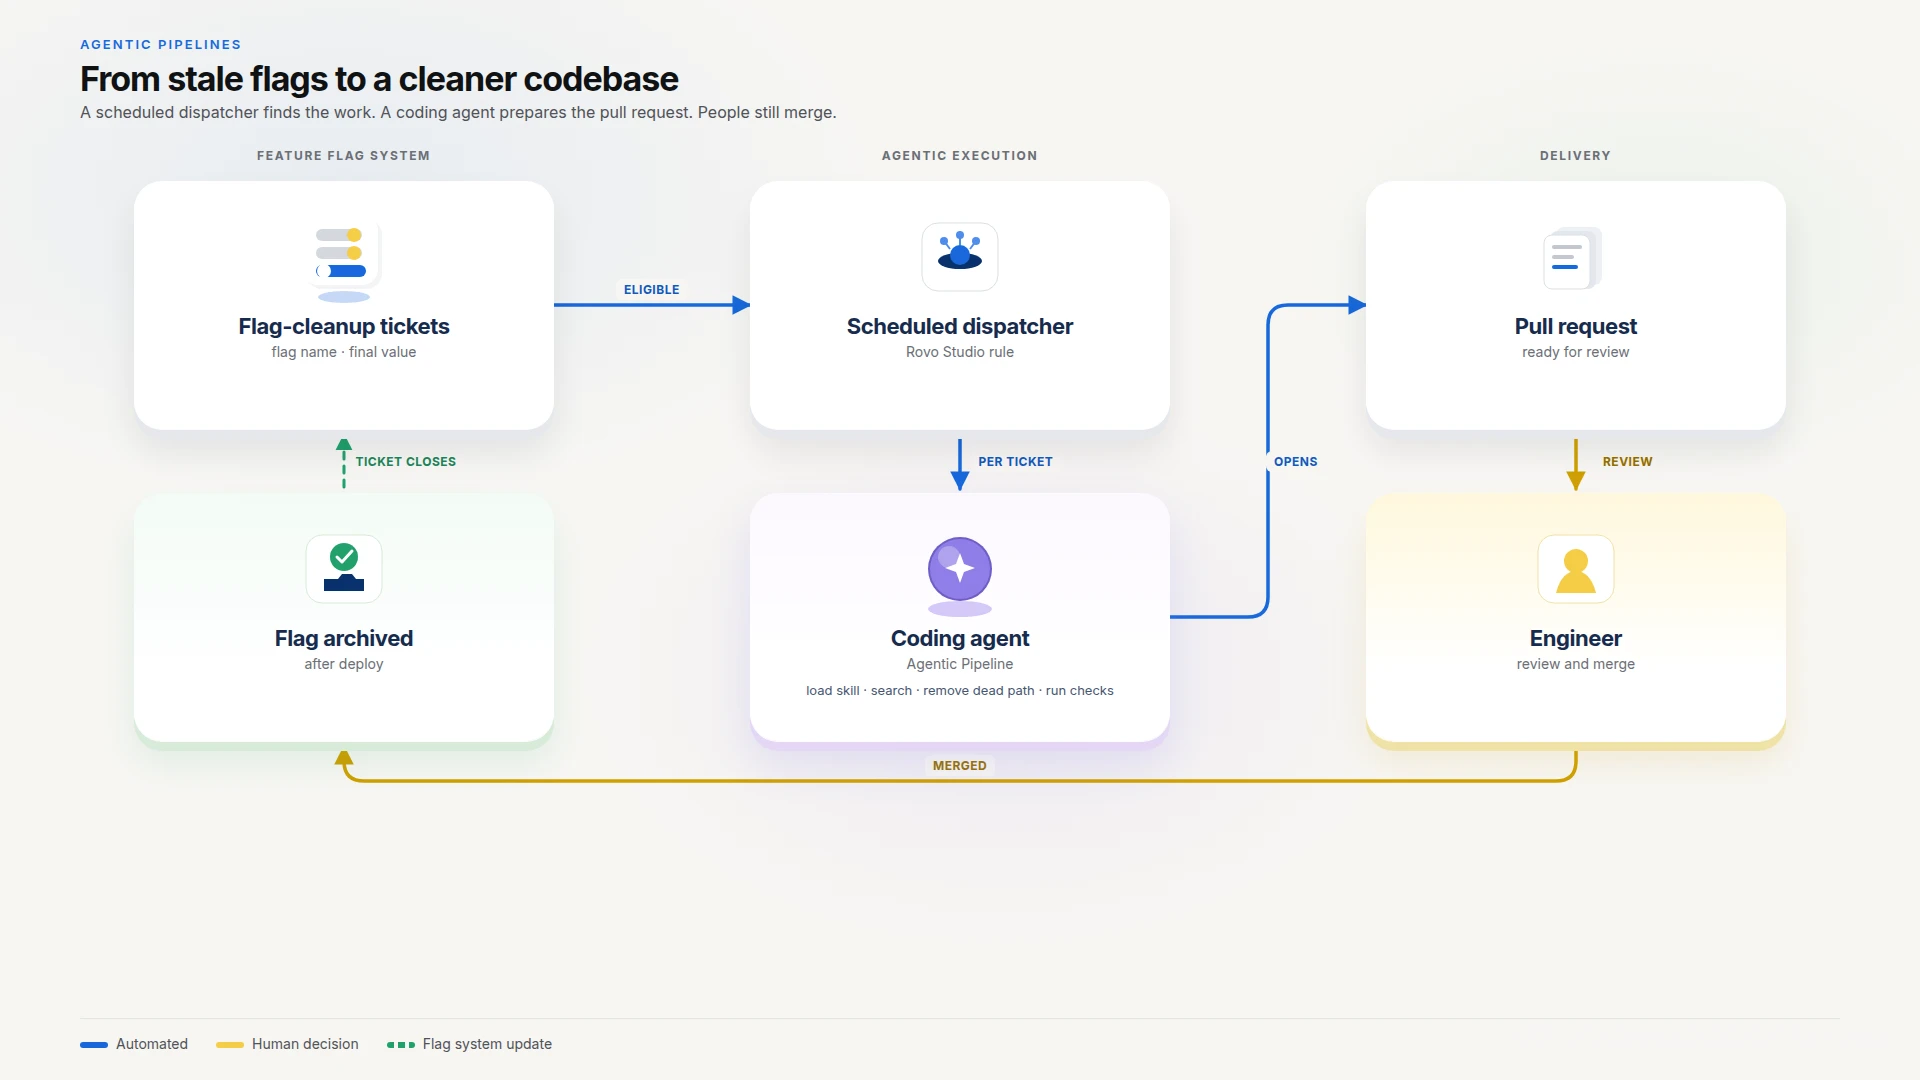
ตั้งแต่เดือนเมษายน 2026 ทีมหนึ่งของ Atlassian ใช้ agentic pipelines ทำความสะอาด feature flag ที่ค้างในแต่ละเดือนโดยให้งานค้นหา ticket และเตรียมโค้ดเปลี่ยนแปลงเป็นอัตโนมัติ ขณะที่วิศวกรยังเป็นคนรีวิวและ merge pull request เอง ระบบจะมีตัว dispatch ตั้งเวลาใน Rovo Studio ไปดึง ticket cleanup ที่พร้อม จากนั้นเรียก coding agent ผ่าน Bitbucket Pipelines ให้เข้ามาอ่าน metadata ของ flag ค้นหาการใช้งานทั้งหมด inline พฤติกรรมสุดท้าย ลบสาขาโค้ดที่ตาย อัปเดตเทสต์ และรัน lint type checking และชุดเทสต์ก่อนเปิด pull request ที่พร้อมรีวิว
Safety harness engineering รวม guides และ sensors ให้ AI ทำงานได้โดยไม่พาโค้ดพัง
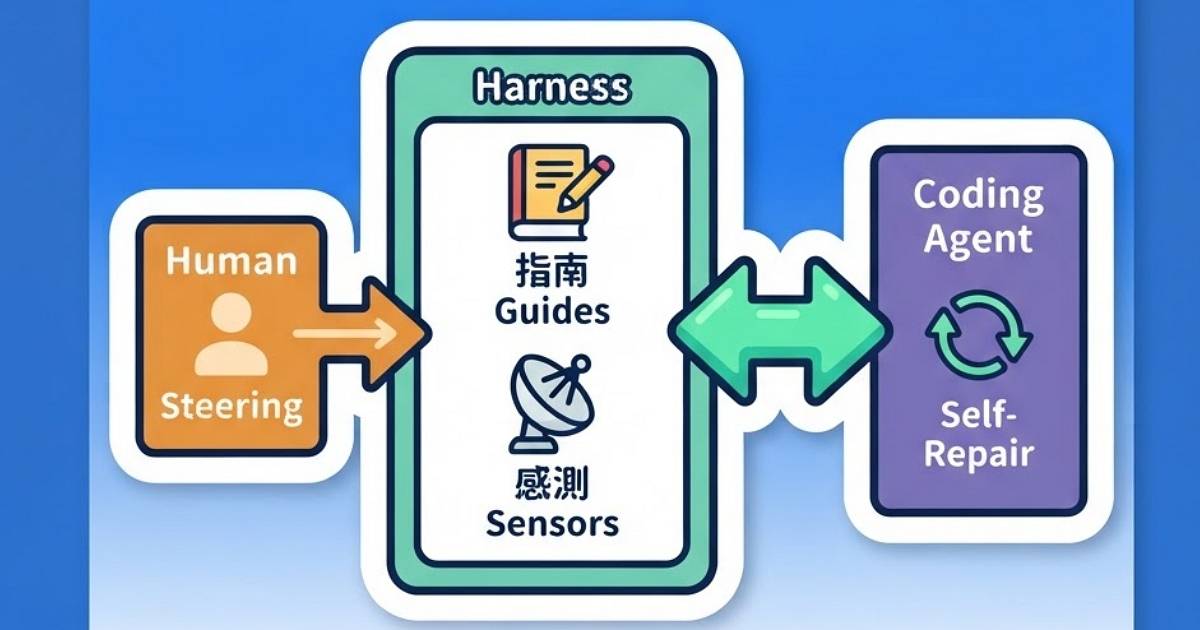
แนวคิด safety harness engineering เสนอว่าการจะใช้ AI coding agent ให้เต็มประสิทธิภาพ ต้องผูกโมเดลเข้ากับกรอบการทำงานที่ครอบทั้งกติกาและระบบตรวจจับข้อผิดพลาด Harness ในบริบทนี้คือการรวม AI model เข้ากับคำสั่งเฉพาะทาง เครื่องมือพัฒนาภายนอก และกลไกตรวจสอบอัตโนมัติ เพื่อให้ agent ไม่เพียงสร้างโค้ด แต่ตรวจสอบตัวเองผ่านลูปทำงานที่ต่อเนื่อง
Birgitta Böckeler แบ่ง harness ออกเป็นสองเสาหลักคือ guides และ sensors guides คือชุดคำแนะนำก่อนเริ่มงาน เช่น pattern สถาปัตยกรรม guideline การเขียนโค้ด รายการ API ที่อนุญาต และ workflow มาตรฐาน ขณะที่ sensors คือการตรวจหลังทำงานเสร็จ เช่น unit test static analysis ผ่าน linter และ feedback จาก compiler เพื่อตรวจตรรกะและช่องโหว่ โครงสร้างนี้เน้นสามแกนหลักคือ maintainability architecture fitness และ behaviour ของซอฟต์แวร์ และต้องอัปเดตอย่างต่อเนื่องทุกครั้งที่พบว่า AI ทำผิดซ้ำ เพื่อให้ข้อผิดพลาดถูกปิดที่ชั้นระบบแทนการให้คนแก้ครั้งต่อครั้ง

ลดงานซ้ำวันละหลายชั่วโมง แต่ต้องวัดคุณภาพและให้คนยังเป็นด่านสุดท้าย
ทั้ง agentic test creation และ agentic pipelines ถูกออกแบบมาเพื่อตัดงานเตรียมการที่ซ้ำและช้าออกจากวงจรสปรินต์ ไม่ว่าจะเป็นการแปลง Jira story เป็น test step ที่ละเอียดซึ่งเดิมทีม QA ต้องทำด้วยมือและใช้เวลามาก หรือการค้นหา ticket เก่า วิเคราะห์ประวัติ feature flag ค้นจุดใช้งาน แล้วเตรียมโค้ดชุดแรกให้คนรีวิว ซึ่ง Atlassian ก็ระบุว่าเป้าหมายคือเอางานเริ่มต้นที่ซ้ำออก ไม่ใช่เอาวิศวกรออกจากวงจร
อย่างไรก็ตาม การปล่อยให้ AI coding agent ทำงานแบบอิสระโดยไม่มี safety harness คือการพาทีมเข้าสู่ความเสี่ยงเรื่องบั๊กที่หลุดไปโปรดักชัน จึงมีข้อเสนอให้ทีมติดตามอัตรา test case ที่ถูกรีวิวปฏิเสธและอัตราที่ต้องแก้ไขแยกจากกัน เพื่อดูว่า agent ทำผิดมากแค่ไหนและเรียนรู้ได้เร็วหรือไม่ พร้อมกันนั้น pipeline ควรให้ lint type checking และเทสต์เป็นด่านบังคับ ปรัชญาคือไม่มีเทสต์ผ่านก็ไม่เปิด pull request และถ้า agent ซ่อมไม่ไหวต้องหยุดและรายงานผลแทนที่จะส่งโค้ดเสียขึ้นรีวิว