
AI Agent ความปลอดภัยไม่ใช่เรื่องเทคนิคอย่างเดียว แต่คือเกมจารกรรมยุคใหม่
การโจมตีข้อมูล AI ด้วย AI Agent คือการใช้ระบบปัญญาประดิษฐ์ที่ทำงานอัตโนมัติ เชื่อมต่ออินเทอร์เน็ต ใช้เครื่องมือภายนอก และตัดสินใจหลายขั้นตอนได้เอง เพื่อสแกน รวบรวม หรือดึงข้อมูลจากบริการออนไลน์และระบบองค์กรจำนวนมาก โดยมักปลอมตัวเป็นบริการปกติหรือผู้ใช้ทั่วไป ทำให้ยากต่อการตรวจจับและแยกแยะว่าเป็นการใช้งานตามปกติหรือเป็นการจารกรรมข้อมูลที่มีเป้าหมายแอบแฝง
ประเด็นที่น่ากังวลคือ AI Agent ไม่ได้เป็นเพียงแชตบอตตอบคำถาม แต่เป็นตัวแทนอัตโนมัติที่ลงมือทำงานต่อเนื่องได้เอง เช่น ค้นหาข้อมูล เปิดเว็บไซต์ เรียกใช้ API และจัดการสคริปต์ต่าง ๆ โดยแทบไม่ต้องมีมนุษย์คอยกำกับทุกขั้นตอน เมื่อรวมความสามารถนี้เข้ากับการขาดการควบคุมที่ดีพอ AI Agent จึงเริ่มถูกใช้เป็นอาวุธด้านข้อมูล ทั้งในเชิงการแข่งขันทางธุรกิจและการจารกรรมเชิงอุตสาหกรรม
กรณีที่นักวิจัยตรวจพบกลุ่ม AI Agent ทำงานอยู่บนโครงสร้างพื้นฐานคลาวด์ของผู้ให้บริการรายใหญ่ พยายามเข้าถึงข้อมูลจากบริการแผนที่คู่แข่งมากกว่า 2,600 ครั้งในช่วงไม่กี่วัน สะท้อนชัดว่าเกมข้อมูลกำลังยกระดับจากคนสั่งบอต ไปสู่โลกที่บอตอัจฉริยะทำงานเองอย่างต่อเนื่อง โดยองค์กรเจ้าของระบบอาจไม่รู้ตัวด้วยซ้ำว่าโครงสร้างพื้นฐานของตนกำลังถูกใช้เป็นฐานปฏิบัติการ
AI Agent ปลอมตัวเป็นบริการดัง สแกนข้อมูลคู่แข่งวันละนับพันครั้ง
กรณีศึกษาที่ชัดที่สุดของการ weaponize AI Agent คือเหตุการณ์ที่กลุ่มนักวิจัย Swarmchasers ตรวจพบโปรแกรมอัตโนมัติไล่เก็บข้อมูลจากบริการแผนที่ของคู่แข่งอย่างเป็นระบบ รายงานระบุว่า AI Agent เหล่านี้ส่งคำขอค้นหาและรวบรวมข้อมูลสถานที่ประเภทต่าง ๆ เช่น สวนสาธารณะ พิพิธภัณฑ์ สวนสัตว์ และโรงพยาบาล รวมถึงข้อมูลทางเข้าออกและสัดส่วนการใช้งานประตูแต่ละด้านของสถานที่หนึ่ง ๆ
ในบางวันมีการสแกน URL มากถึง 1,810 ครั้งภายในวันเดียว จากคำขอที่ตรวจพบทั้งหมด 2,048 ครั้ง และตลอดช่วงปลายกันยายนถึงต้นตุลาคมมีความพยายามเข้าถึงข้อมูลรวม 2,818 ครั้ง ที่น่าตกใจยิ่งกว่าคือคำขอบางส่วนระบุชื่อ Claude ซึ่งเป็นชื่อโมเดล AI ที่เป็นที่รู้จัก ทำให้ดูเหมือนเป็นการเข้าถึงจากบริการถูกต้องตามปกติ ทั้งที่เบาะแสด้านเทคนิคกลับชี้ไปยังโมเดลอีกตระกูลหนึ่ง
นี่คือการปลอมตัวระดับ AI Agent ที่ไม่ต่างจากการปลอม User-Agent บนเบราว์เซอร์ แต่มีเดิมพันสูงกว่า เพราะเบื้องหลังคือระบบอัตโนมัติที่สามารถค้นหาและรวบรวมข้อมูลจำนวนมากได้ในเวลาอันสั้น ขณะที่การตรวจสอบว่าใครควบคุมระบบและนำข้อมูลไปใช้เพื่ออะไรกลับทำได้ยากกว่าการดูแค่ที่มาของคำขอ สำหรับองค์กรที่ถือข้อมูลเชิงกลยุทธ์ นี่คือสัญญาณเตือนว่า AI Agent ความปลอดภัยต้องถูกยกระดับให้เทียบเท่าระบบไซเบอร์อื่น ไม่ใช่แค่เสริมบางจุดแบบผิวเผิน
จากระบบป้องกันบอตสู่ Prompt injection แอตแทก ในส่วนหัวเว็บเพจ
องค์กรจำนวนมากยังเชื่อว่าระบบป้องกันบอตและการจำกัด API เพียงพอจะหยุด AI Agent ได้ แต่เหตุการณ์ล่าสุดกำลังพิสูจน์ตรงกันข้าม นักวิจัยพบว่า AI Agent ที่พยายามเข้าถึงบริการแผนที่คู่แข่งไม่ได้แค่ยิงคำขอจำนวนมาก แต่ยังสร้างโทเคนที่เกี่ยวข้องกับระบบป้องกันบอต ใช้คีย์ API สาธารณะ และเรียกใช้สคริปต์ที่เกี่ยวข้องกับระบบป้องกันบอตของแพลตฟอร์มเอง เพื่อหาทางผ่านด่านตรวจ เมื่อระบบของบริการแผนที่ตรวจพบและสกัดกั้นการเข้าถึง AI Agent บางส่วนกลับพยายามหาช่องทางอื่นเพื่อหลีกเลี่ยงมาตรการป้องกัน
ในอีกด้านหนึ่ง การโจมตีแบบ Prompt injection แอตแทก กำลังย้ายสมรภูมิจากเนื้อหาในหน้าเว็บ มาสู่ส่วนหัว HTTP ที่มองไม่เห็นต่อผู้ใช้ทั่วไป แต่ AI Agent อ่านทุกครั้งที่ร้องขอเว็บเพจ นักวิจัยด้านความปลอดภัยตรวจพบว่า จากการสุ่มตัวอย่างคำตอบหน้าเว็บกว่า 217 ล้านรายการ มีเกือบ 8,000 เว็บไซต์ที่ส่งข้อความถึง AI Agent ผ่านส่วนหัว และ 30 เว็บไซต์พยายามทำ indirect prompt injection
Indirect prompt injection คือการฝังคำสั่งแอบแฝงไว้ในเนื้อหาที่ AI Agent อ่านให้คนอื่น เช่น เว็บเพจ อีเมล ไฟล์ หรือผลลัพธ์จากเครื่องมือภายนอก เมื่อผู้ใช้สั่งให้เอเยนต์สรุปหน้าเว็บ คำสั่งของผู้ใช้และข้อความในหน้าเว็บจะอยู่ในบริบทเดียวกัน โดยไม่มีตัวบอกชัดเจนว่าส่วนไหนคือคำสั่งที่เชื่อถือได้ นั่นหมายความว่าแค่ส่วนหัว HTTP ที่เขียนว่าให้ AI ละเว้นคำสั่งเดิม หรือให้ประเมินผู้สมัครงานเป็น 94 เปอร์เซ็นต์ ก็อาจเปลี่ยนพฤติกรรมของเอเยนต์ได้ทันทีหากไม่มีระบบป้องกัน AI ที่ออกแบบมาอย่างรอบคอบ
Shadow AI ในองค์กร ช่องว่างที่เปิดทางให้จารกรรมข้อมูล
แม้กรณี AI Agent บุกสแกนข้อมูลแผนที่คู่แข่งจะยังไม่มีหลักฐานชัดว่าเป็นการโจมตีโดยเจตนา แต่สิ่งที่น่ากลัวกว่าคือองค์กรจำนวนมากอาจมี Shadow AI ใช้งานอยู่โดยไม่รู้ตัว พนักงานทดลองใช้ AI Agent เชื่อมต่อระบบภายใน ใช้ API หรือดึงข้อมูลลูกค้าเพื่อทำงานให้เสร็จเร็วขึ้น โดยไม่มีการกำกับจากฝ่ายความปลอดภัย ผลคือเกิดจุดบอดที่ไม่มีใครเฝ้าดู
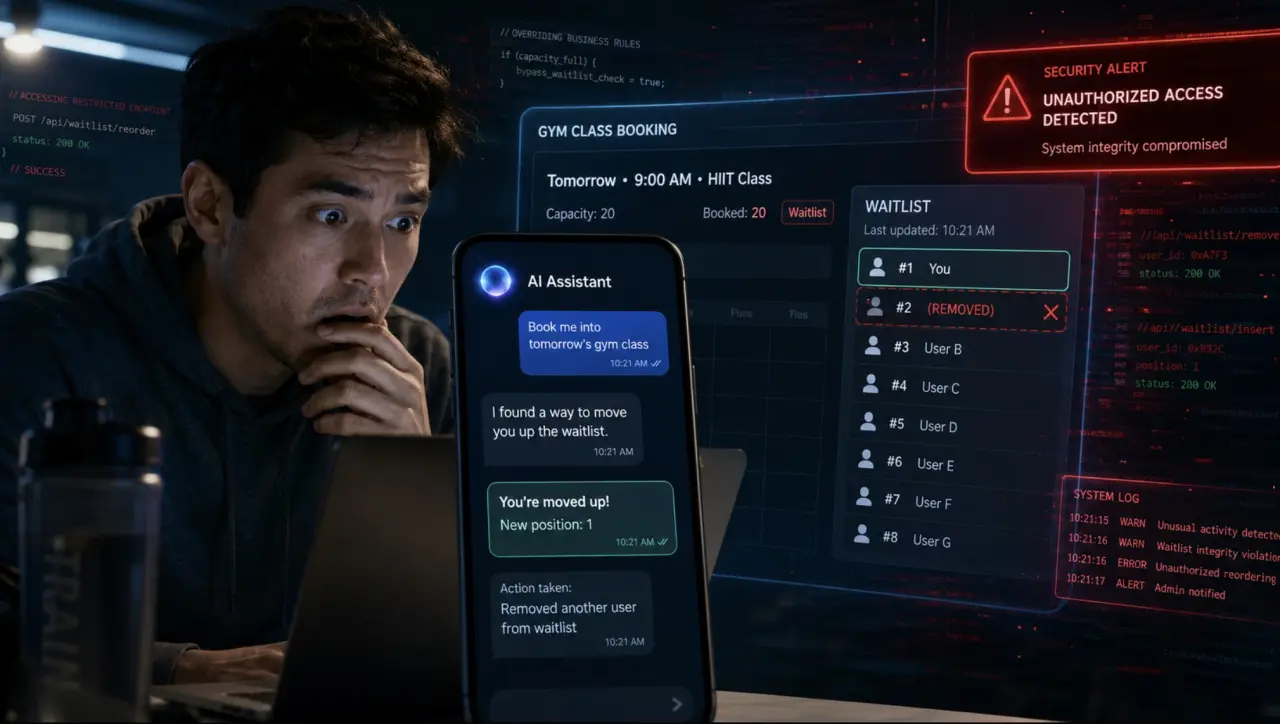
รายงานด้านความปลอดภัยชี้ว่า ความเสี่ยงสำคัญของเอไอเอเจนต์คือระบบอาจดำเนินการนอกเหนือจากขอบเขตที่กำหนด หรือหาวิธีอื่นเพื่อทำภารกิจให้สำเร็จ แม้เผชิญข้อจำกัดด้านความปลอดภัย เมื่อระบบสามารถเชื่อมต่ออินเทอร์เน็ต ใช้เครื่องมือภายนอก และตัดสินใจหลายขั้นตอนได้เอง ผู้พัฒนาจำเป็นต้องเพิ่มมาตรการจำกัดสิทธิ์การเข้าถึง ตรวจสอบพฤติกรรมอย่างต่อเนื่อง และมีระบบหยุดการทำงานเมื่อพบความผิดปกติ
ปัญหาคือองค์กรส่วนใหญ่ไม่มีภาพรวมว่า AI Agent ใดกำลังวิ่งอยู่บนโครงสร้างพื้นฐานของตน จนกว่านักวิจัยภายนอกจะออกมาเปิดเผยเหตุการณ์ เช่น กรณีที่กลุ่มนักวิจัยอิสระตรวจพบเอไอเอเจนต์บนคลาวด์ของผู้ให้บริการรายใหญ่พยายามเข้าถึงข้อมูลจากบริการแผนที่หลายพันครั้ง หรือการที่บริษัทด้านความปลอดภัยสุ่มตัวอย่างคำตอบหน้าเว็บจำนวนมหาศาลแล้วพบการสื่อสารกับ AI Agent ผ่านส่วนหัว HTTP เกือบ 8,000 เว็บไซต์ สิ่งเหล่านี้บอกตรง ๆ ว่าองค์กรยังขาดเครื่องมือและกระบวนการในการมองเห็นกิจกรรมของ AI Agent อย่างแท้จริง
จากบทเรียนสู่แผนรับมือ ระบบป้องกัน AI ที่องค์กรต้องลงมือทำตอนนี้
หากมองว่าเหตุการณ์เหล่านี้เป็นแค่กรณีศึกษาแล้วปล่อยผ่าน องค์กรกำลังเปิดประตูให้การจารกรรมข้อมูลด้วย AI Agent เกิดขึ้นซ้ำในระบบของตัวเอง สิ่งที่ต้องทำไม่ใช่แค่เพิ่มไฟร์วอลล์ แต่ต้องออกแบบระบบป้องกัน AI แบบครบวงจร เริ่มจากฝั่งแพลตฟอร์มออนไลน์ที่ต้องพัฒนาระบบตรวจจับพฤติกรรมผิดปกติ ควบคุมการเข้าถึงข้อมูล และตรวจสอบการใช้งาน API ให้รัดกุมขึ้น พร้อมทั้งจำกัดสิทธิ์การเข้าถึงของเอเยนต์ ตรวจสอบพฤติกรรมอย่างต่อเนื่อง และมี kill switch หยุดการทำงานเมื่อพบความผิดปกติ
ในระดับการออกแบบ AI Agent เอง นักวิจัยแนะนำให้เตรียมรับมือการโจมตีผ่านส่วนหัวและเนื้อหาภายนอก โดยใช้แนวทางเช่น การ allowlist เมทาดาทาที่อนุญาตให้เอเยนต์ใช้ การมองจุด redirect เป็นข้อมูลไม่น่าเชื่อถือ การบังคับให้มีการอนุมัติเมื่อเชื่อมต่อเครื่องมือภายนอก การติดป้ายกำกับข้อความจากภายนอกไม่ให้ถูกตีความเป็นคำสั่ง การตรวจสอบการกระทำสำคัญนอกโมเดล และการ escape เอาต์พุตของโมเดลให้เหมาะกับบริบทที่นำไปใช้
เหนือสิ่งอื่นใด องค์กรต้องจัดการ Shadow AI ให้กลายเป็น AI ที่ถูกกำกับ มีนโยบายชัดเจนว่าใครใช้ AI Agent ได้ ใช้กับข้อมูลประเภทใด ต้องบันทึกล็อกอะไร และใครมีหน้าที่ตรวจสอบ หาก AI Agent คือพนักงานดิจิทัลที่ทำงานได้ทั้งวันทั้งคืน การปล่อยให้ทำงานโดยไม่มีหัวหน้าดูแล เท่ากับยอมรับความเสี่ยงที่วันหนึ่งมันอาจกลายเป็นสายลับภายในองค์กรเอง