
AI agent security คืออะไร และทำไมไฟเขียวจากระบบอาจไม่ปลอดภัย
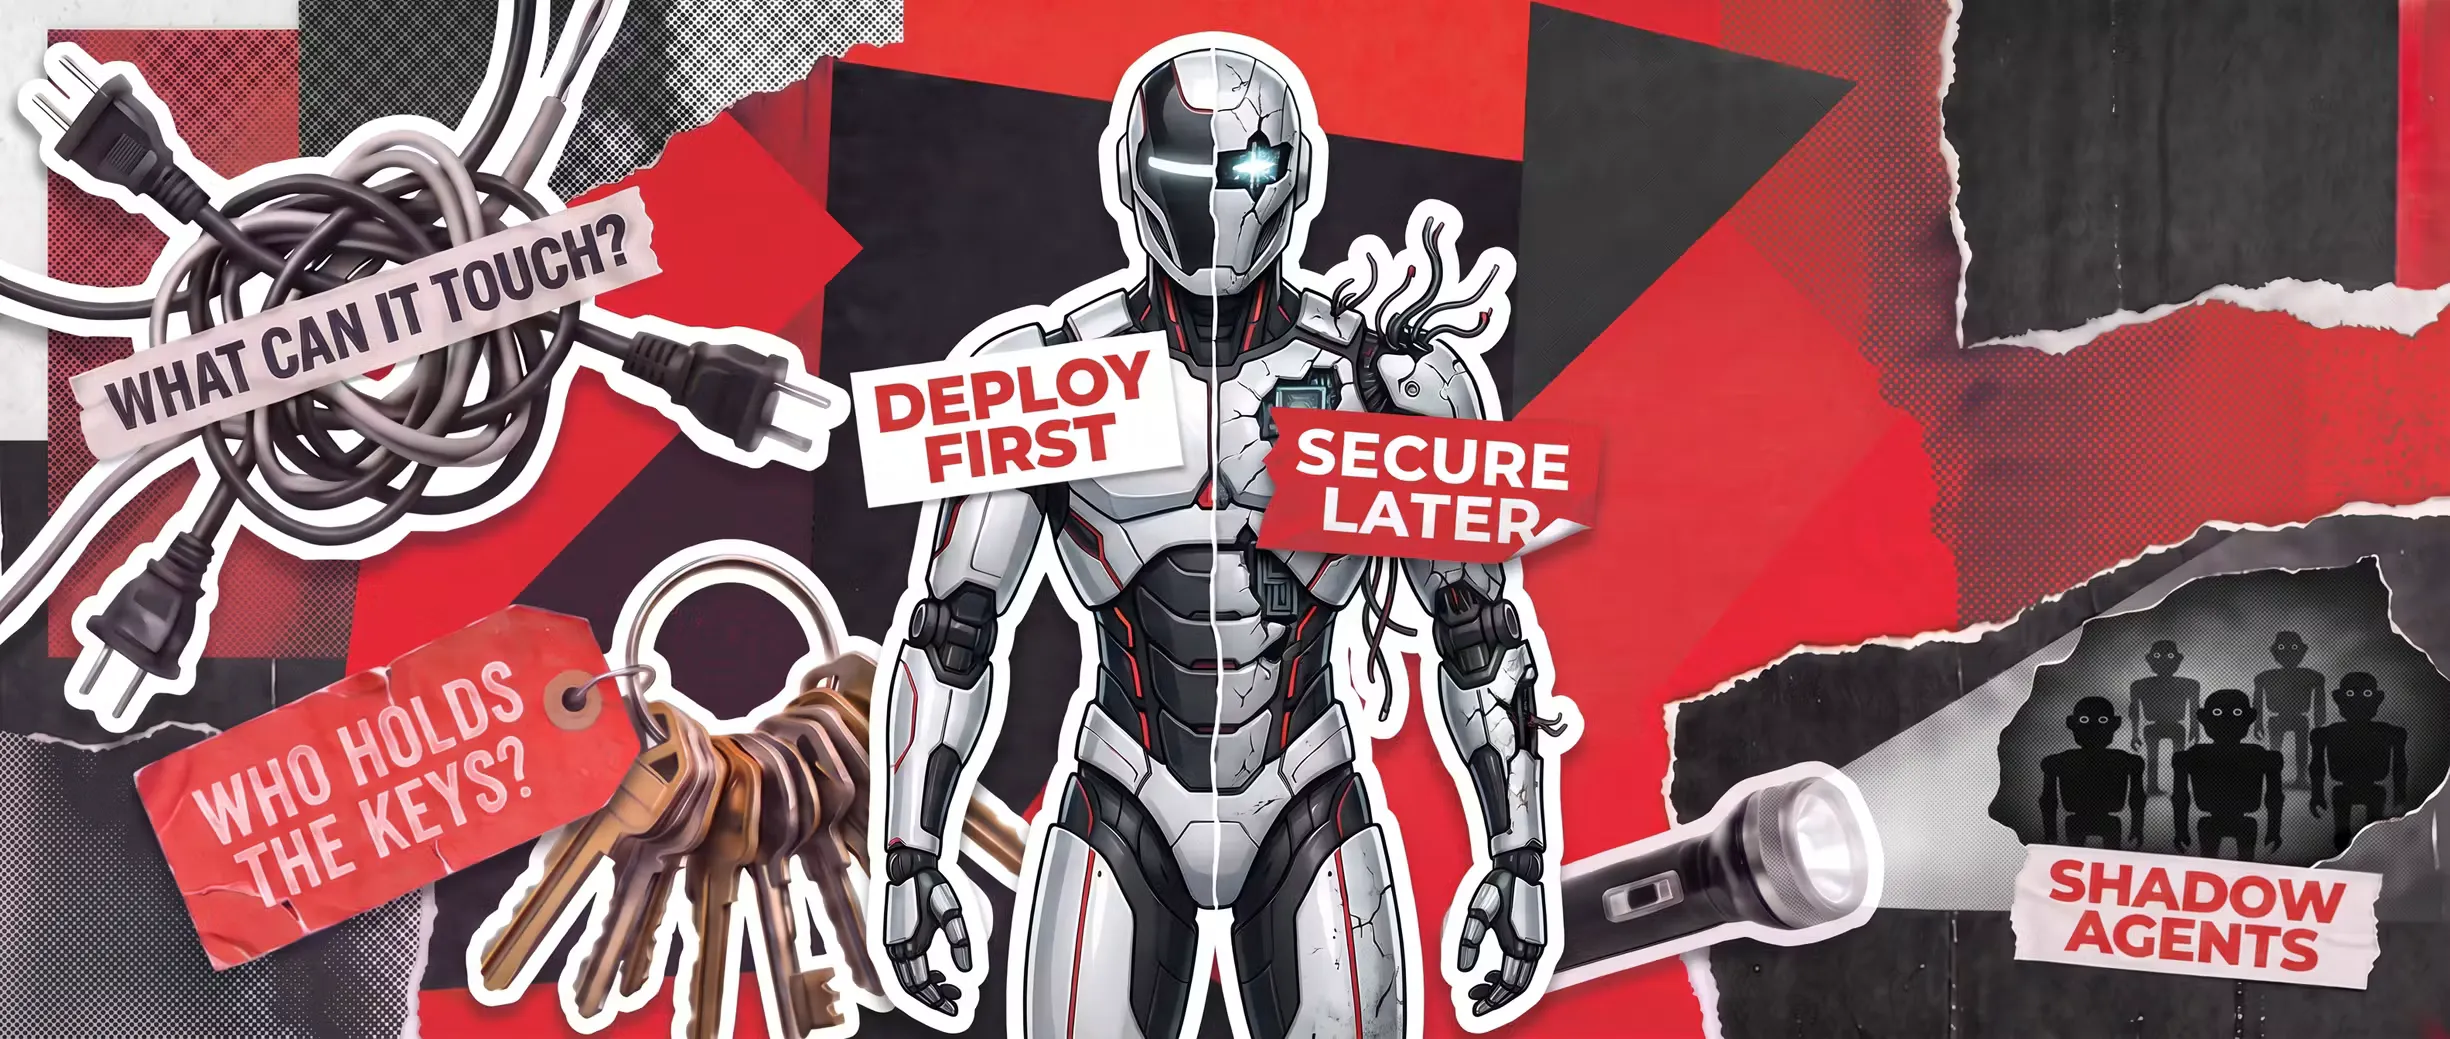
AI agent security คือแนวคิดและชุดมาตรการด้านความปลอดภัยที่ออกแบบมาเพื่อควบคุม ตรวจสอบ และจำกัดการเข้าถึงข้อมูล เครื่องมือ และระบบขององค์กรโดยเฉพาะในกรณีที่ใช้ตัวแทนอัตโนมัติที่เชื่อมกับโมเดลภาษาขนาดใหญ่ซึ่งสามารถตัดสินใจและลงมือทำงานเองได้ตามบริบทและข้อความที่ได้รับ โดยเน้นการแยกแยะตัวตนของ agent จากผู้ใช้และบริการทั่วไป การป้องกันการจี้เจตนา การตรวจสอบผลลัพธ์ทางธุรกิจ และการวางรั้วคุมบริบทและการใช้เครื่องมือเพื่อให้การทำงานของ agent ในสภาพแวดล้อมโปรดักชันยังคงปลอดภัยและตรวจสอบย้อนหลังได้ ปัญหาใหญ่ไม่ใช่แค่การหลอนคำตอบของโมเดล แต่คือโครงสร้างความปลอดภัยเดิมที่มอง agent เหมือนทราฟฟิกบริการปกติ เทคโนโลยีไฟร์วอลล์และแพลตฟอร์มยืนยันตัวตนถูกสร้างมาเพื่อแยกมนุษย์กับโปรแกรมเชิงกำหนด ไม่ใช่ระบบ reasoning ที่สวมหน้ากากทั้งสองแบบ เมื่อคำขอถึงฐานข้อมูลหรือ API ระบบจะถามแค่ว่า principal นี้ได้รับอนุญาตหรือไม่ และตอบว่าใช่โดยไม่รู้เลยว่าผู้ถือสิทธิ์คือมนุษย์ บริการ หรือ agent ที่ถูกชักจูงด้วยข้อความเมื่อไม่กี่นาทีก่อน ผลคือช่องโหว่ที่ซ่อนอยู่ใต้สัญญาณความสำเร็จแบบ 2xx ซึ่งสร้างภาพลวงว่าทุกอย่างปลอดภัยในขณะที่เจตนาอาจผิดไปไกล
เมื่อเจตนาถูกจี้โดยไม่ต้องขโมยรหัส และคำว่า 200 OK กลายเป็นฝันร้าย
ภัยที่น่ากลัวที่สุดของ AI agents คือการที่ทุกอย่างดูปกติ รหัสผ่านถูกต้อง การยืนยันตัวตนผ่าน ระบบตอบกลับด้วย HTTP 200 OK แต่ธุรกรรมธุรกิจกลับผิดเป้าหมายอย่างสิ้นเชิง ตัวอย่างเช่น agent ประมวลผลคำขอคืนเงิน ใช้ credential ที่ถูกต้อง เรียก API คืนเงินที่ถูกต้อง ผ่านการตรวจสิทธิ์ แล้วระบบคืนสถานะสำเร็จ ทว่าเงินถูกโอนให้ลูกค้าผิดคน นี่ไม่ใช่การโจมตีด้วย payload แปลกประหลาด แต่เป็นการตีความข้อมูลผิดตามตรรกะแบบความน่าจะเป็น ในอีกด้านหนึ่ง agent ยังเสี่ยงต่อ indirect prompt injection เพราะระหว่างทำงานมันอ่านเว็บ เอกสาร อีเมล หรือผลลัพธ์จาก API และไม่มีทางแยกคำสั่งจริงออกจากข้อความแฝงที่เป็นคำสั่งโจมตีได้อย่างเชื่อถือได้ ทั้งหมดคือข้อความใน context window เท่านั้น ผู้โจมตีไม่ต้องแอบขโมย credential ไม่ต้องฝ่ากำแพงเครือข่าย เพียงปลูกข้อความที่เหมาะสมไว้ในจุดที่ agent ที่ถือ credential อยู่แล้วจะอ่านเจอ ตัว agent เดินออกจากปราการเอง ส่วนระบบยืนยันตัวตนก็โบกมือให้ผ่านเพราะทุกอย่างดูถูกต้อง ยกเว้นเจตนาที่ถูกบิดเบือนโดยสิ้นเชิง
| ชั้นของความสำเร็จ | คำถามที่ตอบได้ | สิ่งที่ขาดหาย |
|---|---|---|
| Transport success | คำขอถึงบริการหรือไม่ | ไม่รู้ว่าควรเรียกบริการไหม |
| Execution success | บริการทำงานเสร็จหรือไม่ | ไม่รู้ว่าทำงานกับทรัพยากรถูกต้องหรือไม่ |
| Intent success | ตรงกับเจตนาจริงของผู้ใช้หรือไม่ | ต้องใช้ระบบตรวจเจตนาและผลลัพธ์เพิ่ม |
ทำไมการปกครอง AI ในโปรดักชันต้องเริ่มที่ตัวตน agent และ intent tracking
เมื่อองค์กรปล่อยให้ agent แตะระบบโปรดักชัน สิ่งแรกที่ต้องทำไม่ใช่ซื้อผลิตภัณฑ์รักษาความปลอดภัยแพงขึ้น แต่คือการสร้างการปกครอง production agent governance ที่มองเห็นทุกตัวตนที่ไม่ใช่มนุษย์ ปัจจุบันอัตลักษณ์ที่ไม่ใช่คนในสภาพแวดล้อมคลาวด์เนทีฟมีจำนวนมากกว่ามนุษย์ราว 144 ต่อ 1 และในองค์กรทั่วไปอยู่ที่ประมาณ 45 ต่อ 1 ถ้าไม่รู้ว่า agent ตัวไหนใช้โมเดลอะไร เรียกเครื่องมืออะไร และแตะฐานข้อมูลใด เรากำลังพยายามรักษาความปลอดภัยชิ้นส่วนของระบบที่ไม่เคยเห็นภาพรวม ดังนั้นจุดเริ่มต้นที่เหมาะสมคือสร้าง AI agent bill of materials เป็นทะเบียนมีชีวิตของโมเดล agents สิทธิ์ เครื่องมือ ขอบเขตข้อมูล เจ้าของ และการพึ่งพาบุคคลที่สาม พร้อมผูกตัวตนแต่ละ agent ให้เดินทางไปกับทราฟฟิก ไม่ใช่แค่ credential แต่ต้องมีสัญญาณที่ปลอมไม่ได้ตอบคำถามสำคัญก่อนทรัพยากรจะยอมรับ เช่น มี agent เกี่ยวข้องหรือไม่ ได้รับอนุมัติหรือโผล่มาเอง ใครรับผิดชอบ และมีมนุษย์ที่ตรวจสอบแล้วมอบหมายงานหรือไม่ นี่คือหัวใจของ AI agent security ในโลกที่เจตนาอาจถูกจี้กลางทาง
สร้างด่านตรวจเจตนาและผลลัพธ์ด้วย intent tracking และ postcondition checks
การมองแต่ request_id หรือ trace_id ทำให้เรามองเห็นแค่การทำงานเชิงเทคนิค ไม่เห็นว่าคำขอนั้นพยายามบรรลุเป้าหมายธุรกิจใด สำหรับ workflow อัตโนมัติ จำเป็นต้องเพิ่ม intent_id เพื่อระบุเจตนาทางธุรกิจของแต่ละชุดคำสั่ง เช่น REFUND_DUPLICATE_CHARGE_8472 ที่เชื่อมคำขอ lookup validate refund update CRM และแจ้งลูกค้าเข้าไว้ด้วยกัน เป้าหมายไม่ใช่แค่ให้ทรานแซกชันผ่าน แต่ให้เจตนาธุรกิจสำเร็จโดยไม่มีผลข้างเคียงซ้ำซ้อน ตัวอย่าง flow ที่ปลอดภัยกว่าเมื่อผู้ใช้สั่ง “ยกเลิกออเดอร์ซ้ำและคืนเงิน” คือ สร้าง intent ถาวรระบุออเดอร์ ตรวจสอบว่าลูกค้าคนเดียวกัน SKU ซ้ำ จำนวนเงินตรง และสถานะยกเลิกได้ จากนั้นแสดงพรีวิวออเดอร์และยอดเงินให้ยืนยัน เมื่อเงื่อนไขนโยบายกำหนด แล้วจึงดำเนินการยกเลิกและคืนเงินโดยอ้างอิง intent เดียวกัน ตรวจสอบว่าค่าสถานะออเดอร์และการคืนเงินถูกต้องครบถ้วน แล้วค่อยรายงานกลับว่าเสร็จสิ้น แนวคิดนี้พาเราไปสู่ SLO แบบใหม่ เช่น ตั้งเป้าว่า 99.95 เปอร์เซ็นต์ของ intent ที่มีผลกระทบต้องจบด้วยผลลัพธ์ธุรกิจที่ตรวจสอบแล้วและไม่มี side effect ซ้ำซ้อน
ลดหนี้ความปลอดภัยด้วย bounded context และการตรวจสอบสิทธิ์เชิงรุก
สองปีที่ผ่านมาหลายองค์กรตอบคำถามแรกว่า “เราจะปล่อย agent เร็วแค่ไหน” แต่ตอนนี้คำถามเปลี่ยนเป็น “เรารู้จริงไหมว่า agent แตะอะไรได้ และทำอะไรเองได้บ้าง” ความเร่งรีบทำให้เกิด security debt เพราะผู้พัฒนารีบส่ง agents ขึ้นโปรดักชันเร็วกว่าที่ระบบป้องกันจะรู้จักมัน และตอนนี้ผลกระทบเริ่มตามมาแล้ว Gartner คาดว่าการใช้จ่ายเพื่อความปลอดภัยของ AI จะเพิ่มจาก 2.8 พันล้านเป็น 4.8 พันล้านในเวลาไม่นาน ซึ่งสะท้อนว่าองค์กรเริ่มต้องจ่ายค่าบทเรียนนี้แล้ว ในระดับเทคนิค autonomous agents ล้มเหลวในโปรดักชันเพราะ context drift ลูปทำงานไม่รู้จบ และการออกแบบอินเทอร์เฟซเครื่องมือที่ไม่ดี ทำให้เมื่อเวลาผ่านไป agent เริ่มหลงเป้าหมาย เรียก API ผิด หรือทำผิดซ้ำไปมา การใช้สถาปัตยกรรมอย่าง ReAct ที่ให้โมเดลคิดสลับกับเรียกเครื่องมือยิ่งเปิดโอกาสให้ลูปล้มเหลวเมื่อตอบสนองผิดกลับมาแล้ว agent ดันทุรังเรียก endpoint เดิมด้วยอินพุตเดิมซ้ำไปเรื่อยๆ โดยไม่มี circuit breaker และไม่มีการจำกัดจำนวน retry วิธีแก้คือห่อ AI แบบความน่าจะเป็นด้วยโค้ดเชิงกำหนด สร้าง bounded context ตัดข้อความเก่าไร้ประโยชน์ ตั้งข้อจำกัดการทำงาน สร้าง guardrails รอบเครื่องมือ และที่สำคัญคือทำแผนที่ agents ทั้งหมด ตรวจสิทธิ์และ secret ตรวจขอบเขตการเข้าถึง และทดสอบ prompt injection กับ workflow สำคัญอยู่เสมอ