
ล่าสัตว์ใหญ่ ไม่หว่านแหโจมตี
Big Game Hunting คือกลยุทธ์โจมตีไซเบอร์ที่เลือกเป้าหมายเป็นธุรกิจคริปโทมูลค่าสูง ศึกษาโครงสร้างพื้นฐานและกระบวนการโอนเงินก่อนแทรกแซงระบบ เพื่อขโมยสินทรัพย์ก้อนใหญ่ในคราวเดียว กลุ่ม TraderTraitor ใช้แนวทางนี้โดยอาศัย AI ช่วยค้นหาเป้าหมายที่คุ้มค่า แทนการโจมตีแบบหว่านแหที่หวังผลจากเหยื่อจำนวนมาก
ความน่ากังวลจึงไม่ใช่แค่การมีเครื่องมือใหม่ แต่เป็นการผสานการวางแผนเชิงเป้าหมายกับความเข้าใจระบบการเงินดิจิทัล พัค ซองซู นักวิจัยด้านภัยคุกคามจาก Zscaler อธิบายว่า กลุ่มนี้เจาะจงธุรกิจคริปโท ทำความเข้าใจโครงสร้างพื้นฐาน แล้วแทรกแซงระบบหรือขั้นตอนโอนเงินเพื่อขโมยเงินจำนวนมาก นี่คือการล่าที่ต้องใช้เวลาเตรียมงาน แต่เมื่อพบช่องทางที่เหมาะสม ผลตอบแทนอาจสูงจนการโจมตีครั้งเดียวสร้างผลสะเทือนต่อทั้งแพลตฟอร์มและผู้ใช้
แนวคิดนี้ทำให้การป้องกันด้วยการอุดช่องโหว่ทางเทคนิคอย่างเดียวไม่พอ ผู้โจมตีมองทั้งระบบ ตั้งแต่เครื่องมือที่พนักงานใช้ไปจนถึงขั้นตอนอนุมัติธุรกรรม จุดอ่อนอาจอยู่ตรงจุดเชื่อมระหว่างคนกับเทคโนโลยี ไม่ใช่เฉพาะในโค้ด
AI เร่งงาน แต่คนยังเป็นช่องทางสำคัญ
บทบาทของ AI ในกรณีนี้คือช่วยลดอุปสรรคในการทำงานที่ซับซ้อนและเพิ่มความเร็วของปฏิบัติการ ไม่ใช่หลักฐานว่าเครื่องจักรตัดสินใจปล้นสินทรัพย์ได้เอง พัคระบุว่าเครื่องมือ AI รุ่นใหม่ช่วยลดข้อจำกัดด้านทักษะ พร้อมเร่งความเร็วการดำเนินงานอย่างมาก เมื่อนำมาใช้ค้นหาเป้าหมายหรือสนับสนุนการเตรียมการ กลุ่มโจมตีก็สามารถทุ่มทรัพยากรไปกับการเจาะจุดที่คาดว่าจะให้ผลตอบแทนสูง
อย่างไรก็ดี การหลอกลวงบุคลากรยังเป็นหัวใจที่ไม่ควรมองข้าม นิก คาร์ลเซนจาก TRM Labs ระบุว่า TraderTraitor เข้าหาพนักงานที่มีสิทธิ์ระดับสูง รวมถึงใช้ข้อเสนองานค่าตอบแทนจูงใจเพื่อสร้างโอกาสเข้าถึงระบบ ความเสี่ยงจึงไม่ได้อยู่ที่คำถามว่า AI ขโมยคริปโทได้เองหรือไม่ แต่อยู่ที่ AI ช่วยให้ผู้โจมตีหาคน เป้าหมาย และจังหวะลงมือได้มีประสิทธิภาพขึ้นเพียงใด
เหตุโจมตี Binance เป็นอีกตัวอย่างว่าความเสียหายอาจเริ่มจากอุปกรณ์ของบุคลากร บริษัทระบุว่าการตรวจสอบเบื้องต้นชี้ว่าแล็ปท็อปของวิศวกร DevOps อาจถูกเจาะ จนนำไปสู่การเข้าถึง Service Container และส่งคำสั่งถอนสินทรัพย์โดยไม่ได้รับอนุญาต เรื่องนี้ย้ำว่าการฝึกพนักงานและจำกัดสิทธิ์เข้าถึงต้องเดินคู่กับระบบป้องกันทางเทคนิค
เงินที่ถูกขโมยเชื่อมโยงกับโครงการอาวุธ
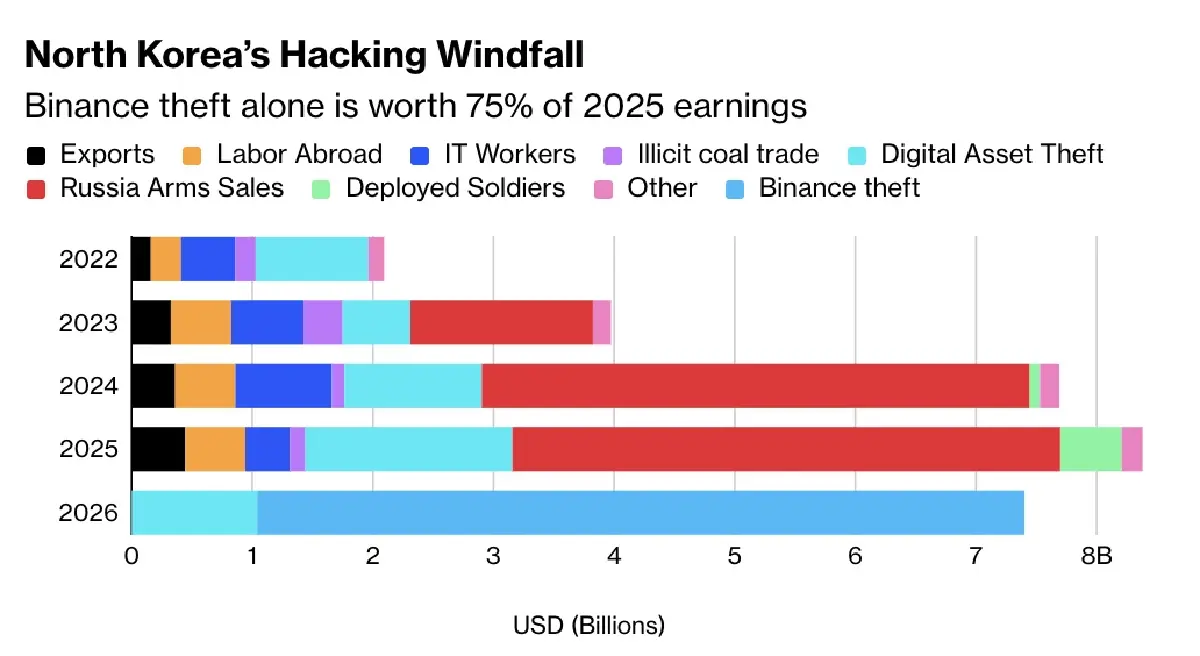
การโจมตีของแฮกเกอร์เกาหลีเหนือไม่ใช่เพียงอาชญากรรมที่สร้างความเสียหายแก่ธุรกิจ แต่ยังเป็นแหล่งรายได้สำคัญให้รัฐที่ถูกตัดขาดจากระบบการเงินโลกด้วยมาตรการคว่ำบาตร รายงานของผู้เชี่ยวชาญสหประชาชาติในปี 2024 ระบุว่า การโจรกรรมไซเบอร์และกิจกรรมทางการเงินผิดกฎหมายของเกาหลีเหนืออาจสนับสนุนโครงการอาวุธที่มีอานุภาพทำลายล้างสูงราว 40% ตัวเลขนี้ทำให้การคุ้มครองสินทรัพย์ดิจิทัลมีความหมายเกินกว่าการรักษาบัญชีของบริษัท
เมื่อรายได้จากการโจมตีไหลเข้าสู่โครงการอาวุธนิวเคลียร์และขีปนาวุธ ความเสียหายต่อผู้ถือคริปโทจึงเชื่อมโยงกับความมั่นคงระหว่างประเทศโดยตรง ศาสตราจารย์ลิมมองว่าเกาหลีเหนือกำลังใช้ช่วงเวลานี้เร่งพัฒนาขีดความสามารถทางทหาร การตอบสนองจึงต้องประสานทั้งแพลตฟอร์มแลกเปลี่ยน ผู้ให้บริการบล็อกเชน และหน่วยงานที่ติดตามเส้นทางเงิน ไม่ใช่ฝากความหวังไว้กับบริษัทใดบริษัทหนึ่ง
สำหรับผู้ใช้ทั่วไป เหตุการณ์ Binance นำไปสู่การจำกัดการฝากและกู้ยืมใหม่ในตลาดของ Aave บางส่วน แต่ผู้ใช้เดิมยังชำระหนี้ ถอนสินทรัพย์ และดำเนินการตามกลไกหลักประกันได้ตามปกติ ทีมความเสี่ยงวางแผนทยอยเปิดบริการเมื่อการเคลื่อนย้ายสินทรัพย์ที่ถูกขโมยยุติและมาตรการควบคุมความเสียหายชัดเจนขึ้น ขณะที่ Binance ให้คำมั่นชดเชยลูกค้าจากกองทุน SAFU และเงินทุนบริษัท พร้อมเตรียมเผยแพร่รายงาน Proof of Reserves ฉบับปรับปรุงหลังตรวจสอบความปลอดภัยเสร็จสิ้น
ข้อสรุปคือ AI ไม่ได้ทำให้อาชญากรรมไซเบอร์เกิดขึ้นจากศูนย์ แต่มันช่วยให้กลุ่มที่มีเป้าหมายและทักษะอยู่แล้วทำงานเร็วขึ้นและเลือกเป้าหมายได้แม่นยำขึ้น การรับมือ Big Game Hunting จึงต้องปิดช่องทางทางเทคนิค ลดสิทธิ์เข้าถึงเกินจำเป็น และฝึกคนให้รับมือการล่อลวงได้ หากปล่อยให้การป้องกันตามหลังความเร็วของผู้โจมตี เงินที่หายไปอาจกลายเป็นทรัพยากรสำหรับโครงการอาวุธต่อไป