
หัวใจของปัญหา ช่องโหว่เครือข่ายคือประตูสู่การล่มทั้งระบบจัดเก็บข้อมูล
บทความนี้กล่าวถึงความเสี่ยงเร่งด่วนจากช่องโหว่เครือข่ายบนอุปกรณ์ Zyxel GS1900 และ Citrix NetScaler ที่ถูกใช้โจมตีจริง ทำให้ผู้โจมตีสามารถรันคำสั่งบนอุปกรณ์เครือข่ายหรือทำให้ระบบพิสูจน์ตัวตนหยุดทำงาน ส่งผลกระทบตรงต่อโครงสร้างพื้นฐานจัดเก็บข้อมูลและระบบ NAS ขององค์กรขนาดกลางที่พึ่งพาอุปกรณ์เหล่านี้เป็นแกนกลางของระบบเครือข่าย ภัยคุกคามเหล่านี้ไม่ใช่เพียงช่องโหว่เชิงเทคนิค แต่คือความเสี่ยงด้านธุรกิจที่อาจทำให้ข้อมูลสำคัญสูญหาย บริการหยุดชะงัก และความเชื่อมั่นลูกค้าถูกทำลาย
ประเด็นสำคัญที่ต้องย้ำคือ ช่องโหว่ที่อยู่ในระดับอุปกรณ์เครือข่ายไม่ใช่เรื่องไกลตัวสำหรับผู้ดูแล NAS ช่องโหว่เครือข่าย Zyxel และ Citrix NetScaler 0-day ถูกใช้โจมตีโครงสร้างพื้นฐานแล้วในโลกจริง ดังนั้นอุปกรณ์สวิตช์และเกตเวย์ที่คุณคิดว่าแค่ส่งผ่าน Packet กำลังกลายเป็นทางด่วนให้คนร้ายเข้าถึงระบบจัดเก็บข้อมูล หากยังมองว่าเป็นแค่เรื่องของทีมเน็ตเวิร์กไม่ใช่หน้าที่ทีมสตอเรจ ก็เท่ากับปล่อยให้ชั้นล่างของตึกข้อมูลพังโดยที่ชั้นบนยังทำงานไม่รู้เรื่อง
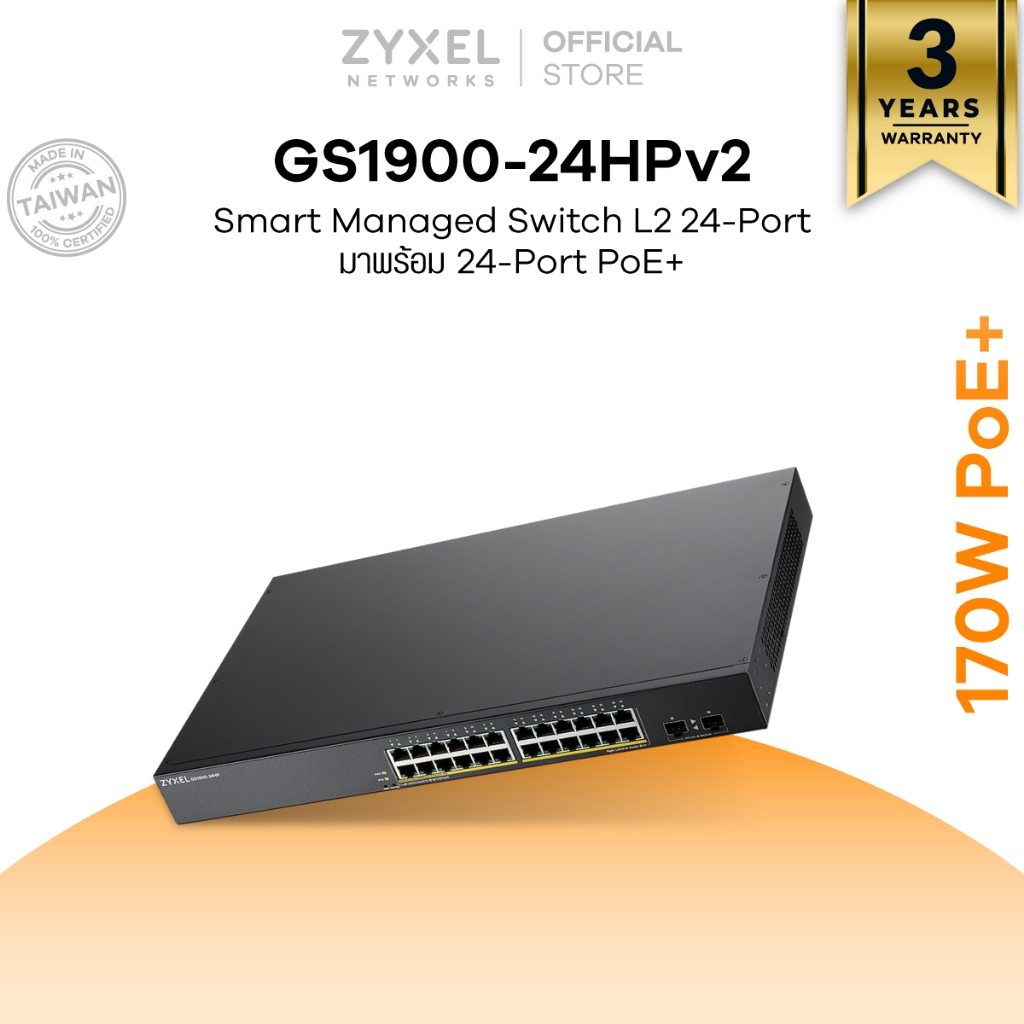
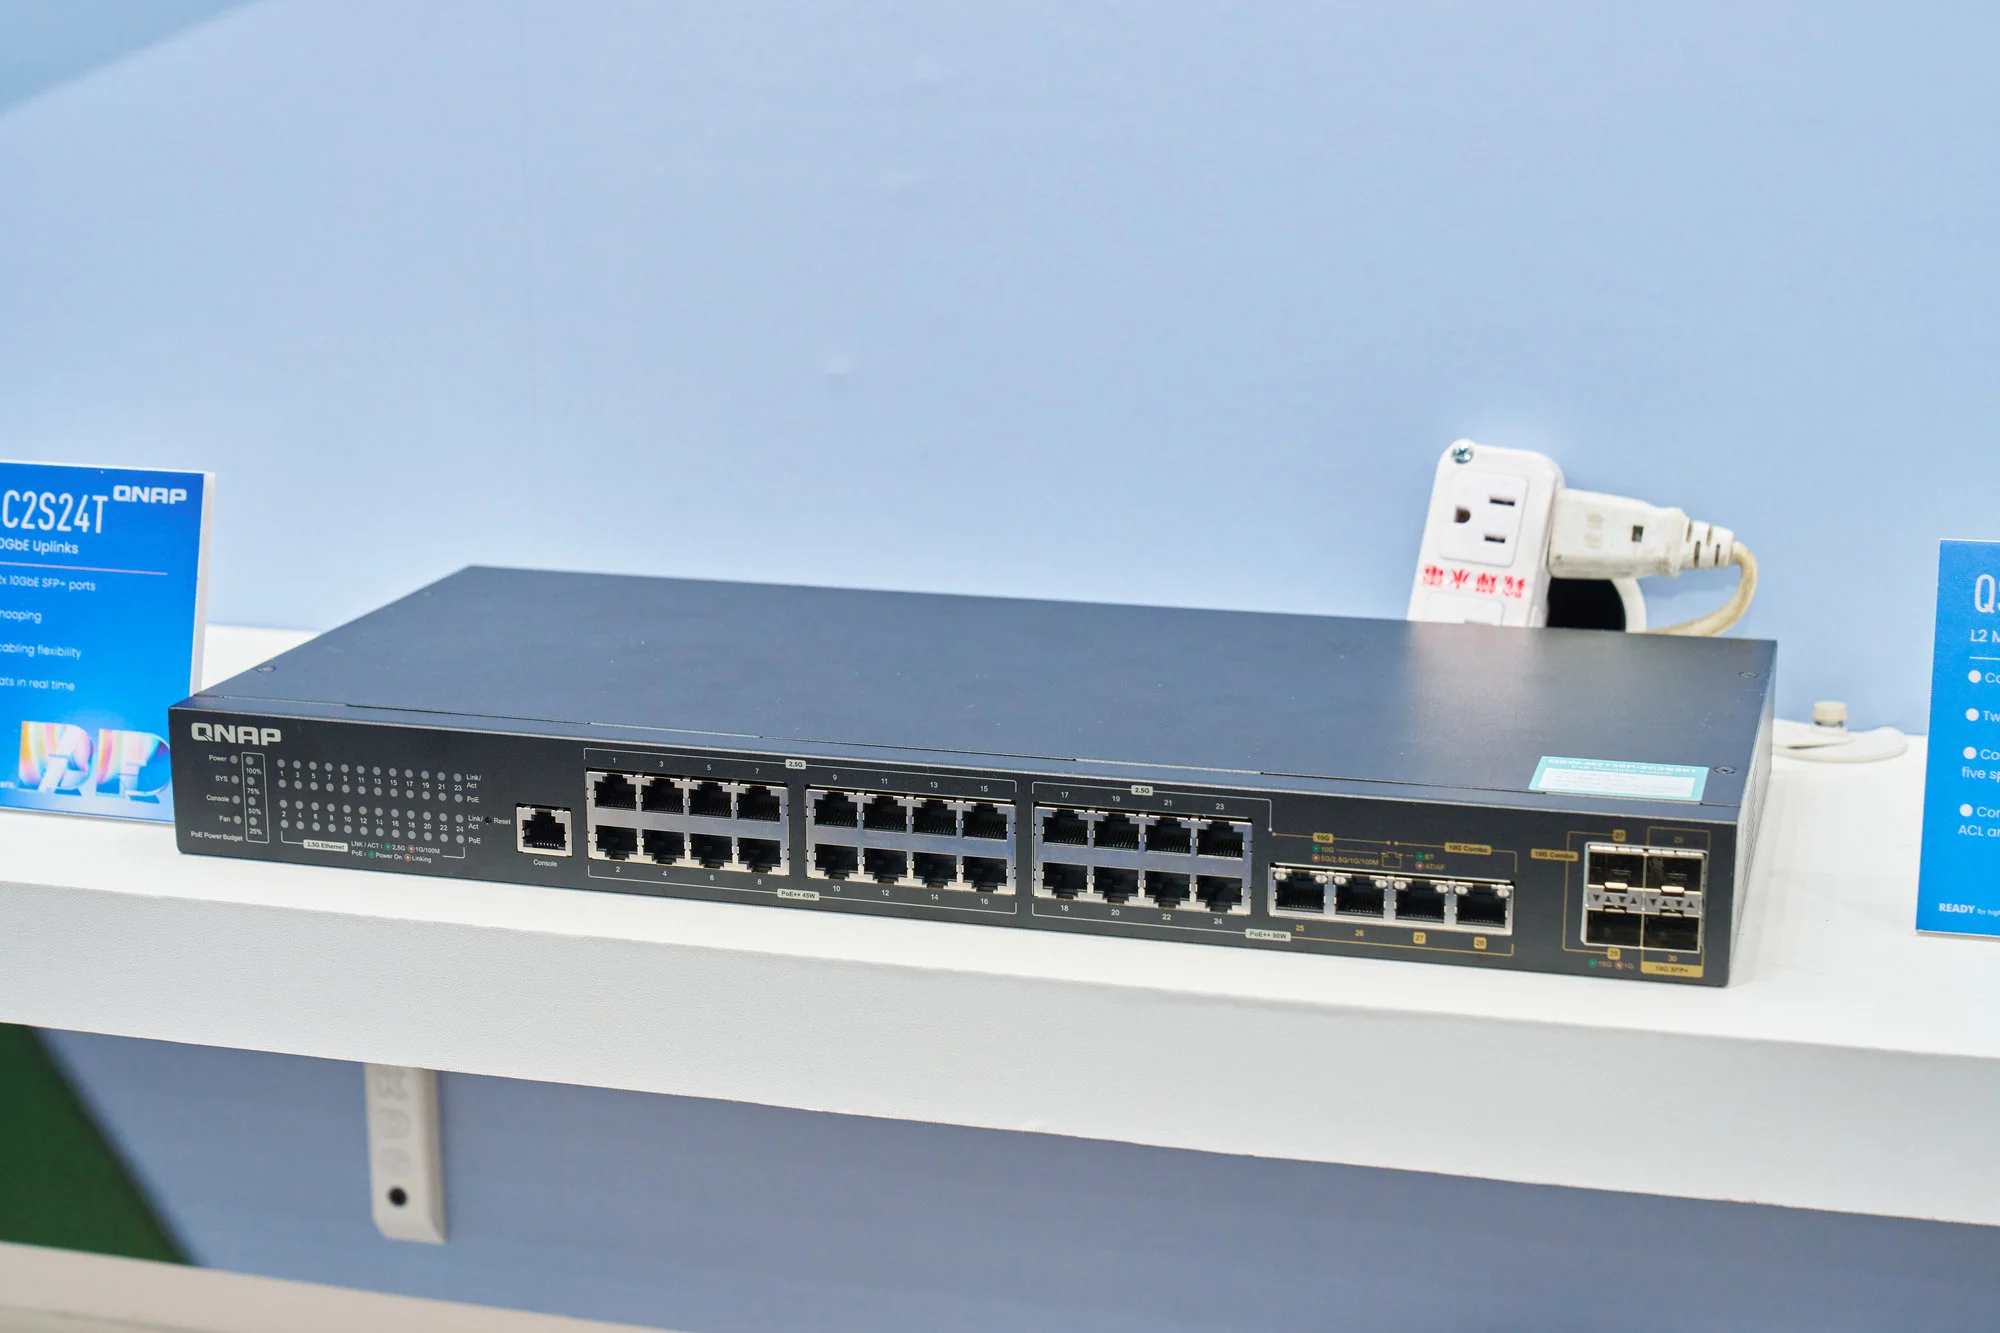
Zyxel GS1900 CVE-2026-7273 เมื่อสวิตช์ Smart Managed กลายเป็นช่องทางขโมยข้อมูล
ช่องโหว่เครือข่าย Zyxel บนสวิตช์รุ่น GS1900 หมายเลข CVE-2026-7273 เป็นช่องโหว่แบบ Stack-based Buffer Overflow ในโปรแกรม CGI ที่ทำให้ผู้โจมตีซึ่งไม่มีสิทธิ์บน LAN สามารถรันคำสั่งระบบปฏิบัติการผ่าน HTTP Request ที่สร้างขึ้นเพื่อการโจมตีได้โดยตรง นี่ไม่ใช่ช่องโหว่สวยงามในงานวิจัย แต่เป็นเครื่องมือขโมยข้อมูลที่กำลังถูกใช้งานอยู่จริง หน่วยงานความมั่นคงไซเบอร์ของสหรัฐได้จัดให้ช่องโหว่นี้อยู่ใน KEV Catalog และออกคำสั่งบังคับให้หน่วยงานรัฐบาลกลางแพตช์สวิตช์ให้เสร็จภายในกำหนดตาม Binding Operational Directive 26-04 เพื่อรับมือการโจมตีที่กำลังเกิดขึ้น
ข้อมูลจากบริษัท Threat intelligence ระบุว่ากลุ่มผู้ไม่หวังดีชื่อ MCA ใช้ช่องโหว่นี้เจาะ Zyxel GS1900 Smart Managed แล้วลักลอบขโมยข้อมูลสำคัญจากสวิตช์จำนวน 996 ตัวใน 48 ประเทศ ข้อเท็จจริงนี้ทำให้ชัดเจนว่า สวิตช์ที่เคยเป็นเพียงอุปกรณ์ส่งผ่านทราฟฟิก กำลังกลายเป็นจุดเก็บและผ่านข้อมูลที่คนร้ายสนใจ ไม่ว่าคุณจะวาง NAS ไว้หลังสวิตช์เหล่านี้หรือใช้เป็นโครงสร้างพื้นฐานสำหรับ SAN การถูกเจาะที่ระดับสวิตช์หมายถึงแพ็กเก็ตและข้อมูลเมตาดาทาทั้งหมดถูกเปิดให้คนร้ายเห็น ยิ่งไปกว่านั้น CISA ยังเฝ้าระวังช่องโหว่ของ Zyxel อีก 13 รายการที่กระทบ Routers Switches Firewalls และอุปกรณ์ NAS ที่ถูกใช้หรือยังคงถูกใช้โจมตีอยู่
ในด้านการตอบสนอง Zyxel ได้ปล่อยแพตช์ความปลอดภัยเพื่อแก้ไข CVE-2026-7273 ตั้งแต่วันที่ 16 มิถุนายน และแนะนำให้ลูกค้า Upgrade Firmware เพื่อการป้องกันสูงสุด อย่างไรก็ตามที่ผ่านมา Zyxel เคยประกาศว่าจะไม่ออกแพตช์แก้ช่องโหว่ Zero-day บางรายการบนเราต์เตอร์ที่หมดระยะเวลาการสนับสนุน โดยเสนอให้ลูกค้าเปลี่ยนไปใช้รุ่นใหม่แทน นี่คือสัญญาณเตือนชัดว่าองค์กรที่ยังใช้อุปกรณ์ End-of-life เป็นส่วนหนึ่งของโครงสร้างพื้นฐานจัดเก็บข้อมูลกำลังเล่นกับไฟ หากสวิตช์หรือเราต์เตอร์เหล่านี้อยู่ในเส้นทางระหว่างผู้ใช้กับ NAS หรือระหว่างโหนดสตอเรจ การคงใช้อุปกรณ์ที่ไม่รับแพตช์ความปลอดภัยเท่ากับเปิดโอกาสให้การโจมตีโครงสร้างพื้นฐานประสบความสำเร็จง่ายขึ้น
Citrix NetScaler 0-day CVE-2026-88779 เมื่อเกตเวย์พิสูจน์ตัวตนกลายเป็นจุดล่มบริการ
บนฝั่ง Citrix NetScaler สถานการณ์ไม่ต่างกันมาก Citrix NetScaler 0-day ล่าสุดหมายเลข CVE-2026-88779 เป็นช่องโหว่แบบ Memory Overflow ที่นำไปสู่การโจมตีแบบ Denial of Service บนอุปกรณ์ NetScaler ADC และ Gateway ที่ตั้งค่าเป็น SAML Service Provider หรือ Identity Provider สำหรับระบบ Single Sign-On กล่าวง่ายๆ คนร้ายสามารถส่ง Request ที่ออกแบบเป็นพิเศษเพียงครั้งเดียวเพื่อทำให้เครื่อง NetScaler ที่ทำหน้าที่เป็นเกตเวย์พิสูจน์ตัวตนล่มลง นักวิจัยด้านภัยคุกคามระบุว่าการโจมตีเกิดขึ้นแล้วจริง และการทำให้เกตเวย์พิสูจน์ตัวตนหยุดทำงานจะกันไม่ให้ผู้ใช้ถูกต้องเข้าถึงบริการด้านหลังได้
สิ่งที่น่ากังวลคือช่องโหว่นี้ถูกพบและถูกใช้โจมตีก่อนจะมีแพตช์ออกมา จึงถูกจัดเป็น 0-day อย่างแท้จริง หน่วยงานความมั่นคงไซเบอร์ของสหรัฐยืนยันว่า CVE-2026-88779 กำลังถูกโจมตีอยู่ และออกคำสั่งให้หน่วยงานรัฐบาลกลางแพตช์ภายในวันพุธที่ใกล้ที่สุด ในแง่การตอบสนอง Citrix ได้ออก Security Advisory และแพตช์สำหรับ NetScaler ADC และ Gateway โดยเร่งให้ลูกค้าที่เสี่ยงติดตั้งเวอร์ชันที่ปรับปรุงแล้วให้เร็วที่สุด พร้อมทั้งระบุว่าหลังจากได้รับแจ้งปัญหา ได้พัฒนาและเผยแพร่การลดความเสี่ยง และทดสอบพร้อมปล่อยแพตช์ในเวลาเดียวกัน
สำหรับโครงสร้างพื้นฐานจัดเก็บข้อมูล การล่มของ NetScaler Gateway ที่ใช้ SAML ในการพิสูจน์ตัวตนไม่ได้หมายถึงแค่ผู้ใช้เข้าเว็บไม่ได้ แต่รวมถึงการเข้าถึงพอร์ทัลจัดการ NAS ระบบไฟล์แบบแจกจ่าย หรือแผงควบคุมสตอเรจที่ผูกกับ Single Sign-On ด้วย หากคนร้ายใช้ช่องโหว่ DoS เพื่อปิดประตูเกตเวย์ ก่อนใช้ช่องโหว่อื่นเจาะเข้าระบบจัดเก็บข้อมูลด้านหลัง การป้องกันที่ระดับแอปพลิเคชันจะกลายเป็นไร้ประโยชน์ทันที ผู้ดูแลเครือข่ายและสตอเรจจึงต้องมอง NetScaler ไม่ใช่แค่เป็นอุปกรณ์แอปพลิเคชันดีลิเวอรี แต่เป็นส่วนหนึ่งของแนวป้องกันข้อมูล
ผลกระทบต่อ NAS และโครงสร้างพื้นฐานจัดเก็บข้อมูล อันตรายที่มาจากเลเยอร์เครือข่าย
สิ่งที่ผู้ดูแล NAS จำนวนมากมองข้ามคือ ช่องโหว่ที่เลเยอร์เครือข่ายสามารถทำลายความมั่นคงข้อมูลได้โดยตรง ไม่ว่าจะเป็น Stack-based Buffer Overflow บน Zyxel GS1900 ที่เปิดทางให้รันคำสั่ง OS ระยะไกล หรือ Memory Overflow บน Citrix NetScaler ที่ทำให้เกตเวย์พิสูจน์ตัวตนหยุดทำงาน ทั้งคู่คือช่องทางสำคัญในการโจมตีโครงสร้างพื้นฐาน เมื่อสวิตช์หรือเกตเวย์ถูกยึดหรือทำให้ล่ม การเข้าถึง NAS และระบบสตอเรจด้านหลังจะถูกควบคุมโดยผู้โจมตีทันที สำหรับองค์กรขนาดกลางที่ใช้ NAS เป็นศูนย์กลางการจัดเก็บไฟล์งาน ระบบสำรองข้อมูล และฐานข้อมูลภายใน การสูญเสียความพร้อมใช้หรือการรั่วไหลข้อมูลจากระดับเครือข่ายคือความเสี่ยงเชิงธุรกิจเต็มรูปแบบ
ข้อเท็จจริงที่ CISA กำลังเฝ้าระวังช่องโหว่ Zyxel จำนวน 13 รายการที่กระทบ Routers Switches Firewalls และอุปกรณ์ NAS ซึ่งถูกใช้หรือยังคงถูกใช้โจมตีจริง แสดงให้เห็นว่าภาพรวมโครงสร้างพื้นฐานกำลังอยู่ในระยะเปราะบางอย่างมาก สำหรับผู้ดูแลระบบ การยังปล่อยให้เครือข่าย Core ใช้อุปกรณ์ที่ไม่ได้แพตช์ หมดอายุการสนับสนุน หรือเปิดฟีเจอร์ SAML โดยไม่ตรวจสอบสภาพความเสี่ยง เท่ากับปล่อยให้เส้นเลือดของข้อมูลองค์กรถูกคนร้ายควบคุม การโจมตีโครงสร้างพื้นฐานจึงไม่ใช่แค่การยิงไปที่เซิร์ฟเวอร์หรือ NAS โดยตรง แต่เริ่มจากการยึดอุปกรณ์เครือข่ายที่เชื่อมทุกอย่างเข้าด้วยกัน แล้วใช้เป็นฐานในการขยายการโจมตีเข้าไปสู่ระบบจัดเก็บข้อมูลอย่างเป็นระบบ
แนวทางปฏิบัติเร่งด่วนสำหรับผู้ดูแล NAS และเครือข่าย
ในสถานการณ์ที่ช่องโหว่เครือข่าย Zyxel และ Citrix NetScaler 0-day ถูกโจมตีอยู่จริง การรอให้เหตุการณ์สงบคือทางเลือกที่แย่ที่สุด CISA แนะนำให้ทุกองค์กรจัดการช่องโหว่ตามระดับความเสี่ยง และให้ความสำคัญกับการแก้ไขช่องโหว่ที่อยู่ใน KEV Catalog เป็นอันดับแรก ในเชิงปฏิบัติ ผู้ดูแล NAS และเครือข่ายควรเริ่มจากการสำรวจว่าในโครงสร้างพื้นฐานมี Zyxel GS1900 หรืออุปกรณ์ Zyxel รุ่นอื่นที่ยังไม่ได้อัปเดต Firmware ตามแพตช์ความปลอดภัยล่าสุดหรือไม่ หากพบต้องวางแผน Upgrade Firmware ทันทีตามคำแนะนำของผู้ผลิต พร้อมทบทวนการใช้อุปกรณ์ End-of-life ในเส้นทางสำคัญ โดยเฉพาะเส้นทางที่เชื่อมผู้ใช้ไปยัง NAS หรือระบบสตอเรจ
บนฝั่ง Citrix NetScaler ทีมเครือข่ายต้องระบุอินสแตนซ์ ADC หรือ Gateway ที่ตั้งค่าเป็น Gateway หรือ AAA Virtual Server พร้อมเปิด SAML Authentication จากนั้นจัดลำดับความสำคัญในการติดตั้งแพตช์เวอร์ชันที่แก้ไข CVE-2026-88779 หรือใช้มาตรการลดความเสี่ยงชั่วคราวหากยังอัปเกรดไม่ได้ สิ่งสำคัญคือต้องประสานงานระหว่างทีมเน็ตเวิร์ก ทีมความปลอดภัย และทีมสตอเรจให้เป็นหนึ่งเดียว เพราะการแพตช์ความปลอดภัยบนอุปกรณ์เครือข่ายไม่ได้มีผลเพียงต่อทราฟฟิก แต่ส่งผลโดยตรงต่อความมั่นคงของข้อมูลที่อยู่บน NAS และระบบจัดเก็บข้อมูลทั้งหมด ข้อสรุปคือ ถ้าโครงสร้างพื้นฐานจัดเก็บข้อมูลคือสมองขององค์กร อุปกรณ์เครือข่ายก็เปรียบเหมือนเส้นประสาท การปล่อยให้ช่องโหว่ Buffer Overflow และ Memory Overflow อยู่บนอุปกรณ์เหล่านี้คือการยอมให้คนร้ายเข้ามาควบคุมเส้นประสาทของระบบ ผู้ดูแล NAS และเครือข่ายที่ไม่ลงมือจัดการแพตช์ความปลอดภัยตั้งแต่วันนี้ กำลังเสี่ยงปล่อยให้องค์กรของตนเข้าไปอยู่ในสถิติการโจมตีครั้งต่อไปแบบไม่รู้ตัว