
ไฟร์วอลล์ AI ต้องเริ่มจากการเห็นสิ่งที่เกิดขึ้น
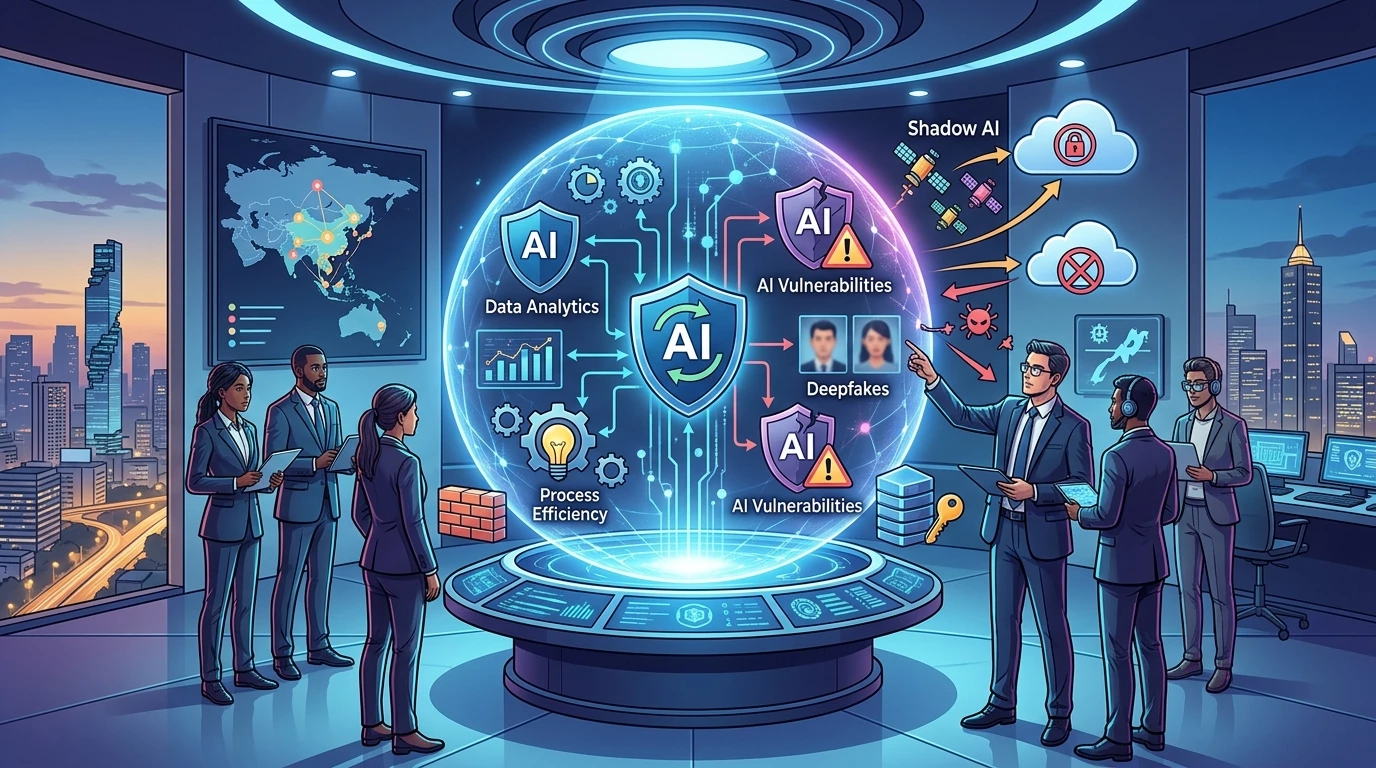
ไฟร์วอลล์ AI คือระบบที่ตรวจสอบและควบคุมการรับส่งข้อมูลระหว่างผู้ใช้ แอปพลิเคชัน และโมเดลปัญญาประดิษฐ์ เพื่อจำกัดการรั่วไหลของข้อมูลและสกัดคำสั่งหรือการทำงานที่เป็นอันตรายก่อนส่งผลกระทบต่อองค์กร จุดสำคัญจึงไม่ใช่เพียงการบล็อกการโจมตี แต่ต้องเห็นด้วยว่าใครใช้เครื่องมือใดและเอเจนต์ได้รับสิทธิ์ทำอะไร
Check Point เปิดตัวไฟร์วอลล์เครือข่าย AI ในช่วงปลายเดือนกรกฎาคม โดยเพิ่มการค้นหาเครื่องมือ AI ที่ได้รับอนุญาตและไม่ได้รับอนุญาต หรือ Shadow AI ลงในไฟร์วอลล์เดิม พร้อมจัดประเภทเจตนาของข้อความเพื่อช่วยป้องกันพนักงานส่งข้อมูลละเอียดอ่อนไปยังโมเดล การเพิ่มความสามารถในระบบที่องค์กรใช้อยู่แล้วเป็นแนวทางที่ควรให้ความสำคัญ เพราะการนำ AI มาใช้เดินหน้าเร็วกว่าการจัดหาและติดตั้งเครื่องมือความปลอดภัยชุดใหม่
ความเสี่ยงไม่ใช่เรื่องสมมติ รายงานที่อ้างถึงในข้อมูลระบุว่าเหตุการณ์ AI แบบซ่อนเร้นเกี่ยวข้องกับองค์กรที่ถูกเจาะข้อมูล 43% เพิ่มจาก 20% ในปีก่อนหน้า ตัวเลขนี้ชี้ว่าองค์กรไม่ควรรอให้พนักงานแจ้งการใช้ AI เอง แต่ควรมีการมองเห็นกิจกรรมจริงและนโยบายที่ครอบคลุมทั้งเครื่องมือที่อนุมัติและเครื่องมือที่หลุดจากการกำกับ
Check Point คุมเอเจนต์และสกัดคำสั่งโจมตี
การป้องกันของ Check Point ไม่ได้หยุดที่การค้นหา Shadow AI แต่ครอบคลุมเอเจนต์ AI และการรับส่งข้อมูลผ่าน MCP ด้วย ไฟร์วอลล์ค้นหาเอเจนต์และเซิร์ฟเวอร์ MCP ที่ทำงานในสภาพแวดล้อมองค์กร แล้วบังคับใช้นโยบายเพื่อจำกัดการเข้าถึงทรัพยากรหรือการกระทำที่เกินขอบเขต วิธีนี้ตอบโจทย์ความเสี่ยงที่เอเจนต์ได้รับสิทธิ์ทำงานจริง ไม่ใช่เพียงสร้างคำตอบให้ผู้ใช้
อีกชั้นหนึ่งคือระบบป้องกันการแทรกคำแนะนำแบบเรียลไทม์ ซึ่งตรวจจับข้อมูลป้อนเข้าที่เป็นอันตรายและข้อความที่พยายามดึงข้อมูลออกก่อนถึงโมเดล พร้อมตรวจผลลัพธ์เพื่อหาคำตอบที่อาจเป็นอันตรายหรือถูกบิดเบือน องค์กรจึงควรประเมินว่าเครื่องมือที่เลือกสามารถป้องกัน prompt injection ได้ทั้งขาเข้าและขาออกหรือไม่ ไม่ใช่พิจารณาเพียงการกรองคำสั่งที่ผู้ใช้ส่งเข้าระบบ
ข้อได้เปรียบที่ชัดคือความสามารถเหล่านี้ทำงานบนไฟร์วอลล์ที่ลูกค้าใช้อยู่ โดยไม่ต้องซื้อฮาร์ดแวร์หรือซอฟต์แวร์ใหม่ และไม่ต้องเปลี่ยนคอนโซลบริหารจัดการ อย่างไรก็ตาม การมีฟีเจอร์ในอุปกรณ์เดิมไม่ได้ทำให้การกำกับดูแลเกิดขึ้นเอง องค์กรยังต้องกำหนดสิทธิ์เอเจนต์ ระบุข้อมูลที่ห้ามส่ง และตรวจสอบว่าการตั้งค่านโยบายสอดคล้องกับงานจริง
Fortinet ใช้บริการคลาวด์เป็นช่องทางเพิ่มเกราะ
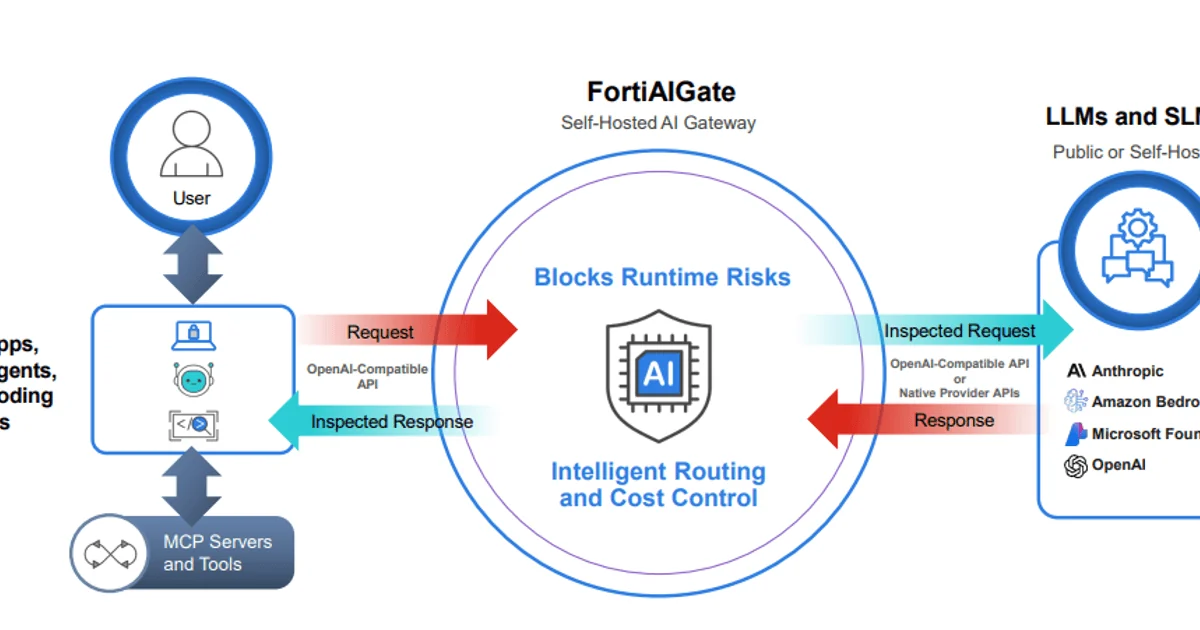
Fortinet เปิดตัว FortiGuard Inline AI Security สำหรับลูกค้า FortiGate โดยให้บริการกลไกตรวจสอบและป้องกัน AI ผ่านคลาวด์ องค์กรใช้โซลูชัน Fortinet ที่มีอยู่เพื่อตรวจสอบกิจกรรม AI และจัดการความเสี่ยงจากภัยคุกคามหรือข้อมูลรั่วไหล โดยระบบตรวจคำสั่งและข้อมูลขาเข้าแบบเรียลไทม์ระหว่างการโต้ตอบกับเอเจนต์ AI โมเดลภาษาขนาดใหญ่ และเครื่องมือ MCP
แนวทางนี้ต่างจากการเพิ่มความสามารถไว้บนไฟร์วอลล์เดิมตรงที่กลไกเฉพาะด้าน AI ทำงานผ่านบริการคลาวด์ ขณะที่ผู้ใช้ยังเชื่อมต่อกับโครงสร้างพื้นฐาน FortiGate ที่มีอยู่ ข้อดีคือเข้าถึงการตรวจสอบและควบคุมนโยบายได้โดยไม่ต้องลงทุนหรือติดตั้งระบบรักษาความปลอดภัย AI แยกต่างหาก แต่การใช้บริการคลาวด์ทำให้ที่ตั้งและเงื่อนไขการประมวลผลข้อมูลเป็นเรื่องที่ต้องตรวจสอบให้ตรงกับข้อกำหนดขององค์กร
สำหรับหน่วยงานที่ต้องควบคุมความเป็นส่วนตัวและอธิปไตยของข้อมูลอย่างเข้มงวด มีทางเลือกติดตั้ง FortiAIGate ภายในสภาพแวดล้อมขององค์กรเอง การทดสอบและเลือกใช้จึงไม่ควรดูแค่ความสามารถในการตรวจจับ แต่ต้องถามด้วยว่าข้อมูล AI ถูกตรวจสอบที่ใด ใครกำหนดนโยบาย และองค์กรต้องควบคุมการประมวลผลในระดับใด
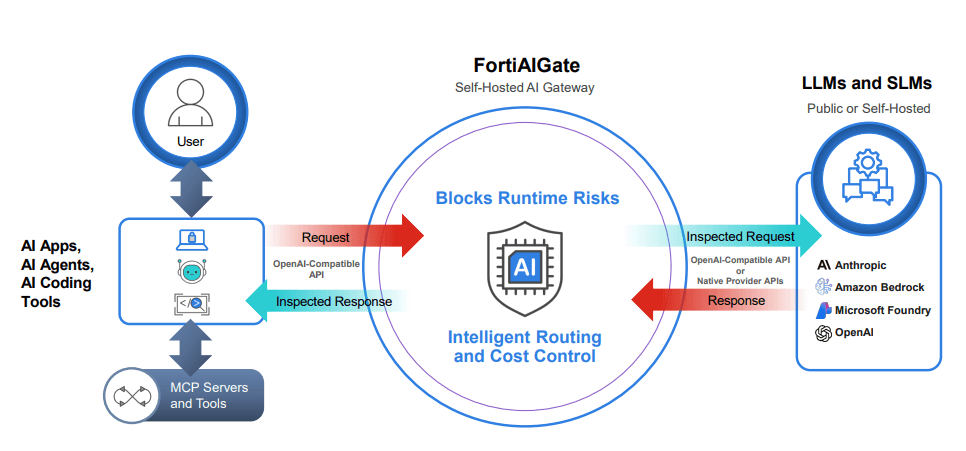
เลือกจากการควบคุมที่องค์กรต้องการ ไม่ใช่ชื่อผลิตภัณฑ์
ทั้งสองแนวทางพยายามลดภาระการเพิ่มระบบใหม่ แต่ให้น้ำหนักต่างกัน Check Point เน้นฝังการค้นหา Shadow AI การควบคุมเอเจนต์ และการป้องกัน prompt injection ไว้ในไฟร์วอลล์เดิม ส่วน Fortinet เสนอการตรวจสอบผ่านบริการคลาวด์สำหรับผู้ใช้ FortiGate พร้อมทางเลือกติดตั้ง FortiAIGate ภายในองค์กรเมื่อเงื่อนไขข้อมูลต้องการการควบคุมมากขึ้น
ก่อนเลือก องค์กรควรตรวจสอบอย่างน้อยสามเรื่อง ได้แก่ มองเห็นการใช้ AI ที่ไม่ได้รับอนุญาตได้ครบเพียงใด บังคับใช้ข้อจำกัดกับเอเจนต์และ MCP ได้จริงหรือไม่ และตรวจจับคำสั่งหรือผลลัพธ์ที่พยายามเปิดเผยข้อมูลได้ทั้งสองทิศทางหรือไม่ จากนั้นจึงประเมินตำแหน่งประมวลผลข้อมูล การกำกับนโยบาย และภาระดูแลระบบให้เหมาะกับสภาพแวดล้อมของตน
การเสริมไฟร์วอลล์เดิมเป็นจุดเริ่มต้นที่สมเหตุสมผล เพราะองค์กรไม่ต้องรอเปลี่ยนโครงสร้างพื้นฐานก่อนจึงจะเริ่มมองเห็นความเสี่ยง แต่การมีบริการหรือฟีเจอร์ไม่ได้รับประกันความปลอดภัย หากตั้งนโยบายไม่ครอบคลุมการใช้งานจริง เกราะ AI ที่มีคุณค่าจึงต้องทำได้ทั้งเปิดเผยกิจกรรม จำกัดสิทธิ์ และสกัดคำสั่งอันตราย โดยไม่ละเลยข้อกำหนดด้านข้อมูลขององค์กร