
Shadow AI คืออะไร และทำไมจึงกลายเป็นวิกฤตความปลอดภัยใหม่
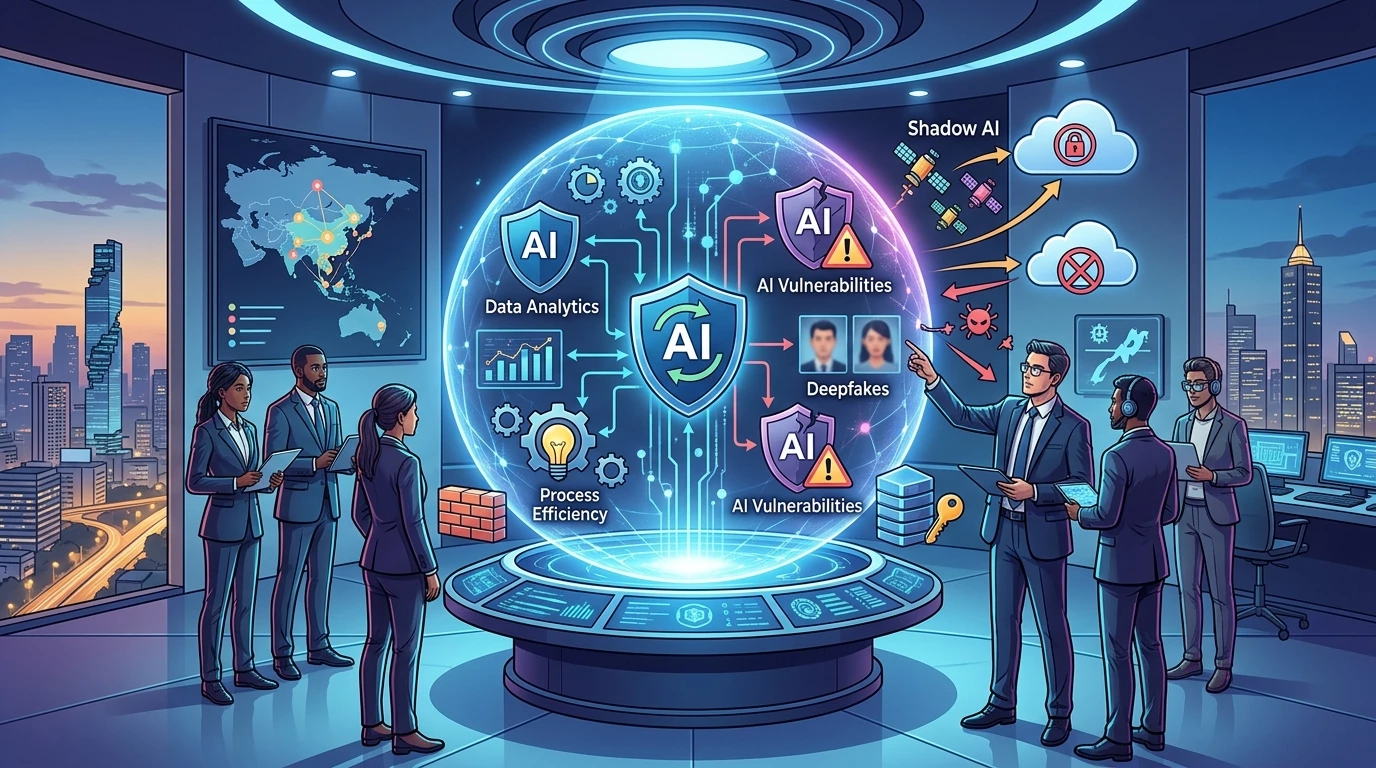
Shadow AI คือการใช้เครื่องมือหรือฟีเจอร์ AI ในองค์กรโดยไม่มีการรับรอง ควบคุม หรือมองเห็นจากฝ่ายไอที ไม่ว่าจะเป็นการใช้บัญชีส่วนตัว ส่วนขยายบนเบราว์เซอร์ หรือฟังก์ชัน AI ที่ถูกฝังในแอปพลิเคชัน SaaS เดิมที่เคยผ่านการตรวจสอบไปแล้วก็ตาม Shadow AI สร้างความเสี่ยงทั้งด้านการรั่วไหลของข้อมูล การผิดมาตรฐานกำกับดูแล และการเปิดช่องให้ภัยไซเบอร์เข้าถึงระบบสำคัญโดยที่องค์กรไม่รู้ตัว
ภาพรวมตอนนี้ชัดเจนว่าการใช้ AI กำลังวิ่งแซงความสามารถในการกำกับดูแลของฝ่ายไอที การใช้ AI แผ่ขยายออกไปนอกกระบวนการอนุมัติและการควบคุมแบบดั้งเดิม พนักงานจำนวนมากไม่รอแผน AI ระดับองค์กร แต่เลือกใช้เครื่องมือเอง ทั้งผ่านเว็บ แอป หรือ Extensions ที่ไม่ผ่านการตรวจสอบ ทำให้เครื่องมือ ข้อมูล และเวิร์กโฟลว์ที่เกี่ยวข้องกับ AI ส่วนใหญ่เกิดขึ้นนอกเรดาร์ของทีมความปลอดภัย ความเสี่ยงจึงไม่ได้อยู่ที่การใช้ AI เพียงอย่างเดียว แต่อยู่ที่ AI ที่องค์กรไม่รู้ว่ากำลังถูกใช้และข้อมูลที่ถูกส่งเข้าไป
ตัวเลขที่บอกว่าเราเสียการควบคุม AI ไปแล้ว
หากมองผ่านตัวเลข การสูญเสียการควบคุม AI ในองค์กรไม่ใช่เรื่องคาดเดา แต่เป็นข้อเท็จจริงที่กำลังเกิดขึ้น พนักงานประมาณหนึ่งในสามใช้เครื่องมือ AI แล้วในการทำงาน และในภาคเทคโนโลยีตัวเลขขยับขึ้นไปถึง 41 เปอร์เซ็นต์ ขณะเดียวกันมากกว่าร้อยละ 15 ของผู้ใช้ในองค์กรโดยเฉลี่ยมีการติดตั้งส่วนขยาย AI บนเบราว์เซอร์ที่ไม่ได้รับอนุญาต ตัวเลขเหล่านี้สะท้อนว่า AI ไม่ได้อยู่ภายใต้นโยบายไอทีอย่างแท้จริงอีกต่อไป
ความรุนแรงของสถานการณ์ยิ่งชัดเมื่อดูเหตุการณ์ด้านความปลอดภัยที่เชื่อมโยงกับ AI มีการเพิ่มขึ้นของเหตุการณ์ด้านความปลอดภัยที่มีจุดเริ่มจากแอปพลิเคชัน AI ถึง 43 เปอร์เซ็นต์ และเหตุการณ์ที่มีปัจจัยมนุษย์เกี่ยวข้องเพิ่มขึ้นถึง 90 เปอร์เซ็นต์ การละเมิดข้อมูลผ่าน SaaS เพิ่มขึ้นถึง 300 เปอร์เซ็นต์เมื่อเทียบปีต่อปี แสดงให้เห็นว่า Shadow AI และพฤติกรรมภายในที่ไม่ปลอดภัยกำลังถูกใช้โจมตีจริง ไม่ใช่แค่ความเสี่ยงเชิงทฤษฎี
จาก Block AI สู่ Govern AI: สร้าง AI governance framework ที่ใช้งานได้จริง
การตอบสนองแบบเดิมต่อความเสี่ยงคือการบล็อก AI ทั้งหมด แต่นั่นคือการแก้ปัญหาที่เปิดช่องให้ Shadow AI รุนแรงกว่าเดิม เมื่อพนักงานยังต้องใช้ AI เพื่อทำงาน การบล็อกมากไปจะผลักให้พวกเขาหันไปใช้บัญชีส่วนตัวหรือเครื่องมือที่ไม่มีการจัดการ ซึ่งอยู่นอกสายตาทีมความปลอดภัยโดยตรง แนวทางที่สมเหตุสมผลจึงต้องเปลี่ยนจาก Block AI ไปเป็น Govern AI ตามบริบทและระดับความเสี่ยง เพื่อให้ใช้ประโยชน์จาก AI ได้เต็มที่โดยไม่ทิ้งเรื่องความปลอดภัย
การสร้าง AI governance framework ที่ดีเริ่มจากการยอมรับว่าความได้เปรียบการแข่งขันไม่ใช่แค่การนำ AI มาใช้ แต่คือการนำมาใช้แบบมีการควบคุม องค์กรกำลังสะสมแอปพลิเคชัน ข้อมูล และความสามารถของ AI มากกว่าที่จะมองเห็นและควบคุมได้อย่างสม่ำเสมอ ช่องว่างนี้คือหัวใจของความท้าทายด้าน AI governance กรอบการกำกับดูแลที่ใช้ได้จริงต้องสร้างความโปร่งใสในเครื่องมือที่ใช้งาน วิธีการใช้งาน และความเสี่ยงของข้อมูล รวมถึงตั้งการเข้ารหัส การบันทึกกิจกรรม และรั้วควบคุมสำหรับ AI Agents เพื่อให้การใช้ AI เติบโตได้โดยไม่ทำลายเสถียรภาพด้านความปลอดภัย
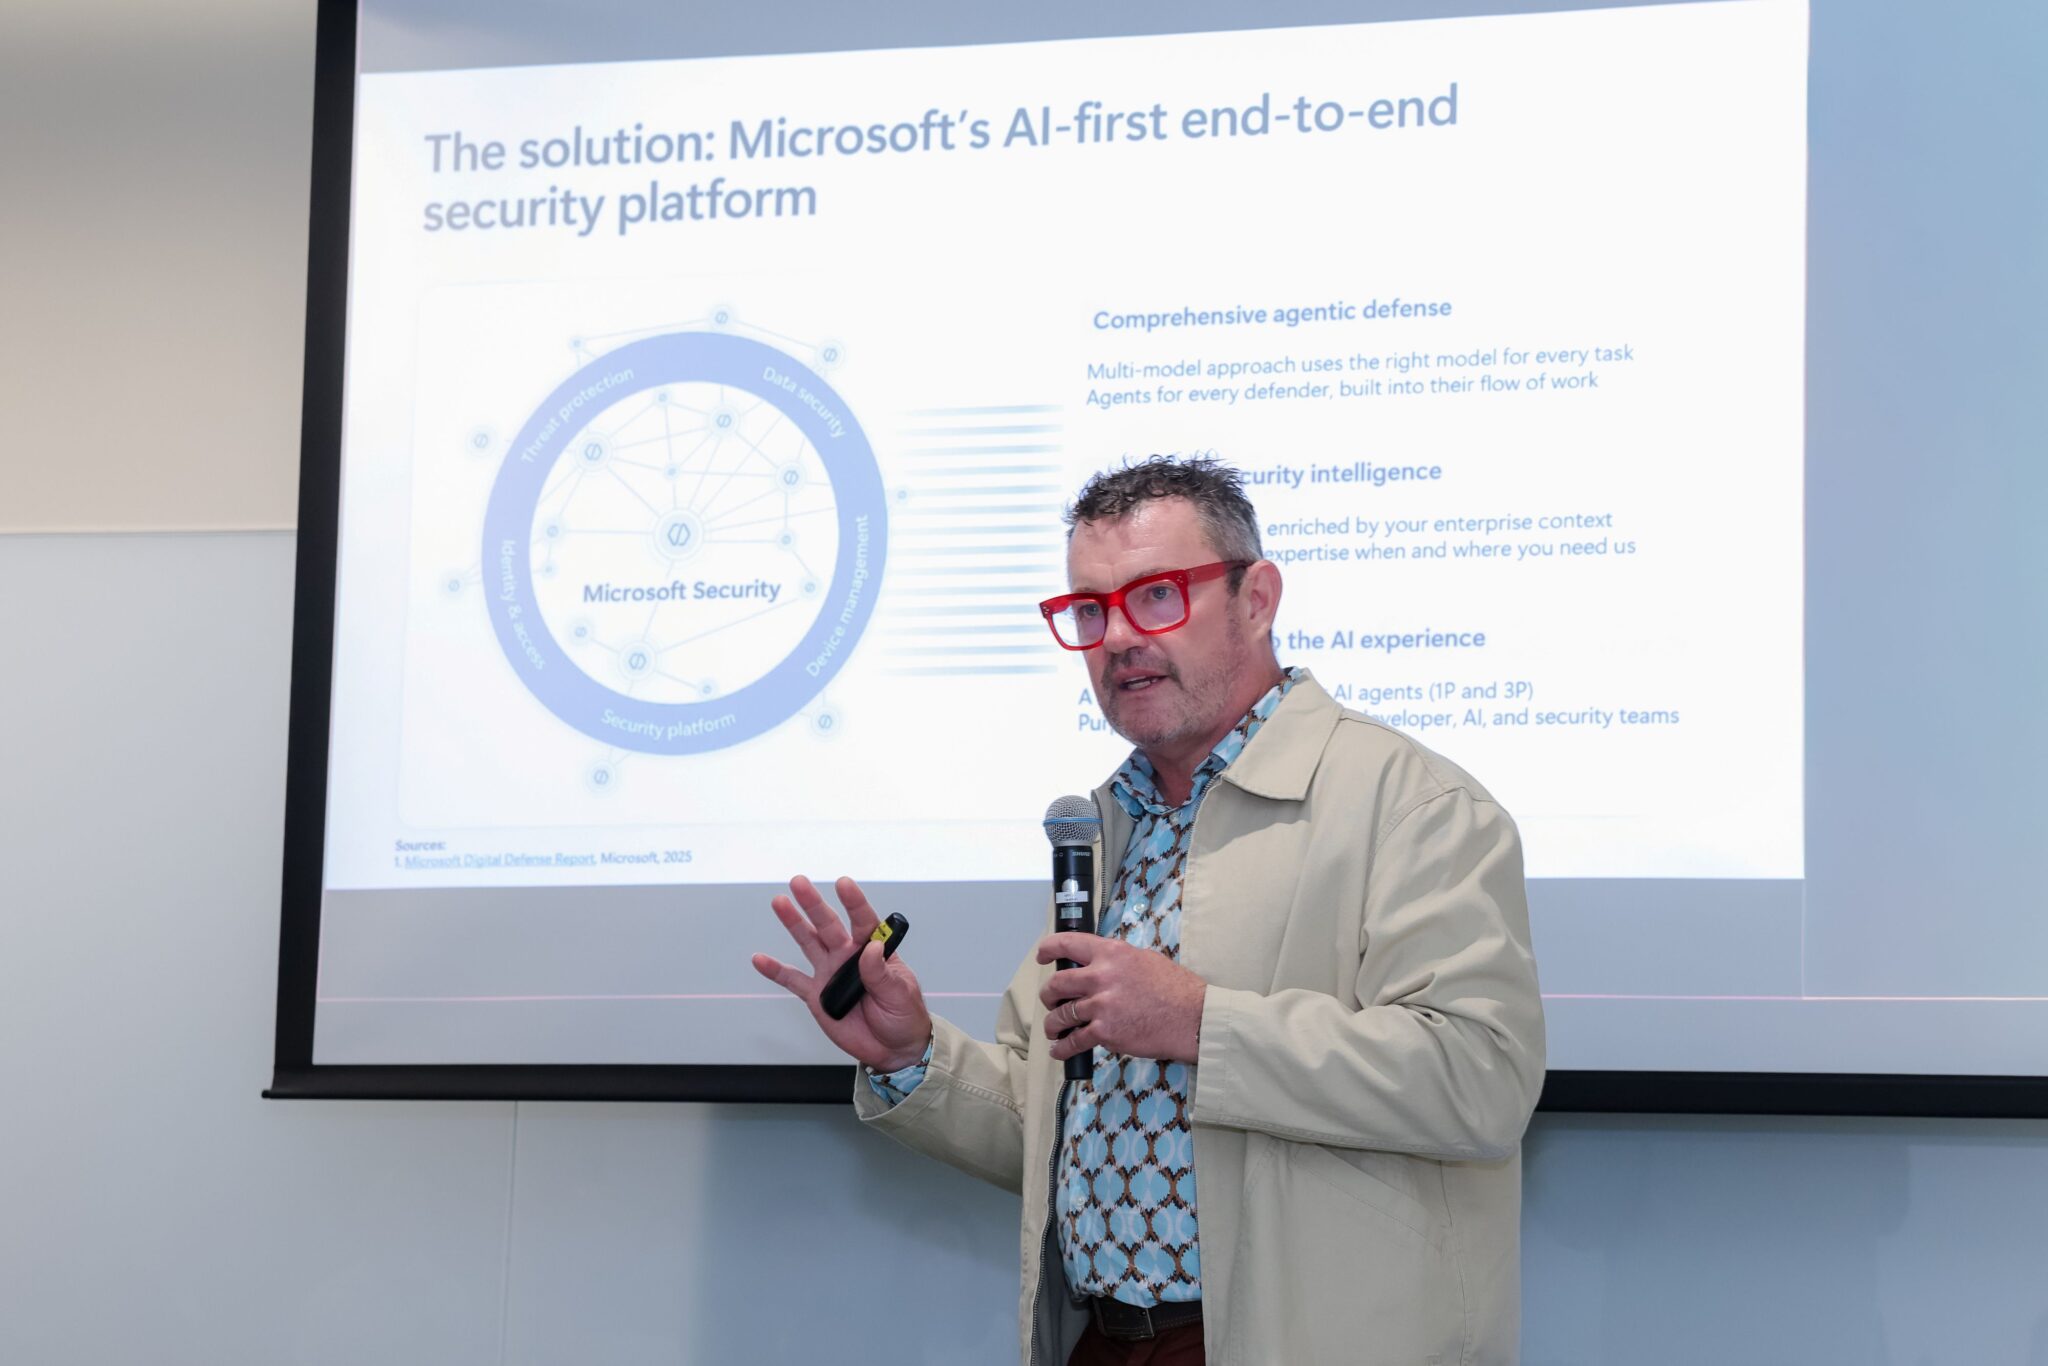
Zero Trust: ฐานคิดใหม่เพื่อควบคุม Enterprise AI
เมื่อผู้โจมตีนำ AI และระบบอัตโนมัติมาใช้สแกนหาช่องโหว่และเปิดการโจมตีในระดับชั่วโมงหรือนาที สถาปัตยกรรมความปลอดภัยแบบเดิมที่ยึดแนวขอบเขตเครือข่ายและรหัสผ่านจึงไม่เพียงพออีกต่อไป แนวคิด Zero Trust จึงถูกผลักดันให้เป็นมาตรฐานสำคัญสำหรับองค์กร โดยอาศัยหลัก Assume Breach คือถือว่ามีการเจาะระบบเกิดขึ้นเสมอ และต้องตรวจสอบทุกการเข้าถึงโดยไม่ไว้วางใจสิ่งใดล่วงหน้า นี่ไม่ใช่แค่การติดตั้งเทคโนโลยีใหม่ แต่เป็นยุทธศาสตร์ที่ต้องขับเคลื่อนจากระดับผู้บริหาร เพราะความมั่นคงปลอดภัยไซเบอร์คือส่วนหนึ่งของการบริหารความเสี่ยงองค์กร
Zero Trust ให้กรอบคิดที่ลงมือทำได้จริงในสภาพแวดล้อมที่ขับเคลื่อนด้วย AI โดยมีสามหลักการสำคัญคือ ตรวจสอบทุกคำขอด้วยข้อมูลทุกมิติที่มี Verify explicitly ให้สิทธิ์เท่าที่จำเป็น Use least privilege access และพร้อมรับมือและจำกัดความเสียหาย Assume breach กรอบนี้อ้างอิงมาตรฐาน NIST SP 800-207 เพื่อรองรับระบบโครงสร้างพื้นฐานสำคัญทางสารสนเทศ สำหรับองค์กรที่เริ่มต้น สามารถศึกษาแนวทางปรับใช้ Zero Trust เพิ่มเติมได้จากเว็บไซต์ของหน่วยงานด้านความมั่นคงไซเบอร์ และดูข้อมูลแพลตฟอร์มความปลอดภัยแบบ AI-First ที่สอดคล้องกับแนวคิด Zero Trust บนเว็บไซต์ผู้ให้บริการเทคโนโลยีที่เกี่ยวข้อง
Interaction-Aware Layer: เติมช่องว่างที่ CASB และ DLP มองไม่เห็น
แม้การใช้ Cloud Access Security Broker เพื่อควบคุมการเข้าถึง และ Data Loss Prevention เพื่อจับข้อมูลสำคัญจะยังจำเป็น แต่สองแนวทางนี้ถูกออกแบบมาเพื่อโลก SaaS แบบเดิม ไม่ใช่โลกที่ความเสี่ยงของ AI ซ่อนอยู่ในบทสนทนาและบริบทของการใช้งาน ความเสี่ยงอาจไม่ปรากฏเป็นเลขบัญชีหรือ API Key ใน Prompt เดียว แต่ค่อยสะสมผ่านการเปิดเผยข้อมูลสัญญา ระบบล่ม หรือโครงการลับหลายครั้ง จน AI สามารถประกอบภาพข้อมูลที่เป็นความลับขึ้นมา ในขณะที่ DLP แบบเดิมอาจไม่ตรวจจับได้
นี่นำไปสู่แนวคิด Interaction-Aware Security Layer ที่ทำหน้าที่วิเคราะห์ทุกสิ่งที่เกิดขึ้นภายในปฏิสัมพันธ์ระหว่างผู้ใช้กับ AI ตั้งแต่ Prompt ข้อมูลที่ถูกนำมาใช้ คำตอบที่สร้าง ไปจนถึงการกระทำของ AI Agent ชั้นนี้ช่วยตรวจสอบความหมายของข้อความ บริบทการสนทนา ความละเอียดอ่อนของคำตอบ และว่าการกระทำที่กำลังจะเกิดขึ้นได้รับอนุญาตหรือไม่ แนวทางที่เหมาะสมคือให้ CASB ค้นหาและควบคุมแอป AI และ SaaS DLP ตรวจจับรูปแบบข้อมูลที่รู้จัก ขณะที่ Interaction-Aware Layer เติมช่องว่างเรื่องบริบท พร้อมเสริมด้วย AI Anomaly Detection และการเฝ้าระวังแบบเรียลไทม์ ร่วมกับหลัก Least Privilege เพื่อกำหนดขอบเขตการเข้าถึงของ Agent อย่างชัดเจน